
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit

 portswigger/http-terminator
Pipeline de pesquisa assistido por IA que extrai técnicas de dessincronização HTTP, gera casos de teste de requisições malformadas, valida-os via…
 nicholasaleks/crackql
Ferramenta de teste de penetração GraphQL que explora limites de taxa fracos e análise de custos para força bruta de credenciais, bypass de 2FA,…
 sysnets/atfuzzer
Fuzzer evolucionário guiado por gramática para análise dinâmica de interfaces de comando AT em smartphones Android via Bluetooth e USB, revelando…
 nmantani/fileinsight-plugins
FileInsight-plugins: caixa de ferramentas de decodificação do editor hexadecimal McAfee FileInsight para análise de malware
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 efchatz/wpaxfuzz
Um fuzzer Wi-Fi completo e de código aberto
 cytopia/urlbuster
Poderoso fuzzer mutável de diretórios web para forçar (bruteforce) arquivos ou diretórios existentes e/ou ocultos.
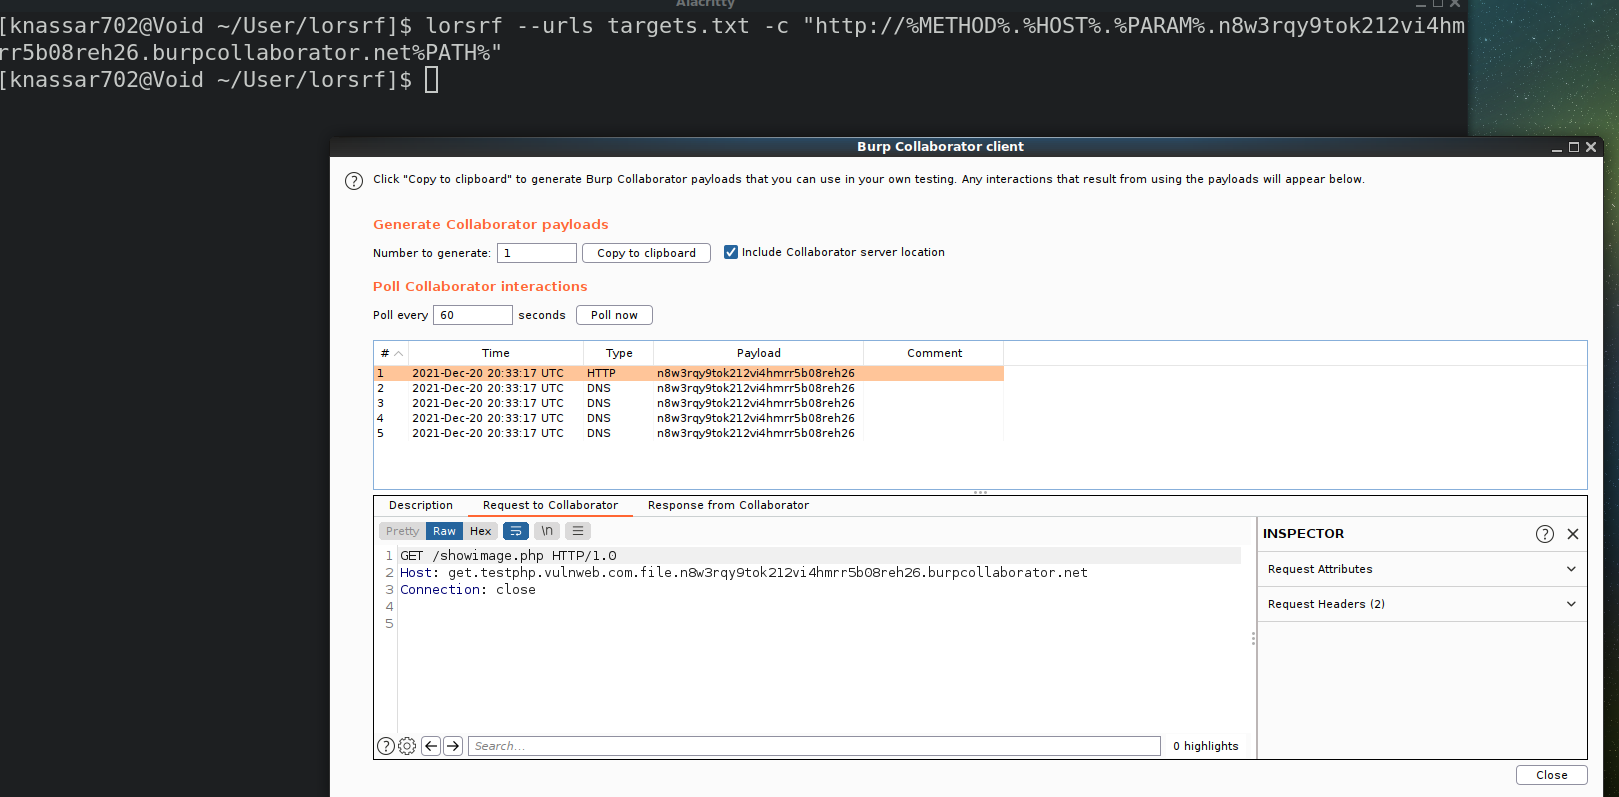 mindpatch/lorsrf
Ferramenta CLI rápida para encontrar os parâmetros que podem ser usados para encontrar SSRF ou Out-of-band resource load :artificial_satellite: :crab:
 s0duku/cve-2022-31705
CVE-2022-31705 (Geekpwn 2022 Vmware EHCI OOB) POC
 syss-research/wirebug
WireBug é um conjunto de ferramentas para testes de penetração em Voz sobre IP.
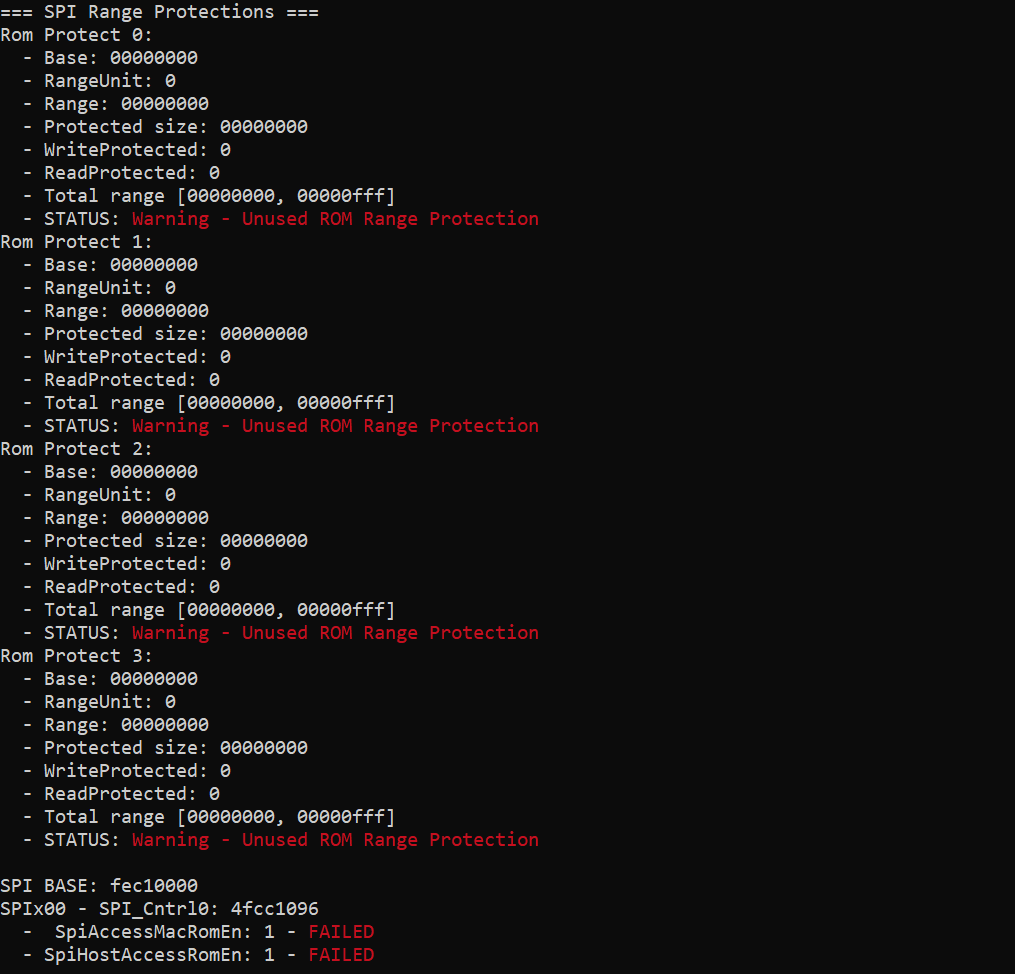 ioactive/platbox
Ferramenta de avaliação de segurança de plataforma para despejar e analisar registros UEFI/SMM, espaço de configuração PCI, memória física, flash SPI…
 ivan-sincek/forbidden
Contorne códigos de status de resposta HTTP 4xx e muito mais. A ferramenta é baseada em Python Requests, PycURL e HTTP Client.
 niloofarkheirkhah/nili
Nili é uma ferramenta para Scanner de Rede, Man-in-the-Middle, Engenharia Reversa de Protocolo e Fuzzing.
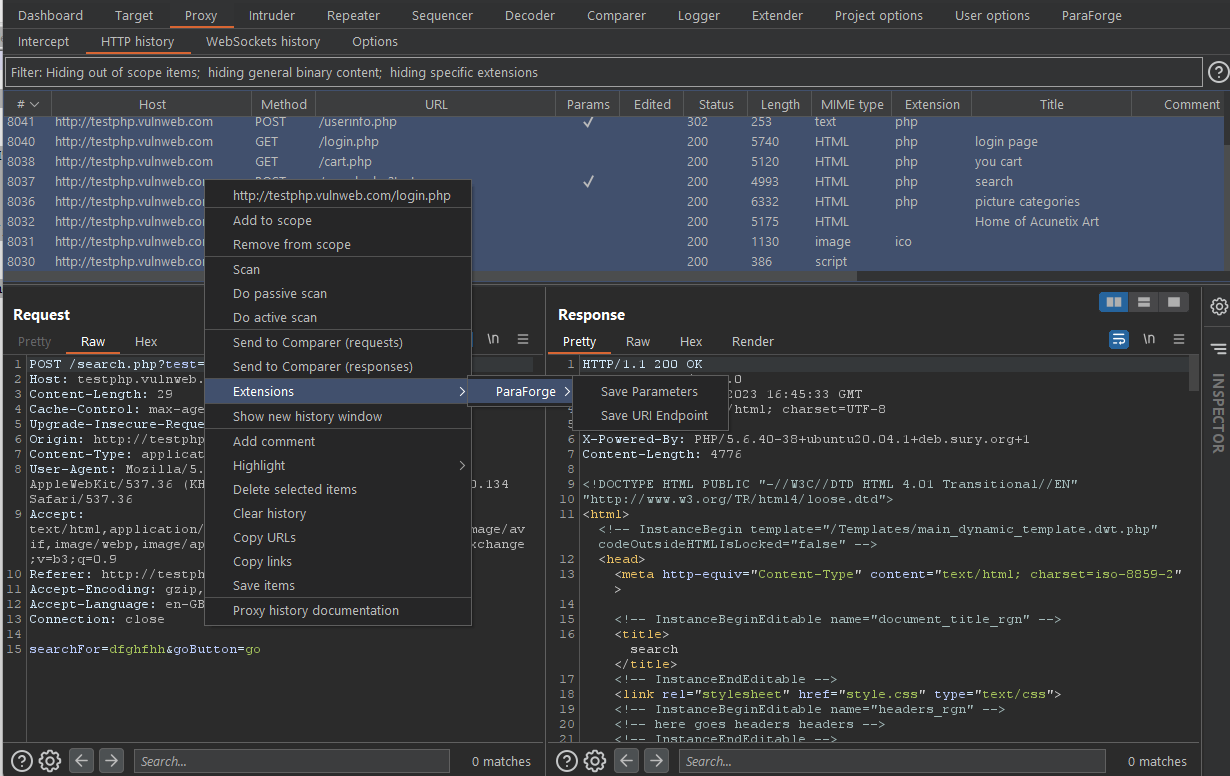 anof-cyber/paraforge
Uma extensão do BurpSuite para criar uma lista de palavras personalizada de endpoints e parâmetros para enumeração e fuzzing
 henshin/filebuster
Um fuzzer web extremamente rápido e flexível
 dmontgomery40/pentest-mcp
NÃO para fins educacionais: Um servidor MCP para testadores de penetração profissionais, incluindo suporte STDIO/HTTP/SSE, nmap, go/dirbuster, nikto,…
 parikhakshat/autoharness
Uma ferramenta que cria automaticamente harnesses de fuzzing baseados em uma biblioteca
 jhftss/ida2obj
Ferramenta de instrumentação binária estática que extrai arquivos de objeto COFF de executáveis, permitindo inserção de código/dados em qualquer…








