
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
 devanshbatham/headerpwn
Um fuzzer para encontrar anomalias e analisar como servidores respondem a diferentes cabeçalhos HTTP
 hugsy/windbg_js_scripts
Scripts de brincadeira para explorar a API JS do WinDbg
 d4vinci/cwff
Crie sua Wordlist Personalizada para Fuzzing
 ekultek/xanxss
Uma ferramenta simples para encontrar XSS
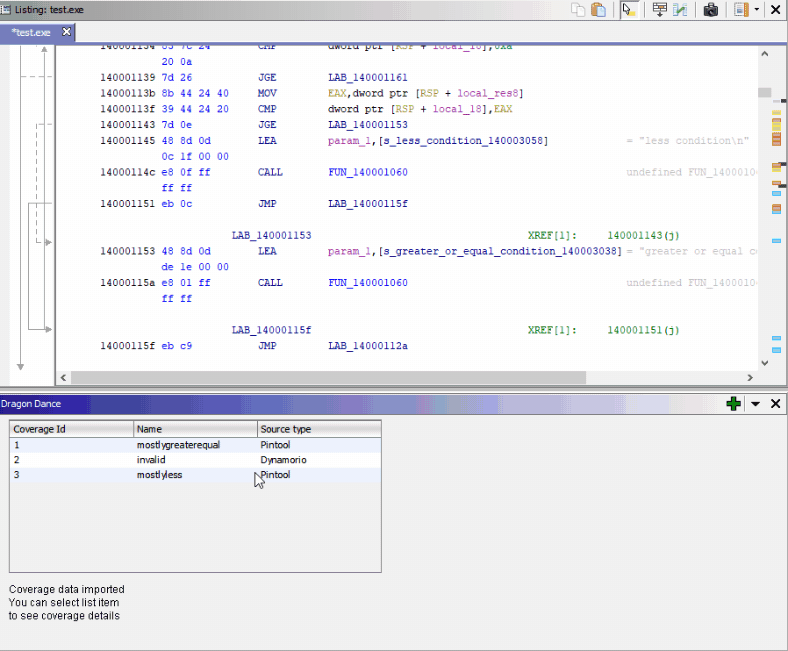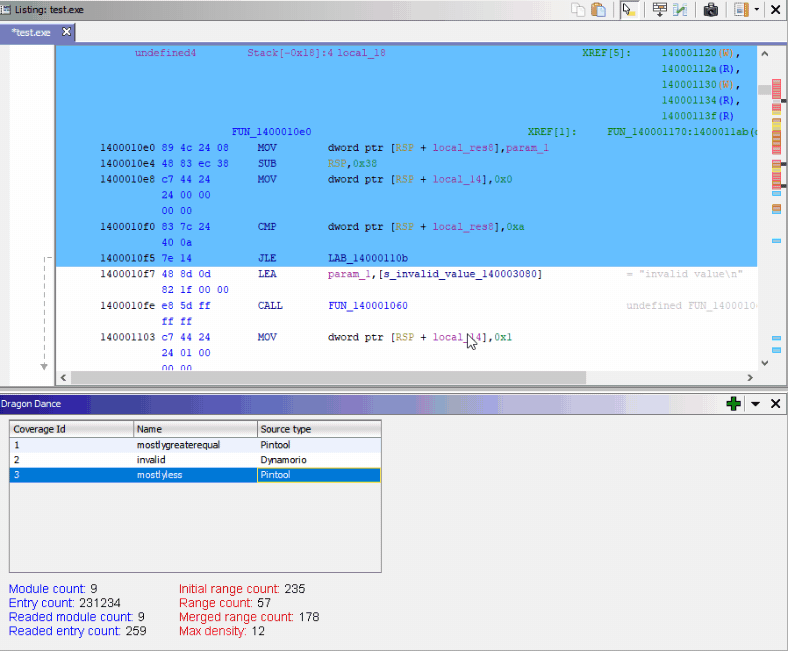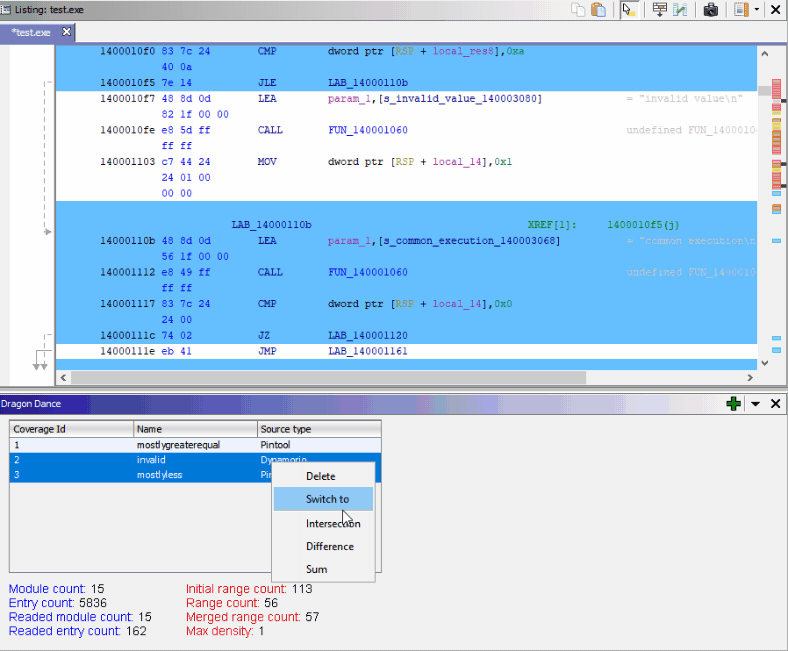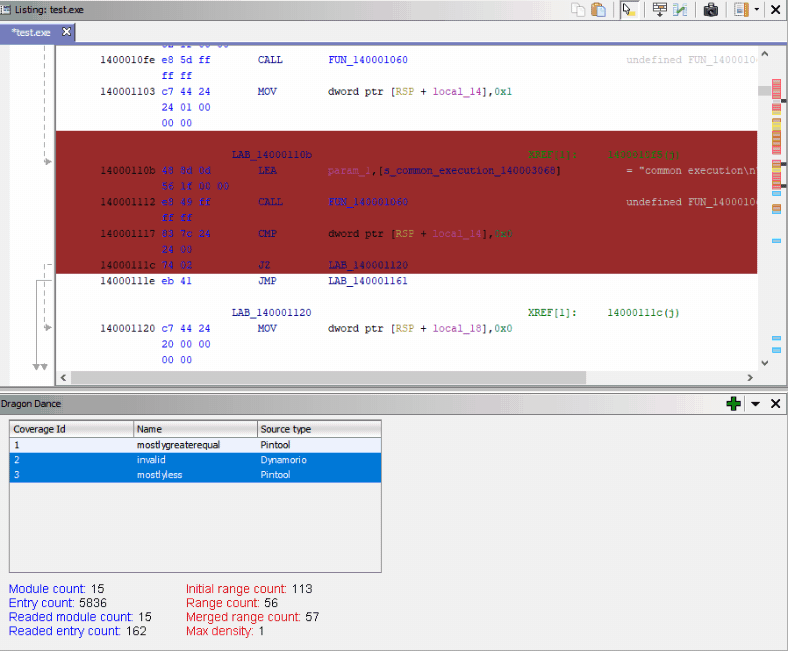 0ffffffffh/dragondance
Plugin visualizador de cobertura de código binário para Ghidra
 nevesnunes/z80-sans
Fonte OpenType que desmonta instruções Z80
 amossys/memitm
Ferramenta para fazer man-in-the-middle em memória
 kazet/wpgarlic
Um fuzzer de plugins WordPress como prova de conceito
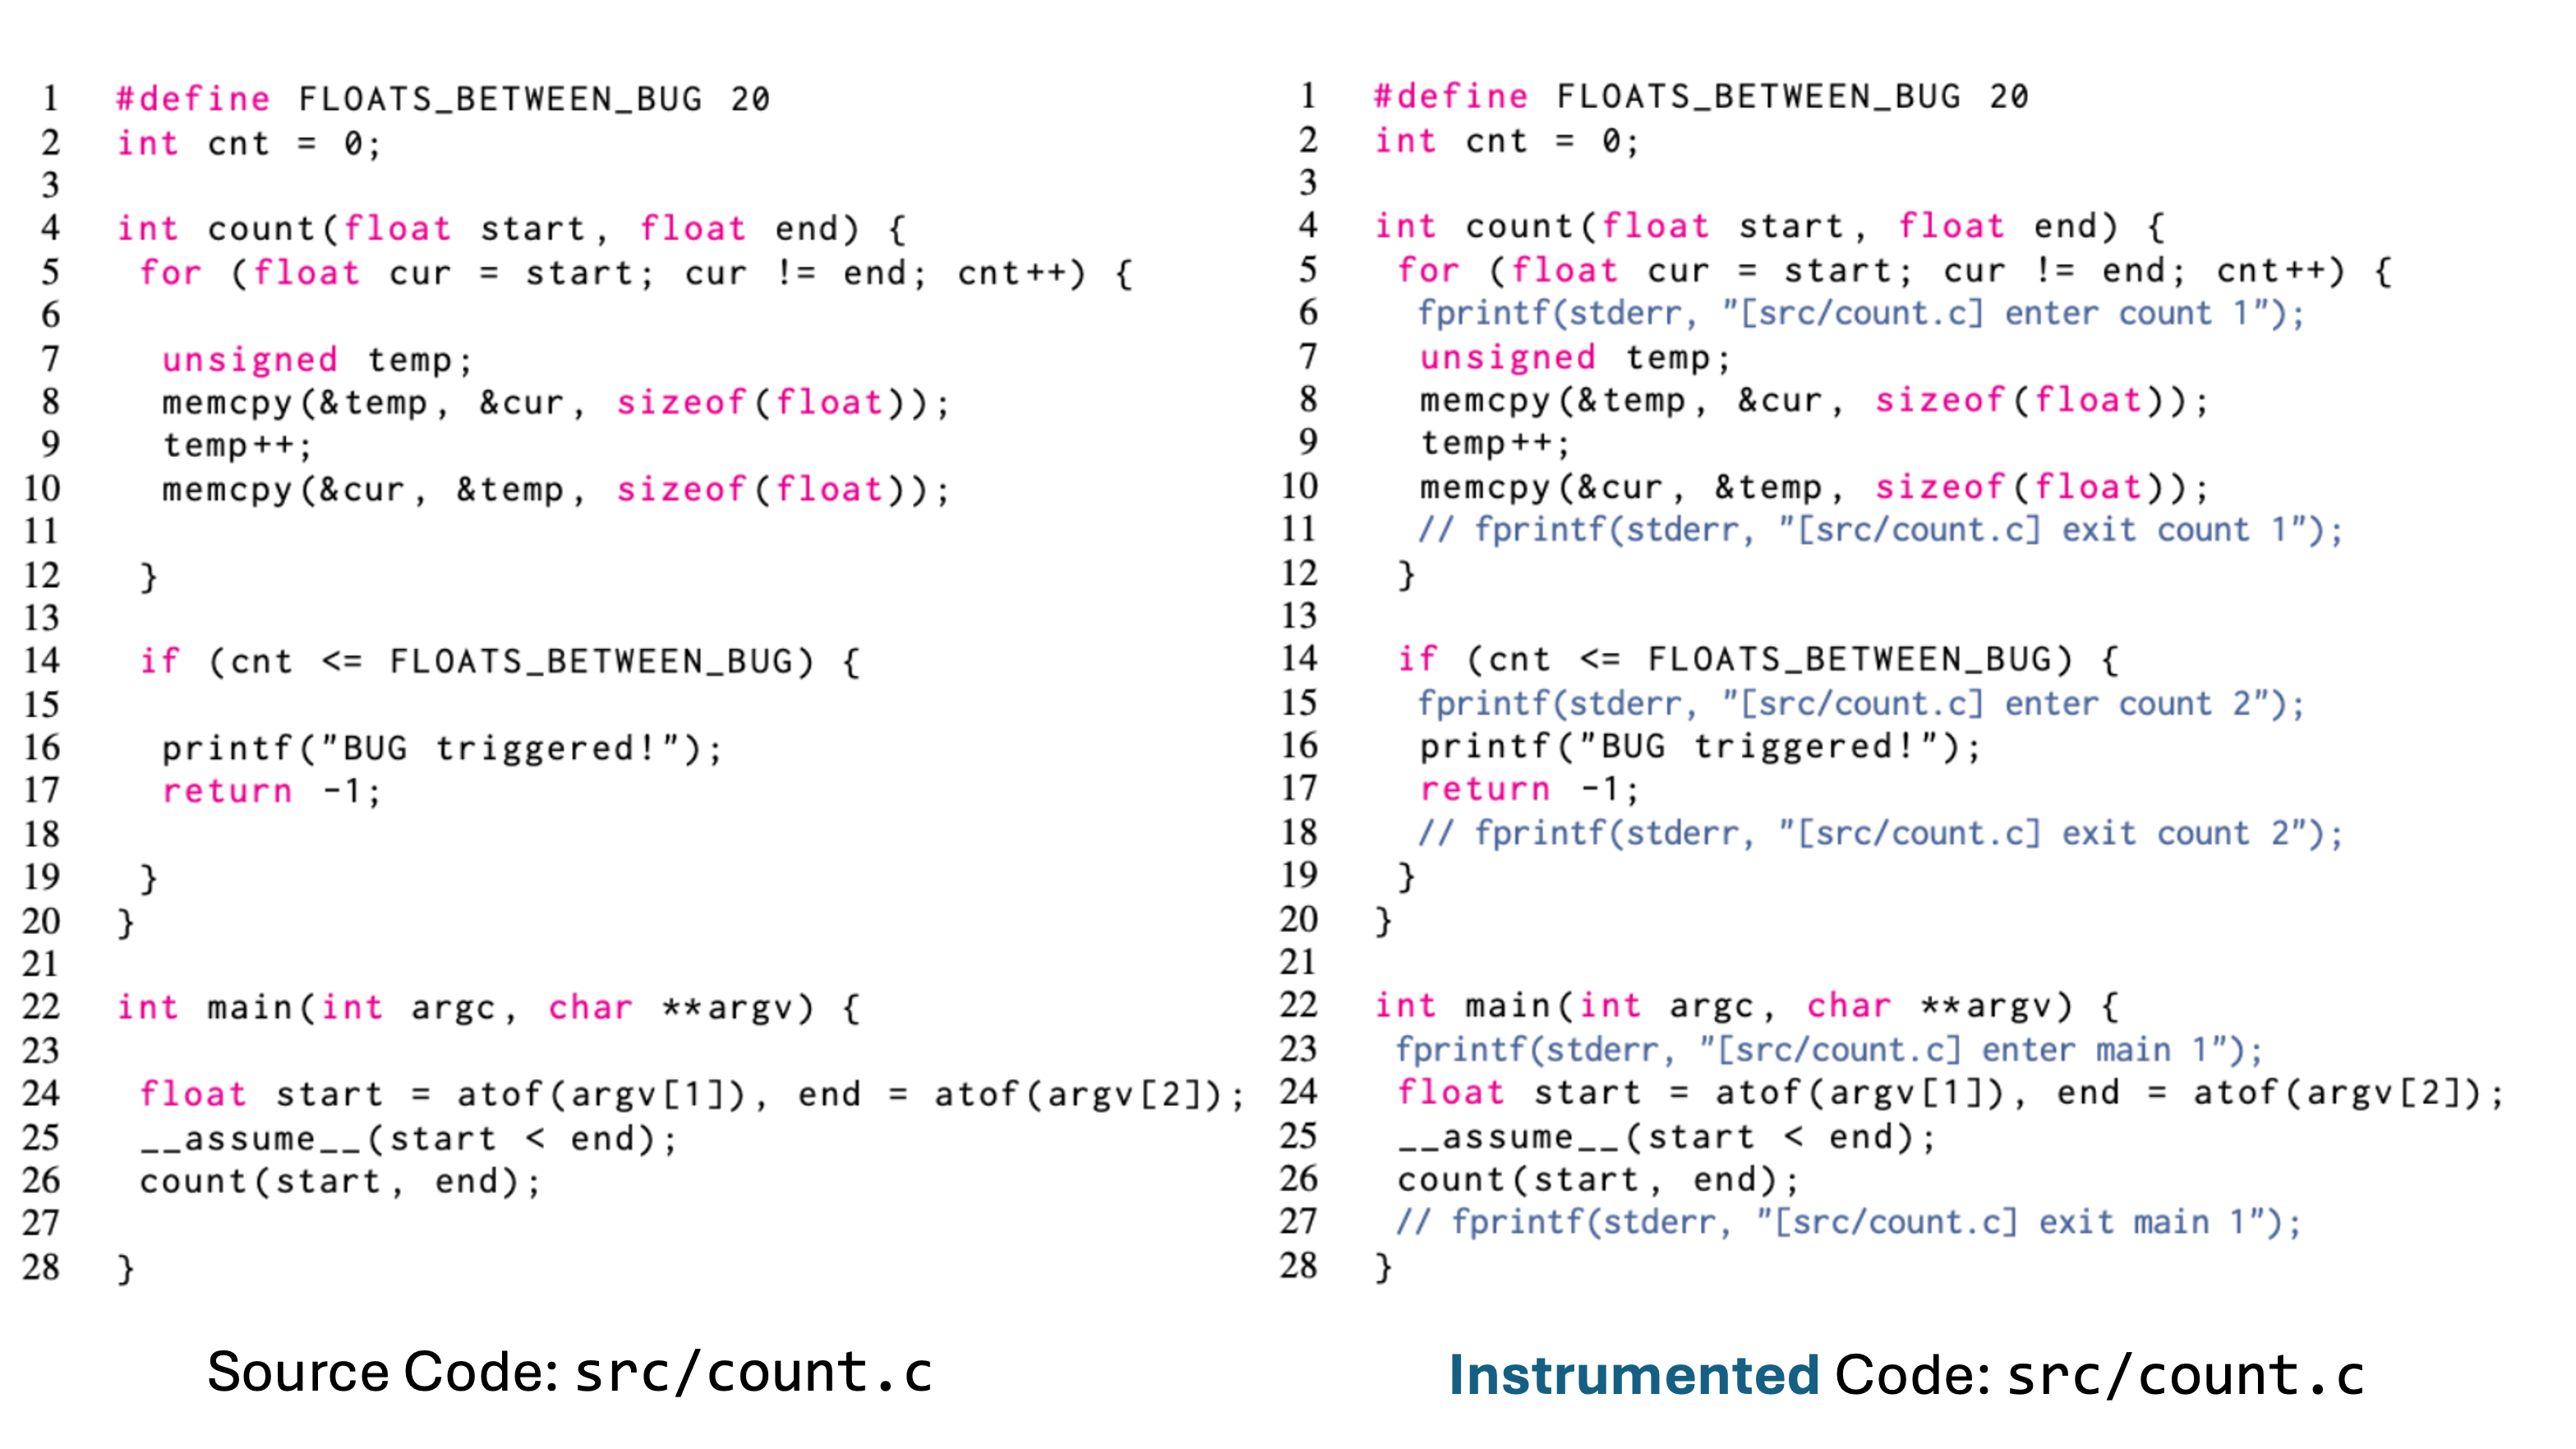 concollmic/concollmic
Motor de execução concólica alimentado por agentes LLM que instrumenta código-fonte, resume restrições de caminho em linguagem natural e gera casos…
 hellsender01/llmmap
Estrutura automatizada de teste de injeção de prompt para aplicações integradas a LLMs com arquitetura dual-LLM.
 airbus-seclab/gustave
GUSTAVE é uma plataforma de fuzzing para kernels de sistemas operacionais embarcados. É baseada no QEMU e AFL (e todos os seus forkserver irmãos).…
 fuzztruction/fuzztruction
Fuzzer baseado em injeção de falhas que muta programas geradores para produzir entradas quase válidas para alvos, permitindo fuzzing de formatos…
 ioactive/melkor_elf_fuzzer
Melkor é um fuzzer de formato de arquivo ELF muito intuitivo e fácil de usar para encontrar bugs funcionais e de segurança em parsers de ELF.
 monad-developers/ultrafuzz
Fuzzing de contratos inteligentes agêntico ponta a ponta e caça a ameaças
 hahwul/gori
Um proxy de interceptação HTTP rápido, controlado por teclado, e um kit de ferramentas de hacking e pentesting para o terminal.
 schumilo/vusbf
Um framework de fuzzing USB baseado em QEMU/KVM que encontra bugs em drivers de dispositivos por meio de execução de VM reproduzível,…
 moopinger/smugglefuzz
Um scanner rápido de contrabando de downgrade HTTP escrito em Go.








