
WITCHCRAFT é um kit de ferramentas cibernéticas construído para corredores que mergulham fundo na malha. É seu equipamento completo para data-ghosting, quebra de GEI e infiltração em sistemas corporativos. Seja executando rastreios forenses, extraindo feeds de OSINT ou cortando firewalls, o WITCHCRAFT te protege.
 cosmic-zip/witchcraft




Seu companheiro de OPSEC. Execute witchcraft help ou witchcraft manual (para o manual completo)
WitchcraftFEX é muito mais do que um simples script de hacking, é um kit de ferramentas para cyberdeck construído para runners que mergulham fundo na rede. Um shell e motor de automação para pentesting, osint, forense, fingerprinting, web-hacking, criação de malware, reverse shells, agentes RCE, geração de relatórios (RBR) e playbooks (RBP) baseados em regras. Tudo baseado em um sistema modular. É totalmente compatível com GNU/Linux, BSD, Android (com Termux) e Windows (WSL)
WitchcraftFEX ou apenas WFEX é um sistema modular com ferramentas de build e hacking para cypherpunks. O objetivo é centralizar todo o meu trabalho (que está correlacionado à segurança cibernética) e expô-lo de forma padronizada ao usuário. Tenho vários repositórios para isso, mas este é o ÚNICO que importa.
Este repositório contém as ferramentas em si, mas também todos os scripts de build e arquivos de configuração para configurar um sistema de desenvolvimento para cyphers, se você quer construir algo e relaxar, este repositório é para você.
E quanto ao conteúdo? Bem, existe um monorepo.md que você deveria ler para entender a estrutura do projeto. Mas em resumo:
manifest é para documentos, como o manifesto dos punks e cypherswitchcraft é o kit de ferramentas principal para operações ofensivas e defensivas, é a obra magna do projeto, tudo relevante para operações e segurança está aqui (ou deveria estar)xcript é uma linguagem de programação independente em rust (eu sei, eu sei) que eu criei parabloodmoon-os é o sistema operacional de opsec, leve e "personalizável", não é um sistema operacional totalmente capaz, o objetivo é rodar em cyberdecks e me ajudar (e a você) a entender o sistema operacional e o Linux em profundidade.Este repositório inclui código feito à mão e assistido por IA, algumas coisas como o rocket_db são quase 100% criadas por IA (com alguns ajustes). Não me importo com código de IA que eu consiga explicar.
2026, cosmic-zip
WitchcraftFEX é um kit de ferramentas de segurança ofensiva que agrega ferramentas, serializa funções e fornece uma interface de interação padronizada para diversas tarefas, incluindo hacking de Wi-Fi, varredura web, varredura de vulnerabilidades, OSINT, forense, gerenciamento de backup, injeção de SQL, gerenciamento de backdoors e ransomware, criação de malware personalizado, reverse shells, agentes RCE, geração de relatórios (RBR) e playbooks (RBP) baseados em regras.
Ele também possui uma WebUI que fornece acesso a todos os recursos da CLI e inclui extensões personalizadas. A WebUI é gerada automaticamente, então todas as modificações feitas pelo usuário estarão disponíveis após executar o subcomando build.web.
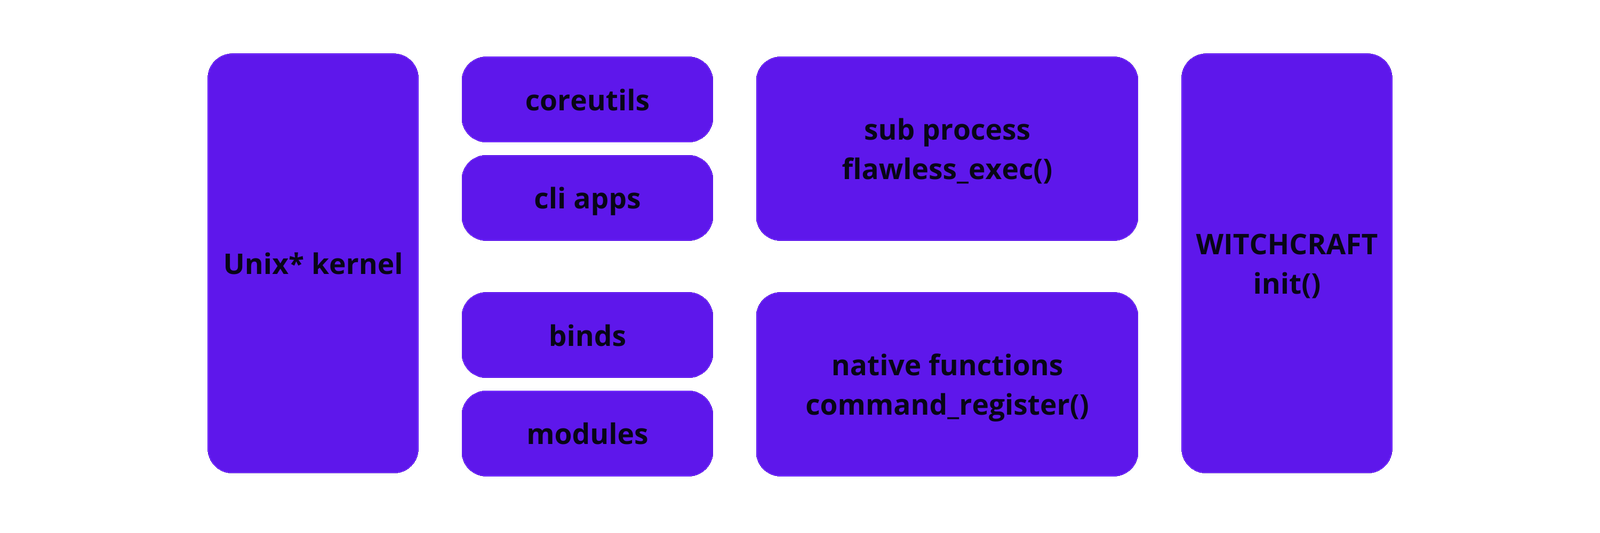
O sistema funciona através de um arquivo "genesis", que registra todos os comandos, aliases, binds e funções, junto com sua documentação e super-strings. Cada super-string contém informações sobre opções predefinidas para software externo ou funções internas. Com esse design, e o fato de que a documentação e os manuais são gerados automaticamente, temos um sistema completo, extensível e robusto, pronto para uso operacional.
WitchcraftFEX possui um sistema automatizado de geração de playbooks baseado em bancos de dados de vulnerabilidades e ataques do OWASP e com suporte de IA. Ele suporta as versões em inglês e português brasileiro. Esse sistema também é usado para gerar relatórios de bug bounty.
A partir do arquivo genesis, um parser combinado com um motor de templates (construído do zero) gera interfaces Web, CLI e API. As mais utilizadas são CLI e Web. A interface API é experimental e pode não funcionar corretamente.
Importante: Este projeto possui um servidor web personalizado implementado do zero usando GO. Este servidor permite execução de código e execução remota de comandos, portanto não deve ser exposto a nenhuma rede. Sempre execute-o em localhost ou dentro de uma máquina virtual com NAT.
O usuário (você) interage apenas com as interfaces, que fornecem uma maneira padronizada de interagir com todos os submódulos, extensões, plugins e funções nativas.
O WitchcraftFEX não depende de bibliotecas de terceiros. Ele usa apenas código desenvolvido diretamente em Python, tornando-o altamente portátil, durável e fácil de instalar. Onde quer que exista um sistema GNU/coreutils ou compatível com coreutils, o WitchcraftFEX será executado.
NT_DATAROOT - Define o caminho completo do diretório do spellbook (por exemplo, /opt/witchcraft/spellbook)
Por conveniência, fornecemos versões pré-compiladas criadas com Nuitka. Se você não confia em binários pré-compilados, compile a partir do código-fonte.
Nota! este projeto já contém versões compiladas de:
O WitchcraftFEX vem em duas variantes:
| Versão | Tamanho | Descrição |
|---|---|---|
witchcraft_full.tar.gz | 200 MB | Versão leve sem modelos LLM |
witchcraft_devel.tar.gz | 5.8 GB | Versão de desenvolvimento incluindo o modelo Deepseek llama 8b |
Recomendação: Use a versão full para funcionalidade completa.
No main.py, você pode adicionar um script para ser executado toda vez que o Witchcraft for executado. Isso permite uma configuração mais avançada. Scripts personalizados serão executados sempre, antes de cada comando.
net_shell_router(FN_REGISTRY, "spellbook/pkg/common/hello.sh")
main.py [submodule] --arg1 value --arg2 option --arg3 123
Sempre que executar qualquer função no WitchcraftFEX, você sempre começa definindo qual submódulo usar, seguido pelos argumentos escritos com --. Os nomes dos argumentos não são mais padronizados, mas seu significado pode ser encontrado no rocketdb.json
Sobre o submódulo cosmic: Cosmic é meu apelido, e eu o usei para designar submódulos pequenos e autocontidos que, de outra forma, criariam sobrecarga desnecessária.
Exemplo:
chmod +x main.py
./main.py version







