
Memória agentiva para CTI em Python — grafos de conhecimento STIX, resolução de alias de atores de ameaça, RAG offline-first, servidor MCP para Claude Code e agentes LangChain
O único sistema de memória agêntica criado para inteligência de ameaças cibernéticas.
Quando um analista sênior sai, dois ou três anos de contexto vão embora com ele — ambientes de clientes, investigações anteriores, TTPs de atores, padrões de falsos positivos, cada "espera, já vimos isso antes" conquistado com esforço. O ZettelForge é um sistema de memória agêntica criado para que esse contexto permaneça com a equipe.
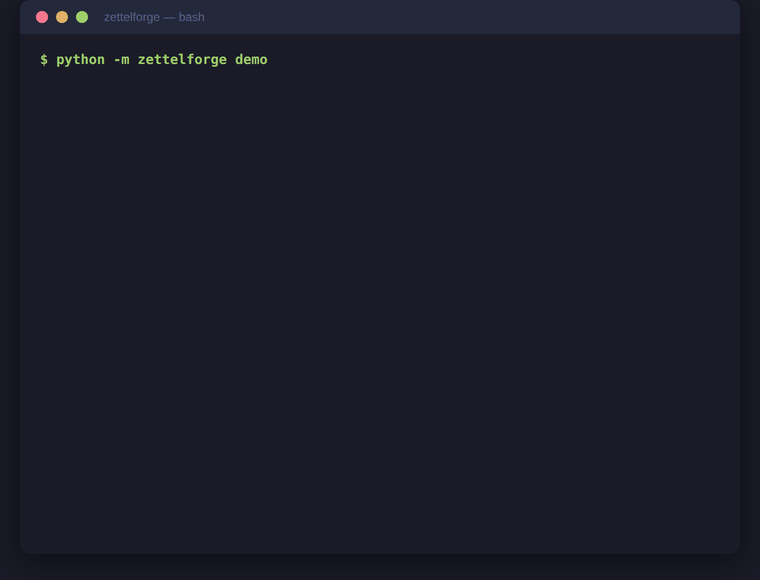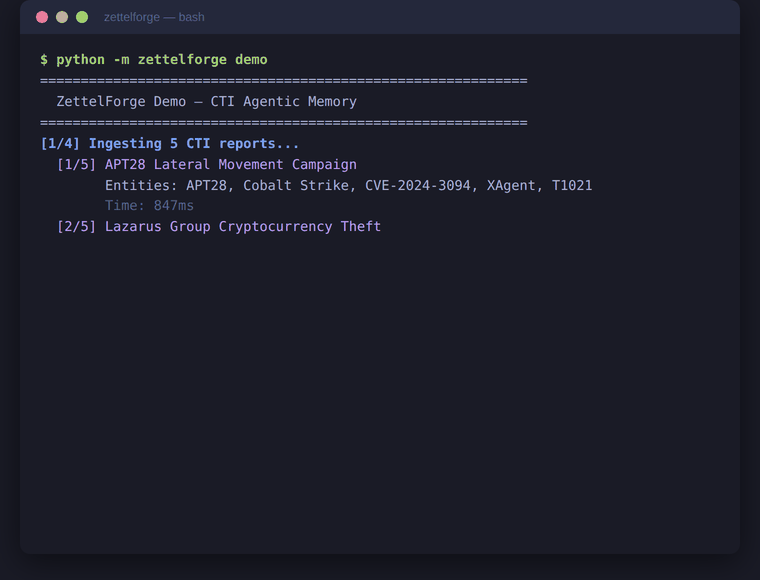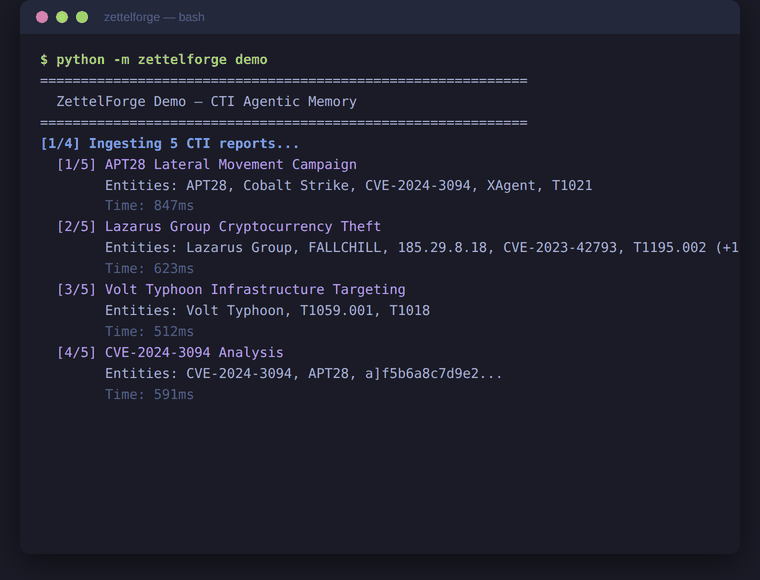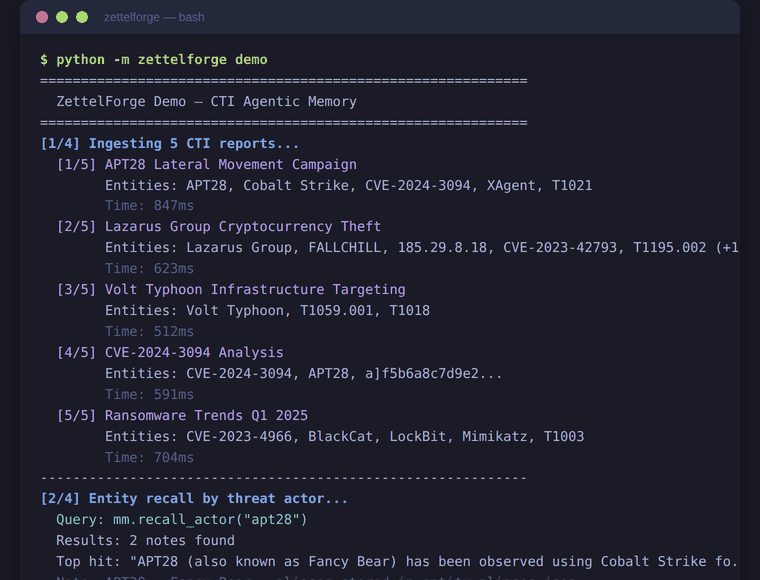
Ele extrai CVEs, atores de ameaça, IOCs e técnicas ATT&CK de notas de analistas e relatórios de ameaças, resolve aliases (APT28 = Fancy Bear = STRONTIUM = Sofacy), constrói um grafo de conhecimento STIX 2.1 e serve cada investigação passada de volta aos seus analistas — e ao Claude Code via MCP — em linguagem natural. Executa inteiramente em processo. Sem chaves de API. Sem nuvem. Nenhum dado sai do host.


Star · pip install zettelforge · Docs · ThreatRecall (hosted) · Changelog
v2.6.2 (2026-04-27): O editor web de configuração vem com menus suspensos funcionais para todos os campos de enumeração (provedor de LLM/embedding, nível de log, ação de PII, formato de síntese) e um botão Apply funcional. O novo extra
[crewai]expõe o ZettelForge como ferramentas CrewAI --pip install zettelforge[crewai]. Changelog completo
Se o ZettelForge se encaixa em um fluxo de trabalho de CTI que você executa, uma estrela é o sinal mais rápido de que vale a pena continuar investindo nesta categoria.
Use Python 3.11 ou mais recente e um ambiente virtual novo. Esta atualização de segurança desativa temporariamente a descoberta de nomes de usuário do Maigret até que o upstream suporte dependências corrigidas; outros coletores OSINT permanecem disponíveis. Consulte as notas de segurança e atualização.
Todo SOC perde analistas. Quando eles saem, o contexto da investigação, a atribuição de atores e os padrões de falsos positivos específicos do ambiente vão embora com eles. Seus substitutos reabrem os mesmos tickets, releem os mesmos relatórios e reconstroem os mesmos modelos mentais do zero.
Sistemas de memória de IA de uso geral não resolvem isso para equipes de segurança. Eles não conseguem distinguir APT28 de Fancy Bear, não sabem que CVE-2024-3094 é o backdoor do XZ Utils, não conseguem analisar Sigma ou YARA e não têm nenhum conceito de IDs de técnicas do MITRE ATT&CK. Quando um analista de CTI lhes entrega um ano de relatórios de inteligência, eles retornam uma busca semântica difusa sobre o histórico de chat.
O ZettelForge foi criado para analistas que pensam em grafos de ameaças. Ele extrai CVEs, atores de ameaça, IOCs e técnicas ATT&CK automaticamente, resolve aliases entre convenções de nomenclatura, constrói um grafo de conhecimento com relacionamentos causais e recupera memórias usando busca combinada com reconhecimento de intenção -- tudo em processo, sem dependência de API externa.
Aumento de memória fecha 33% da lacuna entre modelos pequenos e grandes em tarefas de CTI (CTI-REALM, Microsoft 2026, usando GPT-4 como baseline de modelo grande). Consulte o relatório completo de benchmark para metodologia e comparações.
| Capacidade | ZettelForge | Mem0 | Graphiti | Cognee |
|---|---|---|---|---|
| Extração de entidades CTI (CVEs, atores, IOCs) | Sim | Não | Não | Não |
| Ontologia STIX 2.1 | Sim | Não | Não | Não |
| Resolução de aliases de threat actors | Sim (APT28 = Fancy Bear) | Não | Não | Não |
| Grafo de conhecimento com triplas causais | Sim | Não | Sim | Sim |
| Recuperação classificada por intenção (5 tipos) | Sim | Não | Não | Não |
| In-process / sem necessidade de API externa | Sim | Não | Não | Não |
| Logs de auditoria no schema OCSF | Sim | Não | Não | Não |
| Servidor MCP (Claude Code) | Sim | Não | Não | Não |

Extração de Entidades -- Identifica automaticamente CVEs, threat actors, IOCs (IPs, domínios, hashes, URLs, e-mails), técnicas MITRE ATT&CK, campanhas, intrusion sets, ferramentas, pessoas, locais e organizações. Regex + NER por LLM com tipos STIX 2.1 em todo o processo.
Grafo de Conhecimento -- Entidades tornam-se nós, coocorrência torna-se arestas. O LLM infere triplas causais ("APT28 usa Cobalt Strike"). Arestas temporais e supersessão rastreiam como a inteligência evolui.
Resolução de Aliases -- APT28, Fancy Bear, Sofacy, STRONTIUM todos resolvem para o mesmo nó de ator. Funciona automaticamente no armazenamento e na recuperação.
Recuperação Combinada -- Similaridade vetorial (fastembed 768-dim, ONNX) + travessia de grafo (BFS sobre arestas do grafo de conhecimento), ponderadas pela classificação de intenção. Cinco tipos de intenção: factual, temporal, relacional, exploratória, causal.
Evolução de Memória -- Com evolve=True, nova inteligência é comparada à memória existente. O LLM decide ADD, UPDATE, DELETE ou NOOP. Inteligência obsoleta é supersedida. Contradições são resolvidas. Duplicatas são ignoradas.
Síntese RAG -- Sintetize respostas em todas as memórias armazenadas com o formato direct_answer.








