
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise Forense — Página 14 | Kitploit
Categorias

Análise Forense

Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3khá 5 meses
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2khá 3 dias
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3khá 11 dias
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2khá 18h 35m
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4khá 11 dias
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2khá 8 horas
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4khá 8 dias
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5khá 2 dias
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230há 2 dias
avml preview#10

avml

GitHubmicrosoft/avml
1.1khá 3 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
931 resultados
libfsntfs preview

libfsntfs

GitHublibyal/libfsntfs

Biblioteca e ferramentas para acessar o Windows New Technology File System (NTFS)
disk-forensicsforensicsdata-recovery+1
238há 12 dias
freedomfighting preview

freedomfighting

GitHubjusticerage/freedomfighting

Uma coleção de scripts que podem ser úteis durante suas atividades de luta pela liberdade.
reconnaissanceencryption-decryption-toolsforensics+8
418há 3 anos
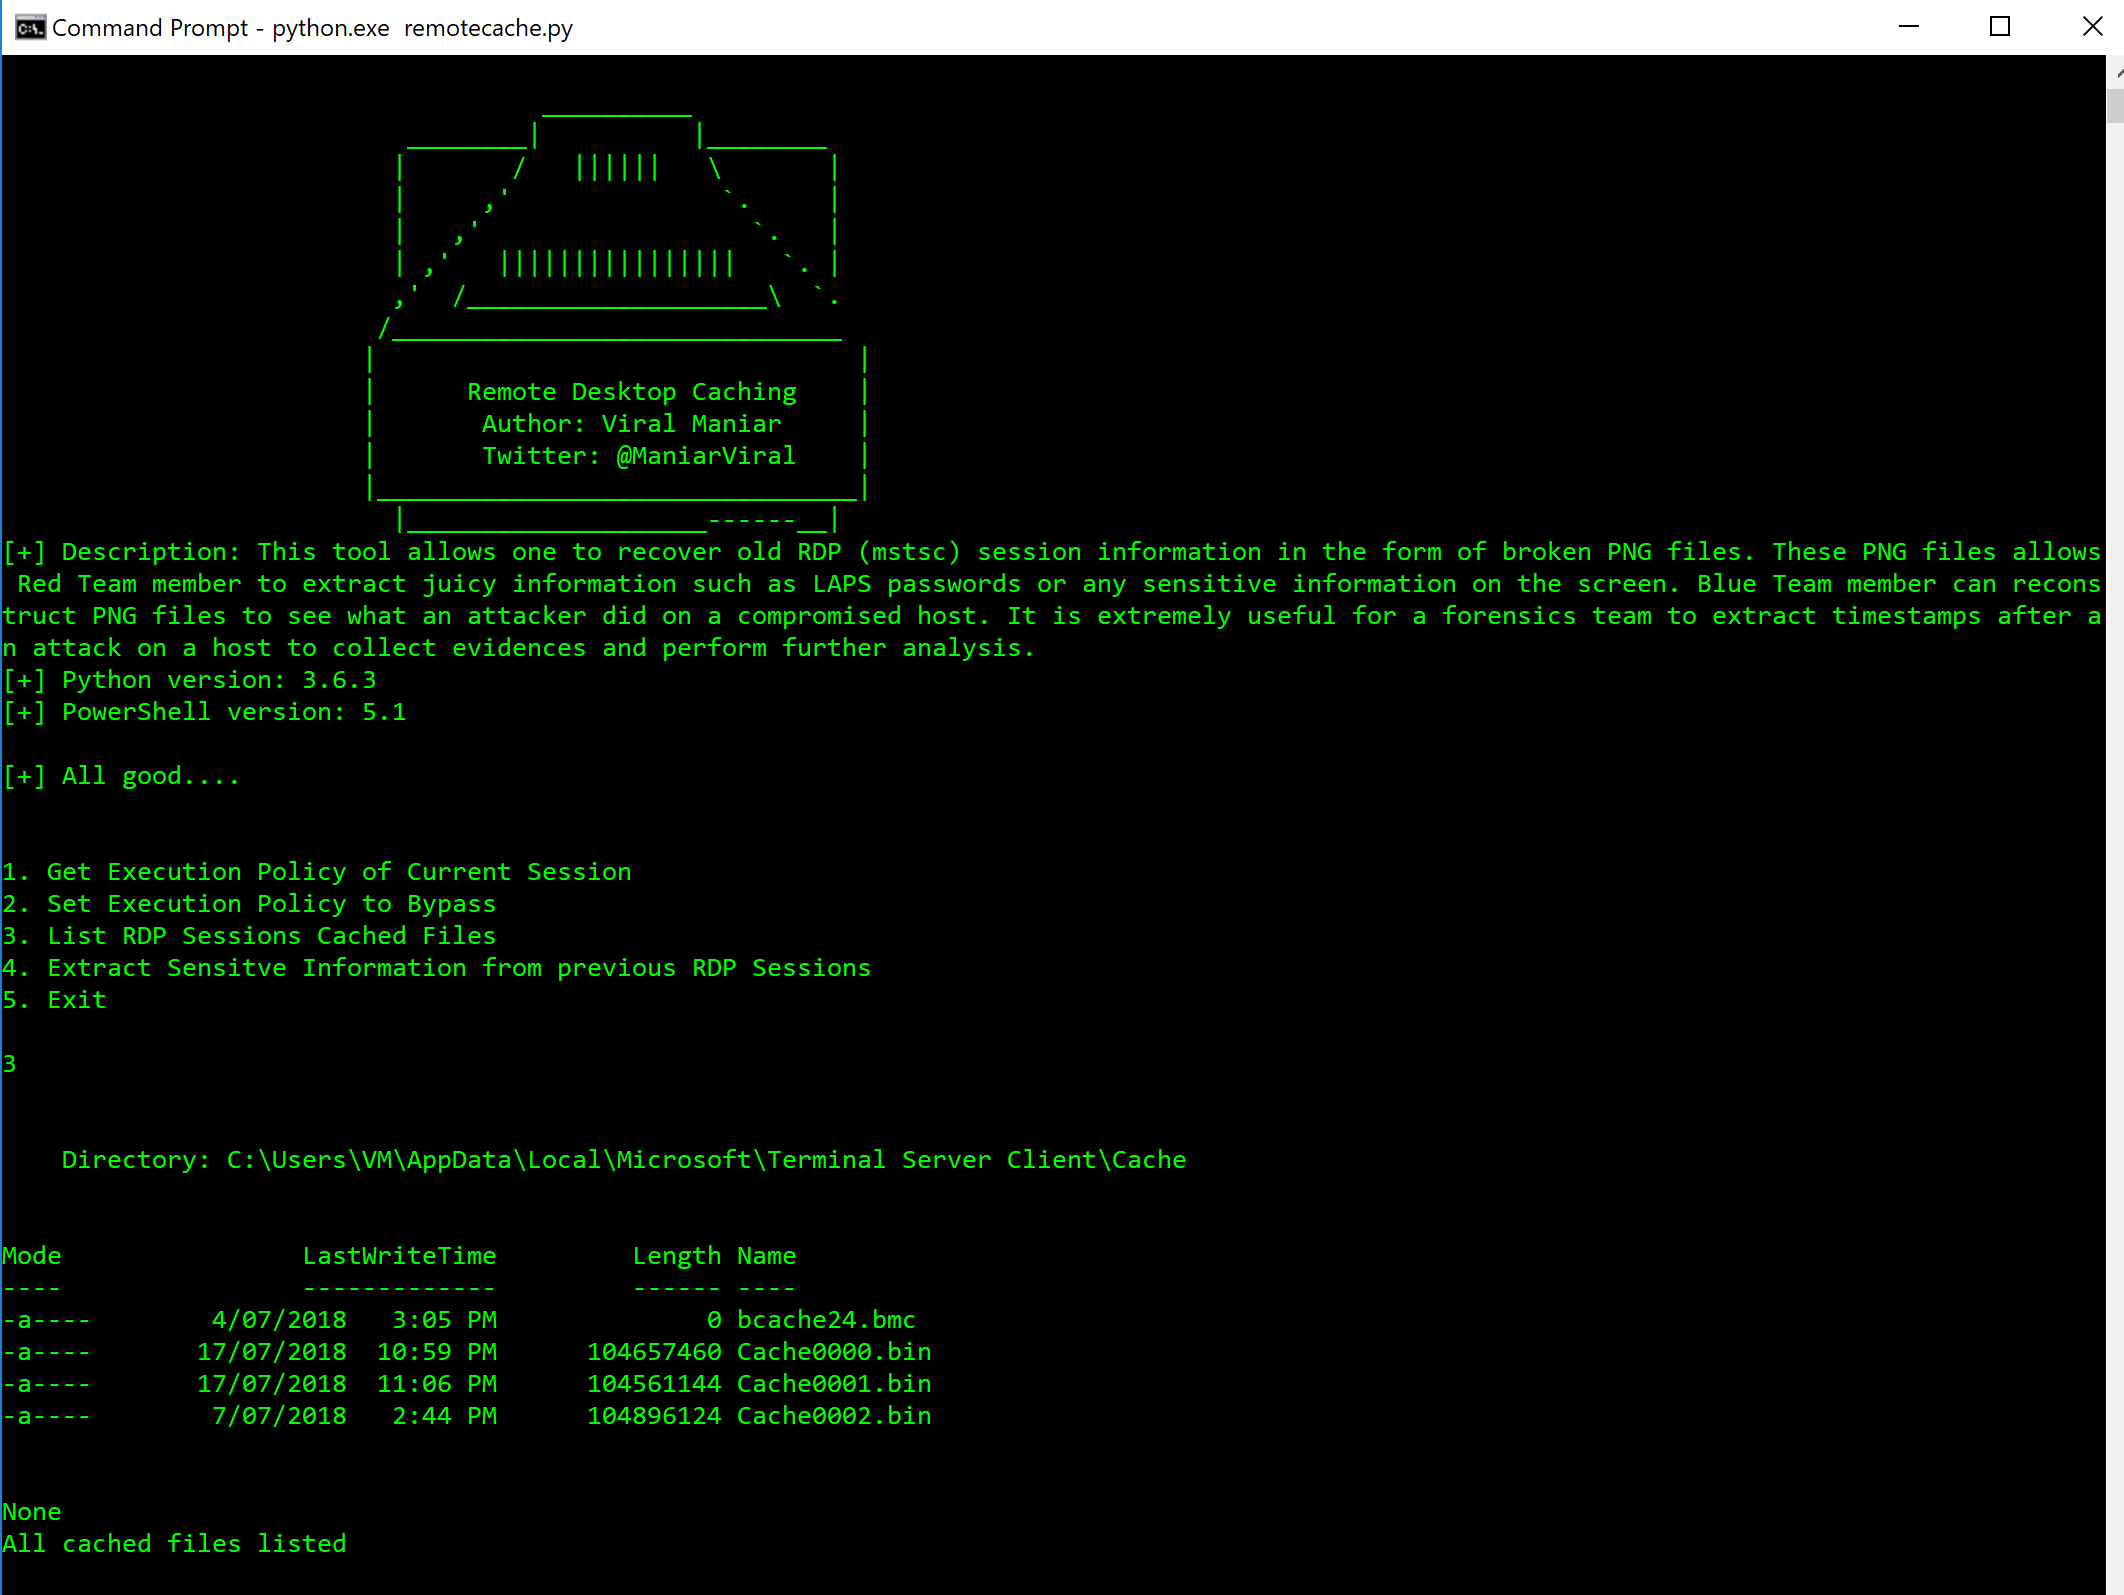
Remote-Desktop-Caching- preview

Remote-Desktop-Caching-

GitHubviralmaniar/remote-desktop-caching-

Esta ferramenta permite recuperar informações de sessões RDP (mstsc) antigas na forma de arquivos PNG corrompidos. Esses arquivos PNG permitem que…
reconnaissancememory-forensicsforensics+4
218há 8 anos
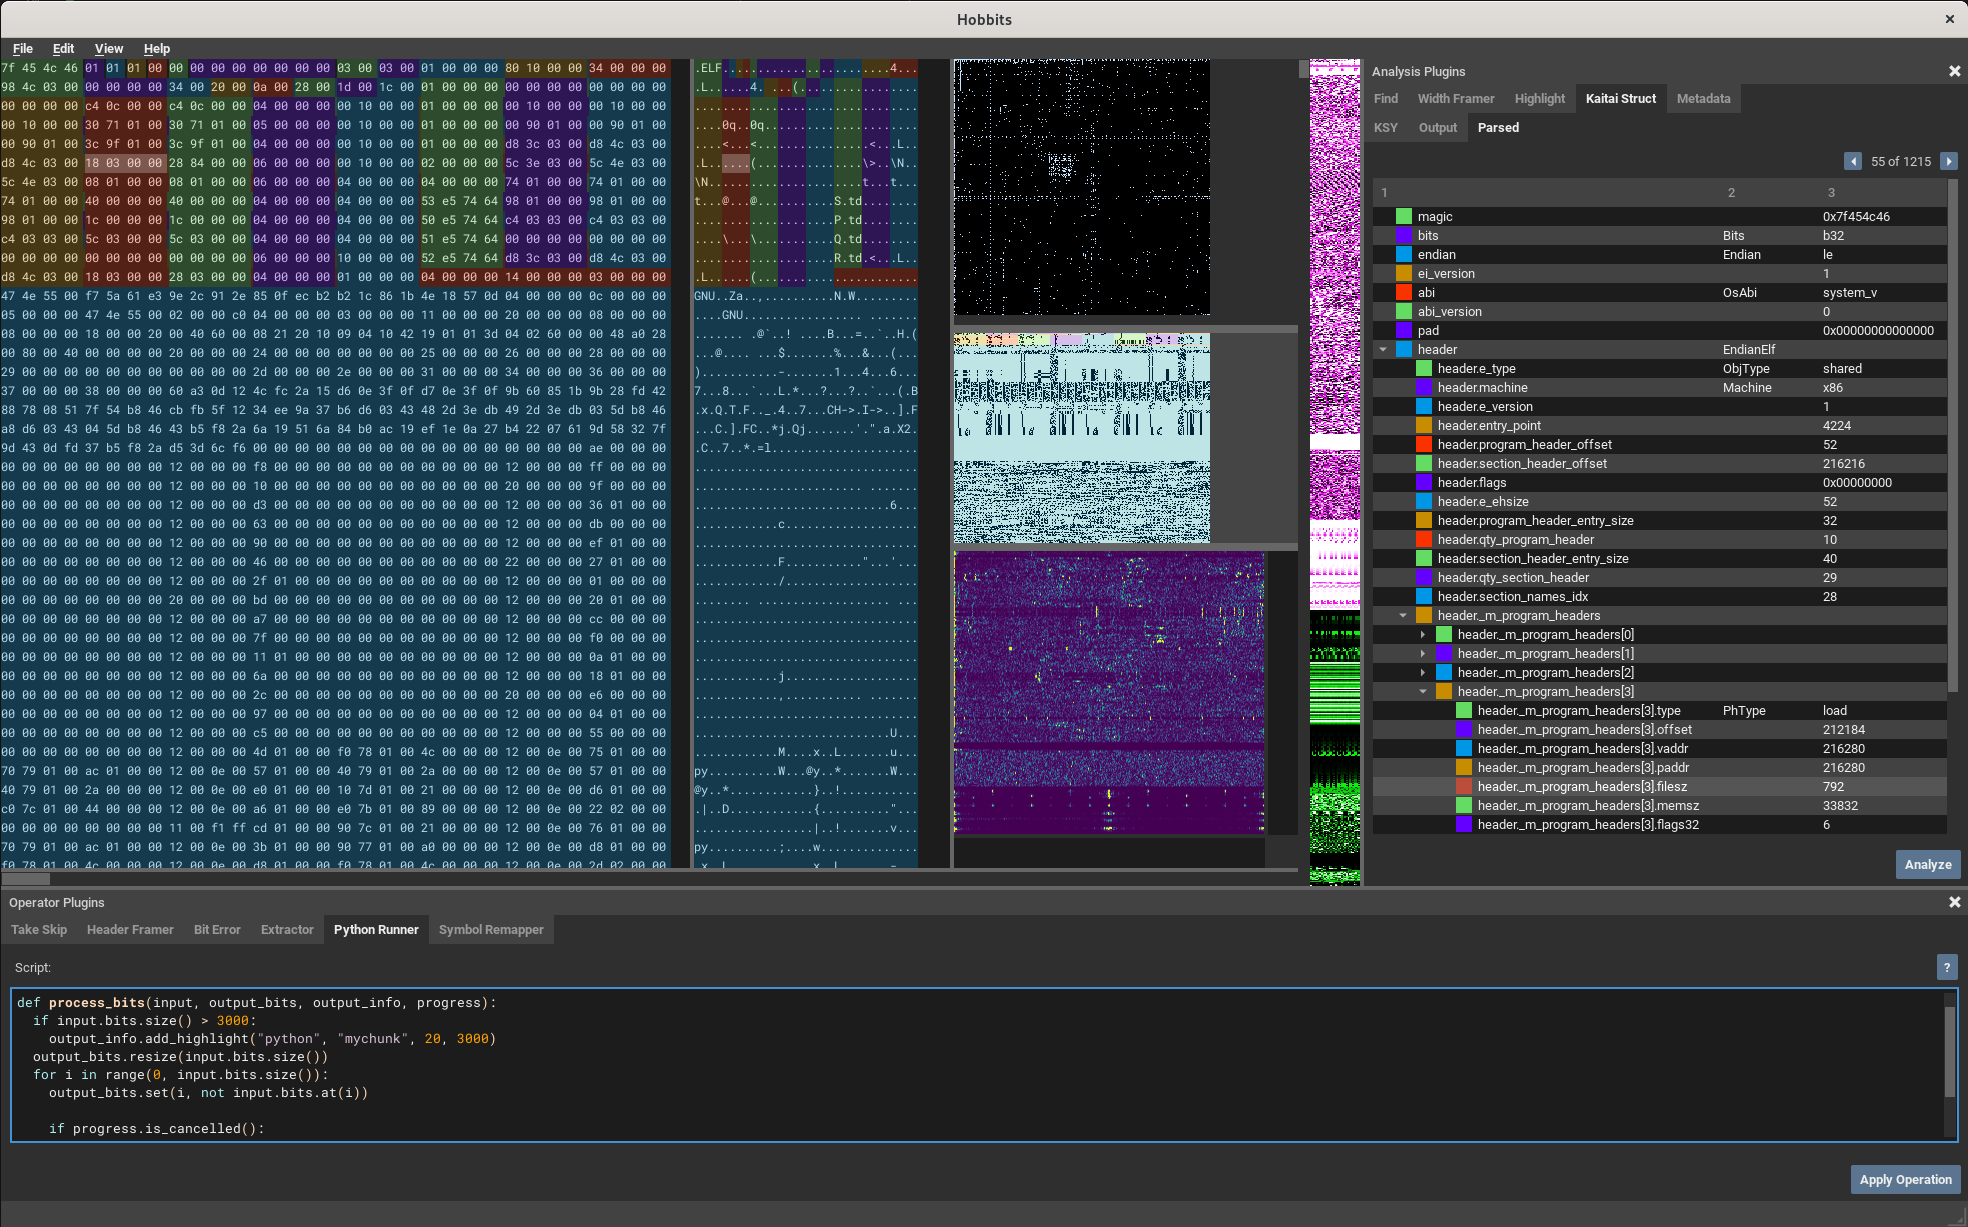
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

Uma GUI multi-plataforma para análise, processamento e visualização baseada em bits

reverse-engineeringforensicsdata-recovery+1
747há 1 ano
irflow-timeline preview

irflow-timeline

GitHubr3nzsec/irflow-timeline

Análise de Linha do Tempo DFIR para macOS — visualizador baseado em SQLite para arquivos CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J com AI Artifacts, AI…

disk-forensicsioc-managementmemory-forensics+7
304há 1 mês
StegoForge preview

StegoForge

GitHubnour833/stegoforge

O kit definitivo de esteganografia e perícia digital. Oculte e extraia dados em imagens, áudio, vídeo, documentos e pacotes de rede, ou execute 11…

encryption-decryption-toolsmemory-forensicsnetwork-forensics+8
575há 0 dias
caronte preview

caronte

GitHubeciavatta/caronte

Uma ferramenta para analisar o fluxo de rede durante competições Capture the Flag de ataque/defesa
packet-sniffing-analysisnetwork-forensicsforensics+1
651há 4 anos
icebox preview

icebox

GitHubthalium/icebox

Introspecção de Máquina Virtual, Rastreio e Depuração
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
600há 4 anos
dfirtrack preview

dfirtrack

GitHubdfirtrack/dfirtrack

Aplicação de rastreamento de resposta a incidentes baseada em sistema para gerenciar casos DFIR em grande escala, com importação/exportação, fluxos…

forensicsdigital-forensicsincident-response
538há 9 meses
SecurityClaw preview

SecurityClaw

GitHubsecurityclaw/securityclaw

Um agente autônomo modular e baseado em habilidades do Security Operations Center (SOC) que monitora dados do OpenSearch/Elasticsearch, constrói…
reconnaissancevulnerability-analysisforensics+8
263há 3 meses
macos-UnifiedLogs preview

macos-UnifiedLogs

GitHubmandiant/macos-unifiedlogs

Um parser multiplataforma para Apple UnifiedLogs!
forensicsdigital-forensicsincident-response+1
367há 1 mês
iocextract preview

iocextract

GitHubpedramamini/iocextract

Extrator de Indicador de Comprometimento (IOC) Desarmado.
ioc-managementosintthreat-feeds-aggregators+5
584há 2 anos
rawsec-cybersecurity-inventory preview

rawsec-cybersecurity-inventory

GitHubnoraj/rawsec-cybersecurity-inventory

Um inventário de ferramentas e recursos sobre Cibersegurança que visa ajudar as pessoas a encontrar tudo relacionado à Cibersegurança.
osintvulnerability-analysisforensics+6
342há 1 mês
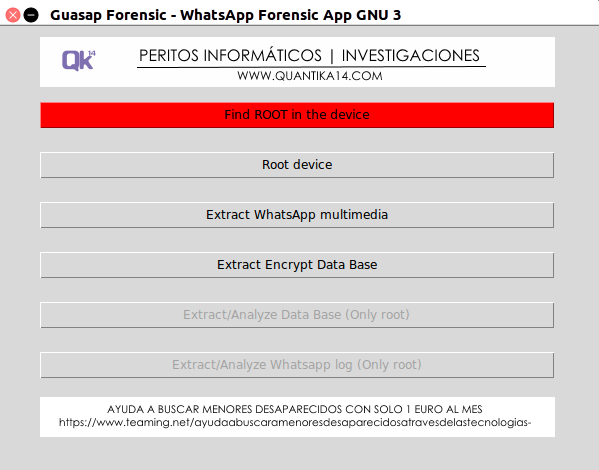
guasap-whatsapp-foresincs-tool preview

guasap-whatsapp-foresincs-tool

GitHubquantika14/guasap-whatsapp-foresincs-tool

Ferramenta Forense do WhatsApp

forensicsmobile-forensicsdata-recovery+1
176há 3 meses
Skadi preview

Skadi

GitHuborlikoski/skadi

Colete, Processe e Caçe com dados baseados no host de MacOS, Windows e Linux.
disk-forensicsosintmemory-forensics+9
517há 4 anos
NTLMRawUnHide preview

NTLMRawUnHide

GitHubmlgualtieri/ntlmrawunhide

NTLMRawUnhide.py é um script Python3 projetado para analisar arquivos de captura de pacotes de rede e extrair hashes NTLMv2 em um formato que pode…

packet-sniffing-analysispassword-crackingforensics+2
394há 2 anos
analyzer preview

analyzer

GitHubqeeqbox/analyzer

Analisar, extrair e visualizar características, artefatos e IoCs de arquivos e dumps de memória (Windows, Linux, Android, iPhone, Blackberry,…
ioc-managementosintstatic-analysis+8
320há 2 anos
ghost preview

ghost

GitHubpandaadir05/ghost

Detecta injeção de processo e manipulação de memória usadas por malware. Encontra regiões RWX, padrões de shellcode, hooks de API, sequestro de…


defensive-toolsmemory-forensicsreverse-engineering+6
382há 2 meses
Anterior1…131415…52Próximo







