
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Remote-Desktop-Caching- — Esta ferramenta permite recuperar informações de sessões RDP (mstsc) antigas na forma de arquivos PNG corrompidos. Esses arquivos PNG permitem que membros da Red Team extraiam informações valiosas, como senhas LAPS ou qualquer informação sensível na tela. Membros da Blue Team podem reconstruir arquivos PNG para ver o que um atacante fez em um host comprometido. É extremamente útil para uma equipe de perícia forense extrair timestamps após um ataque a um host para coletar evidências e realizar análises adicionais. | Kitploit
Ferramentas/GitHubGitHub/viralmaniar/remote-desktop-caching-
ReconhecimentoForensia de MemóriaAnálise ForenseColeta de InformaçõesForensia DigitalRed TeamingResposta a Incidentes
GitHub

Sobre

viralmaniar/remote-desktop-caching-

Remote-Desktop-Caching-

Ver Repositório
2185873há 8 anosRevisado pelo Kitploit

Esta ferramenta permite recuperar informações de sessões RDP (mstsc) antigas na forma de arquivos PNG corrompidos. Esses arquivos PNG permitem que membros da Red Team extraiam informações valiosas, como senhas LAPS ou qualquer informação sensível na tela. Membros da Blue Team podem reconstruir arquivos PNG para ver o que um atacante fez em um host comprometido. É extremamente útil para uma equipe de perícia forense extrair timestamps após um ataque a um host para coletar evidências e realizar análises adicionais.

Compartilhar

Remote-Desktop-Caching-

Esta ferramenta permite recuperar informações de sessões antigas do RDP (mstsc) na forma de arquivos PNG corrompidos. Esses arquivos PNG permitem que membros da Red Team extraiam informações valiosas, como senhas do LAPS ou qualquer informação confidencial na tela. Membros da Blue Team podem reconstruir arquivos PNG para ver o que um atacante fez em um host comprometido. É extremamente útil para uma equipe de perícia forense extrair timestamps após um ataque em um host para coletar evidências e realizar análises adicionais.

Quaisquer sugestões ou ideias para esta ferramenta são bem-vindas - basta me tweetar em @ManiarViral

Capturas de Tela

Na primeira execução do Remote-Desktop-Caching usando python.exe remotecache.py o usuário verá as opções abaixo: image
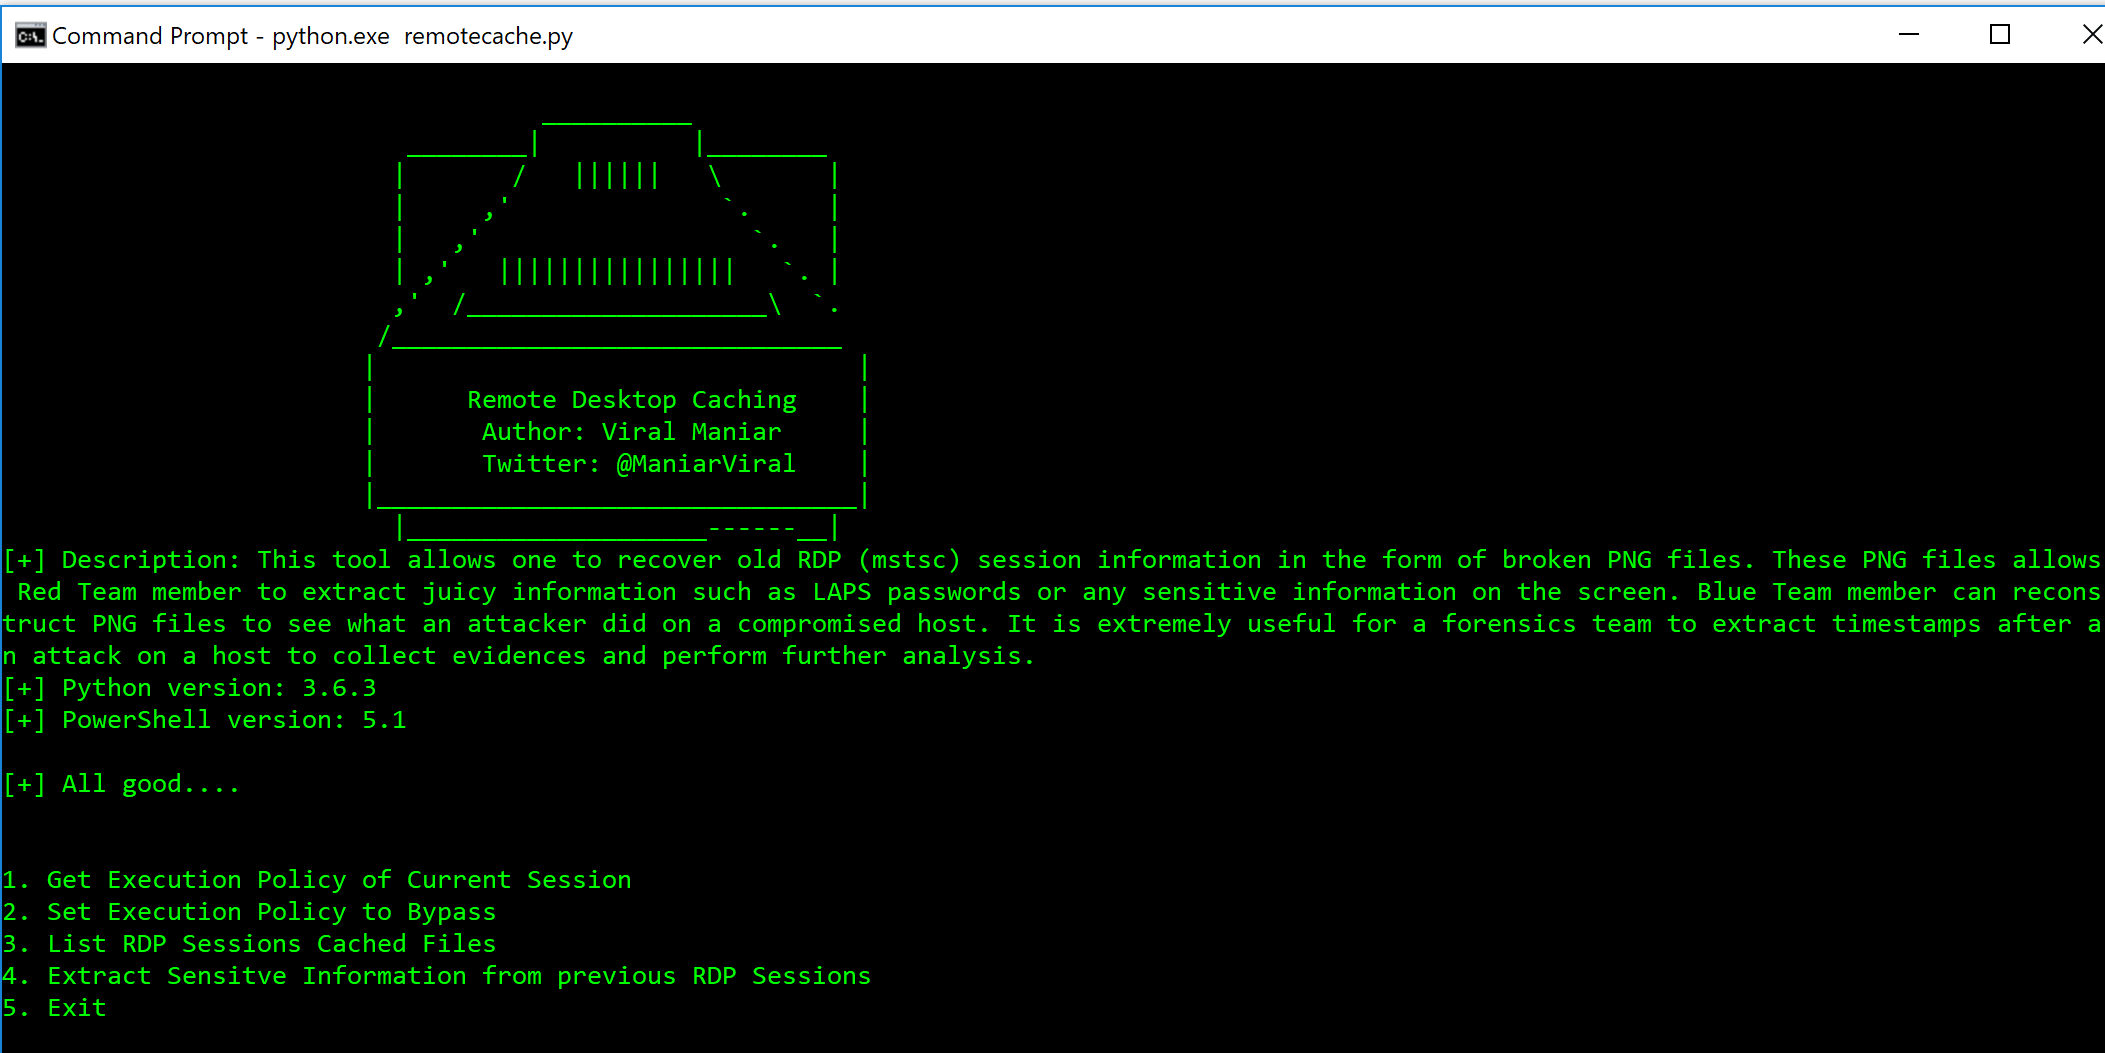
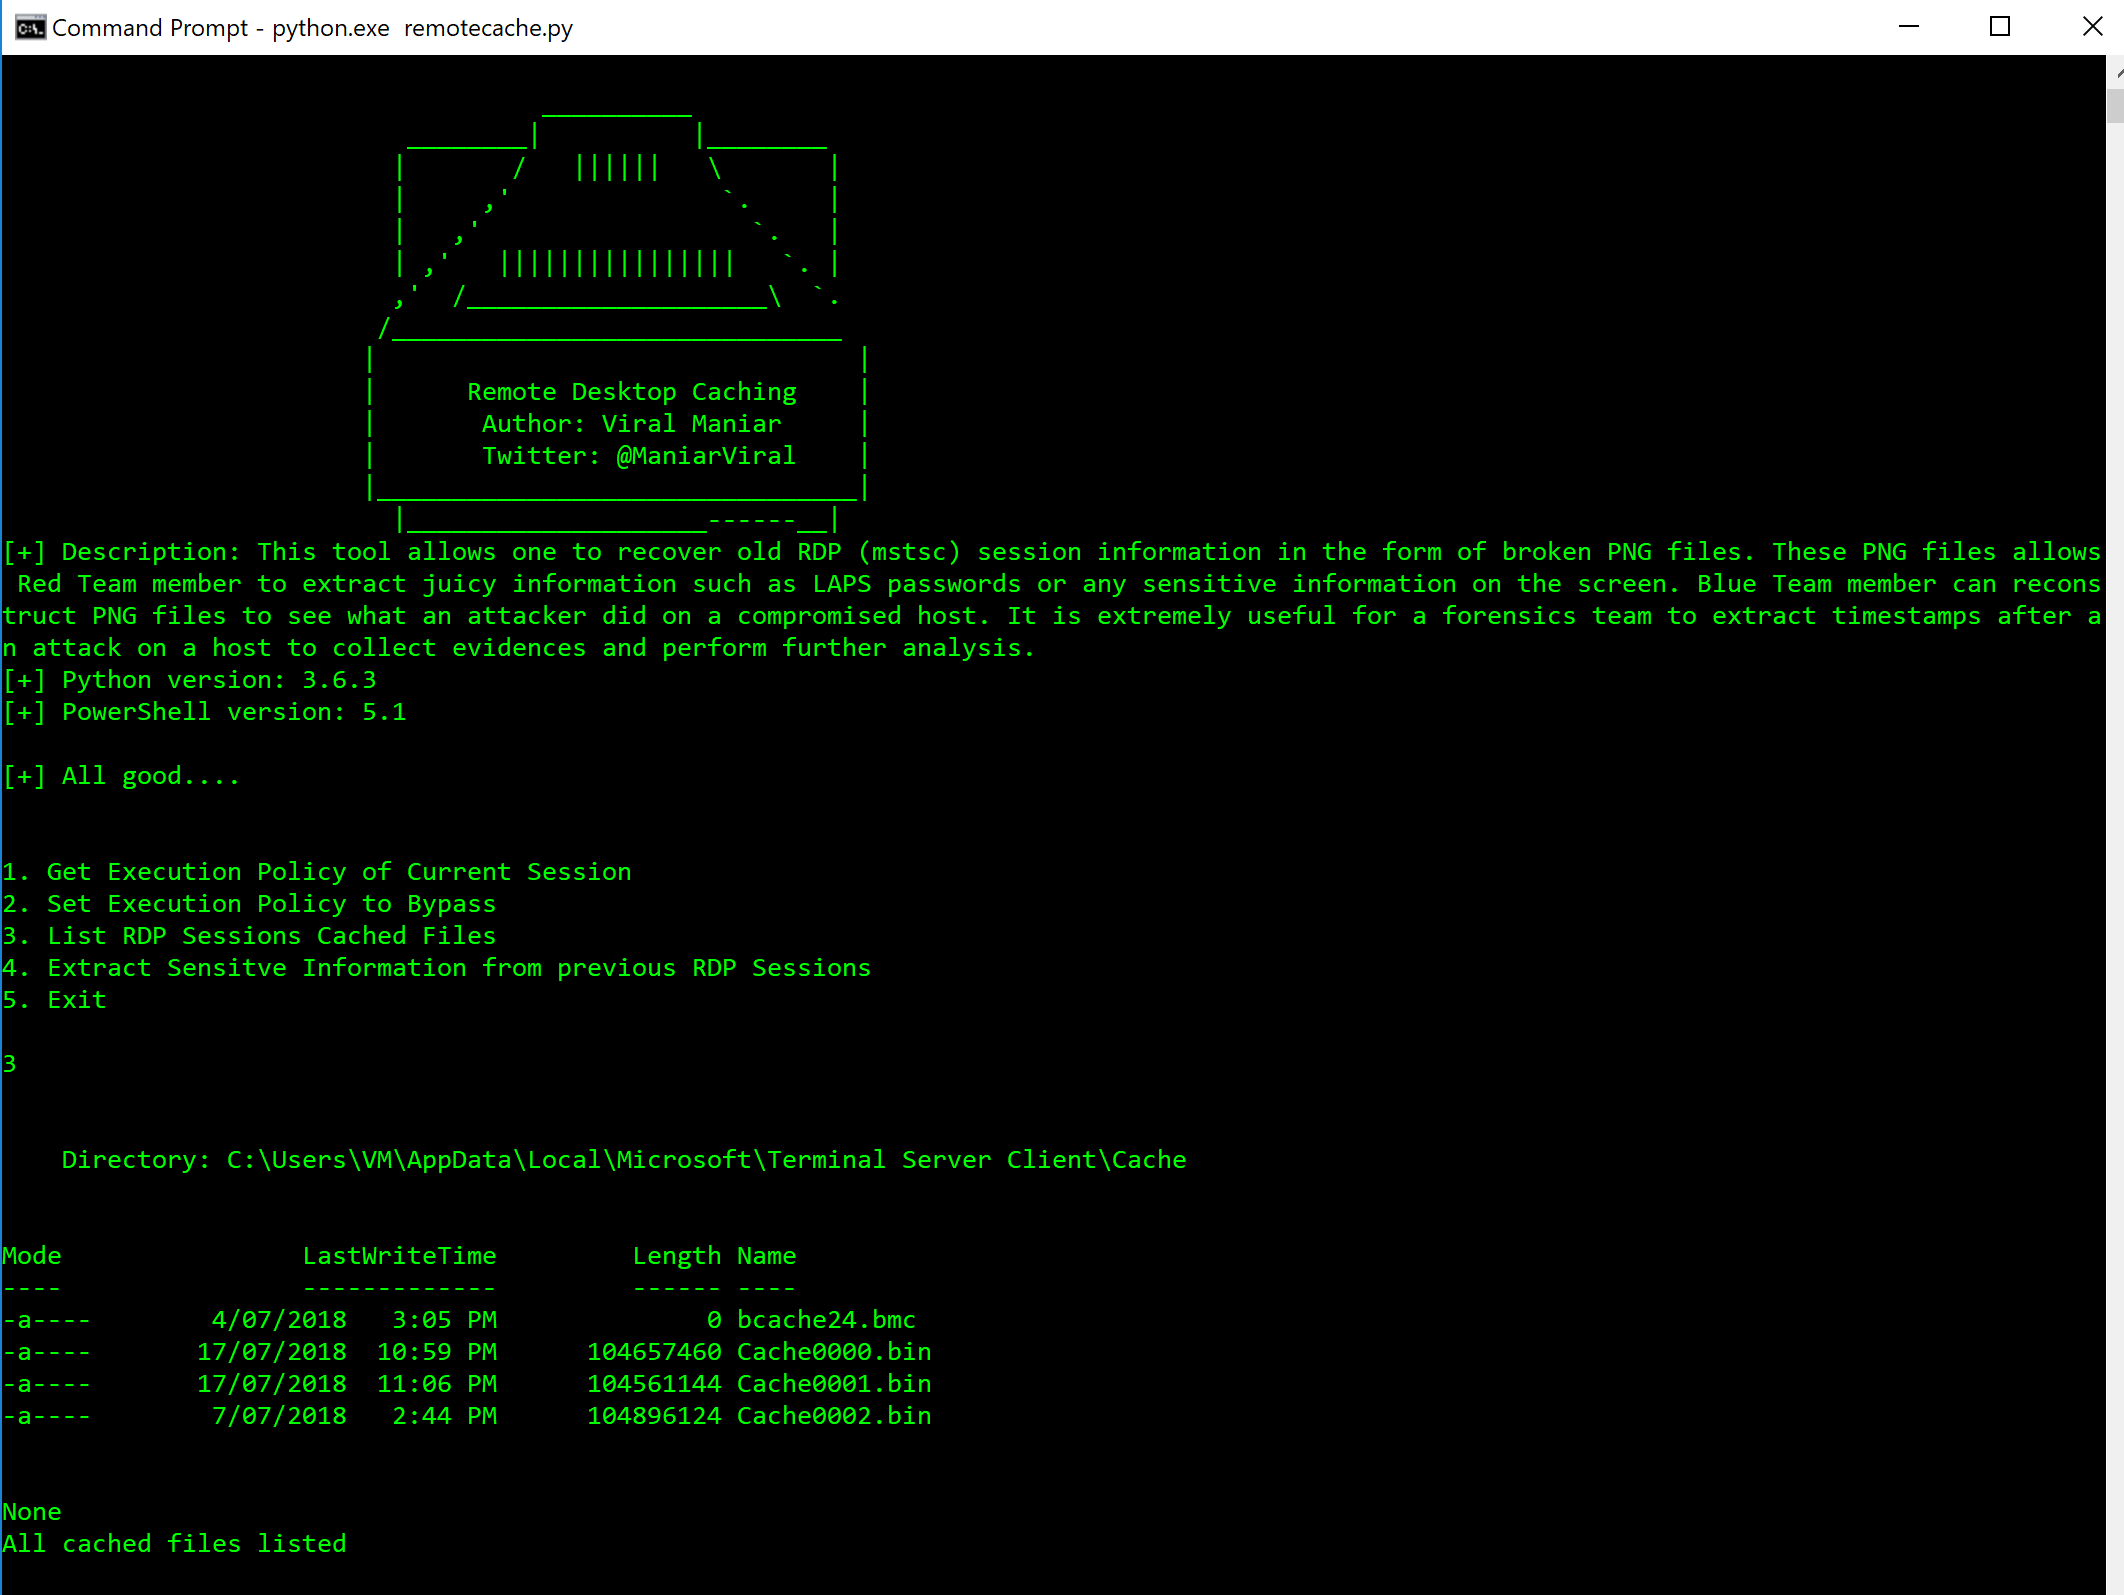
Usando Opção 1 e Opção 2 o usuário pode saber a política de execução da sessão atual e defini-la como Bypass, que executa o script PowerShell rdpcache.ps1. Usando Opção 3 o usuário pode listar os arquivos binários em cache que serão usados para reconstruir os arquivos PNG.
image

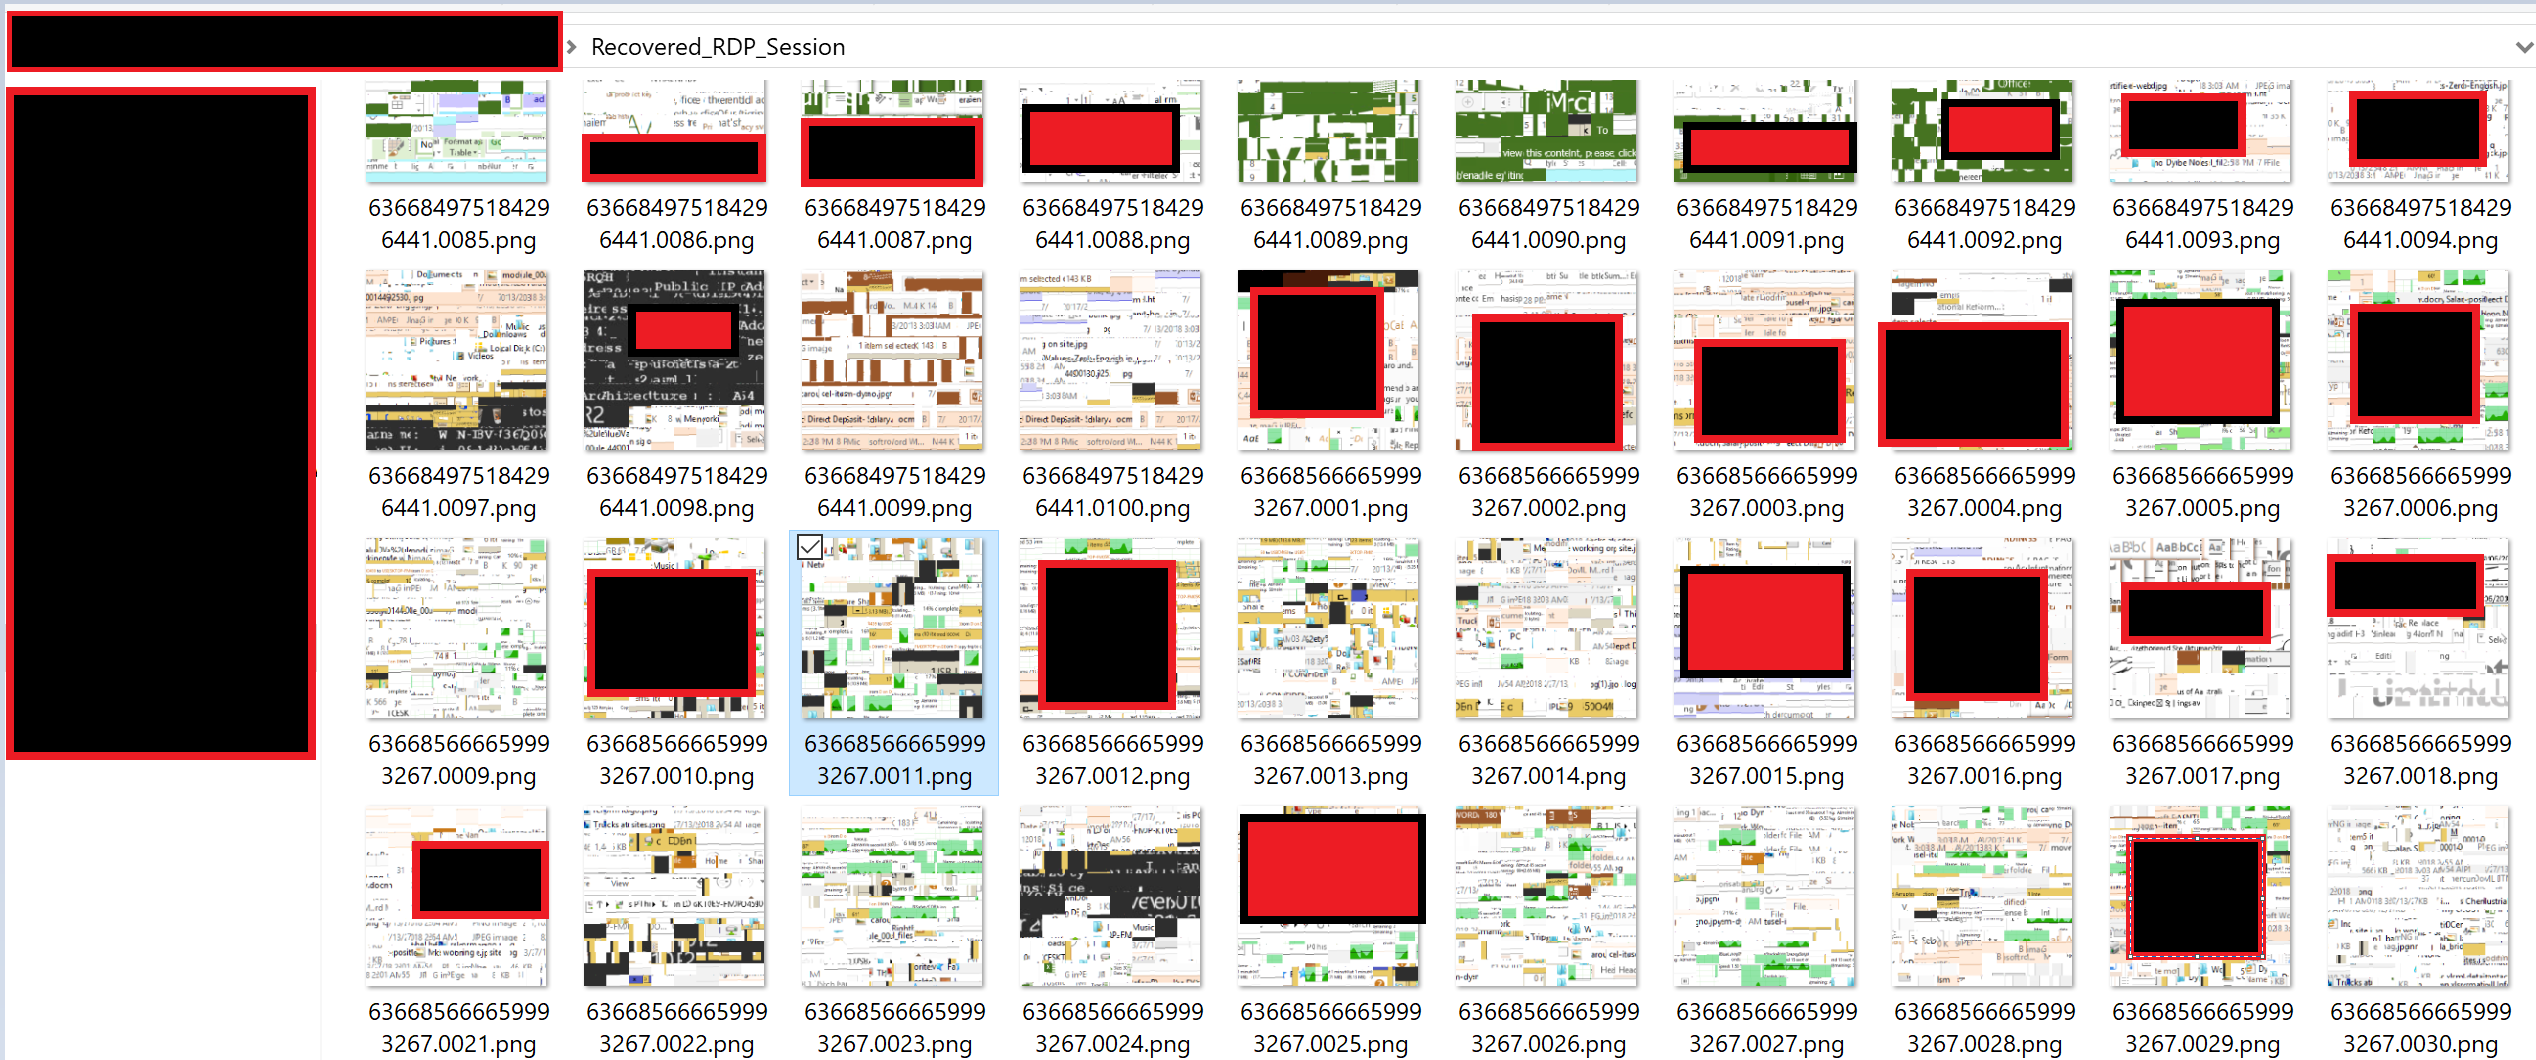
Escolhendo Opção 4: Inicia a análise dos arquivos de cache e o processo de reconstrução. Esta opção cria uma pasta na unidade C do usuário com o nome Recovered_RDP_Sessions

image

Informações confidenciais são recuperadas desses arquivos binários na forma de imagens PNG corrompidas. Conseguiu recuperar senha LAPS, endereço IP do atacante e nomes de arquivos maliciosos. Também revela algumas informações cruciais sobre as atividades do atacante em um host comprometido. Para a equipe forense, o timestamp é revelado na maioria dessas imagens recuperadas.
image

Como usar isto?

- git clone https://github.com/Viralmaniar/Remote-Desktop-Caching-.git
- python.exe remotecache.py

Perguntas?

Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar

Contribuição e Licença

Creative Commons License
Este trabalho está licenciado sob uma Licença Creative Commons Atribuição 4.0 Internacional.
Quer contribuir? Por favor, faça um fork e envie um pull request.

Quaisquer sugestões ou ideias para esta ferramenta são bem-vindas - basta me tweetar em @ManiarViral

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






