
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit
 jstrosch/subparse
Framework modular de coleta e correlação de artefatos de análise de malware
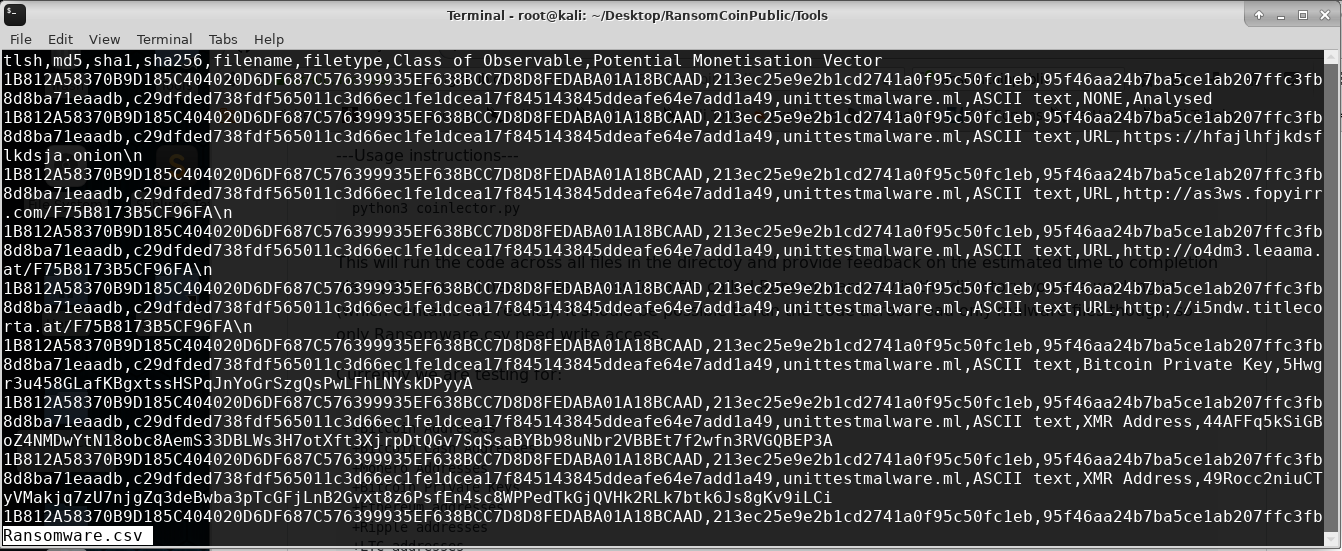 concinnity-risks/ransomcoinpublic
Uma ferramenta DFIR para extrair endereços de criptomoedas e outros indicadores de comprometimento de binários.
 slaughterjames/excelpeek
Ferramenta de análise estática para investigar arquivos Microsoft Excel potencialmente maliciosos, extraindo metadados, macros e objetos incorporados…
 proteqtum/interactive-binary-structures
Documentação interativa e referência visual para formatos binários e layouts de memória do sistema.
 vaelwolf/cve-2022-1388
-- APENAS PARA USO EDUCACIONAL -- Prova de conceito de RCE para CVE-2022-1388, além de funcionalidades adicionais para blue e red teams.
 ir-huntguardians/cve-2023-38831-hunt
Ferramenta baseada em PowerShell para detectar e analisar tentativas de exploração direcionadas ao CVE-2023-38831, auxiliando na resposta a…
 mingchen-script/cve-2020-1472-visualizer
Script PowerShell para examinar os Logs de Eventos do Windows em busca de indicadores do CVE-2020-1472 (eventos 5827-5831), exportar para CSV e gerar…
 horrister/solarwinds-sunburst-cve-2020-10148
Relatórios curados de vulnerabilidades com análise técnica completa, scripts de prova de conceito, listagens de IOC e orientações de remediação para…
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Análise técnica de uma tentativa de exploração do SharePoint ToolShell (CVE-2025-53770) envolvendo RCE, implantação de webshell e extração de…
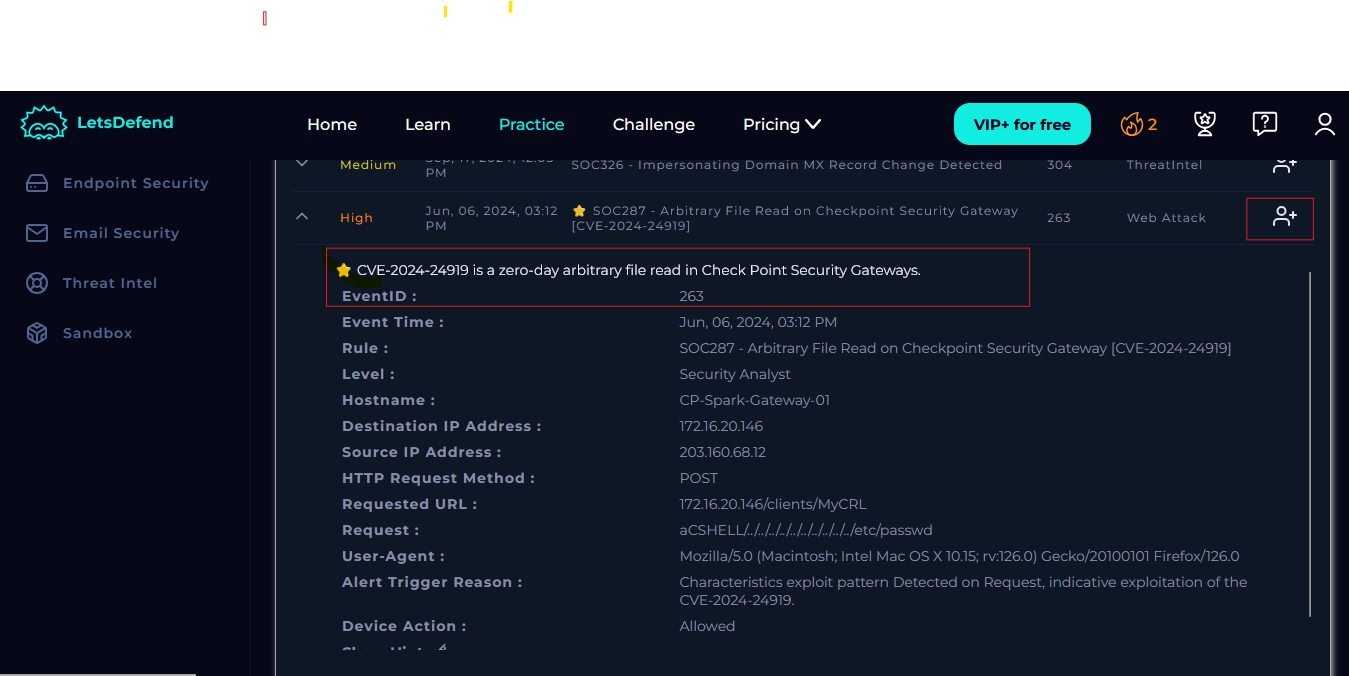 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Passo a passo de resposta a incidentes de SOC para a leitura arbitrária de arquivos CVE-2024-24919 em gateways Check Point, cobrindo detecção,…
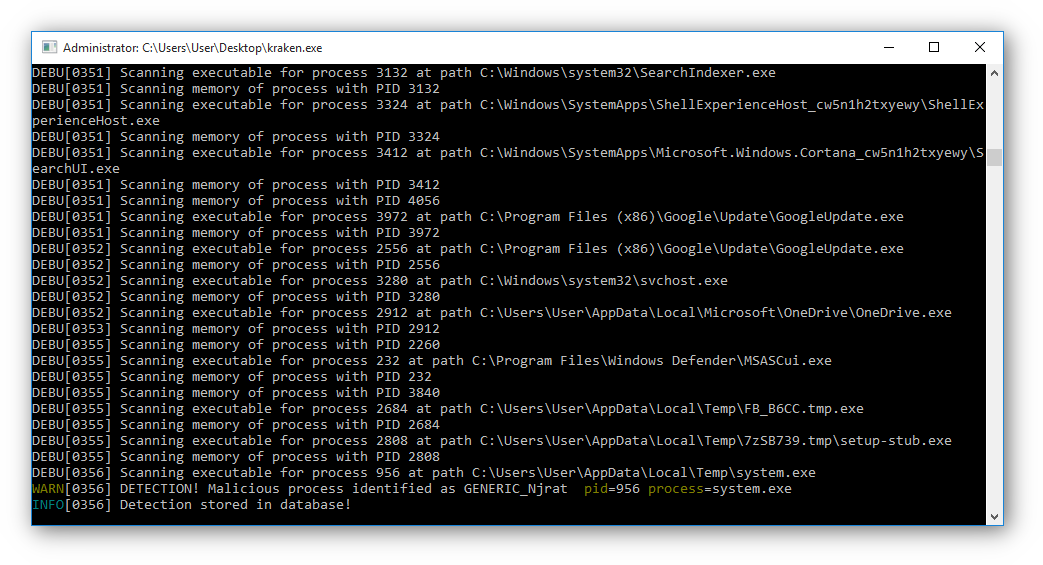 botherder/kraken
Scanner Yara multiplataforma escrito em Go
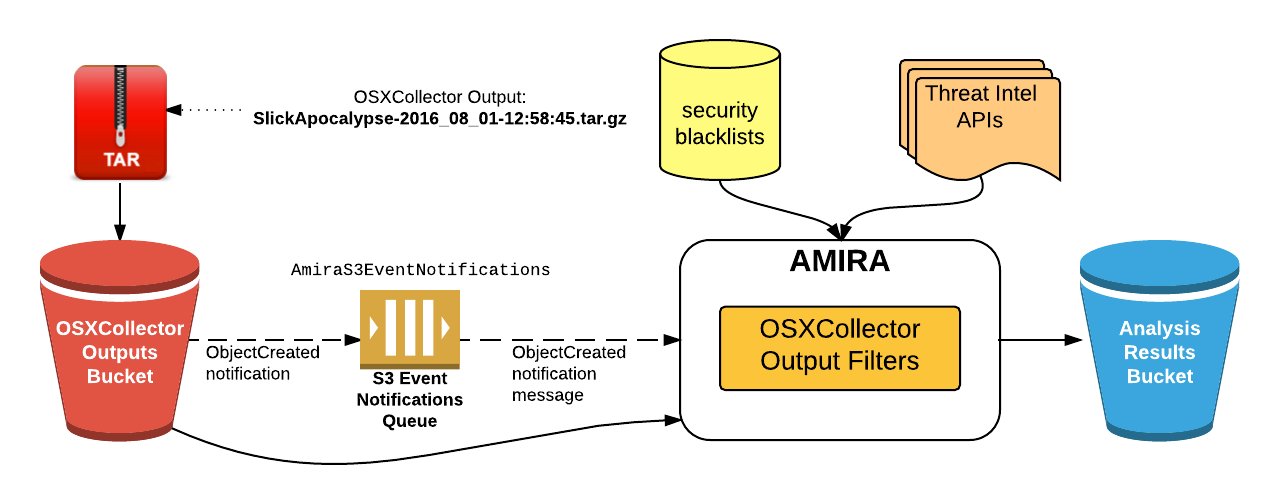 yelp/amira
AMIRA: Resposta e Análise Automatizada de Incidentes de Malware
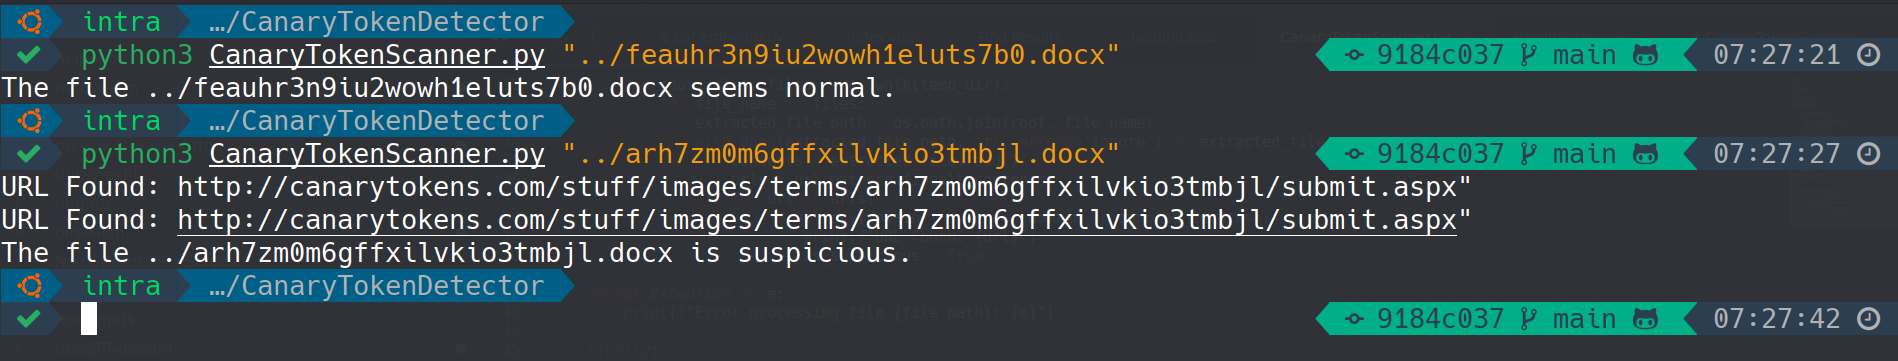 0xnslabs/canarytokenscanner
Detecta CanaryTokens em documentos do Office e PDFs (docx, xlsx, pptx, pdf) sem disparar alertas
 tylabs/qs_old
Ferramenta de linha de comando para escanear streams dentro de documentos do Office, mais ataque xor db
 tstillz/webshell-analyzer
Scanner e analisador de web shells.
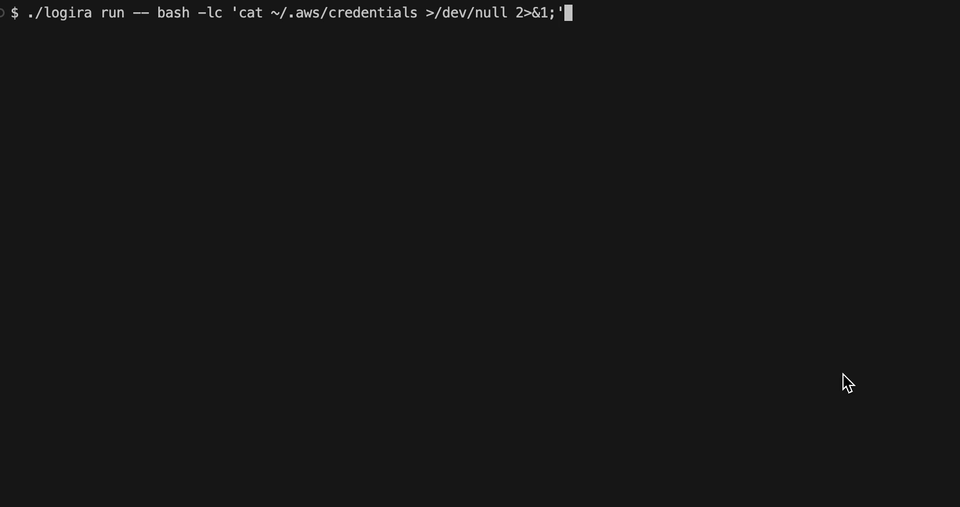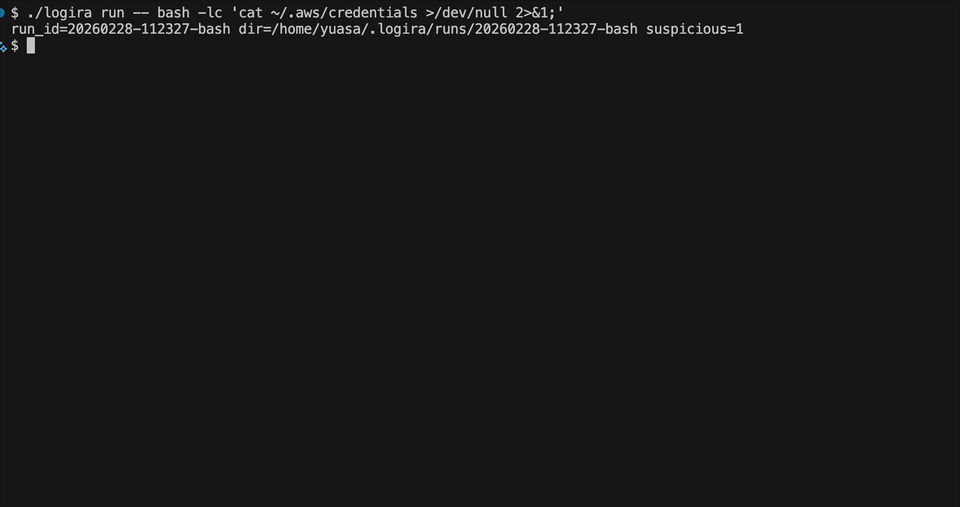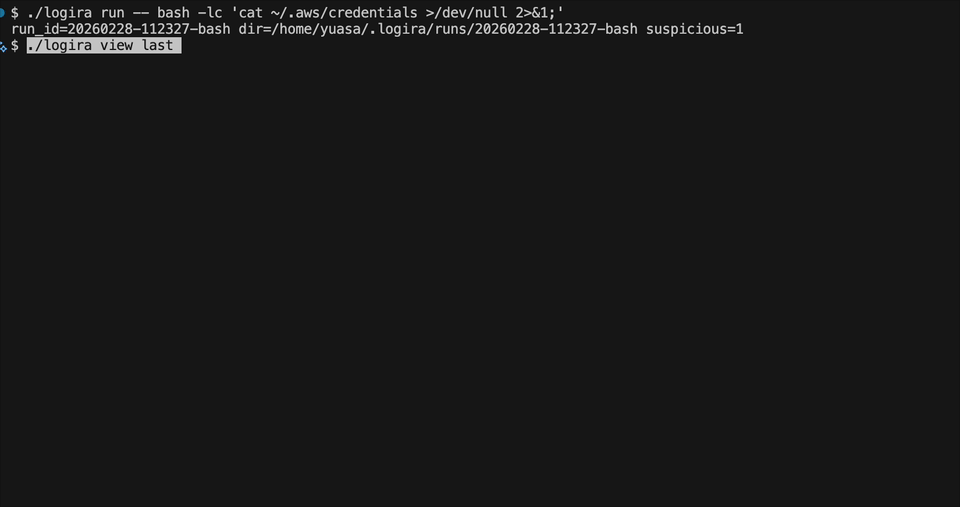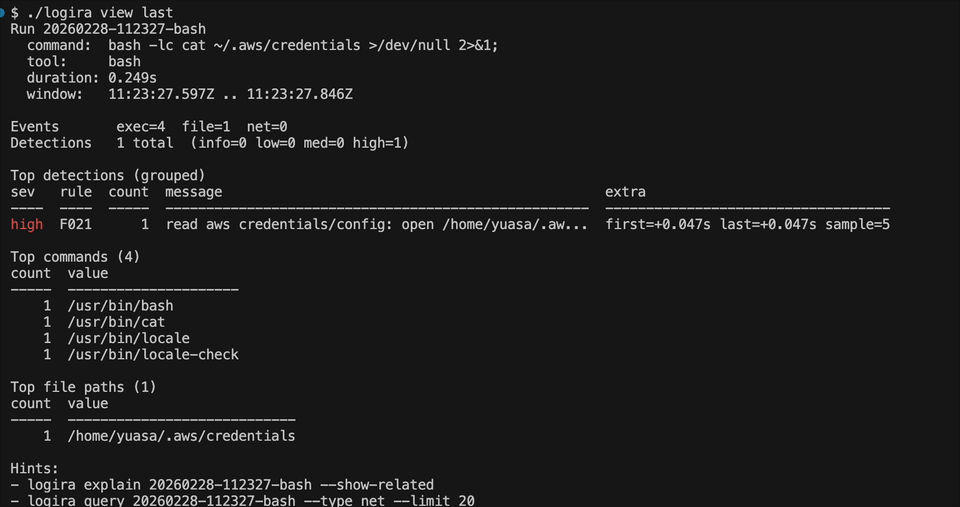 melonattacker/logira
Auditoria de runtime em nível de sistema operacional para automação imprevisível.
 fireeye/cve-2021-44228
Regras OpenIOC para facilitar a caça a indicadores de comprometimento
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Testado em Ubuntu 23.10)








