
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit

 konatabrk/shellen
:cherry_blossom: Ambiente interativo de shellcoding para criar shellcodes facilmente
 safebreach-labs/cve-2024-49113
LdapNightmare é uma ferramenta PoC que testa um Windows Server vulnerável contra CVE-2024-49113
 cybercx-sta/purpleops
Uma aplicação web auto-hospedada de código aberto para gerenciamento de equipes purple.
 allfro/sploitego
Maltego Penetration Testing Transforms
 antoniococo/juicypotatong
Outra Escalação Local de Privilégios no Windows, de Conta de Serviço para System
 deepinstinct/dirty-vanity
Um POC para a nova técnica de injeção, abusando da API fork do Windows para evadir EDRs. https://www.blackhat.com/eu-22/briefings/schedule/index.html#…
 entysec/rombuster
RomBuster é uma ferramenta de exploração de roteadores que permite revelar a senha de administrador do roteador de rede.
 francozappa/bluffs
Toolkit para testar o estabelecimento de sessões Bluetooth contra ataques de sigilo progressivo e futuro, usando patch de firmware, análise de PCAP e…
 akamai/akamai-security-research
Este repositório inclui código e IoCs que são o produto de pesquisas realizadas nas diversas equipes de pesquisa de segurança da Akamai.
 s12cybersecurity/windefenderkiller
Matador do Windows Defender | Desativação baseada em registro + Encerramento de processos por BYOVD (C++)
 census/shadow
Framework de exploração de heap do jemalloc
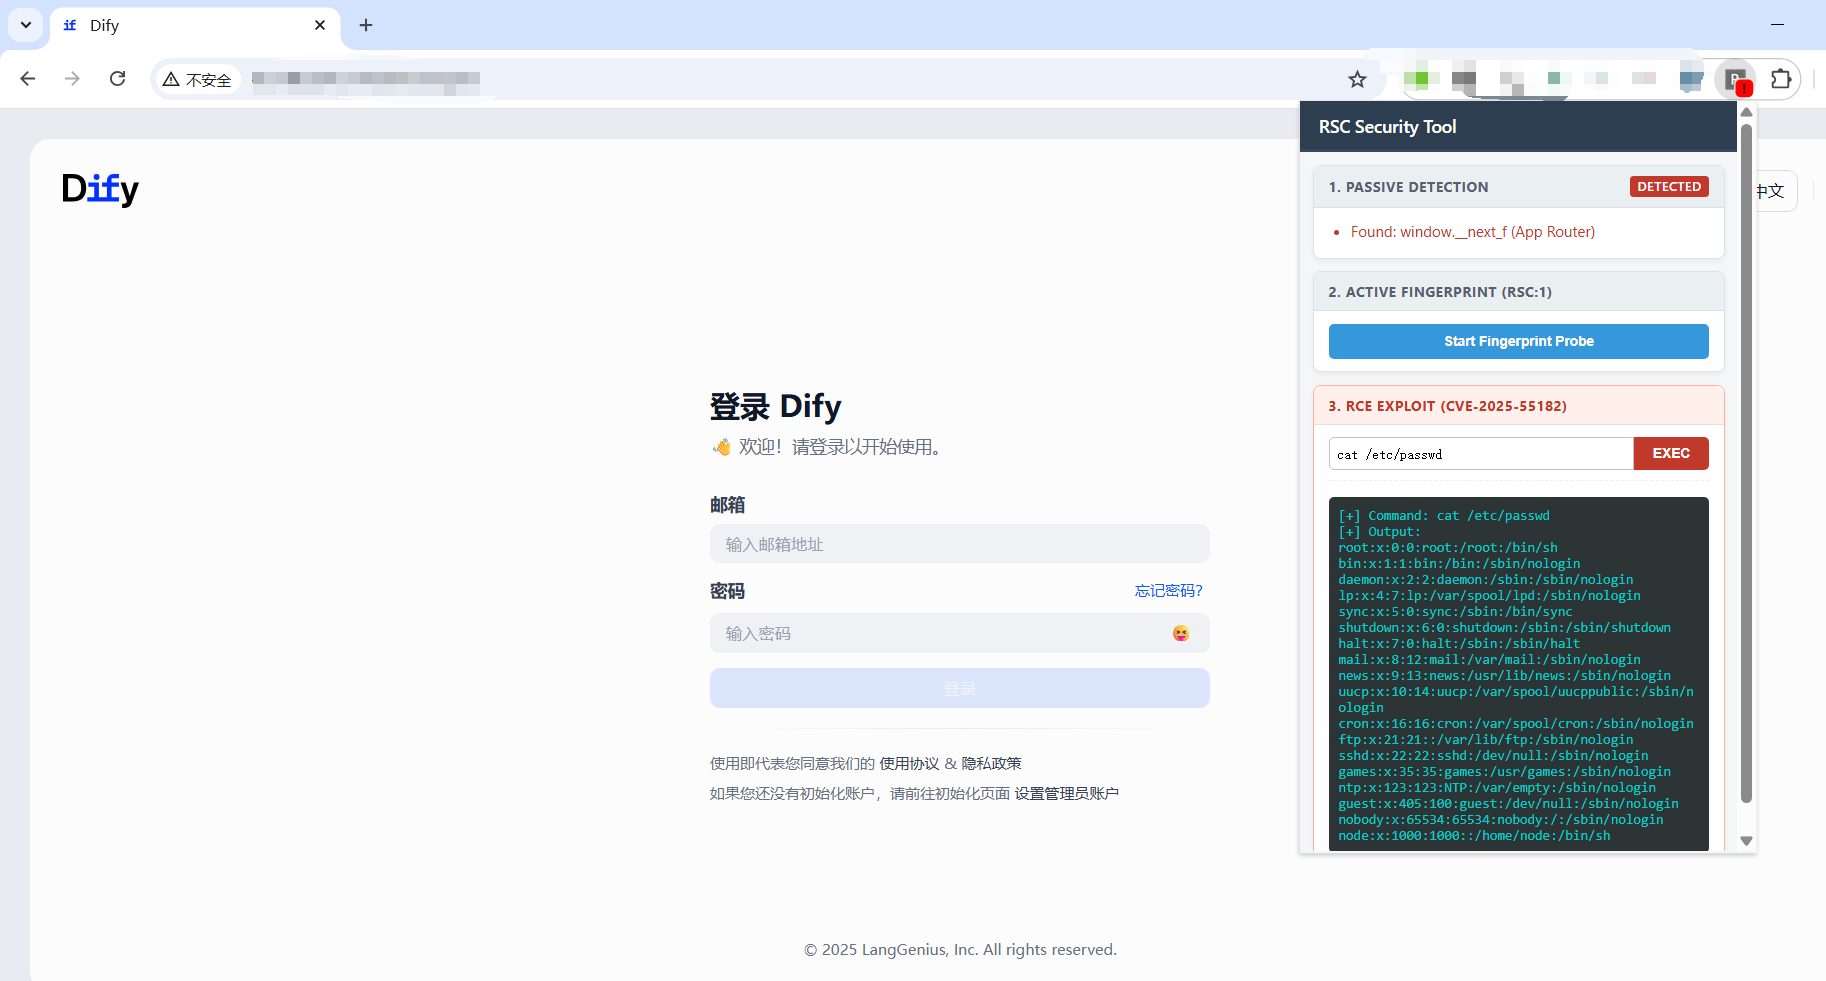 mrknow001/rsc_detector
Suporta fingerprinting RSC e exploração da vulnerabilidade de componente React CVE-2025-55182.
 aetsu/offensivepipeline
OfensivePipeline permite que você baixe e compile ferramentas C#, aplicando certas modificações para melhorar sua evasão em exercícios de Red Team.
 vanhoefm/macstealer
MacStealer: Bypass de Isolamento de Cliente Wi-Fi
 redsiege/excelntdonut
Gerador de Macros Excel 4.0 (XLM) para injetar DLLs e EXEs na memória.
 bats3c/adcspwn
Uma ferramenta para elevar privilégios em uma rede Active Directory forçando a autenticação de contas de máquina e retransmitindo para o serviço de…
 brannondorsey/dns-rebind-toolkit
Um kit de ferramentas JavaScript de front-end para criar ataques de rebinding de DNS.
 aaaddress1/pr0cess
alguns gadgets sobre processos do Windows e prontos para usar :)








