
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 m1ghtym0/browser-pwn
Uma coleção atualizada de recursos voltados para a exploração de navegadores.
 fox-it/aclpwn.py
Exploração de ACL do Active Directory com BloodHound
 cryptogenic/ps4-5.05-kernel-exploit
Um exploit de kernel totalmente implementado para o PS4 na 5.05FW
 torque59/nosql-exploitation-framework
Um framework Python para varredura e exploração de NoSQL
 nickvourd/supernova
Criptografador e ofuscador de shellcode multi-cifra com conversão automática de saída para C, C#, Rust, Nim, Python e mais. Suporta ROT, XOR, RC4,…
 trustedsec/titanis
Biblioteca de protocolos do Windows, incluindo implementações de SMB e RPC, entre outros.
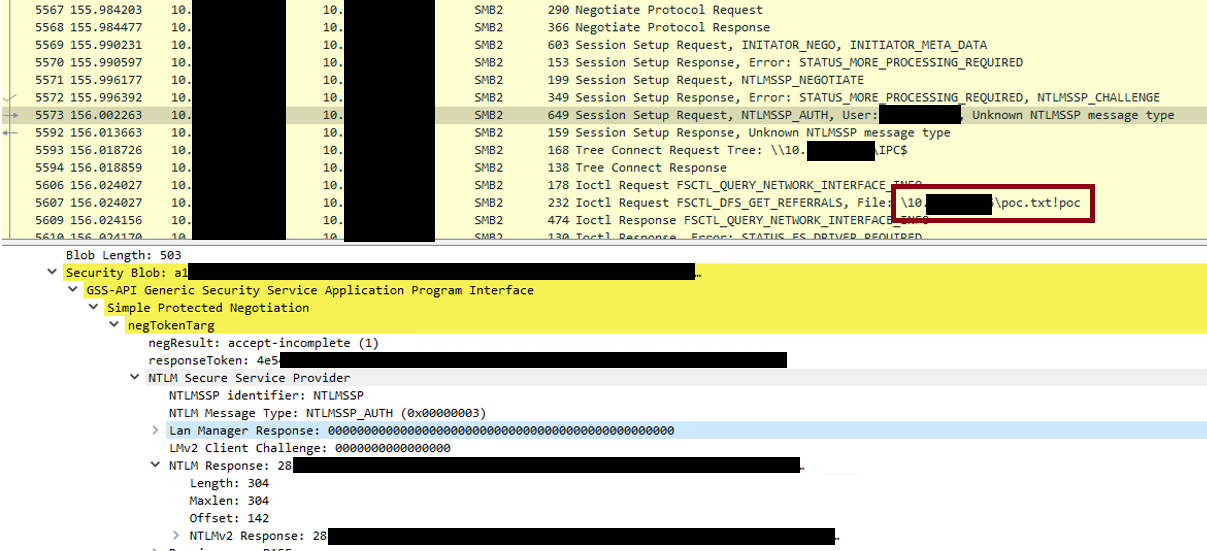 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Vulnerabilidade de Execução Remota de Código no Microsoft Outlook
 robertdavidgraham/rdpscan
Um scanner rápido para a vulnerabilidade CVE-2019-0708 "BlueKeep".
 nccgroup/featherduster
Uma ferramenta automatizada e modular de criptoanálise; ou seja, uma Arma de Destruição Matemática.
 arialdomartini/morris-worm
O código-fonte descompilado do Morris Worm
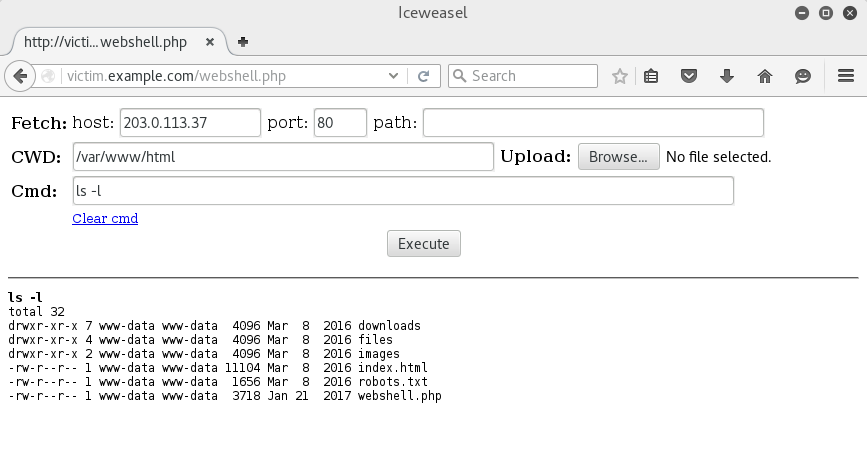 whitewinterwolf/wwwolf-php-webshell
WhiteWinterWolf's PHP web shell
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 risksense/zerologon
Exploit para zerologon cve-2020-1472
 byt3bl33d3r/itwasalladream
Um Scanner Python para PrintNightmare (CVE-2021-34527). Escaneie sub-redes inteiras em busca de hosts vulneráveis ao RCE PrintNightmare.
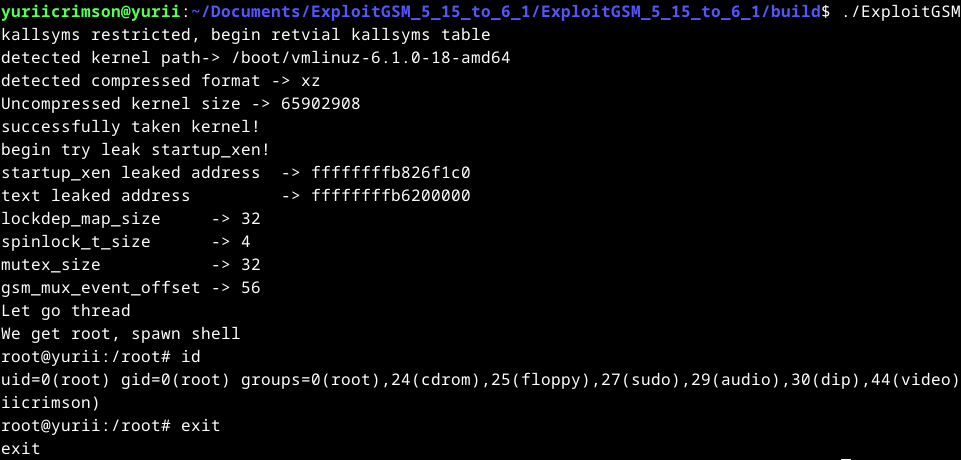 yuriicrimson/exploitgsm
Exploit para kernels 6.4 - 6.5 e outro exploit para 5.15 - 6.5
 safebreach-labs/poolparty
Um conjunto de técnicas de injeção de processo totalmente indetectáveis que abusam dos Thread Pools do Windows.
 x3omdax/penbox
PenBox - Um Framework de Teste de Penetração - A Ferramenta Com Todas As Ferramentas, O Repositório do Hacker
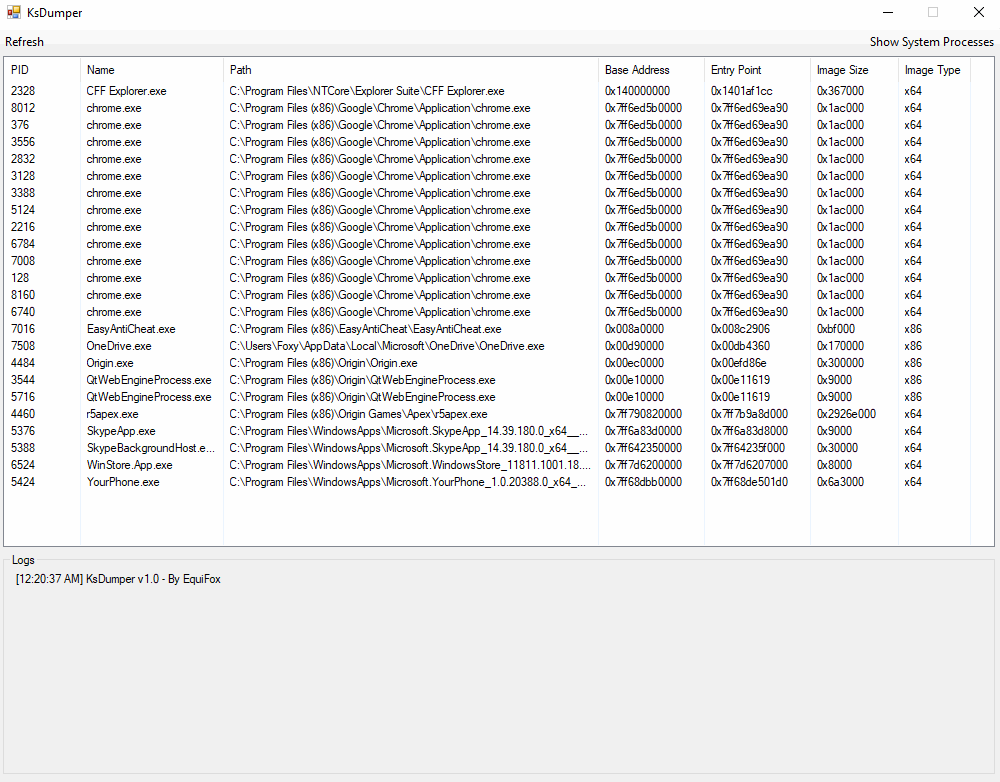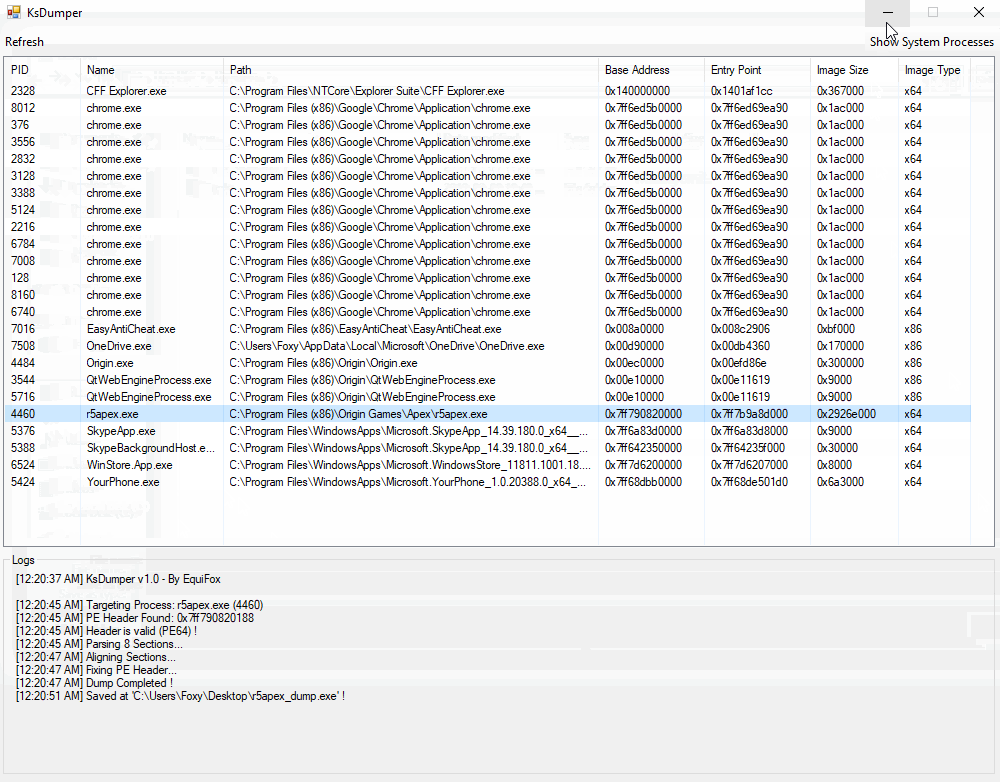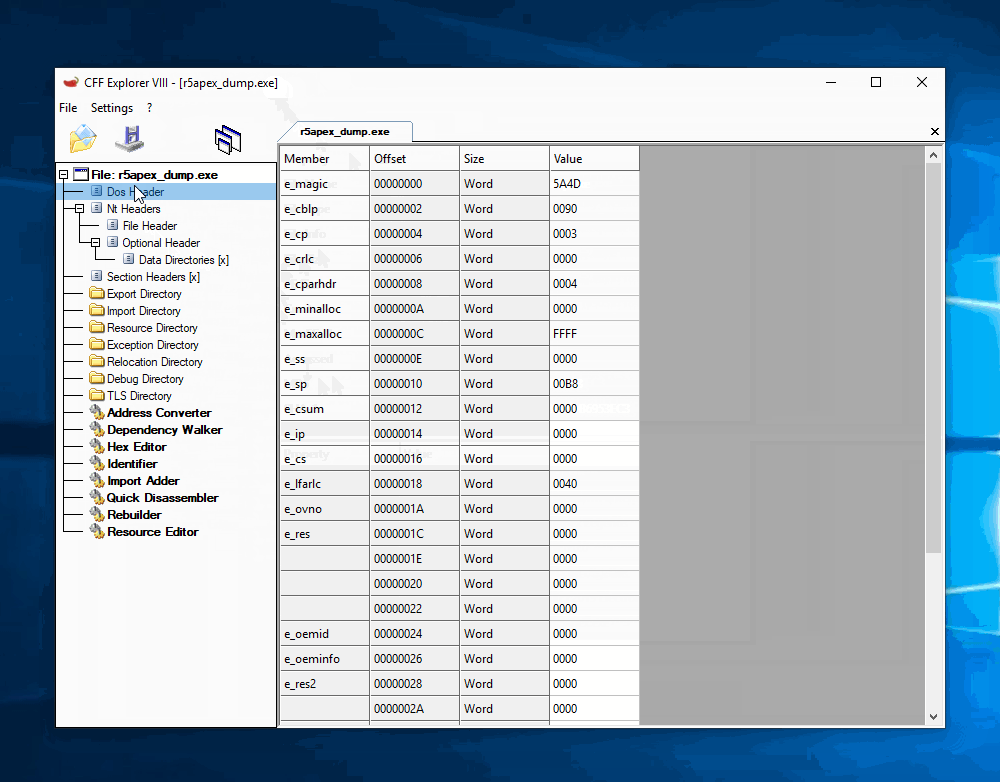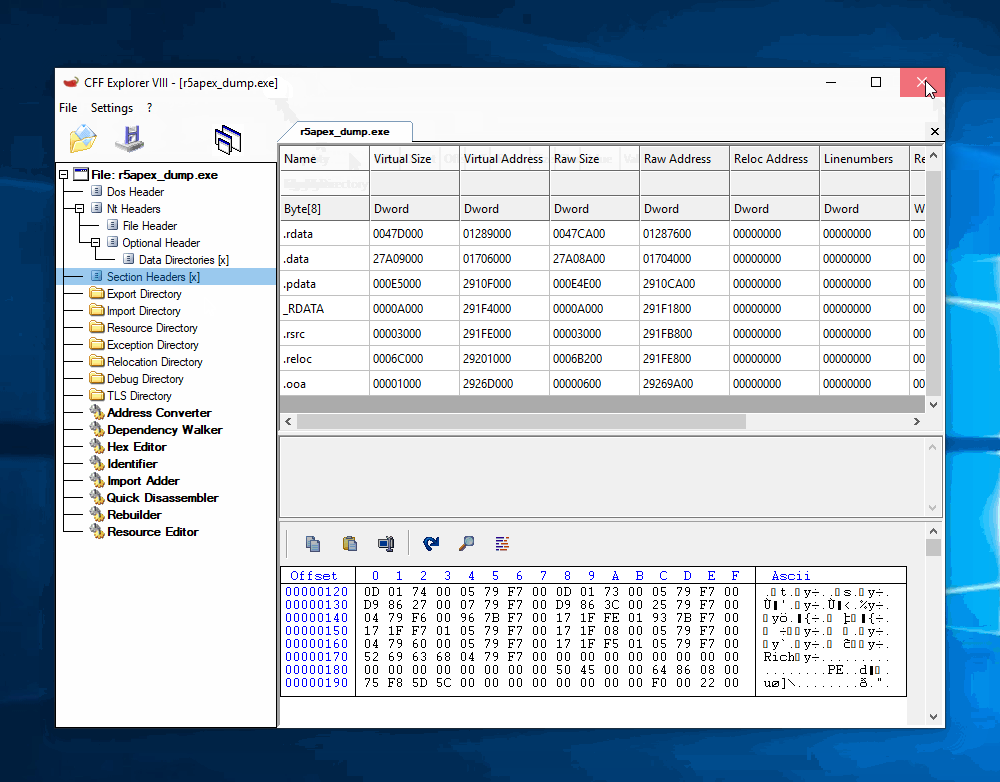 equifox/ksdumper
Despejando processos usando o poder do espaço do kernel !








