
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 ly4k/curveball
PoC para CVE-2020-0601- Windows CryptoAPI (Crypt32.dll)
 almondoffsec/passthecert
Ferramenta de prova de conceito para autenticar em um servidor LDAP/S com um certificado por meio do Schannel
 googleprojectzero/p0tools
Coleção de documentos de pesquisa de vulnerabilidades do Google Project Zero e pequenas ferramentas de segurança autônomas, incluindo utilitários de…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 rosesecurity/anti-virus-evading-payloads
Durante a fase de exploração de um pentest ou engajamento de hacking ético, você precisará, em última análise, tentar fazer com que o código seja…
 gentilkiwi/kekeo
Uma pequena caixa de ferramentas para brincar com o Microsoft Kerberos em C
 strozfriedberg/padbuster
Script automatizado para realizar ataques de Padding Oracle
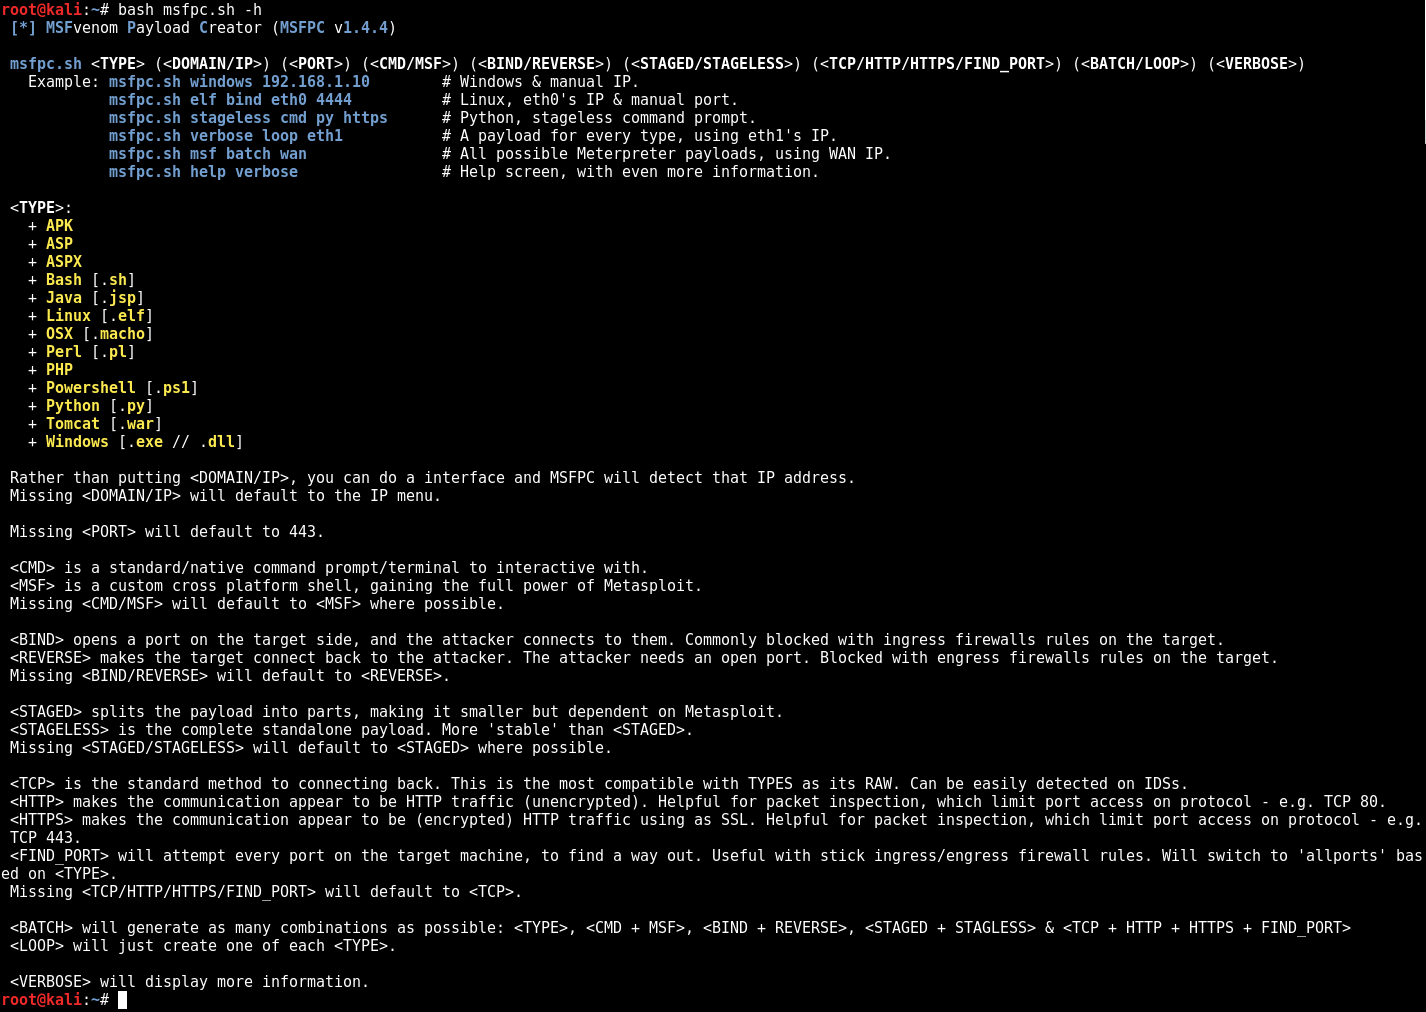 g0tmi1k/msfpc
Criador de Payloads MSFvenom (MSFPC)
 infobyte/evilgrade
Evilgrade é um framework modular que permite ao usuário tirar proveito de implementações de atualização deficientes ao injetar atualizações falsas.
 enovella/tee-reversing
Uma lista selecionada de recursos públicos de TEE para aprender engenharia reversa e obter execução de código confiável em dispositivos ARM.
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Um framework de Teste de Penetração com Recursos de Cibersegurança
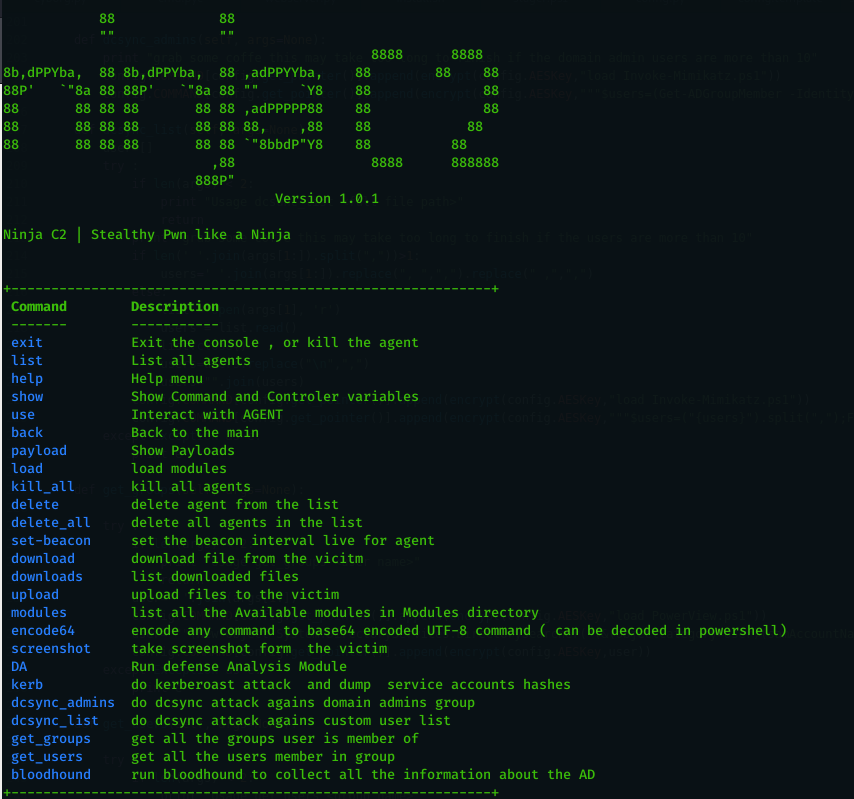 ahmedkhlief/ninja
Servidor C2 de código aberto criado para operações furtivas de red team
 entropy1337/infernal-twin
hacking sem fio - Esta é uma ferramenta automatizada de hacking sem fio
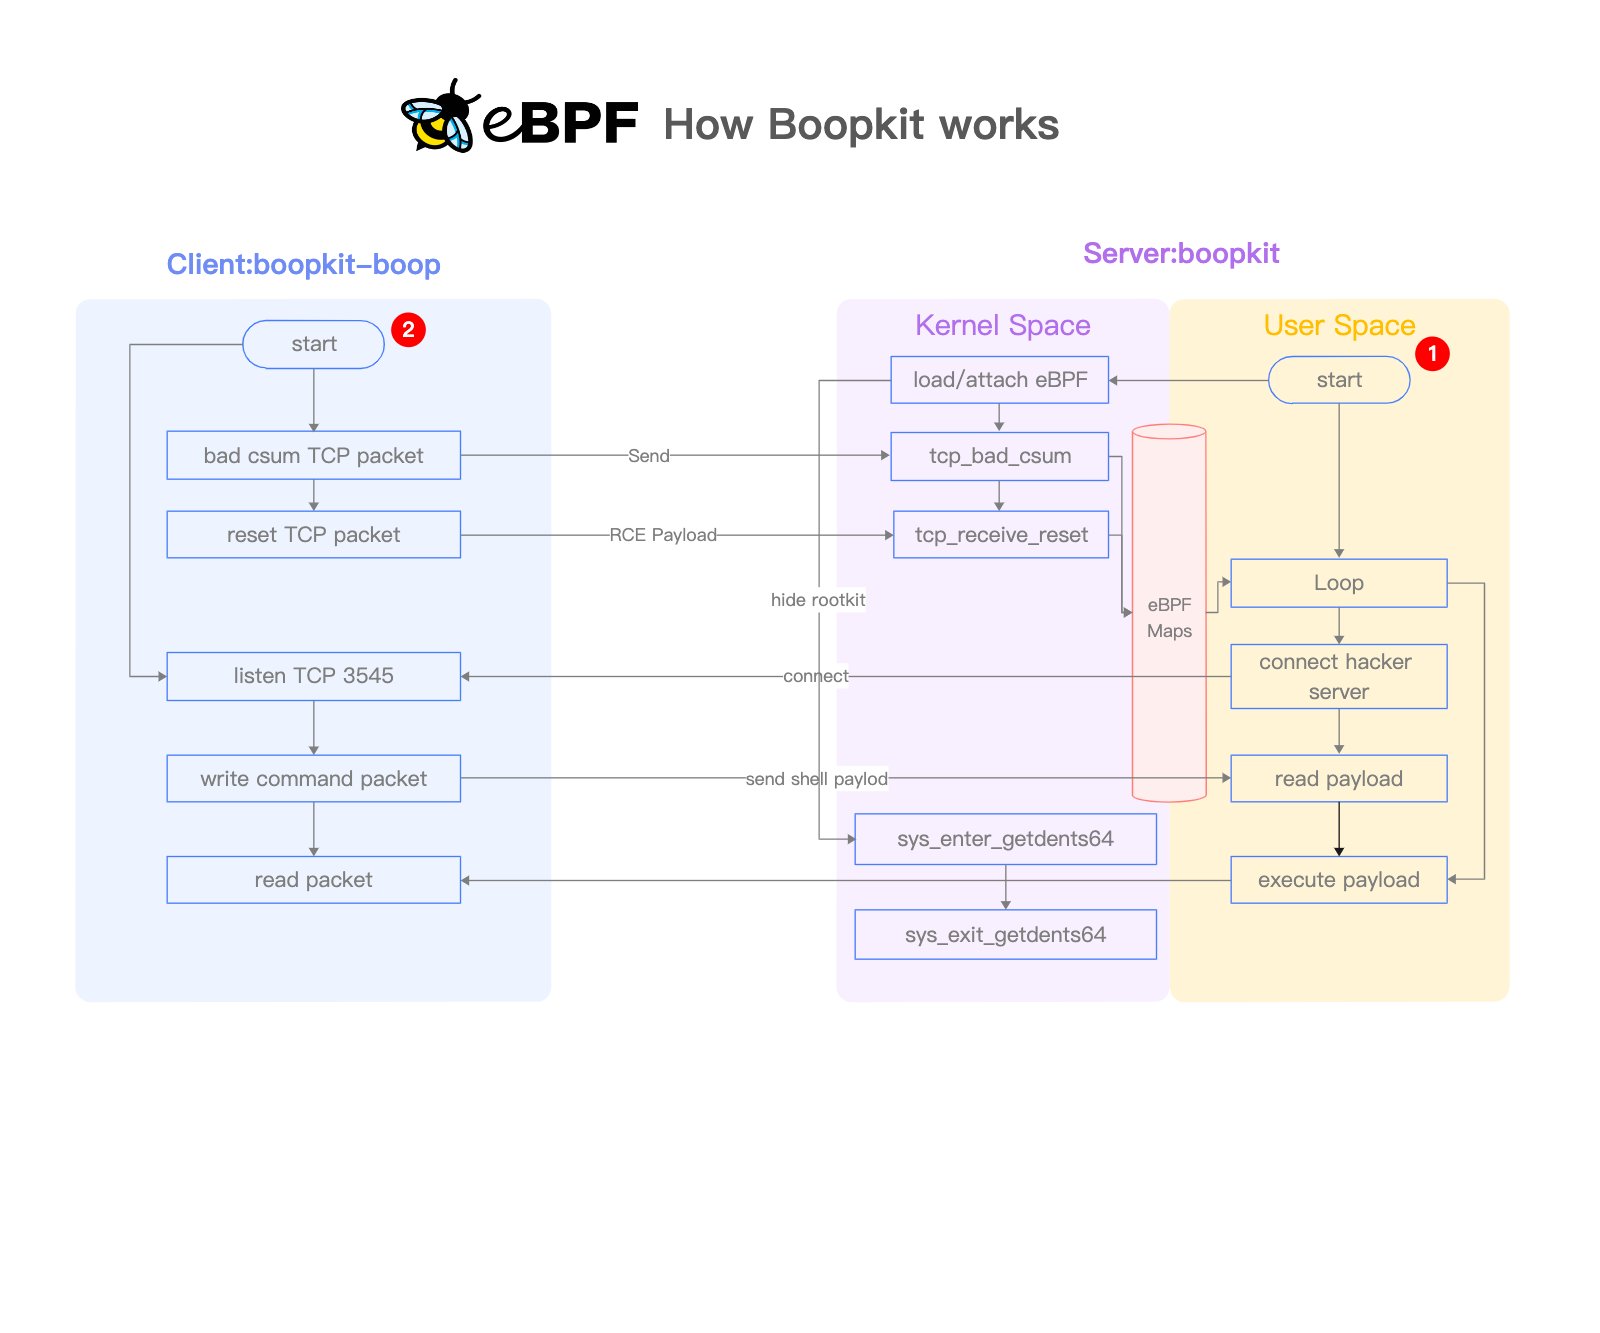 krisnova/boopkit
Linux eBPF backdoor sobre TCP. Gera shells reversos, RCE, com acesso privilegiado anterior. Menos Honkin, Mais Tonkin.
 daem0nc0re/tangledwinexec
PoCs e ferramentas para investigação de técnicas de execução de processos do Windows
 m4n3dw0lf/pythem
framework de pentest
 breenmachine/rottenpotatong
Nova versão do RottenPotato como uma DLL C++ e binário C++ independente - sem necessidade de meterpreter ou outras ferramentas.
 ghostpack/sharpdpapi
SharpDPAPI é uma porta em C# de algumas funcionalidades do Mimikatz DPAPI.








