
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit

 vladko312/sstimap
Ferramenta automática de detecção de SSTI com interface interativa
 boku7/bokuloader
Um Reflective Loader de prova de conceito do Cobalt Strike que visa recriar, integrar e melhorar os recursos de evasão do Cobalt Strike!
 r00ts3c/ddos-rootsec
Explore o Arquivo DDOS da RootSec, com scanners de primeira linha, botnets poderosas (Mirai & QBot) e outras variantes, exploits de alto impacto,…
 daem0nc0re/privfu
Extensão do WinDbg em modo kernel e PoCs para investigação de privilégios de token.
 sunblaze-ucb/exploitgym
ExploitGym é um benchmark realista e de grande escala, construído a partir de vulnerabilidades do mundo real, projetado para avaliar a capacidade de…
 rootclay/wmihacker
Uma Ferramenta de Bypass de Antivírus para Movimentação Lateral e Execução de Comandos
 dradis/dradis-ce
Dradis Framework: Colaboração e relatórios para equipes de segurança de TI
 ekultek/bluekeep
Prova de conceito para CVE-2019-0708
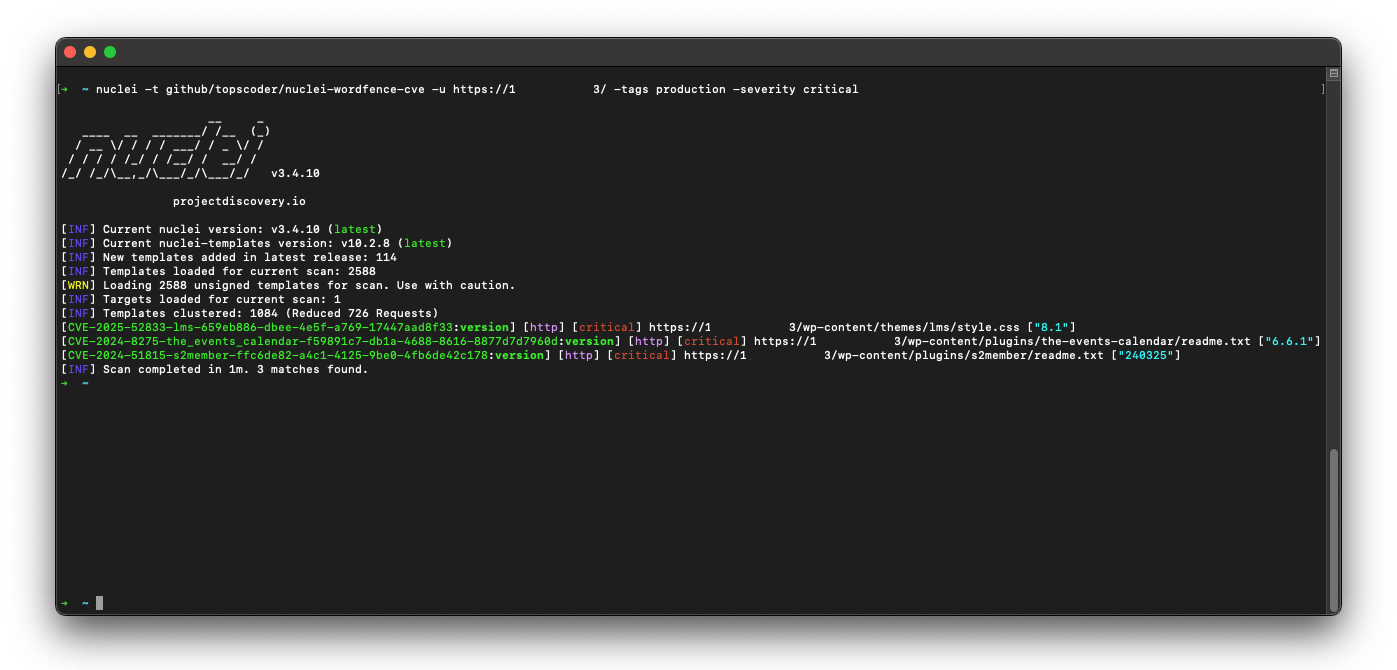 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
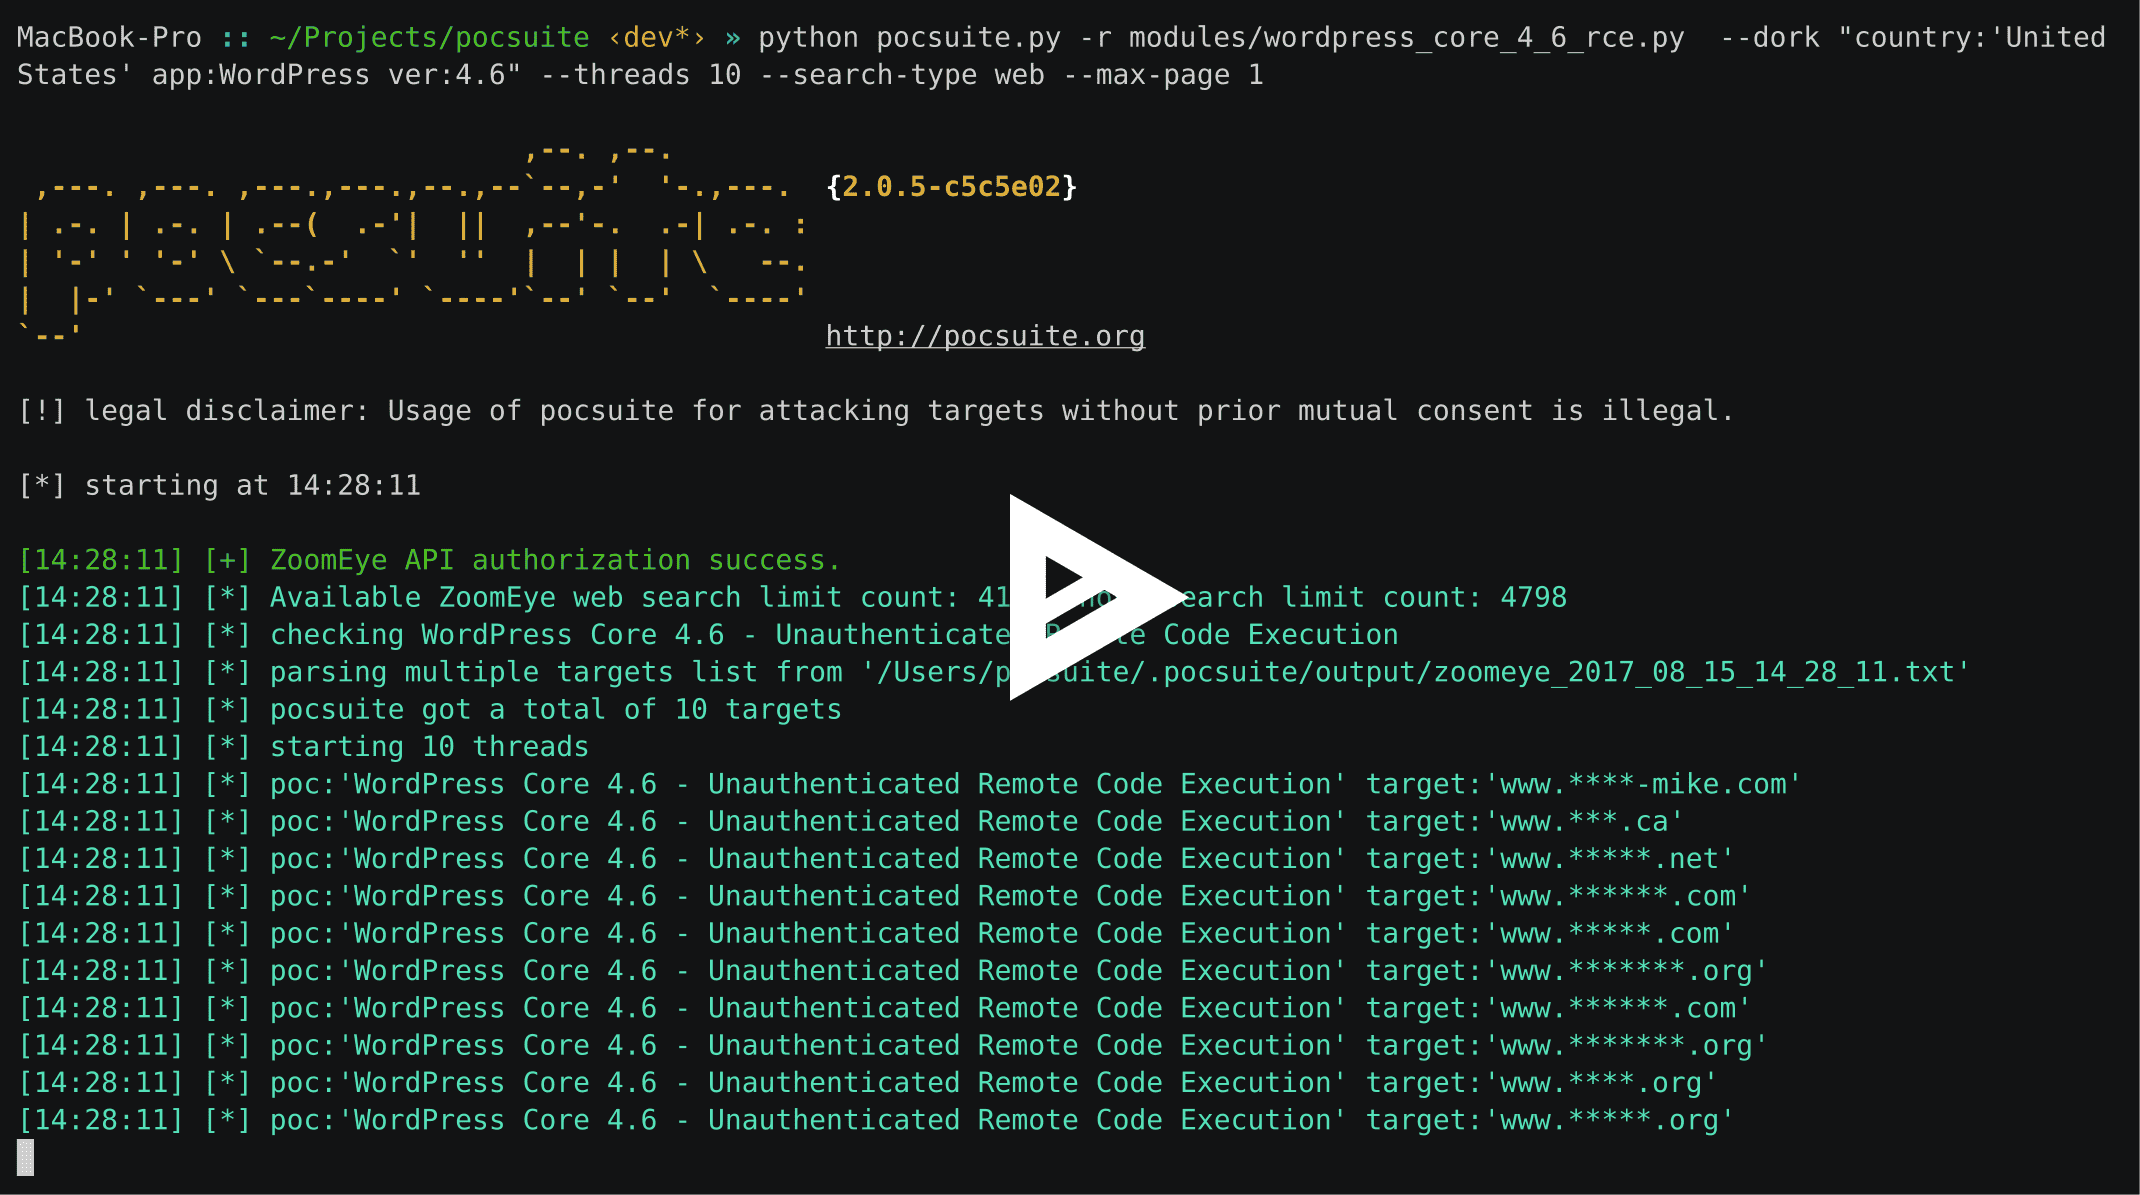 knownsec/pocsuite
Este projeto foi descontinuado, por favor, consulte o projeto https://github.com/knownsec/pocsuite3.
 elvanderb/tcp-32764
alguns códigos e notas sobre o backdoor que escuta na porta TCP-32764 no Linksys WAG200G.
 tkmru/awesome-edr-bypass
Coleção curada de recursos de bypass de EDR incluindo PoCs, ferramentas, workshops, apresentações e blogs para hacking ético e operações de red team.
 archstrike/archstrike
Um repositório Arch Linux para profissionais e entusiastas de segurança. Feito à moda Arch e otimizado para i686, x86_64, ARMv6, ARMv7 e ARMv8.
 parrotsec/mimikatz
Ferramenta para extrair credenciais do Windows (senhas, hashes, tickets Kerberos) da memória e executar ataques pass-the-hash, pass-the-ticket e…
 nettitude/poshc2
Um framework C2 ciente de proxy usado para auxiliar red teamers com pós-exploração e movimento lateral.
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 zakirkun/guardian-cli
Guardian é uma ferramenta CLI de automação de testes de penetração pronta para produção, com tecnologia de IA, que aproveita o Google Gemini e o…
 0xinfection/tidos-framework
O Framework Ofensivo Manual de Teste de Penetração em Aplicações Web.








