
 #1
Pesquisa, materiais, laboratórios e trilhas de aprendizagem em cibersegurança, incluindo CTFs e recursos educacionais curados.
Recomendado pelo Kitploit
 threatcl/threatcl
Documentando seus Modelos de Ameaça com HCL
 rizemon/exploit-writing-for-oswe
Dicas sobre como escrever scripts de exploit (mais rápido!)
 whgojp/javaseclab
Laboratório abrangente de vulnerabilidades Java com código vulnerável e corrigido, cenários de ataque, notas de auditoria de source/sink e orientação…
 cybercx-sta/purpleops
Uma aplicação web auto-hospedada de código aberto para gerenciamento de equipes purple.
 doctorwebltd/malware-iocs
Indicadores de Comprometimento (IOCs) selecionados a partir de investigações de malware da Doctor Web, publicados para uso em inteligência de…
 trailofbits/trailmark
Build and query a graph database representation of source code
 francozappa/bluffs
Toolkit para testar o estabelecimento de sessões Bluetooth contra ataques de sigilo progressivo e futuro, usando patch de firmware, análise de PCAP e…
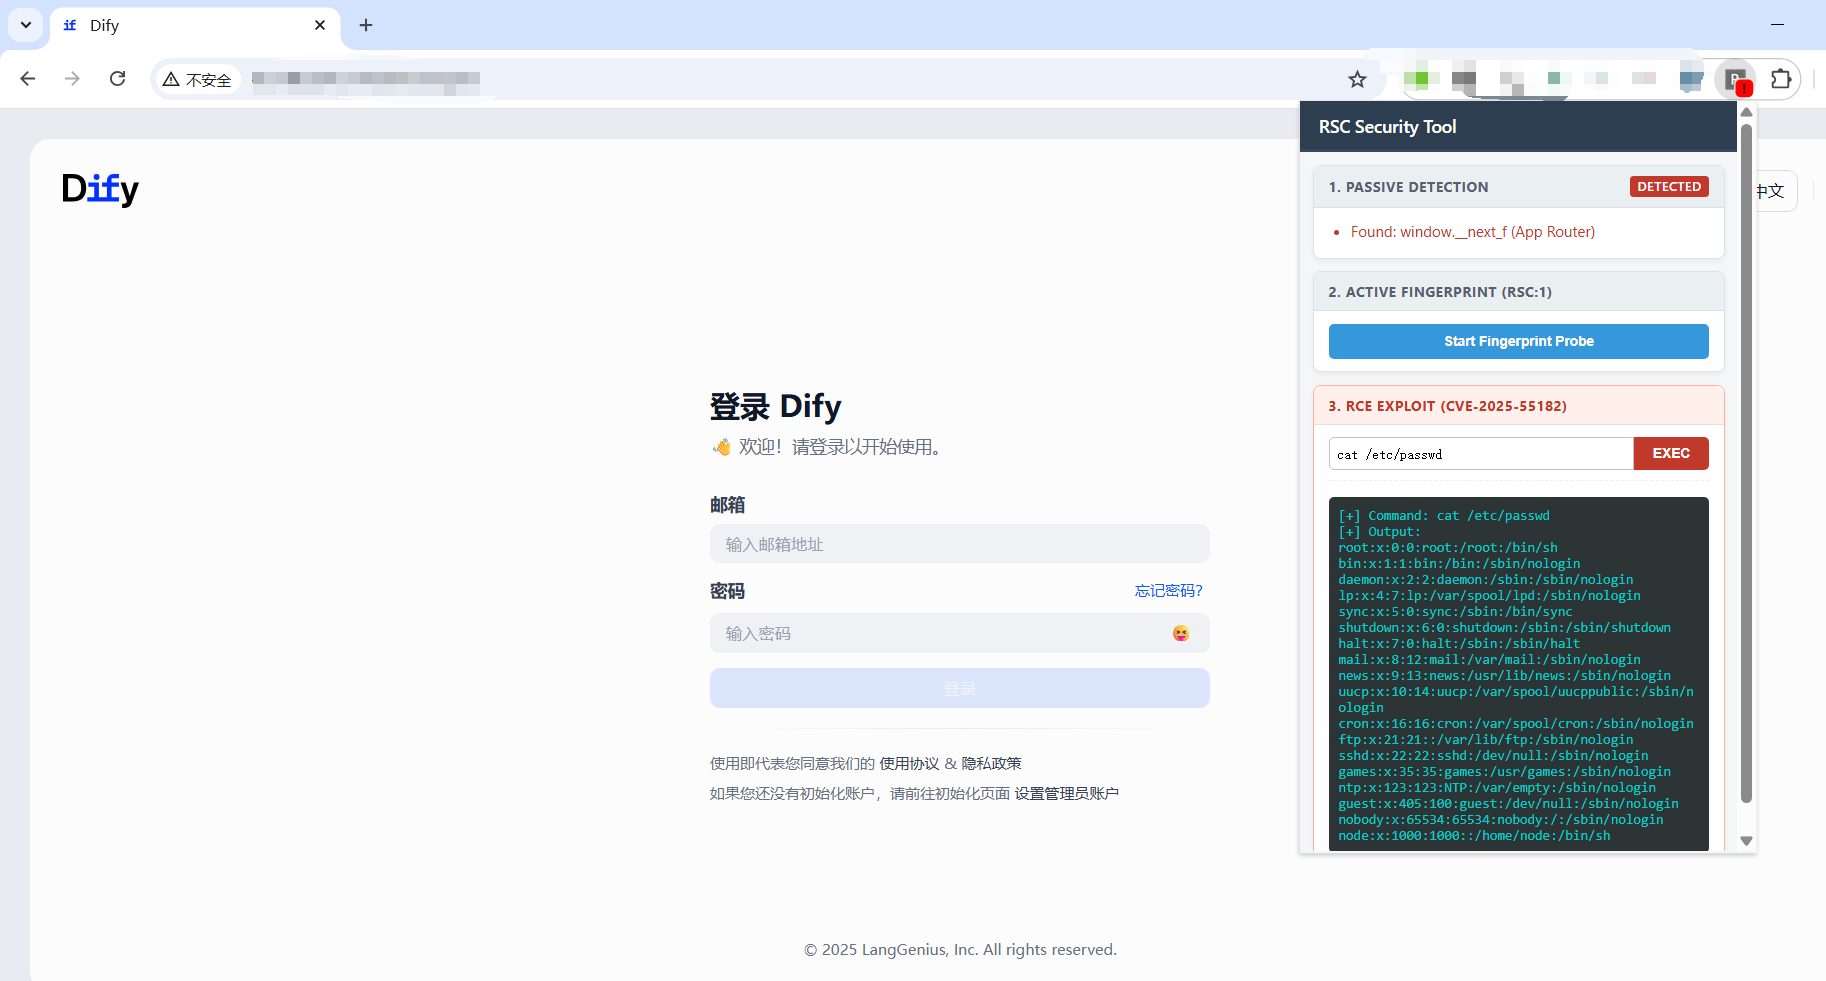 mrknow001/rsc_detector
Suporta fingerprinting RSC e exploração da vulnerabilidade de componente React CVE-2025-55182.
 misp/misp-taxonomies
Taxonomias usadas no sistema de taxonomia MISP e que podem ser utilizadas por outras ferramentas de compartilhamento de informações.
 brannondorsey/dns-rebind-toolkit
Um kit de ferramentas JavaScript de front-end para criar ataques de rebinding de DNS.
 waf-bypass-maker/waf-community-bypasses
Coleção CSV curada de payloads de bypass de Web Application Firewall originados da comunidade para testar e validar proteções WAF.
 francisck/danderspritz_lab
Um laboratório DanderSpritz completamente funcional em 2 comandos
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 francescostabile/numasec
Agente de segurança de IA que é executado no seu terminal, orquestrando ferramentas locais, runbooks e agentes para fluxos de trabalho autorizados de…
 zerkereod/krakenhashes
Plataforma distribuída de cracking de senhas que coordena agentes GPU/CPU via Hashcat para recuperação de hashes em alta velocidade, com…
 harendra-shakya/smart-contract-attack-vectors
Uma lista selecionada de vetores de ataque em smart contracts
 edr4/xss-bypass-filters
Coleção selecionada de payloads XSS e folha de referência para bypass de filtros: evasão específica de WAF, vetores de injeção JS/HTML, truques de…
 r-s0n/ars0n-framework
Framework modular de caça a bugs (bug bounty) que automatiza reconhecimento, enumeração de subdomínios e varredura de vulnerabilidades com foco…








