
 #1
Ferramentas de integração de segurança em pipelines CI/CD, shift-left e automação de segurança DevOps.
Recomendado pelo Kitploit

 owasp-noir/noir
Caçar cada Endpoint no seu código, expor APIs Sombra, mapear a Superfície de Ataque.
 bridgecrewio/terragoat
Infraestrutura Terraform intencionalmente vulnerável para aprender detecção de configurações incorretas em nuvem e práticas de DevSecOps nas…
 owasp/pytm
Um framework Pythonico para modelagem de ameaças
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Gerenciamento de Vulnerabilidades Usando ArcherySec.
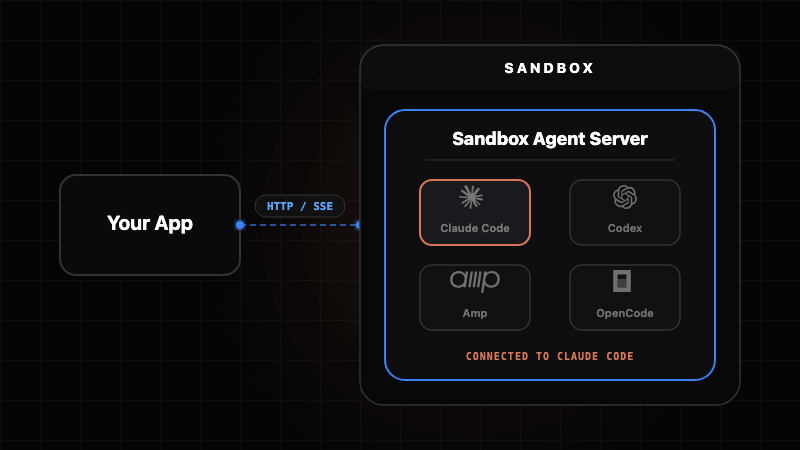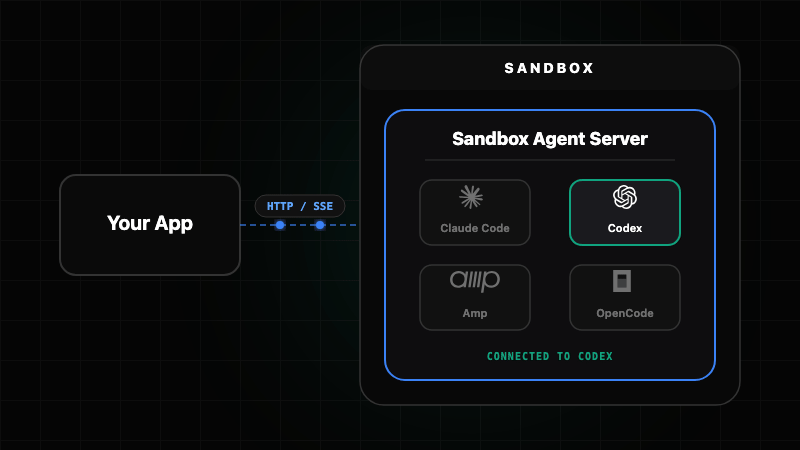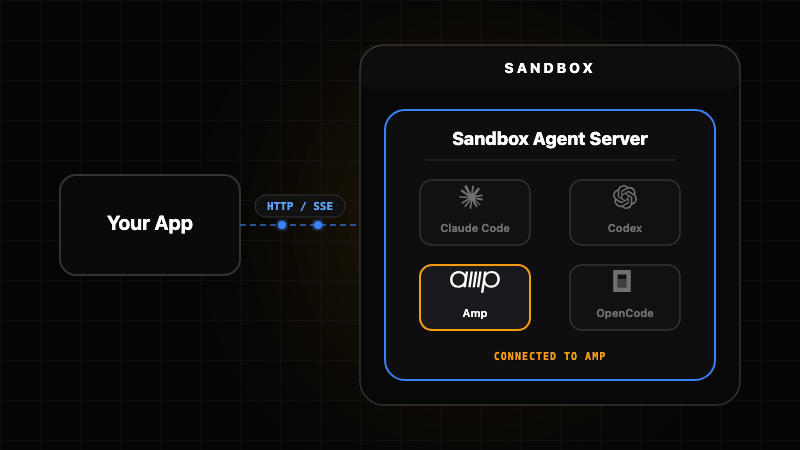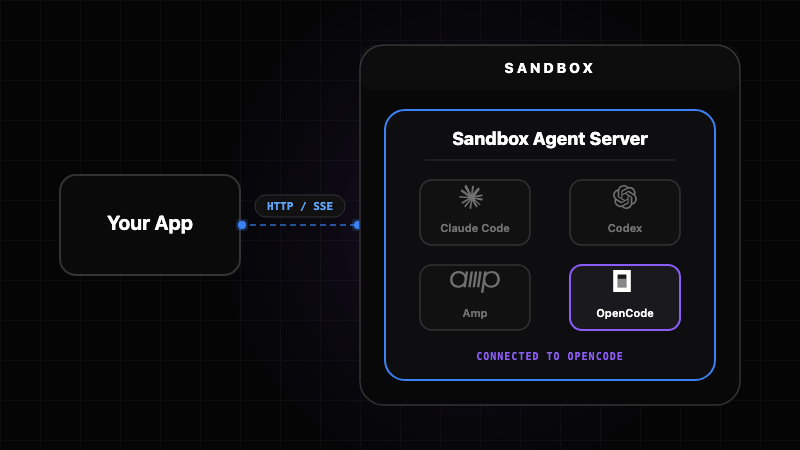 rivet-dev/sandbox-agent
Um processo durável por agente, com memória que sobrevive a reinicializações
 owasp-dep-scan/dep-scan
Scanner de vulnerabilidades de dependências de próxima geração com análise de alcançabilidade, geração de SBOM, auditoria de licenças e varredura de…
 controlplaneio/kubesec
Análise de riscos de segurança para recursos Kubernetes
 tellerops/teller
Gerenciamento de segredos nativo da nuvem para desenvolvedores — nunca saia da sua linha de comando para lidar com segredos.
 siriusscan/sirius
Scanner de vulnerabilidades de código aberto com descoberta automatizada de rede, detecção baseada em CVE, pontuação CVSS, painéis de risco, agentes…
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 datadog/guarddog
🐍 🔍 O GuardDog é uma ferramenta CLI para identificar pacotes maliciosos do PyPI e npm
 securecodebox/securecodebox
Orquestrador de varredura de segurança nativo do Kubernetes que automatiza a detecção contínua de vulnerabilidades integrando vários scanners de…
 vicanso/pingap
Um proxy reverso como o nginx, construído sobre pingora, simples e eficiente.
 safedep/vet
Proteja-se contra pacotes de código aberto maliciosos 🤖
 ascit31/dark-moon
Motor autônomo de pentest com IA, segurança ofensiva contínua em web, nuvem, AD e Kubernetes. Raciocínio agêntico + execução real de exploits geram…
 mongodb/kingfisher
Detecte segredos + validação em tempo real. Mapeie o raio de impacto. Revogue rapidamente. Use a CLI ou incorpore em Rust e Python.
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 nozaq/terraform-aws-secure-baseline
Módulo Terraform para configurar sua conta AWS com a configuração de baseline segura baseada no CIS Amazon Web Services Foundations e nas práticas…








