Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Dark-Moon — Motor autônomo de pentest com IA, segurança ofensiva contínua em web, nuvem, AD e Kubernetes. Raciocínio agêntico + execução real de exploits geram vulnerabilidades baseadas em provas. Gateway de privacidade: o LLM nunca vê seus IPs, hosts, credenciais ou caminhos reais (placeholders determinísticos reidratados localmente), nada sai do seu perímetro. | Kitploit
Ferramentas/GitHubGitHub/ascit31/dark-moon
Frameworks de Testes de PenetraçãoReconhecimentoScanners de VulnerabilidadesFrameworks de ExploraçãoSegurança WebSegurança na NuvemDevSecOpsRed TeamingSegurança de IA
GitHubascit31/dark-moon

Dark-Moon

Ver Repositório
83013869há 18 diasRevisado pelo Kitploit
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Sobre

Motor autônomo de pentest com IA, segurança ofensiva contínua em web, nuvem, AD e Kubernetes. Raciocínio agêntico + execução real de exploits geram vulnerabilidades baseadas em provas. Gateway de privacidade: o LLM nunca vê seus IPs, hosts, credenciais ou caminhos reais (placeholders determinísticos reidratados localmente), nada sai do seu perímetro.
Compartilhar
DarkMoon — autonomous AI penetration testing on a local model

DarkMoon

Open-source autonomous AI penetration testing — finds, exploits and qualifies every vulnerability on your own infrastructure

GitHub stars Latest release License GPLv3 Made with local LLM Autonomous AI pentesting

⭐ Star DarkMoon · 🚀 Quick Start · 🧩 Integrations · 📊 Benchmark · 🔒 Darkmoon Pro · ▶️ Install & Run (OSS) · ▶️ Demo (Pro)

DarkMoon é um teste de penetração autônomo com IA para a sua própria infraestrutura. Aponte-o para um alvo autorizado e ele executa toda a avaliação sozinho, documentando cada descoberta com o comando exato e a saída bruta.

  • 🟢 Verdadeiramente open source. GPLv3 e auto-hospedado, a metodologia de cada agente é Markdown puro que você pode ler, comparar e bifurcar.
  • 🎯 Encontra E prova. Cada vulnerabilidade vem com o comando exato e a saída bruta (a exploração é declarada pelo agente; o reteste de remediação do Pro é a etapa verificada por máquina), então quase não há nada para triagem.
  • 🔒 Roda em um LLM local + Privacy Gateway. O gateway tokeniza seus IPs, hosts e credenciais reais localmente, então o modelo raciocina sobre placeholders enquanto os valores reais permanecem no seu perímetro.
  • 🧩 Em todo lugar onde você constrói. Execute-o a partir do GitHub, GitLab, Jenkins, VS Code, JetBrains, n8n, Grafana ou Splunk — a edição open source funciona com os baseados em CLI. Veja as integrações ↓

Veja o motor open source (CLI)

O Darkmoon open source é uma ferramenta de linha de comando. Isto é o que você obtém ao clonar o repositório. Você inicia uma avaliação pela linha de comando e assiste cada agente, comando e descoberta fluir em tempo real.
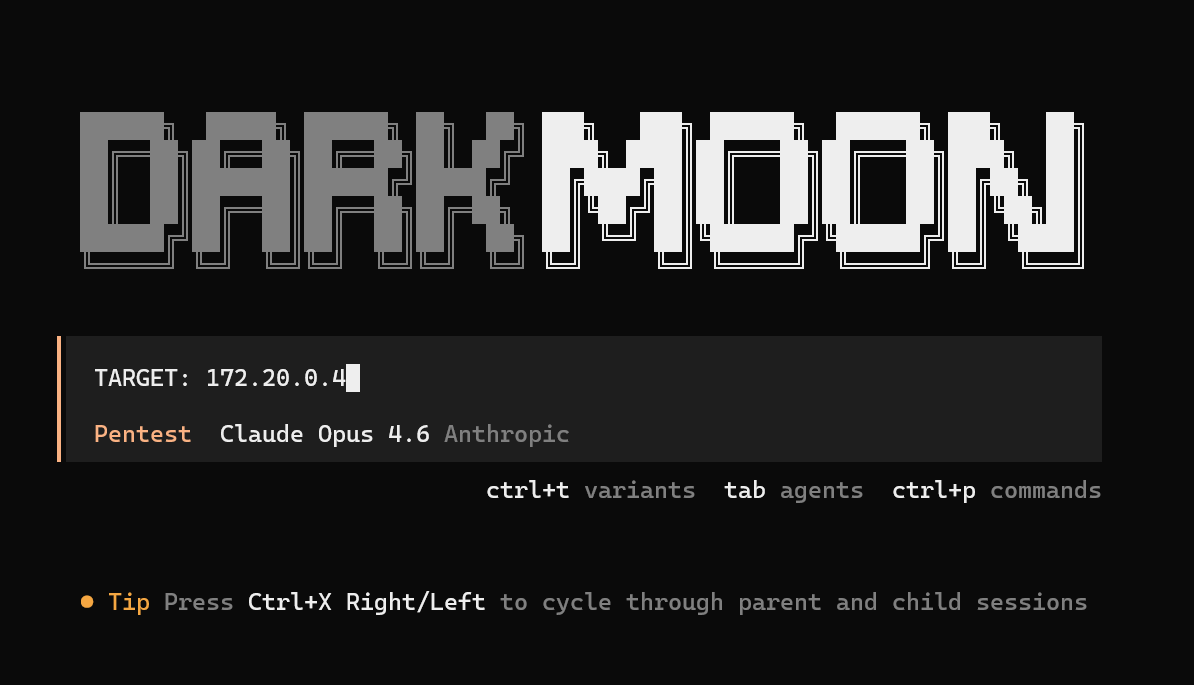
Launching a DarkMoon assessment from the command line with a single TARGET line

Inicie uma execução pela CLI. Uma linha TARGET e o DarkMoon assume toda a avaliação.

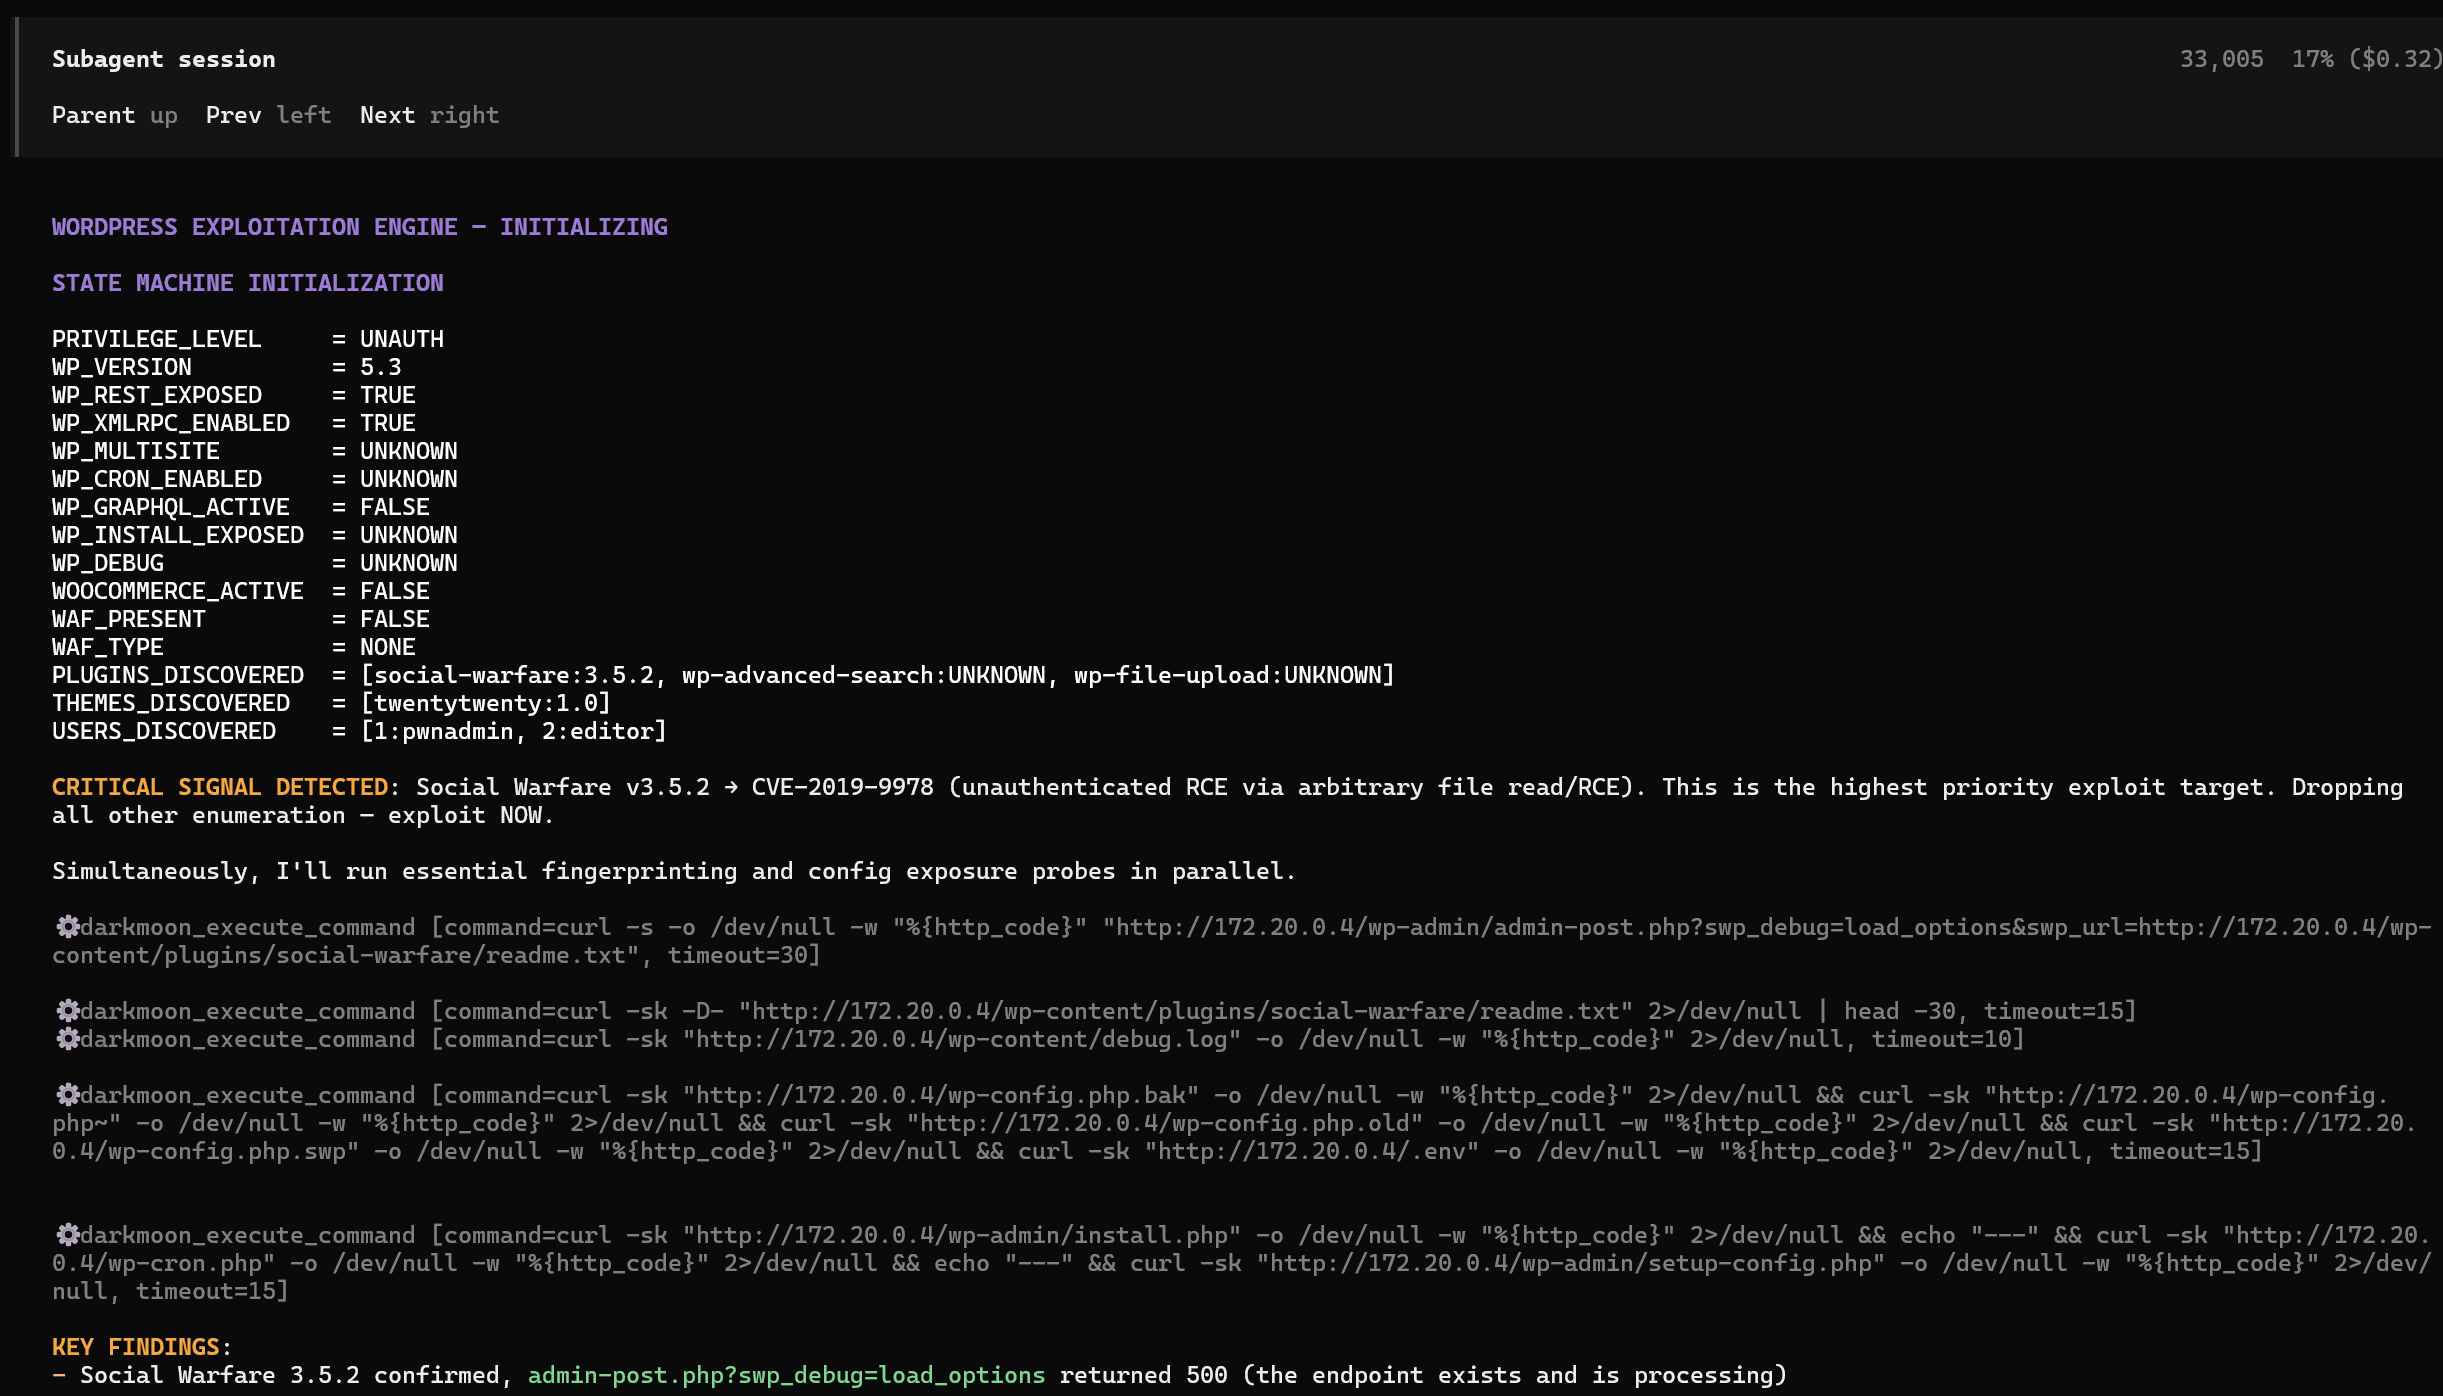
A DarkMoon sub-agent state machine in the terminal detecting CVE-2019-9978 and moving straight to exploitation

Agentes autônomos raciocinam e exploram, ao vivo no seu terminal. Aqui um sub-agente sinaliza CVE-2019-9978 e parte direto para a exploração.

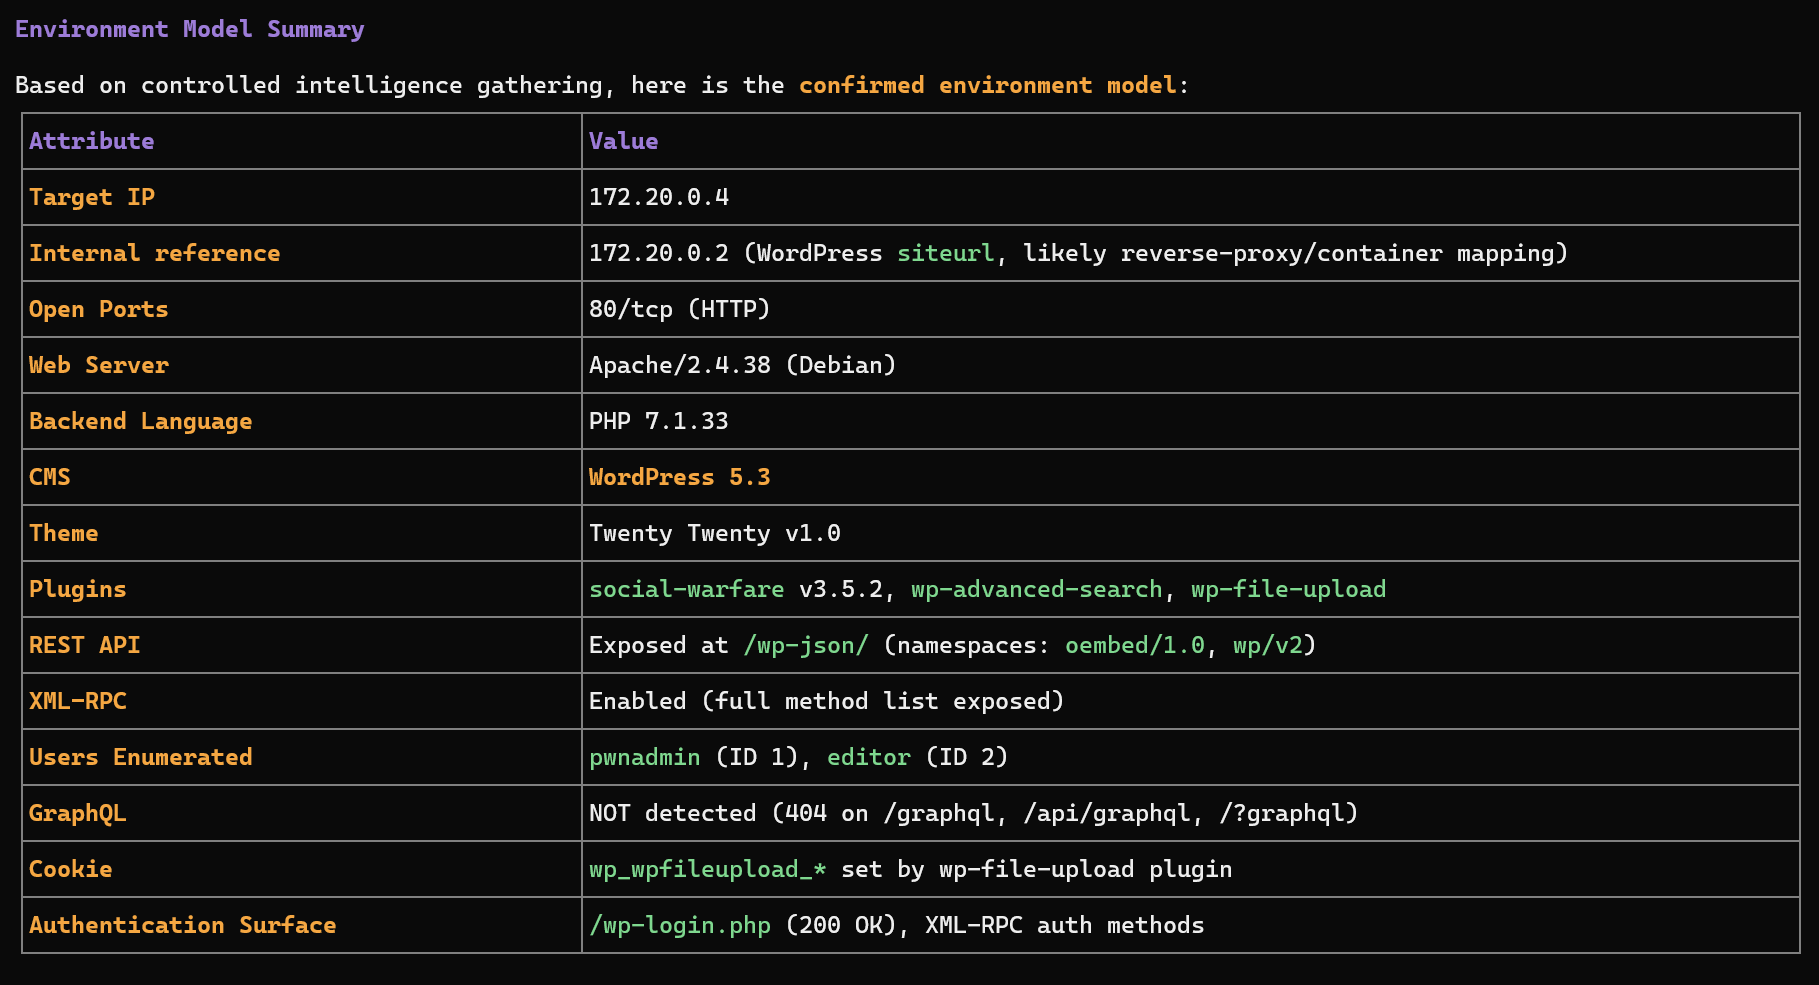
DarkMoon recon and environment model summary printed in the terminal

Reconhecimento e modelo de ambiente. O DarkMoon faz fingerprint da stack e confirma a superfície de ataque antes de atacar.

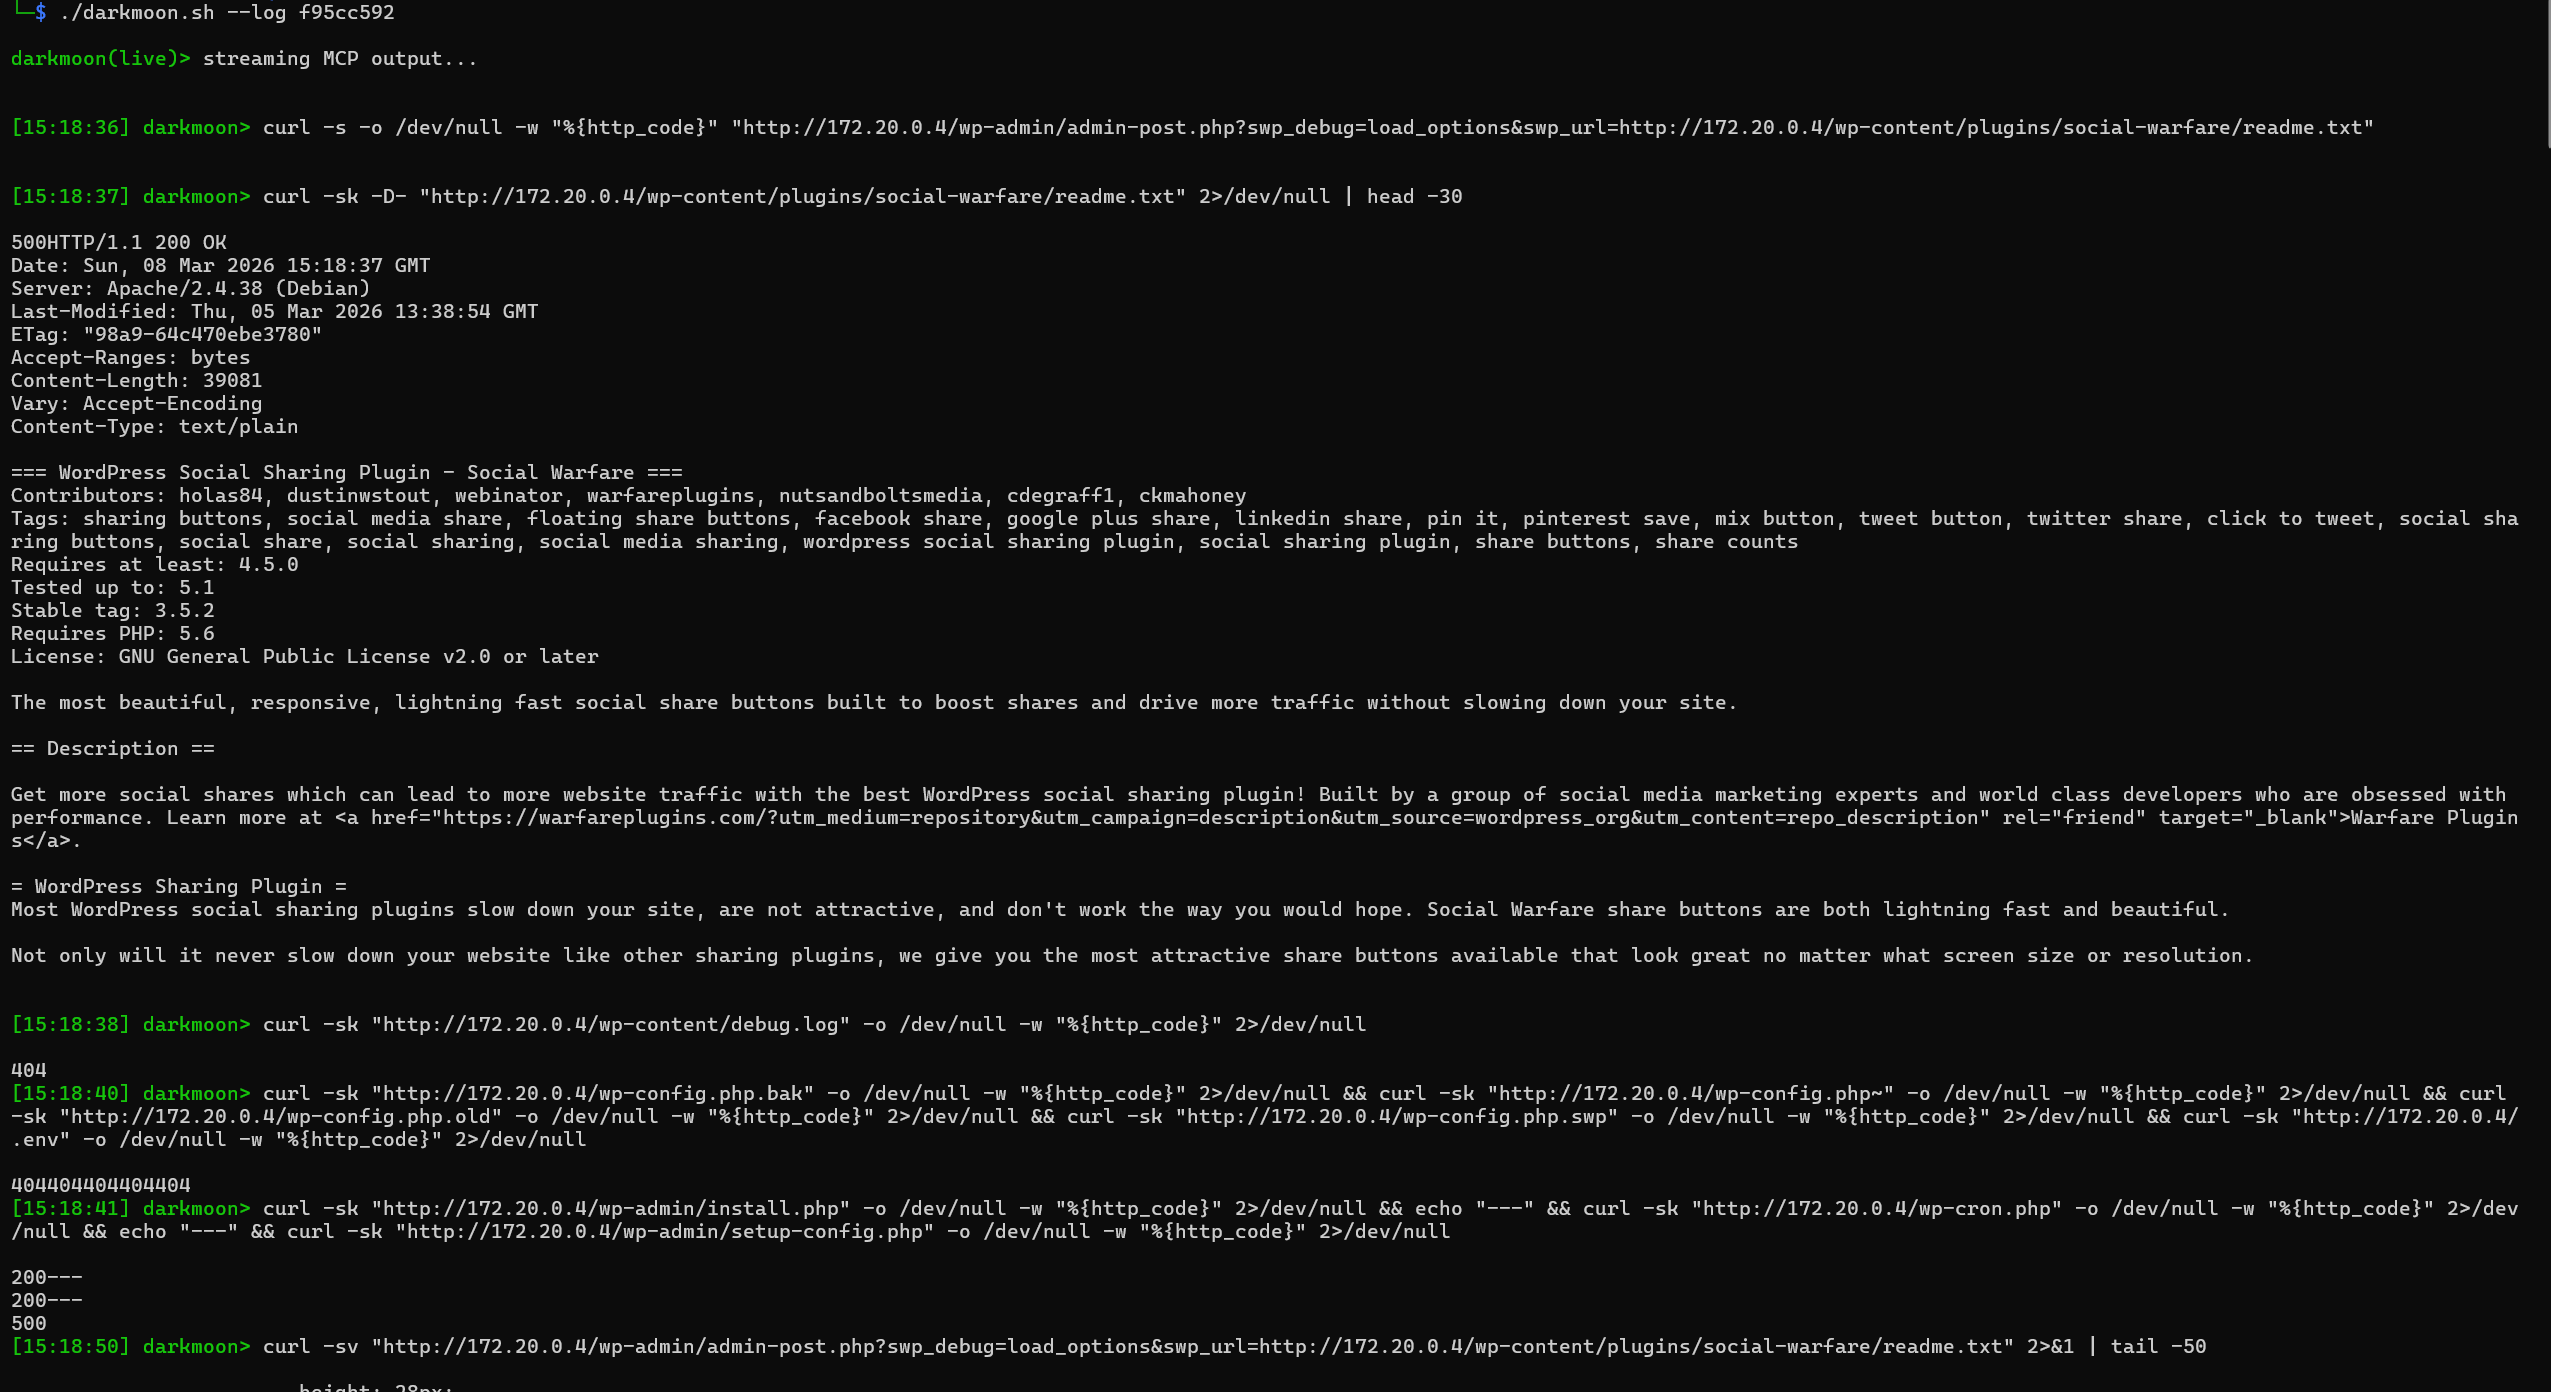
Live MCP output stream in the terminal with timestamped commands and raw responses

Fluxo MCP ao vivo. Cada comando que o agente executa e sua saída bruta, com timestamp, via ./darkmoon.sh --log <session>.

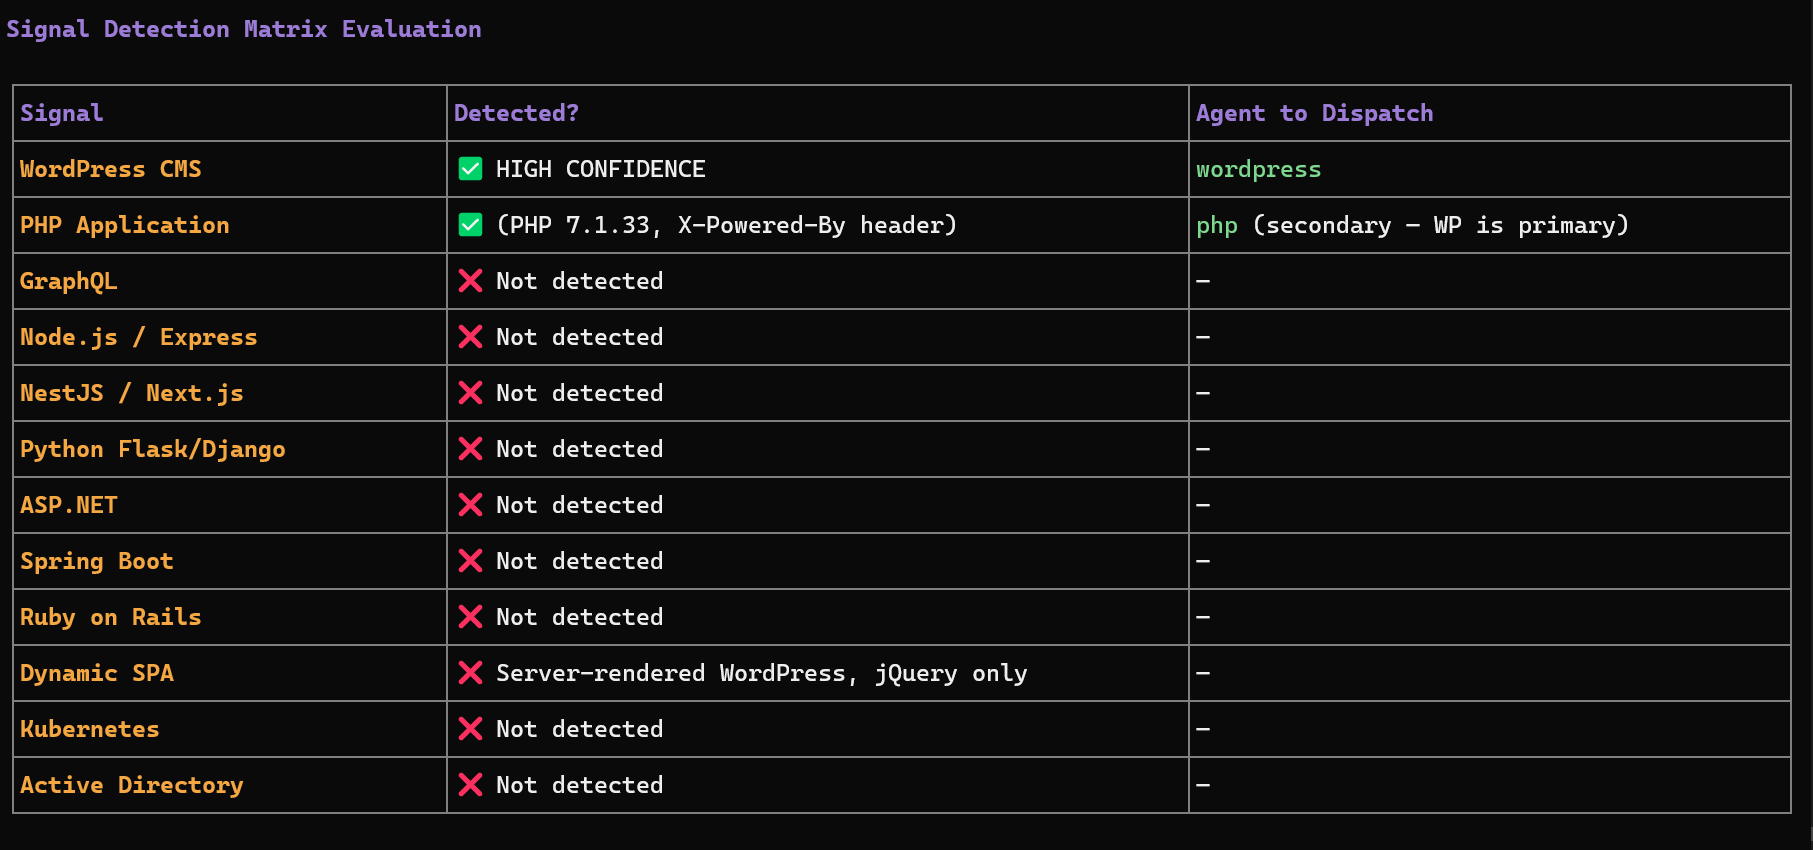
Signal detection matrix in the terminal mapping detected technologies to the agents DarkMoon dispatches

Do sinal ao despacho de agentes. O DarkMoon decide quais agentes especialistas implantar a partir exatamente do que detecta no alvo.

Destacado em Help Net Security · Cyber Security News · DevOps.com · SecurityBrief · LinuxLinks · IT Brief · ChannelLife


Quick Start

git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
./install.sh

install.sh configura seu provedor de LLM interativamente (sem necessidade de editar docker-compose.yml) e constrói a stack completa:

./install.sh           # skip form if .opencode.env already configured
./install.sh --init    # force reconfiguration (cloud or local model)
./install.sh --help    # show usage

Suporta provedores de nuvem (Anthropic, OpenAI, OpenRouter…) e modelos locais (Ollama, llama.cpp). Em seguida, execute sua primeira avaliação e acompanhe ao vivo:

./darkmoon.sh "TARGET: example.com"
./darkmoon.sh --log <session_id>

Pré-requisitos: Docker & Docker Compose, e uma chave de API de LLM (ou um modelo local). Configuração de GPU, variáveis de ambiente e a referência completa de flags estão na Documentação Completa.



Grelha de funcionalidades

Baixar ferramenta