
 #1
Ferramentas de integração de segurança em pipelines CI/CD, shift-left e automação de segurança DevOps.
Recomendado pelo Kitploit

 owasp/devsecopsguideline
A diretriz OWASP DevSecOps pode nos ajudar a incorporar a segurança como parte do pipeline de desenvolvimento.
 nilsteampassnet/teampass
Gerenciador Colaborativo de Senhas
 yelp/detect-secrets
Uma maneira amigável para empresas de detectar e prevenir segredos em código.
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 m14r41/pentestingeverything
Solução Completa para o Guia de VAPT/AppSec e Pentesting: Web | Mobile | API | Thick Client | Revisão de Código Fonte | DevSecOps | Wireless | Testes…
 bearer/bearer
Ferramenta de varredura de segurança de código (SAST) para descobrir, filtrar e priorizar riscos de segurança e privacidade.
 owasp/threat-dragon
An open source threat modeling tool from OWASP
 gitguardian/ggshield
Detecte e valide mais de 500 tipos de segredos codificados com verificações avançadas. Use-o como hook de pré-commit, GitHub Action ou CLI para…
 rustsec/rustsec
API e Ferramentas RustSec
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 nabla-c0d3/sslyze
Biblioteca de varredura SSL/TLS rápida e poderosa.
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Ferramenta de automação de implantação de ambiente para Red/Blue team
 akto-api-security/akto
Plataforma open-source de segurança de API para descoberta contínua de APIs, testes de vulnerabilidade e detecção de ameaças em tempo de execução.…
 sheeki03/tirith
Segurança de terminal para desenvolvedores e agentes de IA. Intercepta URLs homógrafas, pipe-to-shell, injeção ANSI, payloads ofuscados, exfiltração…
 tom0li/collection-document
Coleção de artigos de segurança de qualidade. Artigos incríveis.
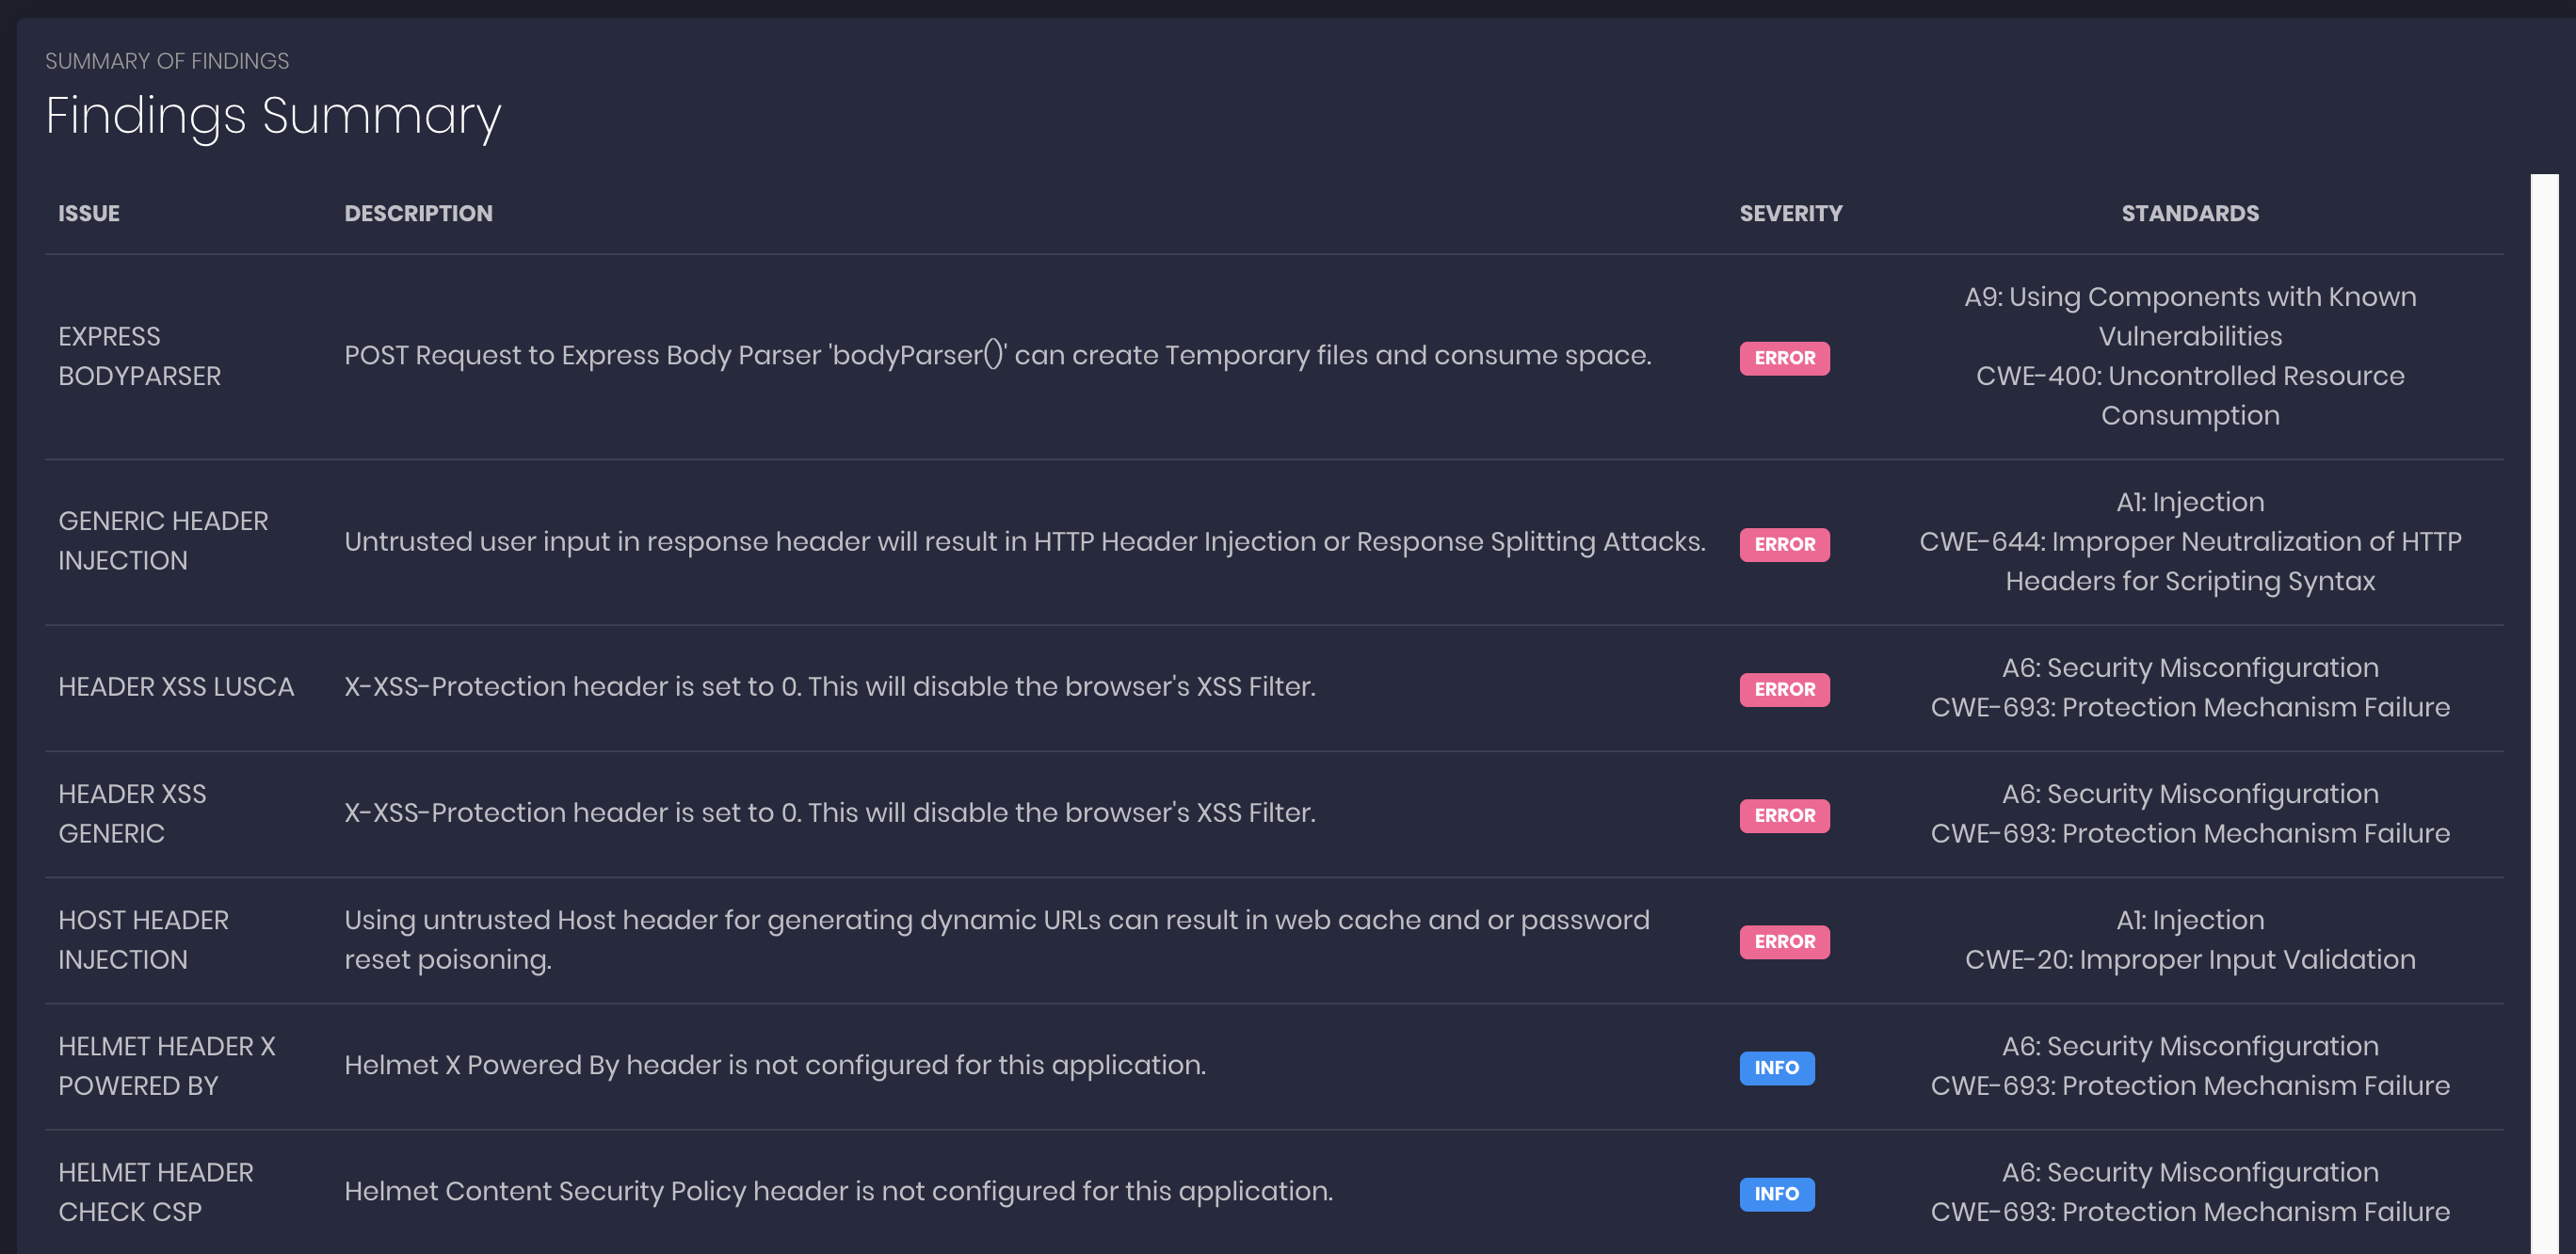 ajinabraham/nodejsscan
nodejsscan é um scanner de segurança estático de código para aplicações Node.js.
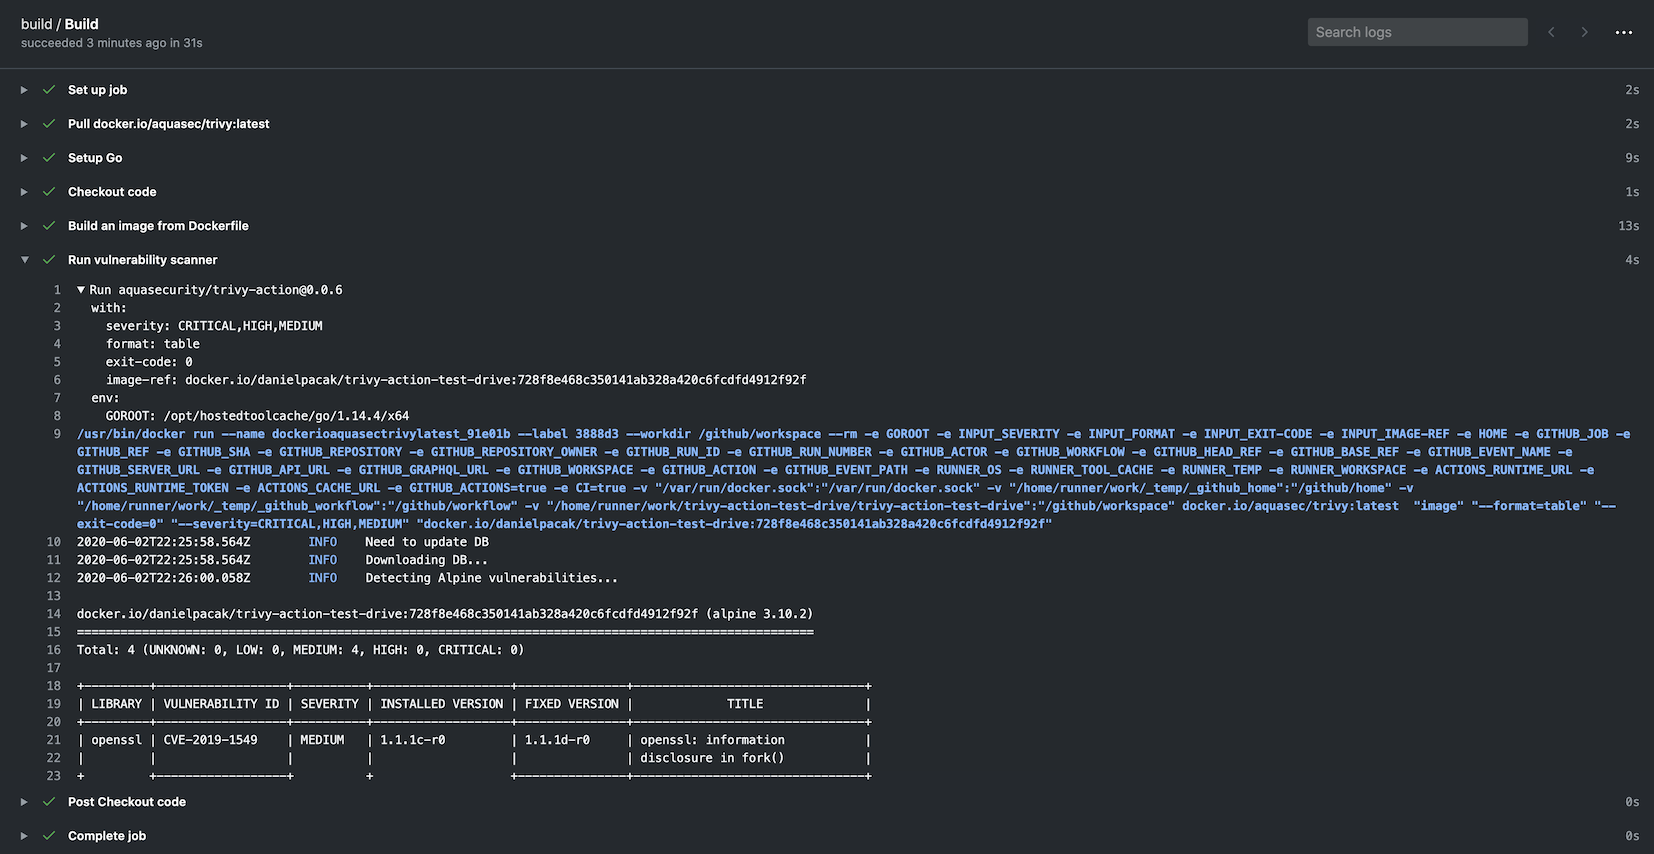 aquasecurity/trivy-action
Executa o Trivy como uma ação do GitHub para escanear sua imagem de contêiner Docker em busca de vulnerabilidades.
 cr0hn/dockerscan
O Scanner de Segurança Docker Mais Abrangente








