
 #1
Ferramentas de integração de segurança em pipelines CI/CD, shift-left e automação de segurança DevOps.
Recomendado pelo Kitploit
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 semgrep/semgrep-rules
Pacote de regras de análise estática para detecção de vulnerabilidades de segurança, padrões de código perigosos e problemas de configuração em…
 cerbos/cerbos
Motor de autorização para controle de acesso sensível ao contexto com políticas YAML, suporte a RBAC/ABAC, APIs check/plan e implantação compatível…
 google/osv.dev
Banco de dados de vulnerabilidades de código aberto e serviço de triagem.
 99designs/aws-vault
Um cofre para armazenar e acessar credenciais da AWS com segurança em ambientes de desenvolvimento
 nestybox/sysbox
Um "runc" open-source de próxima geração que capacita contêineres rootless a executar cargas de trabalho como Systemd, Docker, Kubernetes, assim como…
 deepfence/threatmapper
Plataforma de Proteção de Aplicações Nativas da Nuvem de Código Aberto (CNAPP)
 stackrox/kube-linter
KubeLinter é uma ferramenta de análise estática que verifica arquivos YAML do Kubernetes e charts Helm para garantir que as aplicações representadas…
 yandex/gixy
Analisador estático de configuração do Nginx
 checkmarx/kics
Scanner de análise estática para infraestrutura como código que detecta vulnerabilidades de segurança, violações de conformidade e configurações…
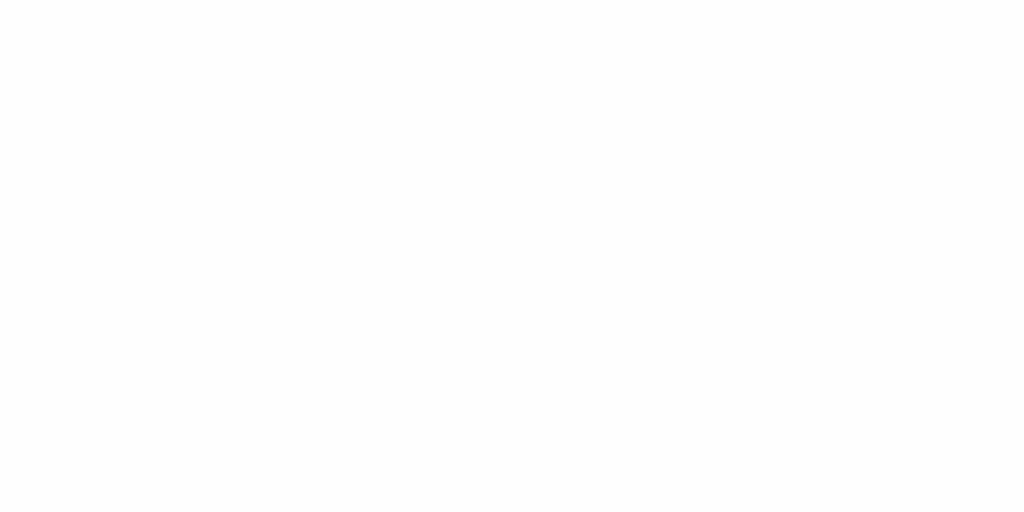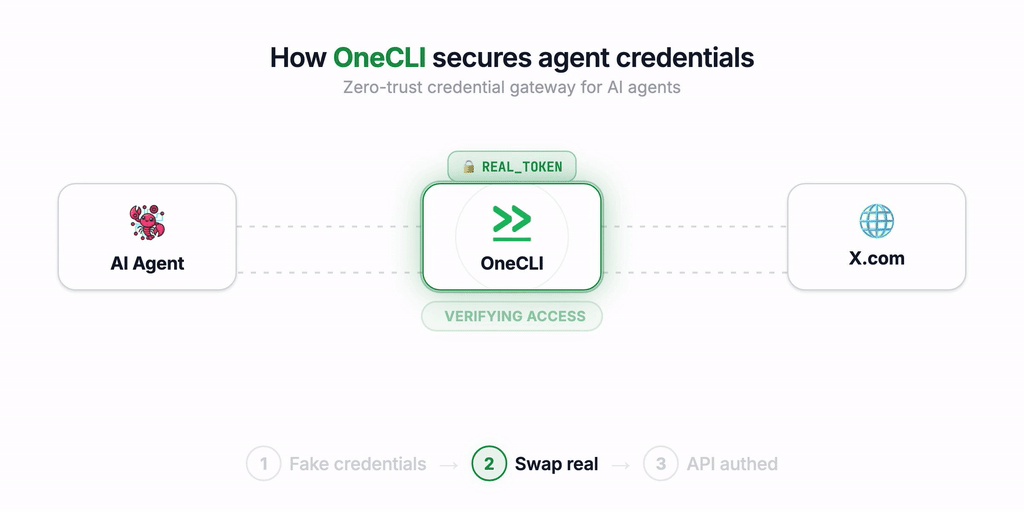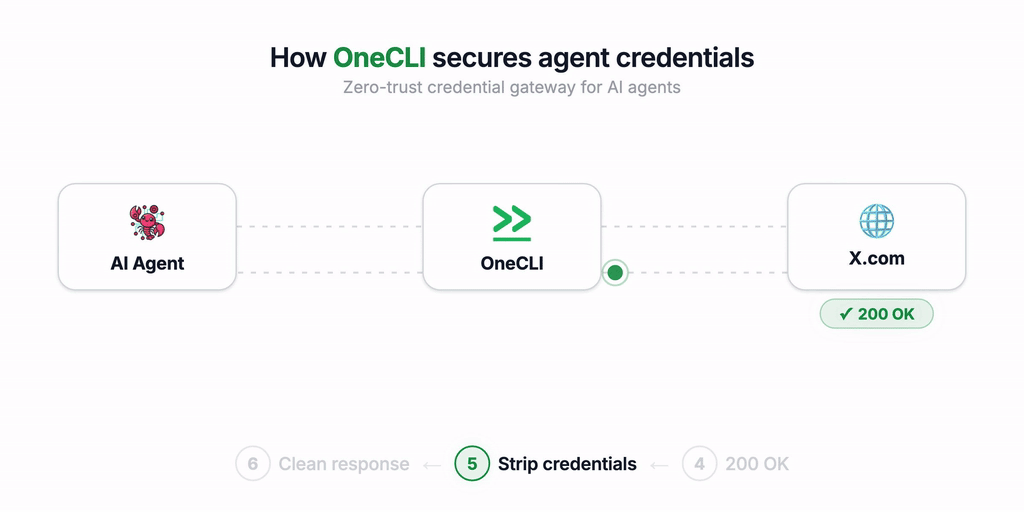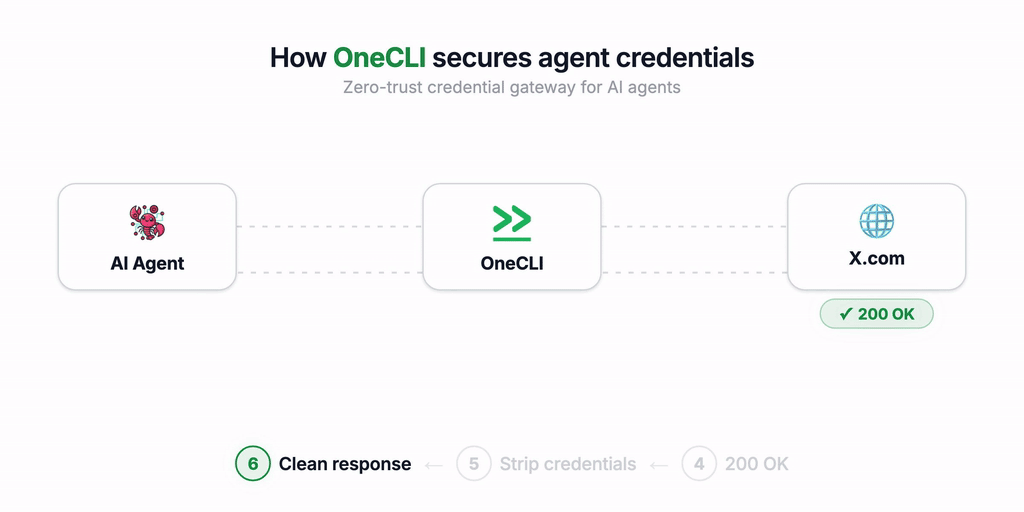 onecli/onecli
Sandbox de agente de código aberto para equipes. Dando a cada funcionário um agente pessoal seguro.
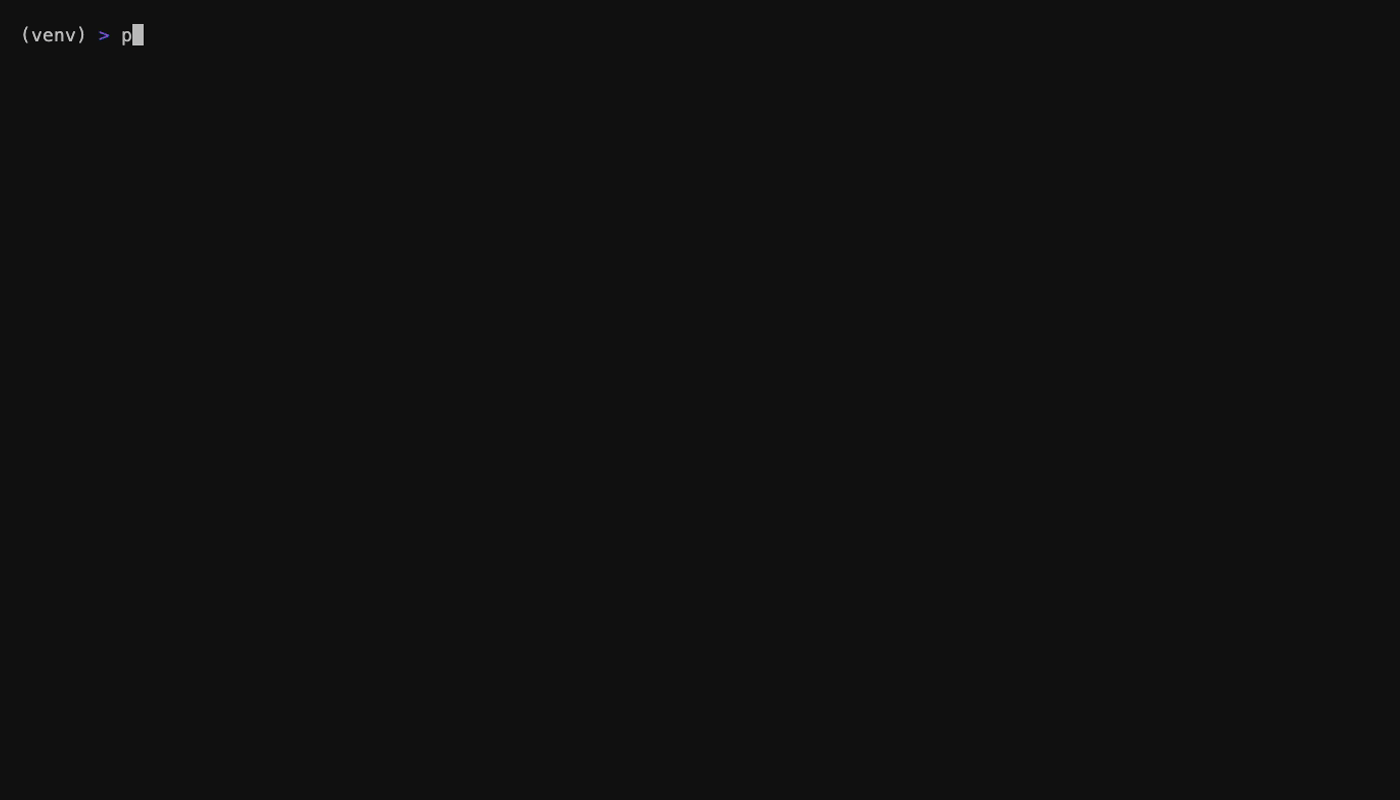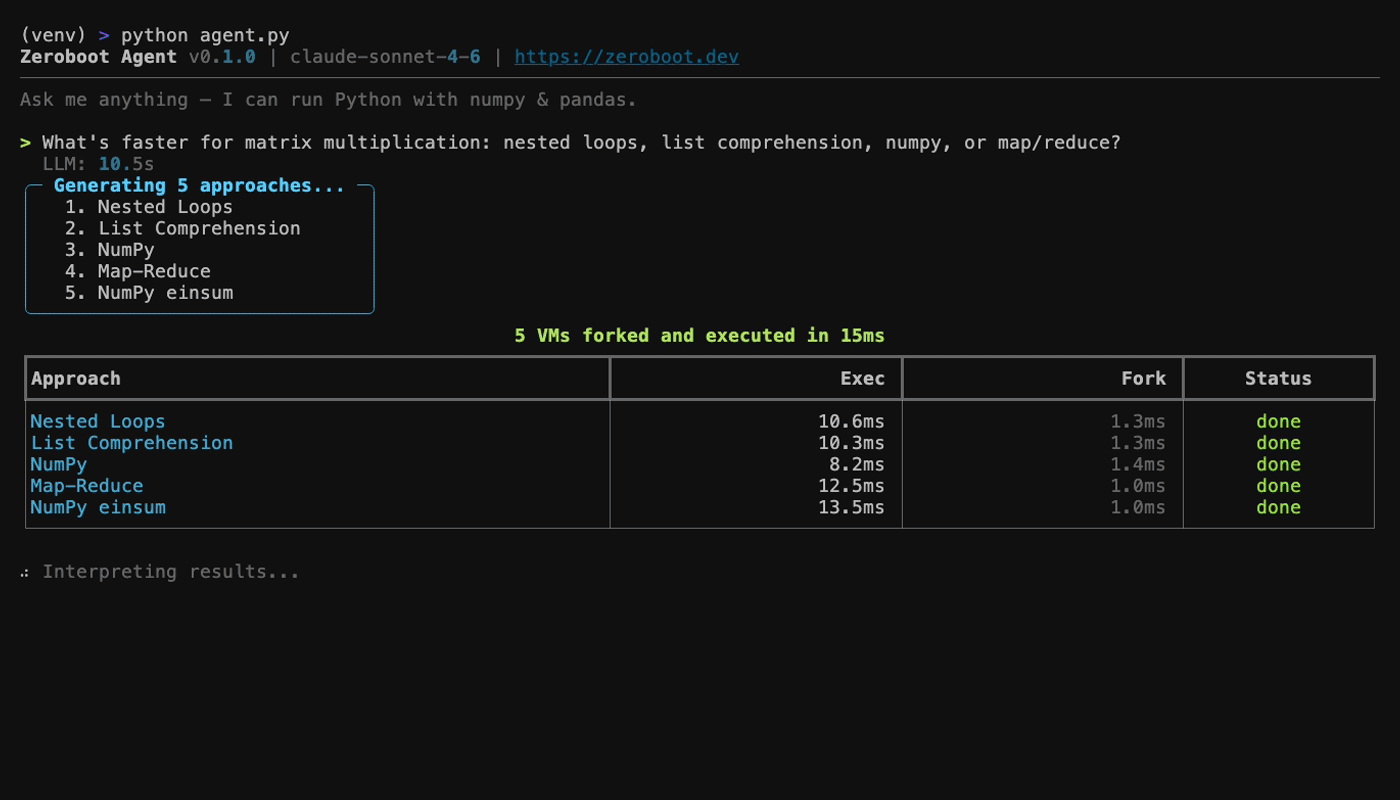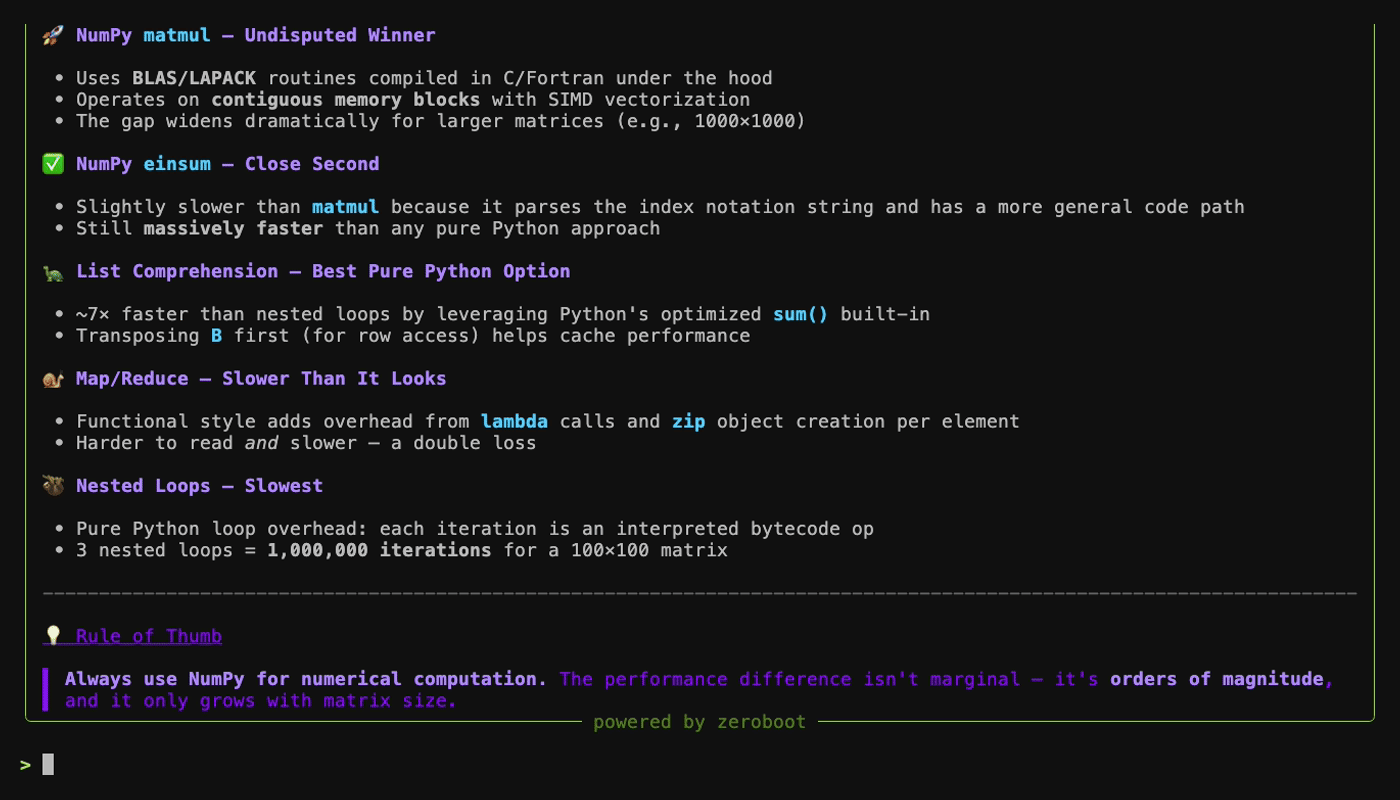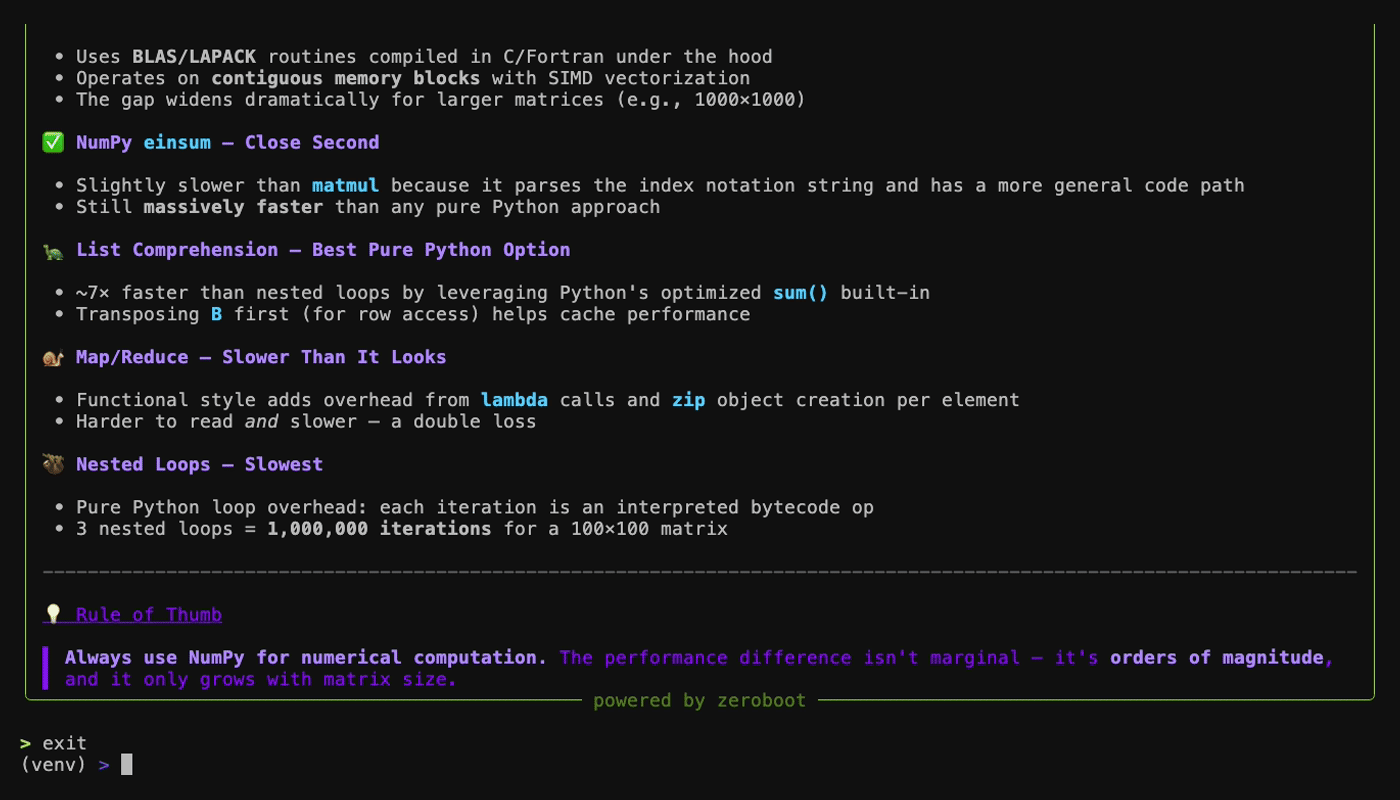 zerobootdev/zeroboot
Sandboxes de VM em submilissegundos para agentes de IA via fork com copy-on-write
 microsoft/applicationinspector
Um analisador de código-fonte construído para destacar funcionalidades de interesse e outras características, respondendo rapidamente à pergunta 'O…
 fairwindsops/polaris
Validação de melhores práticas nos seus clusters Kubernetes
 open-policy-agent/conftest
Escreva testes contra dados de configuração estruturados usando a linguagem de consulta Rego do Open Policy Agent.
 microsoft/whatthehack
Uma coleção de hackathons baseados em desafios, incluindo guia do estudante, guia do coach, apresentações de palestras, código de…
 aquasecurity/tfsec
Tfsec agora faz parte do Trivy
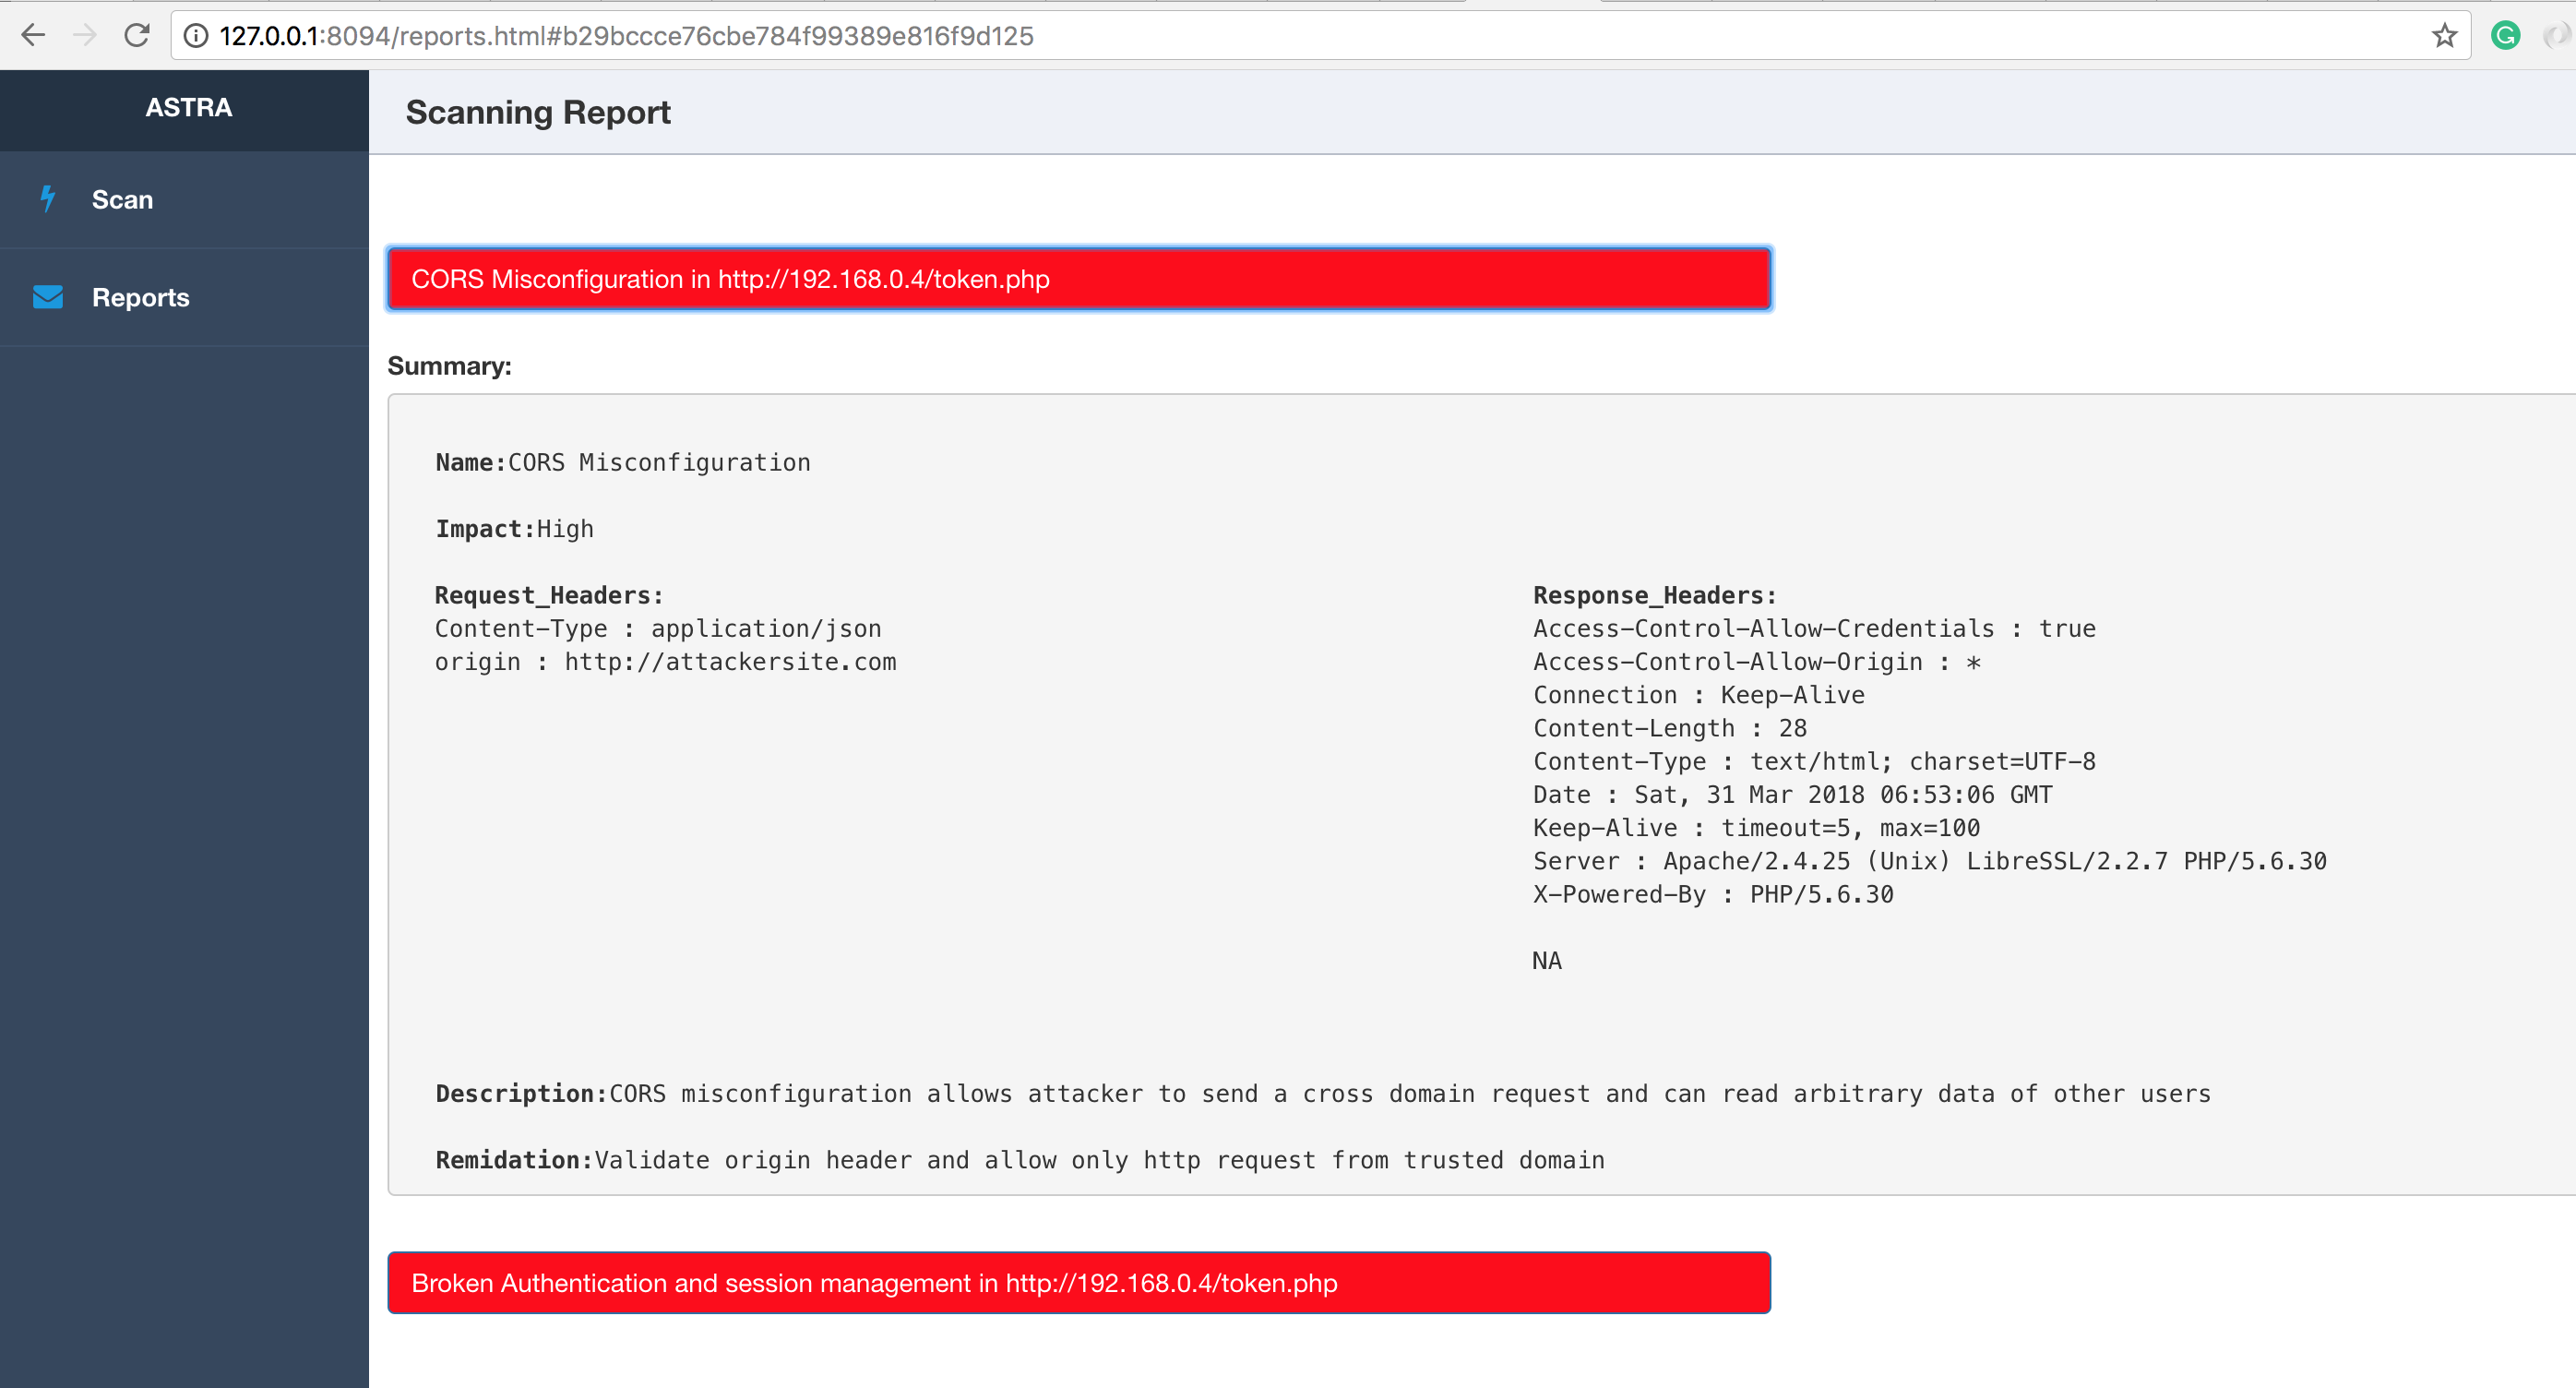 flipkart-incubator/astra
Teste de Segurança Automatizado para APIs REST








