
 owasp/devsecopsguideline
A diretriz OWASP DevSecOps pode nos ajudar a incorporar a segurança como parte do pipeline de desenvolvimento.

A Diretriz DevSecOps da OWASP explica como podemos implementar um pipeline seguro e usar as melhores práticas e introduzir ferramentas que podemos usar nesse sentido. Além disso, o projeto procura nos ajudar a promover a cultura de segurança shift-left no nosso processo de desenvolvimento. Este projeto ajuda empresas de todos os tamanhos que possuem um pipeline de desenvolvimento ou, por outras palavras, possuem um pipeline DevOps. Procuramos traçar uma perspetiva de um pipeline DevOps seguro durante este projeto e depois melhorá-lo com base nos nossos requisitos personalizados.
O objetivo ideal é "detetar problemas de segurança (por conceção ou vulnerabilidade da aplicação) o mais cedo possível."
A diretriz está construída em torno de três pilares:
A edição atual foi atualizada para 2025/2026 e está alinhada com frameworks como NIST SSDF, OWASP SAMM, OWASP DSOMM e SLSA. Consulte o Índice abaixo, ou navegue pela versão atual.
DevSecOps consiste em colocar segurança no DevOps. Mas para acompanhar o ritmo do CI/CD, a segurança tem de ser injetada precocemente na escrita e no teste de software.
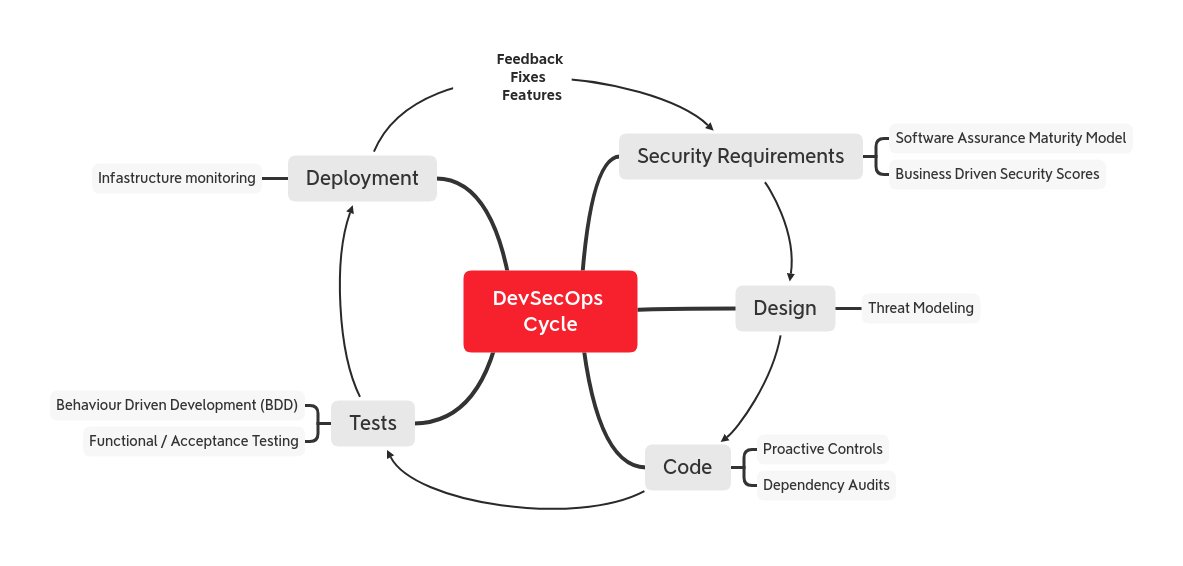
O OWASP Proactive Controls lista os 10 principais controlos de segurança que cada programador tem de implementar ao programar qualquer aplicação. Considere este conjunto como o ponto de partida quando tiver de conceber, escrever ou testar código no ciclo DevSecOps.
Também pode seguir o OWASP Software Assurance Maturity Model (SAMM) para estabelecer o que considerar em termos de requisitos de segurança (e mais) de acordo com o seu nível de maturidade.
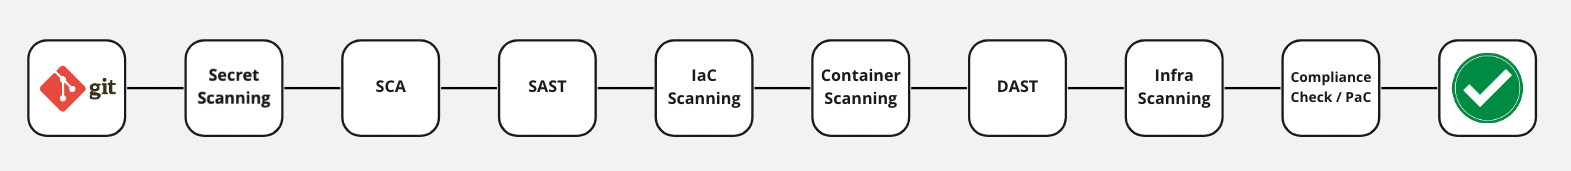 Inicialmente, consideramos implementar os seguintes passos num pipeline básico:
Podemos personalizar os passos do nosso pipeline de acordo com o nosso Software Development Life Cycle (SDLC) ou arquitetura de software e adicionar automação progressivamente se estivermos a começar. Por exemplo, podemos passar de SAST/DAST para uma suite de testes regular com controlos de segurança incorporados ou adicionar um script de auditoria que verifica dependências vulneráveis conhecidas.
CI/CD é uma vantagem para o SecOps, um ponto de entrada privilegiado para medidas e controlos de segurança. No entanto, ao usar ferramentas de CI/CD para fornecer automação, tenha em mente que as próprias ferramentas frequentemente ampliam a sua superfície de ataque, por isso coloque controlos de segurança no software de build, deployment e automação.
