Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
zeroboot — Sandboxes de VM em submilissegundos para agentes de IA via fork com copy-on-write | Kitploit
Ferramentas/GitHubGitHub/zerobootdev/zeroboot
Segurança de ContêineresAnálise Dinâmica (Sandboxing)Virtualização para SegurançaSegurança na NuvemDevSecOpsSegurança de IA
GitHubzerobootdev/zeroboot

zeroboot

Sandboxes de VM em submilissegundos para agentes de IA via fork com copy-on-write
Ver Repositório
2.4k10733há 1 diaRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Site

Zeroboot

Sandboxes de VM em menos de um milissegundo para agentes de IA via fork copy-on-write

License Rust API Status


demo

Experimente

curl -X POST https://api.zeroboot.dev/v1/exec \
  -H 'Content-Type: application/json' \
  -H 'Authorization: Bearer zb_demo_hn2026' \
  -d '{"code":"import numpy as np; print(np.random.rand(3))"}'

Benchmarks

MétricaZerobootE2BmicrosandboxDaytona
Latência de criação p500,79ms~150ms~200ms~27ms
Latência de criação p991,74ms~300ms~400ms~90ms
Memória por sandbox~265KB~128MB~50MB~50MB
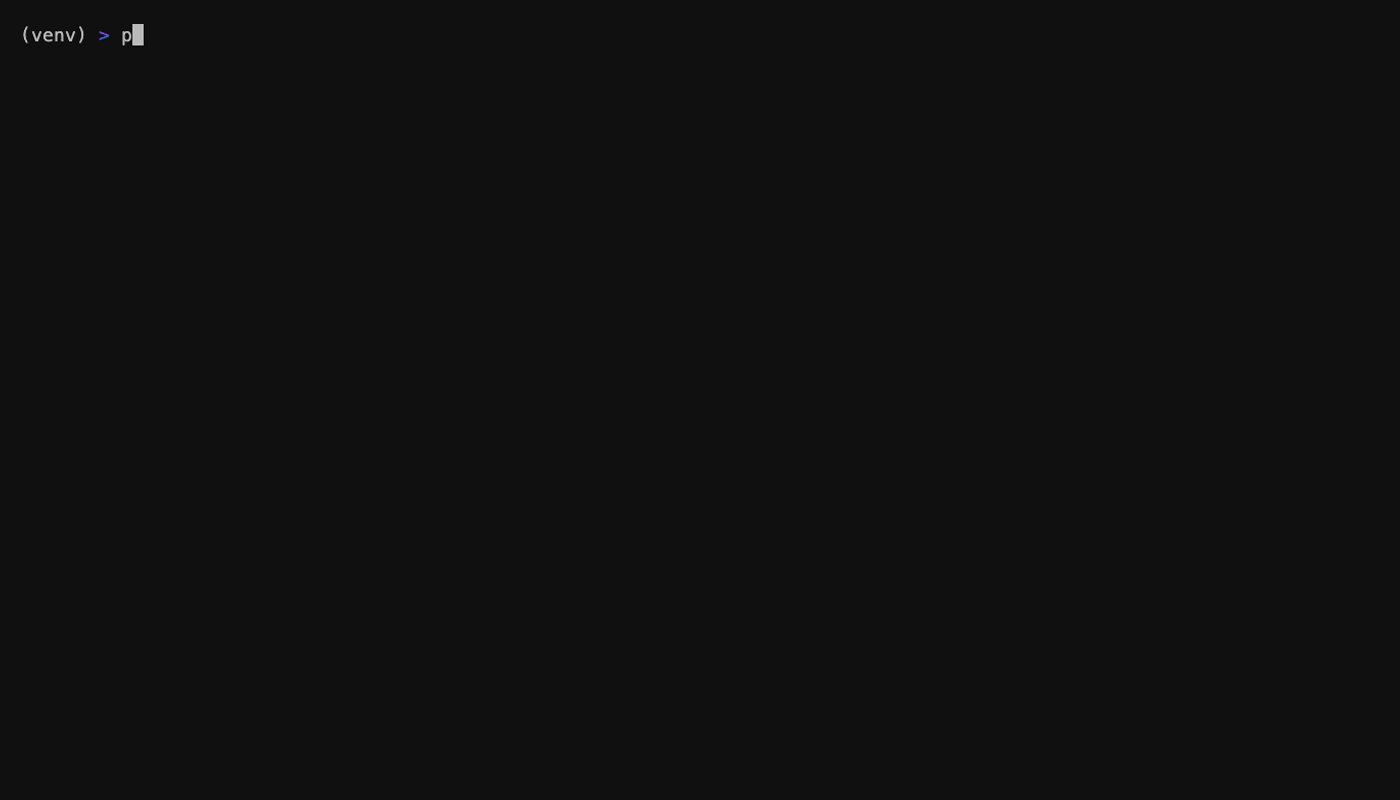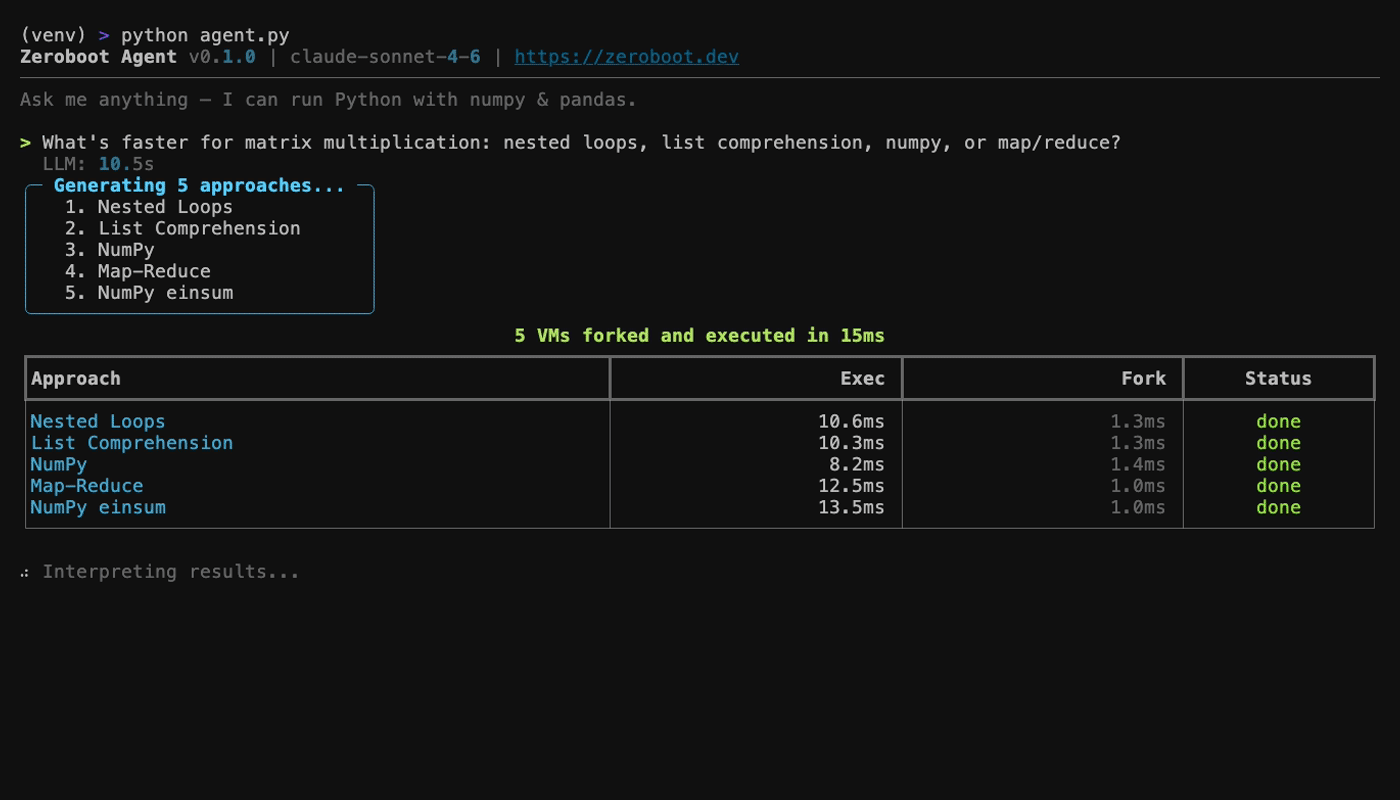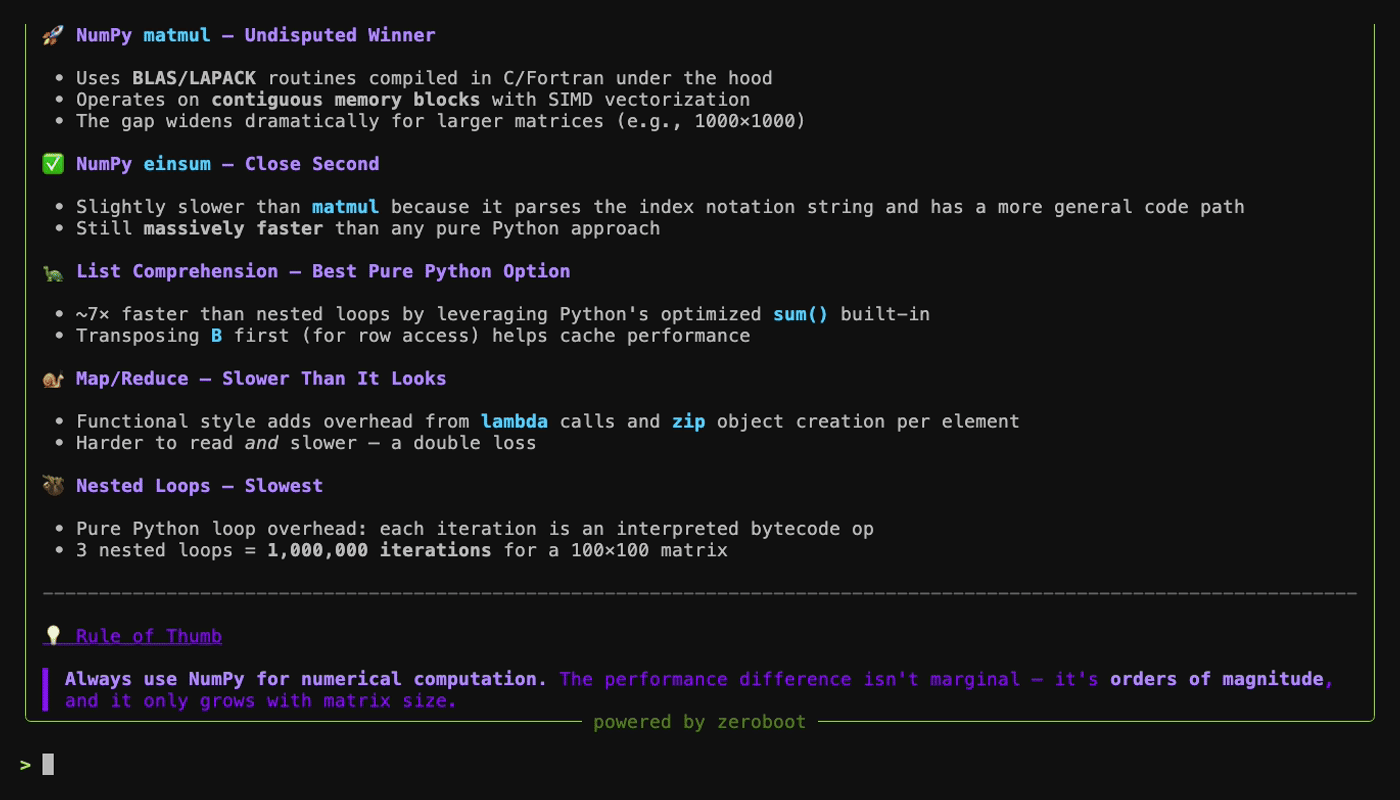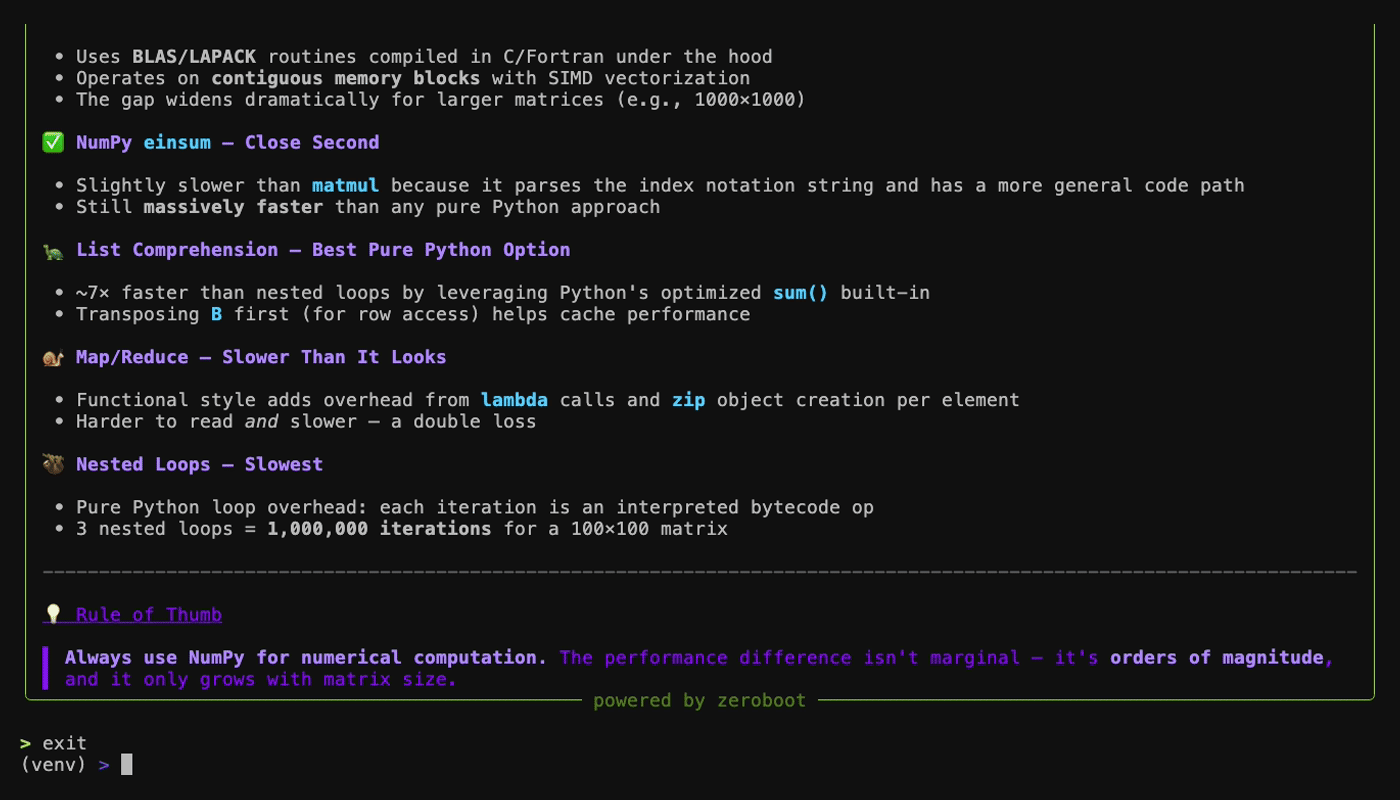
Fork + exec (Python)~8ms---
1000 forks simultâneos815ms---

Cada sandbox é uma máquina virtual KVM real com isolamento de memória imposto por hardware.

Como funciona

  Firecracker snapshot ──► mmap(MAP_PRIVATE) ──► KVM VM + restored CPU state
                              (copy-on-write)         (~0.8ms)
  1. Template (único): o Firecracker inicializa uma VM, pré-carrega seu runtime e cria um snapshot do estado de memória + CPU
  2. Fork (~0,8ms): Cria uma nova VM KVM, mapeia a memória do snapshot como CoW, restaura todo o estado da CPU
  3. Isolamento: Cada fork é uma VM KVM separada com isolamento de memória imposto por hardware

SDKs

Python — sdk/python

from zeroboot import Sandbox
sb = Sandbox("zb_live_your_key")
result = sb.run("print(1 + 1)")

TypeScript — sdk/node

import { Sandbox } from "@zeroboot/sdk";
const result = await new Sandbox("zb_live_your_key").run("console.log(1+1)");

Documentação

  • Referência da API
  • Guia de Implantação
  • Arquitetura

Autor

O Zeroboot foi criado em março de 2026 e é mantido por Adam Miribyan (@adammiribyan). Site do projeto: zeroboot.dev.

Se você usar o zeroboot em pesquisa, por favor cite-o; consulte CITATION.cff ou use o botão "Cite this repository".

Citado por

  • DeltaBox: Scaling Stateful AI Agents with Millisecond-Level Sandbox Checkpoint/Rollback, arXiv:2605.22781 (maio de 2026).
  • Memory Compression for High-Fanout Agent Sandboxes (AgentZip), arXiv:2609.11294 (setembro de 2026).

Se o seu artigo ou projeto usa o zeroboot, abra uma issue ou pull request para adicioná-lo aqui.

Status

Protótipo funcional. A primitiva de fork, os benchmarks e a API são reais, mas ainda não estão reforçados para produção. Abra uma issue se tiver interesse.

Auto-hospedado ou gerenciado

O Zeroboot é open source. Auto-hospede-o em qualquer máquina Linux com KVM, ou use a API gerenciada:

curl -X POST https://api.zeroboot.dev/v1/exec \
  -H 'Content-Type: application/json' \
  -H 'Authorization: Bearer zb_demo_hn2026' \
  -d '{"code":"import numpy as np; print(np.random.rand(3))"}'

Estamos construindo o serviço gerenciado para equipes que não querem executar sua própria infraestrutura. Inscreva-se para acesso antecipado: https://tally.so/r/aQGkpb

Limitações conhecidas

  • Os forks compartilham o estado do CSPRNG do snapshot. A entropia do kernel é ressemeada via RNDADDENTROPY, mas os PRNGs de espaço de usuário (numpy, OpenSSL) precisam de ressemeadura explícita por fork. Consulte as orientações do Firecracker.
  • Uma única vCPU por fork. Múltiplas vCPUs são arquiteturalmente possíveis, mas não implementadas.
  • Sem rede dentro dos forks. Os sandboxes se comunicam apenas via I/O serial.
  • Atualizações de template exigem um novo snapshot completo (~15s). Sem aplicação incremental de patches.

Licença

Apache-2.0

Baixar ferramenta