
 #1
Ferramentas de integração de segurança em pipelines CI/CD, shift-left e automação de segurança DevOps.
Recomendado pelo Kitploit

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Ansible Playbook simples para mitigar as vulnerabilidades CopyFail (CVE-2026-31431) e DirtyFrag (CVE-2026-43284).
 xiaoqimikko/async-http-client-check
Espaço de trabalho de IA auto-hospedado com agentes, habilidades e ferramentas (Gmail, Calendar) que funciona inteiramente com as suas próprias…
 vulnz/sast
Mecanismo SAST offline e gratuito para CI/CD: análise AST e de taint entre arquivos, detecção de segredos com validação em tempo real, SCA/CVE,…
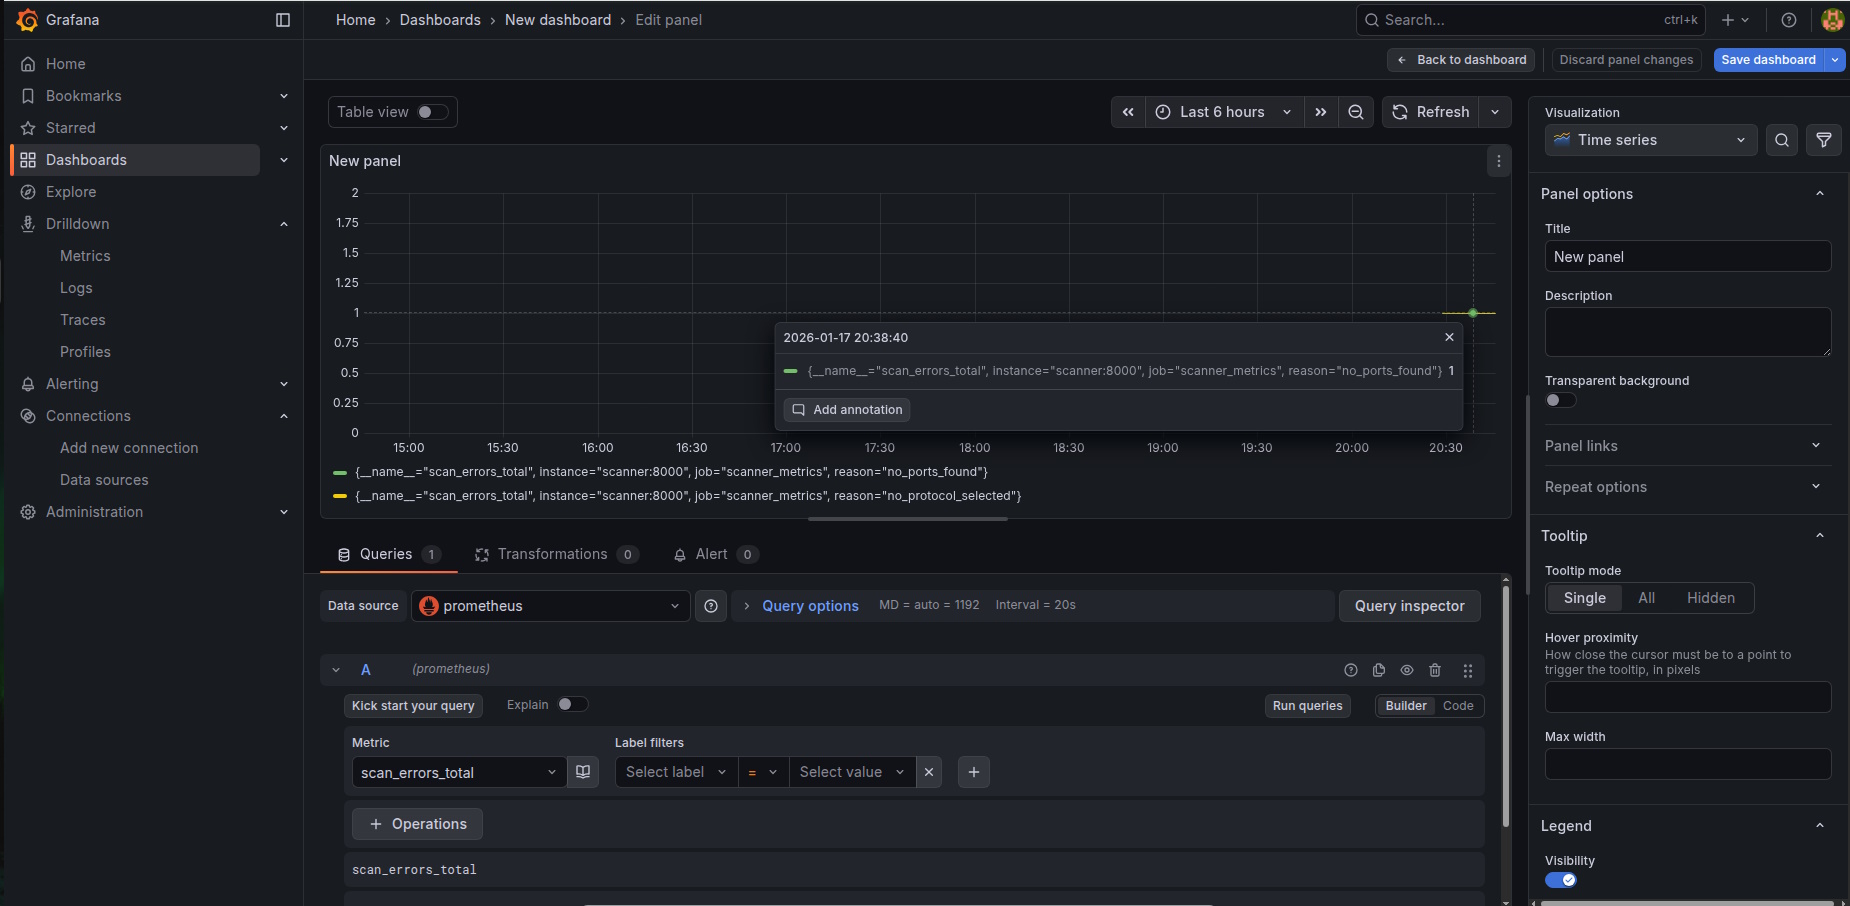 znakar/sharktooth
Scanner de portas com integração Docker & Prometheus + Grafana. Uma ferramenta para auditoria de rede com suporte a multithreading e monitoramento em…
 imlzw/kubernetes-1.12.3-all-auto-install
Arquivos de instalação e implantação rápida, totalmente automáticos e com um clique, para o nó mestre (master) com Centos7.x + Kubernetes-1.12.3 +…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) com autenticação Keycloak OAuth2 usando Strimzi - contorna a restrição da allowlist de URLs do CVE-2025-27817
 golab-arch/synaptic-sentinel
O sentinela de segurança do vibe-coding. Conjunto de ferramentas de segurança agêntico sob licença Apache-2.0 para projetos assistidos por IA: 5…
 jricramc/aigate
Scanner de Segredos em Prompts de IA: proxy local e hook do Claude Code que bloqueia segredos antes que eles atinjam APIs de IA
 clickswave/limeyard
Laboratório Docker deliberadamente vulnerável com um domínio DNS roteável e chaves de resposta legíveis por máquina por alvo, avaliando localmente a…
 renich/pyrite
Execução binária vinculada a hardware e controlada por nuvem, proveniência criptográfica e selagem de envelope anti-adulteração para Crystal.
 dbzoo/log4j_scanner
Scanner de sistema de arquivos para Log4Shell (CVE-2021-44228) e CVEs relacionados. Detecta arquivos JAR vulneráveis via correspondência de hash e…
 leonlai-tw/php-eol-cve-2026-109618-109619
Patches não oficiais para PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) em plataformas EOL: PHP 7.3 no CentOS/RHEL 7 (Remi), PHP 5.4 no…
 haydenjames/dirty-frag-check
Leitor somente leitura para CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnerabilidades de root local no kernel Linux
 hristiy4n/bom-view
Aplicação web estática para visualizar SBOMs e realizar varredura de vulnerabilidades sob demanda com osv.dev. Facilmente implantável no…
 lucab85/ansible-role-log4shell
Playbook do Ansible para verificar hosts Linux de destino usando o script oficial de detecção do Log4j da Red Hat RHSB-2021-009 para Log4Shell…
 appomni-labs/heisenberg-ssc-gha
Ação do GitHub para Heisenberg SSC
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Exploração e mitigação simuladas do CVE-2025-54918 (falha NTLM do Windows). Inclui scripts de detecção, aplicação de patches via Ansible e…
 zihxs/check-react-rce-cve-2025-55182
Scanner de segurança para detectar vulnerabilidades CVE-2025-55182 e CVE-2025-66478 em projetos React Server Components (RSC)








