
 #1
Ferramentas de integração de segurança em pipelines CI/CD, shift-left e automação de segurança DevOps.
Recomendado pelo Kitploit
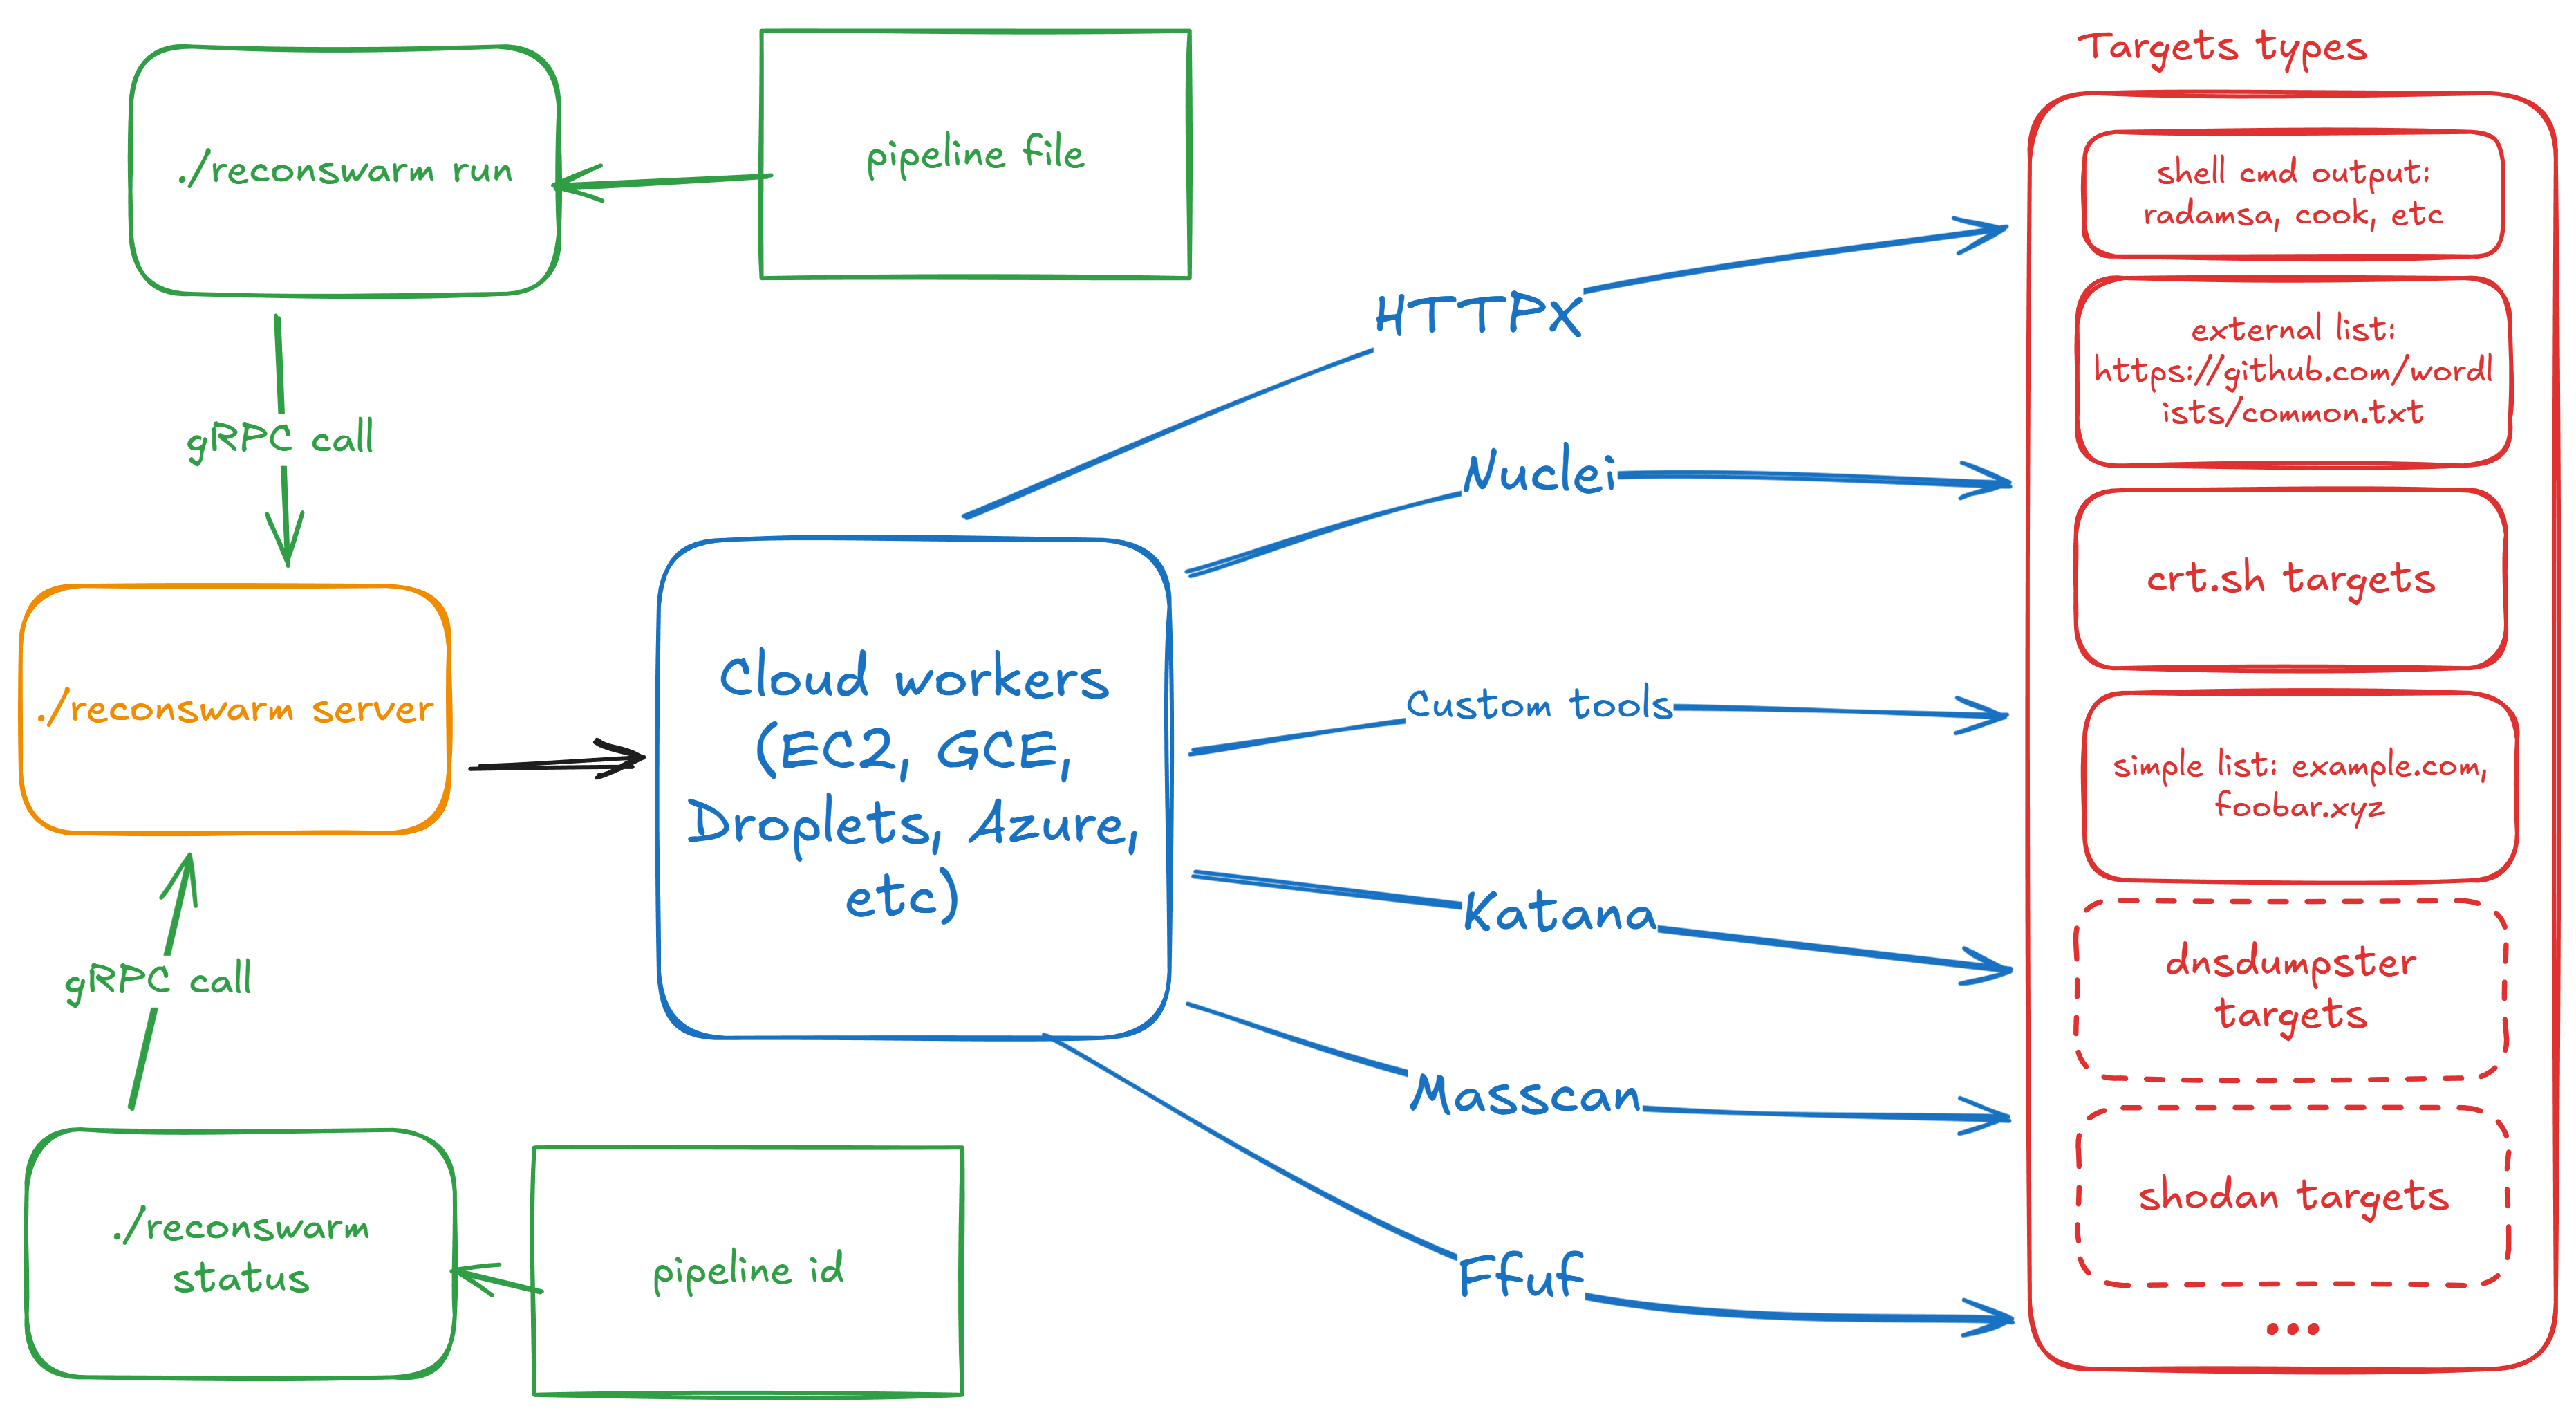
 renatus-cartesius/reconswarm
Amplie seu reconhecimento com o poder da nuvem
 aquasecurity/trivy-plugin-attest
Publicar atestação de SBOM
 iulianvostrut/contexthound
CLI de análise estática que escaneia bases de código em busca de injeção de prompt em LLM, exfiltração de dados, jailbreak e vulnerabilidades de…
 codesource/copyfail-check
Arquivado, movido para codesource/cve-check. Script de shell para detectar a exposição e as mitigações da CVE-2026-31431 (Copy Fail) em sistemas…
 nu0l/nginx-rift
CVE-2026-42945 Ferramenta de varredura e verificação de vulnerabilidade de estouro de heap do NGINX
 xiaoqimikko/spring-cvss-check
Scaneia artefatos e código-fonte Java em busca de CVEs do Spring/Tomcat, compara as pontuações CVSS do fornecedor com as do NVD, verifica as…
 heroku/heroku-cve-2013-0269
Inspecione todos os seus aplicativos Heroku em busca de versões vulneráveis da gem JSON.

 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 moderneinc/rewrite-cve-2026-22732
Receita OpenRewrite que detecta e corrige a supressão de cabeçalhos do Spring Security (CVE-2026-22732), identificando o uso indevido do cabeçalho…
 squid-protocol1/gitgalaxy
Motor de grafo de conhecimento heurístico sem AST para inteligência profunda de repositórios e verificação de segurança zero-trust. Integra-se como…
 knqyf263/go-mal-pkgs
Uma ferramenta de segurança para detectar pacotes Go maliciosos verificando os checksums em go.sum em relação ao código-fonte original.
 g0dse11/detecttrace
Ferramenta open-source de engenharia de detecção que rastreia detecções de segurança de ponta a ponta e identifica o primeiro estágio com falha.
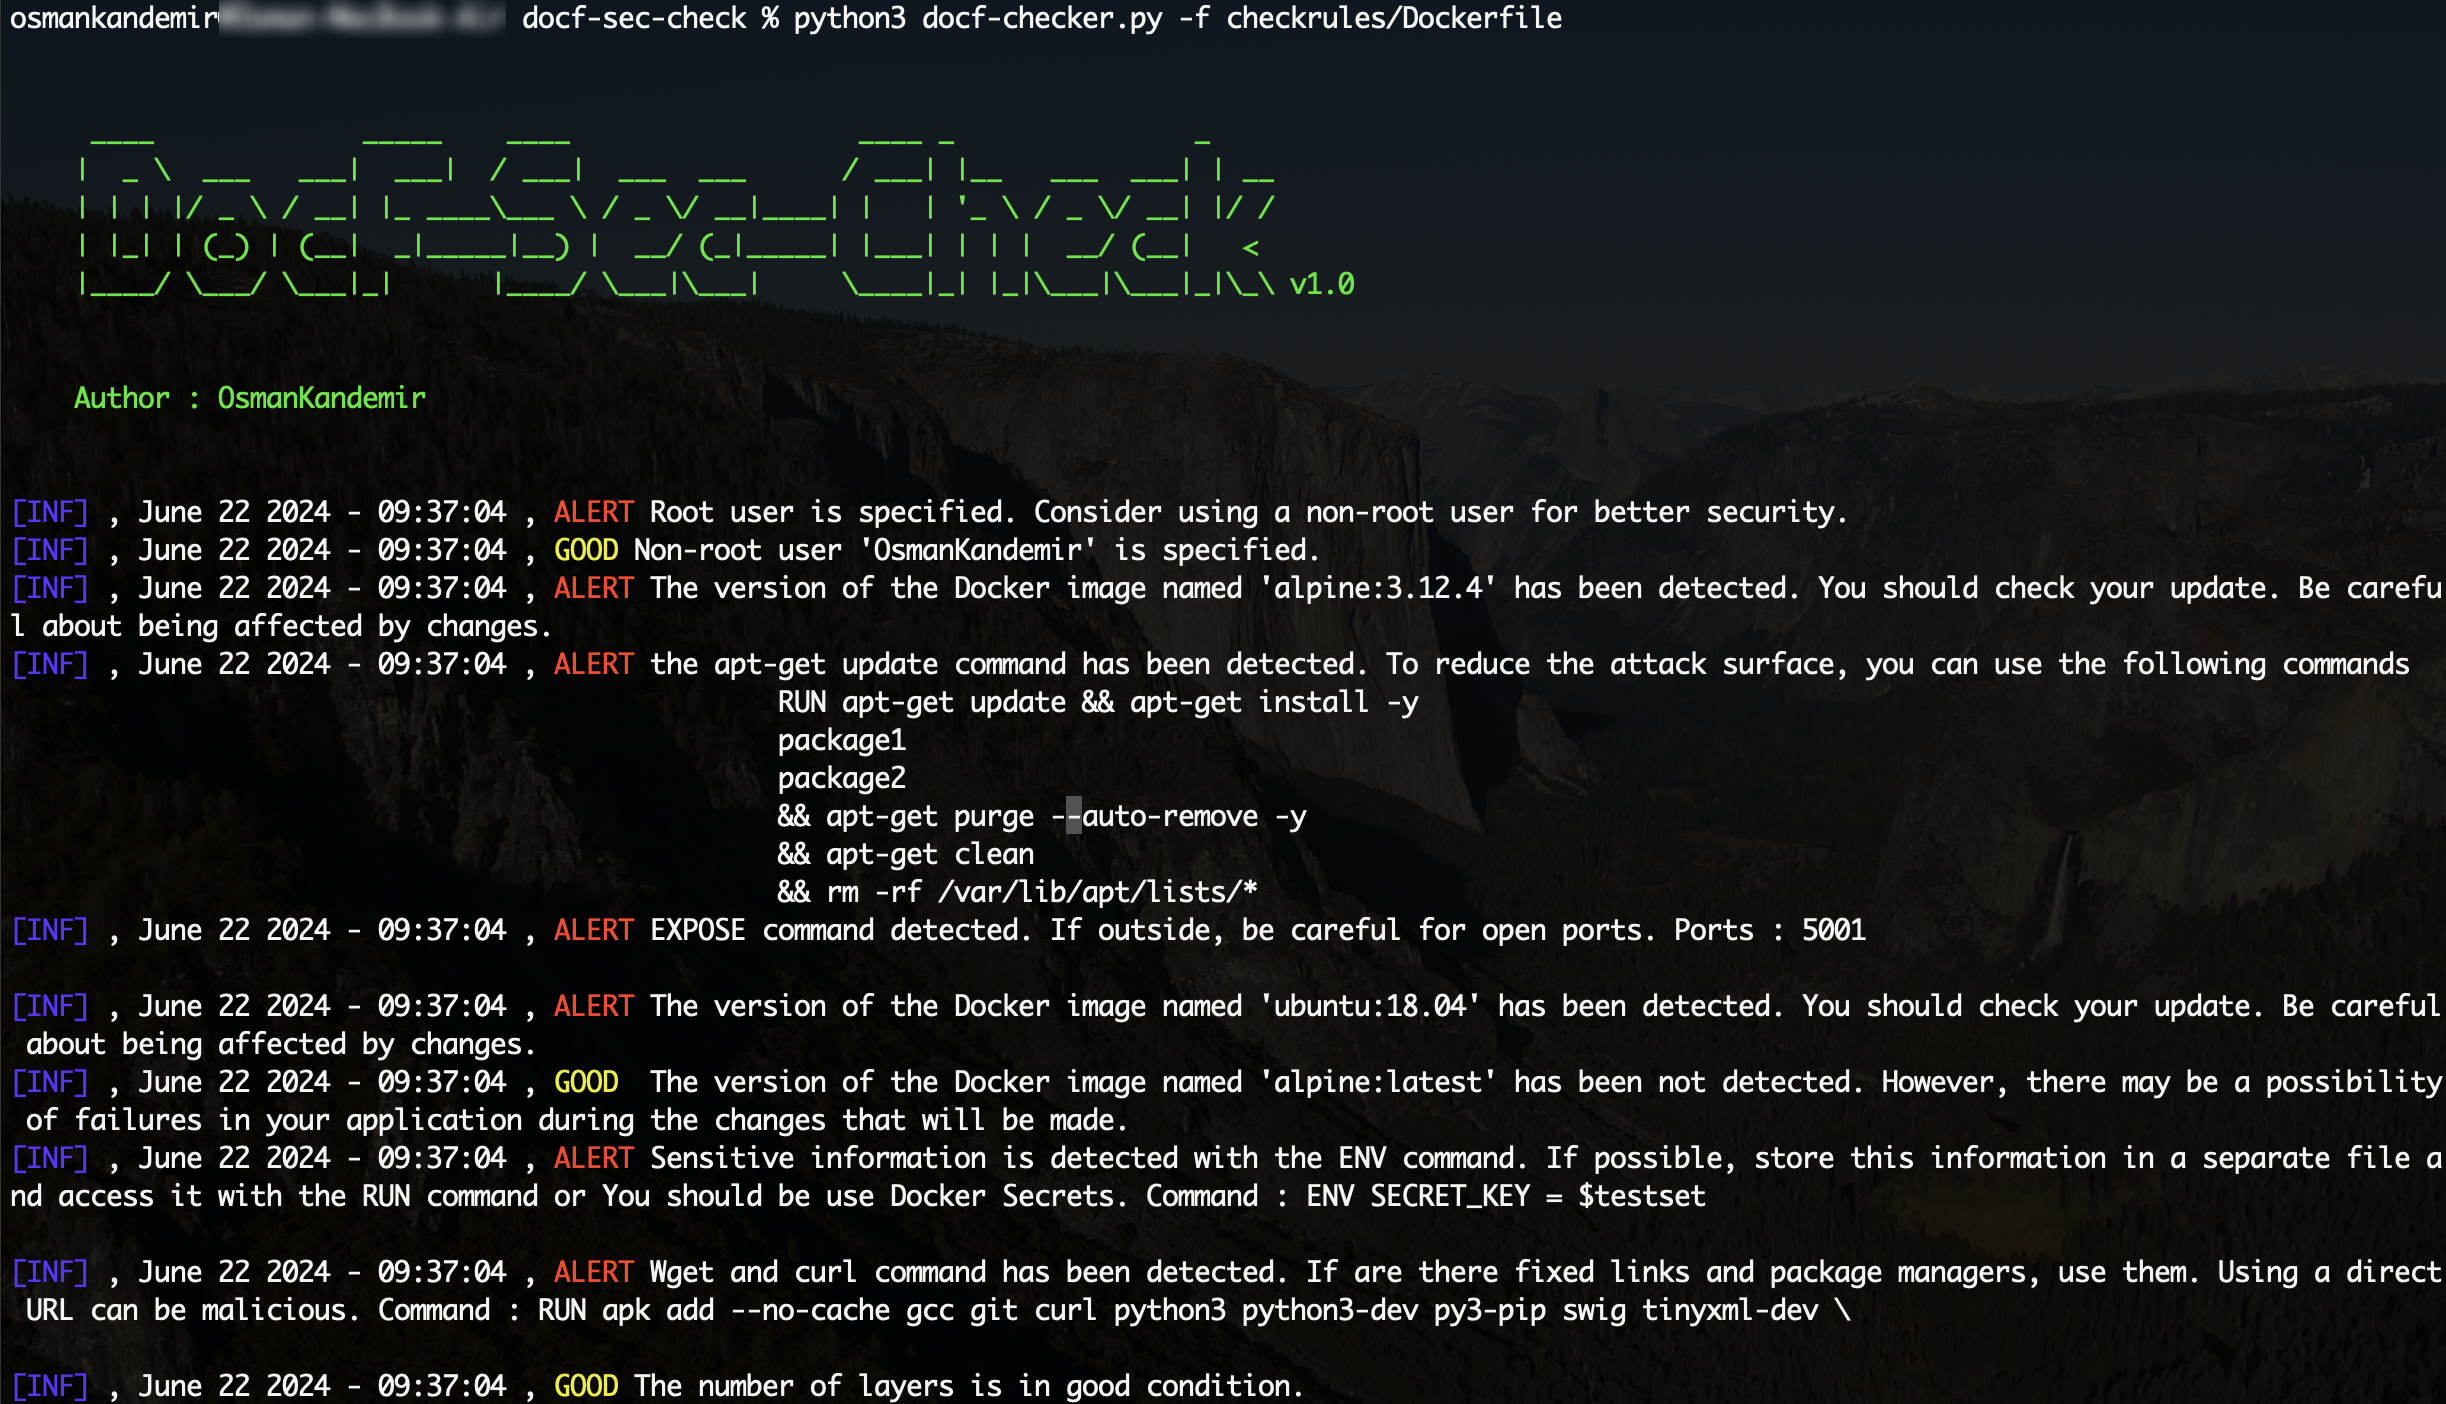 osmankandemir/docf-sec-check
Ferramenta de análise estática que verifica Dockerfiles em busca de comandos inseguros e problemas de configuração, fornecendo notificações de…
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 aquasecurity/trivy-module-wordpress
Módulo de exemplo Trivy para WordPress
 d0rb/shellscope
Auditor defensivo de exposição para Plex2Shell e php2shell — encontre os seus antes que eles encontrem você.
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Esta ferramenta cria um conjunto de assinaturas personalizadas no F5 WAF e aplica a políticas em modo de bloqueio.
 williavs/nextjs-security-update
Atualize em lote todos os seus aplicativos Next.js para versões corrigidas - combata o CVE-2025-55183/55184/67779








