
 #1
Ferramentas para blue team, segurança defensiva e proteção contra ameaças.
Recomendado pelo Kitploit

 completetech-security/node-cve-2026-58043-check
Verificador offline de evidências em Node.js para CVE-2026-58043: concessão excessiva de prefixo de caminho no Permission Model. Python em arquivo…
 toluwanimi7/cyb401-cve-2026-58249-analysis
Análise escrita da CVE-2026-58249, uma corrupção de memória por underflow de inteiro não autenticada no SAP NetWeaver e no Web Dispatcher ICM,…
 iceman2050/chatml-role-token-probe
Dispare literais de tokens de controle ChatML/Mistral/Llama contra sua própria pilha de agentes auto-hospedada e comprove a falsificação de papéis…
 zsy-arch/cve-2026-62356-poc
Estouro de inteiro no carregamento de RDB do CMSketch do RedisBloom (CVE-2026-62356) — PoC não armamentizado: reprodutor determinístico de crash/DoS,…
 c4dt/ubuntu-cve-2026
Script shell que compila pacotes .deb do kernel Ubuntu corrigidos, contendo a correção upstream kfree_rcu para a vulnerabilidade use-after-free de…
 siladu/fix-cve-2026-91403
Script de shell que corrige a CVE-2026-91403 no OpenJDK do Ubuntu ao aplicar patch ao runtime Java padrão; requer reiniciar os processos Java depois.
 quaerendir/cve-2026-114952-mysql-audit
Read-only POSIX sh audit for CVE-2026-114952 (Oracle MySQL Server and Cluster, Client programs): judged against Oracle's affected list
 ivst/cve-2026-115560
Utilitário Bash que audita configurações INI do PHP, pools FPM e configurações de sites para session.upload_progress.enabled e aplica a mitigação da…
 pr0fes0r-x/php2shell-checker-v-1.0-cve-2026-115560-
Script que detecta se sua versão do PHP é vulnerável ao PHP2Shell (CVE-2026-109618 / 109619)
 foxcornlab/puppet-enterprise-scanner
Triagem somente de detecção para Puppet Enterprise / OpenVox CVE-2026-115731 (RCE por desserialização de relatórios, CVSS 9.4) e CVE-2026-115732 —…
 foxcornlab/zip-cloaking-scanner
Scanner de triagem somente para detecção do CVE-2026-115905 de ocultação em zip do Rust: verificação da versão do Cargo mais comparação entre…
 capivara-research/cve-2026-116000
Safe loopback-only PoC and technical analysis for CVE-2026-116000, a server-side request forgery (CWE-918) in PrivateGPT's URI artifact loader, with…
 capivara-research/cve-2026-116004
Safe local proof of concept and technical analysis for CVE-2026-116004, an iframe sandbox bypass and stored XSS in Onyx preview, with source checks…
 afsharid/gitea-cve-2026-116289-detection
Regras de deteção Sigma, laboratório e conclusões para CVE-2026-116289 (PAT público-apenas do Gitea para o runner Actions da organização)
 foxcornlab/mlflow-scorer-scanner
Detection-only triage scanner for MLflow scorer RCE CVE-2026-116692: version check via the /version endpoint. No payloads, no scorer invocation.
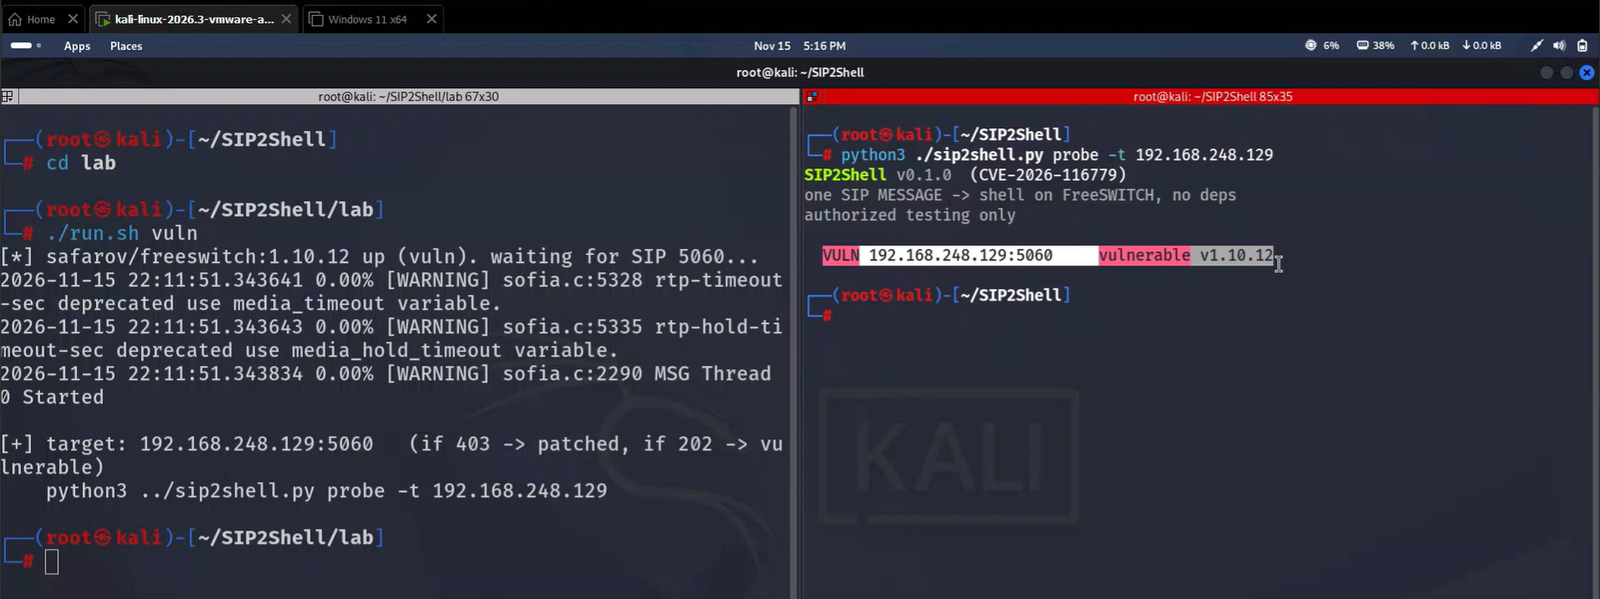 ashrafzaryouh/cve-2026-116779
Aviso de pesquisa sobre CVE-2026-116779, uma falha crítica de execução remota de comandos no FreeSWITCH SIP MESSAGE em mod_sofia, com análise de…
 mehmet-emir-eroglu/cve-2026-116779
Auditoria de código-fonte somente leitura que inspeciona um checkout local do FreeSWITCH em busca de assinaturas de injeção de comando no comando…
 foxcornlab/keycloak-saml-scanner
Detection-only triage for CVE-2026-117691 (CVSS 9.1): Keycloak SAML HTTP-Redirect binding signature bypass, fixed in 26.8.2








