
 completetech-security/node-cve-2026-58043-check
Verificador offline de evidências em Node.js para CVE-2026-58043: concessão excessiva de prefixo de caminho no Permission Model. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador de evidências offline para CVE-2026-58043: concessão excessiva de prefixo de caminho no Permission Model do Node.js. Ele compara as versões de runtime do Node.js informadas pelo operador com as versões corrigidas no aviso do fornecedor e grava relatórios de triagem em CSV, JSON ou HTML.
exploitability: not_tested. Uma versão corrigida informada não é uma atestação de que o processo implantado está corrigido.unknown. Uma URL pública não é um inventário.node_cve_2026_58043_check.py pode ser copiado isoladamente.--version, --inventory ou --csv-list.A CI executa os testes somente locais e --help no Python 3.10 e 3.14, no Ubuntu e no Windows.
# Assess one reported version and print a JSON report
python node_cve_2026_58043_check.py --version 22.23.2 --format json

# Assess a JSON inventory and save an HTML report
python node_cve_2026_58043_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58043_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58043_check.py --help
python -m unittest -v
Forneça uma versão exata obtida do processo implantado; não a adivinhe a partir de um lockfile ou de uma estação de trabalho. O formato de saída padrão é csv, gravado em stdout, a menos que --output seja fornecido.
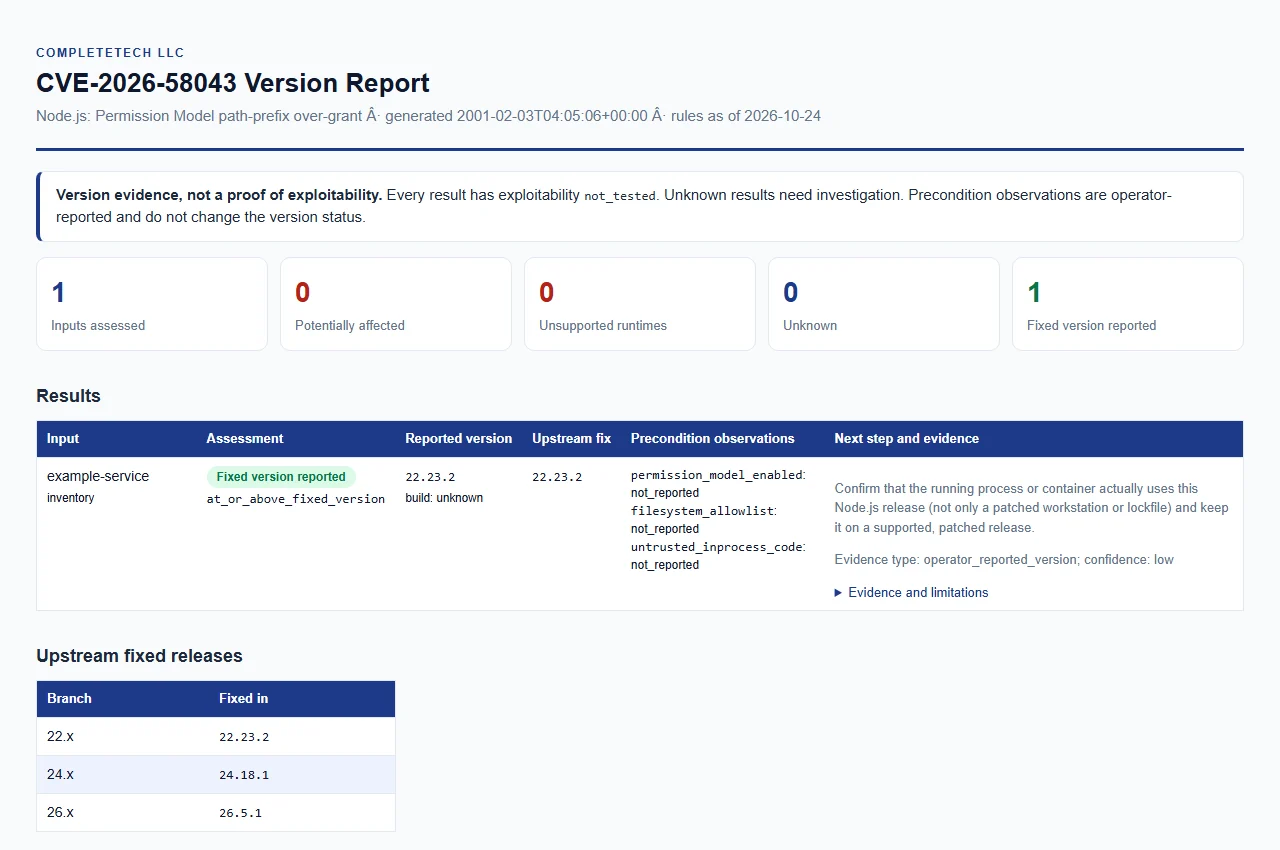
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Pelo menos um entre --version, --inventory ou --csv-list é obrigatório. Eles podem ser combinados em uma única execução, e todos os formatos usam a mesma evidência.
| Opção | Finalidade |
|---|---|
--version VERSION (alias --node-version) | Avalia uma versão do Node.js fornecida explicitamente. Repetível; cada valor descreve um runtime separado. Um único v inicial é aceito. |
--build-source SOURCE | Proveniência das builds de --version, até 512 caracteres. unknown (padrão), upstream, official e official_upstream são comparados como builds upstream; qualquer outro valor, como o nome de um fornecedor, é tratado como build de fornecedor ou personalizada. |
--permission-model-enabled, --filesystem-allowlist, --untrusted-inprocess-code | Cada um aceita true ou false. Observação informada pelo operador aplicada a todas as entradas de --version. |
--inventory FILE | Objeto JSON ou array de entradas. Repetível. Consulte Formatos de inventário. |
--csv-list FILE | CSV com uma coluna node_version. Repetível. Consulte Formatos de inventário. |
| Opção | Finalidade |
|---|---|
--format {csv,json,html} | Formato do relatório. Padrão: csv. |
--output FILE | Salva o relatório em um novo arquivo em um diretório existente. Padrão: stdout. |
--force | Substitui explicitamente um arquivo de saída existente. |
--brand NAME | Nome da organização exibido no relatório HTML (até 512 caracteres). Padrão: CompleteTech LLC. |
--fail-on-finding | Encerra com código 1 quando qualquer resultado for potentially_affected ou unsupported_runtime. |
--tool-version | Exibe o nome e a versão da ferramenta. |
Relatórios existentes são protegidos, a menos que --force seja explícito, e um arquivo de entrada nunca pode ser sobrescrito, mesmo com --force. Sem --force, o relatório é publicado sem sobrescrever por meio de hard link; em um sistema de arquivos sem hard links, o verificador relata um erro, e você deve escolher outro sistema de arquivos ou passar --force explicitamente.
As regras foram revisadas em 2026-10-24 em relação ao aviso oficial de lançamento e às versões corrigidas vinculadas.
| Major do Node.js | Versão corrigida |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Como as versões são classificadas:
potentially_affected e exigem remediação.fixed_version_reported.unknown; não se presume que estejam corrigidos.unsupported_runtime. Esta é uma orientação de atualização, não uma afirmação de que esta falha específica exista em todas as builds históricas. A fonte do cronograma (consulte Fontes) foi revisada em 2026-10-24; a série 0.x é uma inferência, pois o cronograma lista apenas 0.8, 0.10 e 0.12.unknown. Não rotule builds desconhecidas como seguras.unknown. Metadados ausentes não estabelecem que um runtime não seja afetado.Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
