
 #1
Ferramentas de depuração especificamente para analisar o fluxo de execução de malware e identificar vulnerabilidades.
Recomendado pelo Kitploit
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception engenharia reversa
 ivancabrera02/whfb-pincapture
Captura PINs do Windows Hello na entrada injetando uma DLL no LogonUI.exe que define um breakpoint de hardware da CPU em…
 thisistfs/rogue-framework
Bancada de trabalho desktop para fuzzing com AFL++, emulação QEMU entre arquiteturas, desenvolvimento de harnesses, análise headless do Ghidra,…
 nccgroup/libtalloc
libtalloc é um script Python para uso com GDB que pode ser utilizado para analisar o "trivial allocator" (talloc)
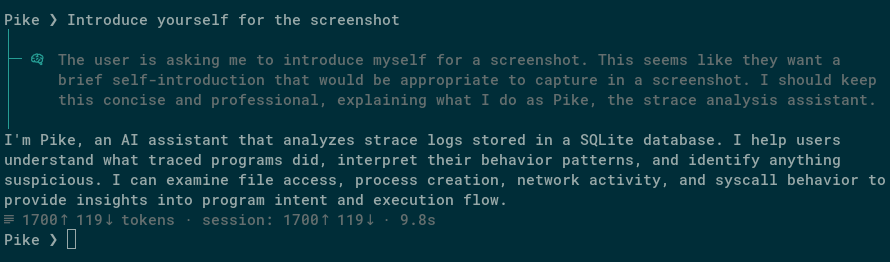 synacktiv/pike-agent
Agente experimental Linux strace LLM
 martinclauss/exim-rce-cve-2018-6789
Este repositório fornece um ambiente de aprendizado para entender como um exploit RCE do Exim para CVE-2018-6789 funciona.
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus Desafio análise de bootkit-rootkit estágio 2
 ejfkdev/dae
Analisador de snapshot AOT do Dart orientado por configuração que exporta símbolos e structs compatíveis com blutter para IDA, radare2 e Frida, e…
 fatmike-gh/mcpdebugger
Um Servidor de Debugger MCP para executáveis Windows (x86 e x64). Expõe funcionalidades de depuração como MCP Tools para análise estática/dinâmica do…
 gmh5225/frida-il2cpp-datacollector
Ferramenta baseada em Frida que porta o MonoDataCollector do Cheat Engine para Android e iOS, permitindo a coleta de dados Mono/IL2CPP em tempo de…
 nccgroup/libmempool
Ferramenta de análise de heap para mempool
 asherdll/r2gopclntabparser
Um script radare2 para analisar o gopclntab para facilitar a Engenharia Reversa de binários Go.
 gmh5225/letmegg
Prova de conceito do kernel do Windows demonstrando uma técnica anti-debugging que impede o WinDbg de interromper ao manipular o caminho de despacho…
 webraybtl/cve-2023-40031
Análise e reprodução da vulnerabilidade de estouro de buffer no heap do notepad++ CVE-2023-40031
 veridiff/veridiff
Localizador dinâmico de divergência de ramificação para código nativo -- rastreia duas execuções do Frida e encontra a instrução exata onde elas…
 mr-wolf-is-me/ida-processor-modules
Módulos de processador do IDA Pro que adicionam suporte de desmontagem para arquiteturas incomuns de CPU, DSP e GPU, incluindo XMOS xCORE, TI…
 ynwarcs/cve-2024-30052
Materiais para CVE-2024-30052.








