
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Depuradores | Kitploit
Categorias

Depuradores

Ferramentas de depuração especificamente para analisar o fluxo de execução de malware e identificar vulnerabilidades.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1khá 1 dia
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8khá 3h 16m
gef preview#3

gef

GitHubhugsy/gef
8.3khá 1 mês
delve preview#4

delve

GitHubgo-delve/delve
24.9khá 11 dias
rr preview#5

rr

GitHubrr-debugger/rr
10.7khá 16h 11m
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4khá 1 mês
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5khá 4h 23m
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 5h 21m
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9khá 1 dia
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2khá 1 dia
Mais recentesRelevânciaMais popularesAtualizadas recentemente
547 resultados
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

Engenharia reversa do Amadey Loader com x64dbg: resolução dinâmica de API, escalonamento de privilégios de token, hooks de keylogger, captura de área…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
1
há 2 dias
DebuggerJ- preview

DebuggerJ-

GitHubjaime64net/debuggerj-

Depurador de aplicações x86 e x64 com integração de IA

defensive-toolsstatic-analysisdynamic-analysis-sandboxing+7
há 2 dias
MemTools preview

MemTools

GitHubgmh5225/memtools

Ferramenta de leitura e escrita de memória Windows Linux DMA, Dump, Direct, inject

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
5há 2 anos
bba preview

bba

GitHubopenbba0/bba

Sandbox de clonagem de apps Android com uma CLI no estilo Frida que inicia ou se anexa a apps clonados e injeta scripts QuickJS usando hooks Gum…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
28há 4 dias
secbox preview

secbox

GitHubyv1ing/secbox

Conduzindo testes de segurança cibernética usando o agente pi em um ambiente sandbox pré-construído.

network-mappingvulnerability-analysismobile-app-pentesting+9
há 5 dias
exoproc preview

exoproc

GitHubwoldann/exoproc

Instrumentação entre processos para Windows x64 em TypeScript — funções de hook, redirecionamento de threads e leitura/escrita de memória em outro…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
4há 6 dias
hermit preview

hermit

GitHubxv4l3x/hermit

Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…

android-securitystatic-analysisios-security+7
6há 5 dias
AetherVM preview

AetherVM

GitHubaethervm/aethervm

Plataforma de análise e emulação de binários nativa em LLVM que converte código de máquina AArch64 e x86_64 para LLVM IR para instrumentação,…

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
22há 3 dias
IDA-Ghidra-bridge preview

IDA-Ghidra-bridge

GitHuboscarsantanaarias/ida-ghidra-bridge

Servidores de ponte JSON TCP para IDA Pro e Ghidra, expondo descompilação, referências cruzadas, símbolos, vtables, RTTI e patch de memória para…

static-analysiscode-analysisdynamic-code-analysis+6
4há 7 dias
jshookmcp preview

jshookmcp

GitHubvmoranv/jshookmcp

Um workspace de engenharia reversa com busca em primeiro lugar e ciente de perfis para agentes de IA — 735 ferramentas em 36 domínios num único…

dynamic-analysis-sandboxingmemory-forensicsweb-proxies-interception+9
2.1khá 9 dias
wstrace preview

wstrace

GitHubgilnett/wstrace

Standalone zero-driver Windows system and API monitor in Rust

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+7
18há 2 dias
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Kit de exploração do kernel Linux que fornece uma biblioteca para construção de exploits, geradores de cadeias ROP e stack pivot, executores de…

exploit-frameworksvulnerability-analysisreverse-engineering+6
96há 6 meses
icicle-python preview

icicle-python

GitHubicicle-emu/icicle-python

Python bindings para o emulador Icicle, permitindo fuzzing de firmware grey-box, emulação binária e fluxos de trabalho de engenharia reversa em alvos…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
44há 11 meses
revng preview

revng

GitHubrevng/revng

Estrutura de análise binária e descompilador de código aberto construído sobre LLVM e QEMU, que eleva binários a uma representação intermediária…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.8khá 6 dias
LetMeGG preview

LetMeGG

GitHubgmh5225/letmegg

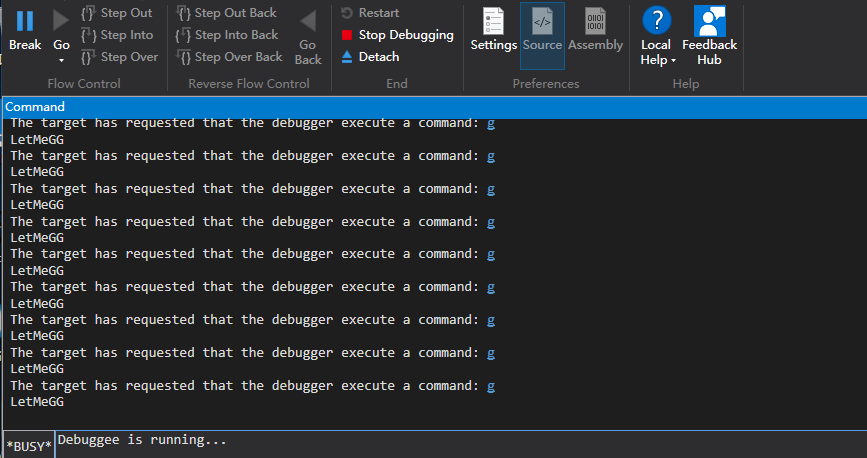
Prova de conceito do kernel do Windows demonstrando uma técnica anti-debugging que impede o WinDbg de interromper ao manipular o caminho de despacho…

reverse-engineeringdebuggersbinary-analysis+1
15há 4 anos
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

Módulo de depurador de hardware do kernel para despejar operações de rootkit e inspecionar atividades em nível de kernel para análise de malware e…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
há 4 anos
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

Driver de kernel do Windows que faz hook das funções Nt* da SSDT para ocultar depuradores e processos de verificações anti-debug, com um plugin…

defensive-toolspersistence-mechanismsreverse-engineering+4
2.9khá 3 meses
MAccConc preview

MAccConc

GitHubgoogleprojectzero/maccconc

Kit para explorar condições de corrida no kernel Linux usando traces KCOV: visualizadores GUI e de terminal para execução concorrente e acesso à…


static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
52há 1 mês
Anterior12…31Próximo







