
 #1
Ferramentas de depuração especificamente para analisar o fluxo de execução de malware e identificar vulnerabilidades.
Recomendado pelo Kitploit
 nccgroup/binja_dynamics
Uma interface PyQt5 para o plugin binjatron do Binary Ninja que inclui recursos de destaque com o objetivo de facilitar o aprendizado de engenharia…
 d4rkcat/stackflow
Ferramenta universal de exploração de estouro de buffer baseado em pilha
 show0ne/archivo-syxe05-snat
Arquivo histórico de tutoriais de engenharia reversa e desempacotamento cobrindo protetores comerciais (Armadillo, ASProtect, Themida) com…
 nccgroup/dapr
Plataforma de ataque a drivers para Linux
 anpa1200/aidebug
Evidências focadas em engenharia reversa de malware com inspeção profunda de PE/.NET, reconstrução com Ghidra, verificações cruzadas com IA, YARA e…
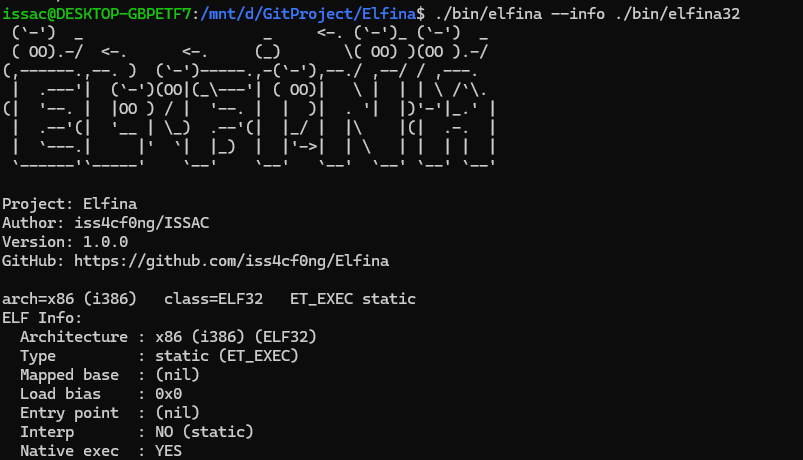 iss4cf0ng/elfina
Carregador de ELF multi-arquitetura e kit de ferramentas de análise com sondagem, desmontagem, dump hexadecimal, cálculo de entropia e execução…
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 kaisonox/apiscope
Um framework de hooking de API para interceptar e monitorar aplicações Windows.
 stolevchristian/sylvia
Explorador de Syscalls iOS para IDA 9.X
 0vercl0k/kepaboo
Neutralizar técnicas anti-depuração do KEPServerEX
 agent-hellboy/ltm
ltm é um depurador de histórico de máquina para Linux. Ele registra metadados de processos, arquivos, rede, memória e E/S de bloco via eBPF, e então…
 dumpanalysis/prologwindbg
Use Prolog para analisar despejos de memória e processos em execução interrompidos no WinDbg.
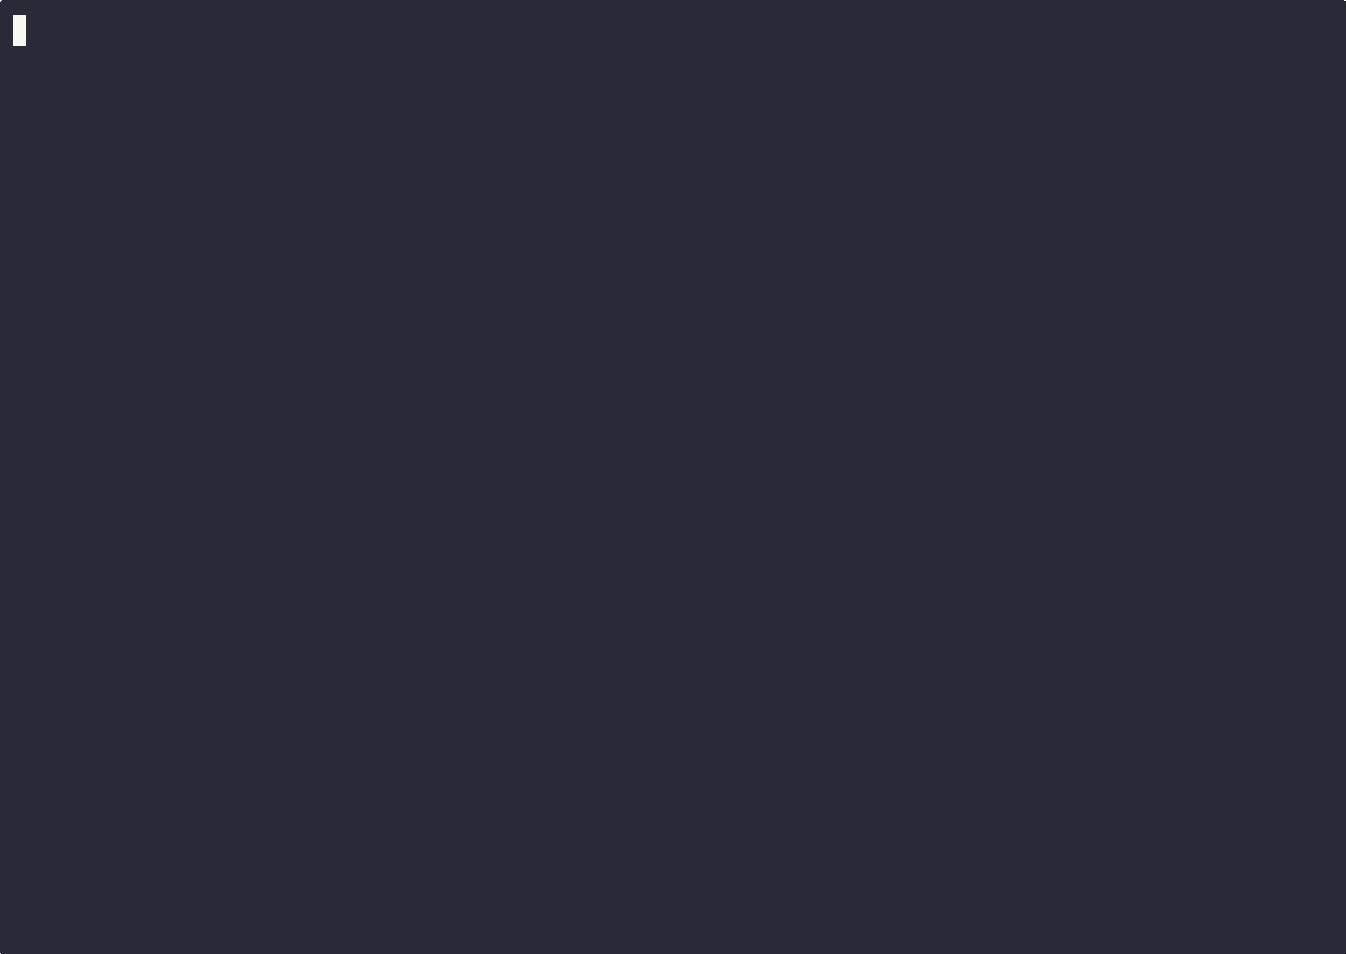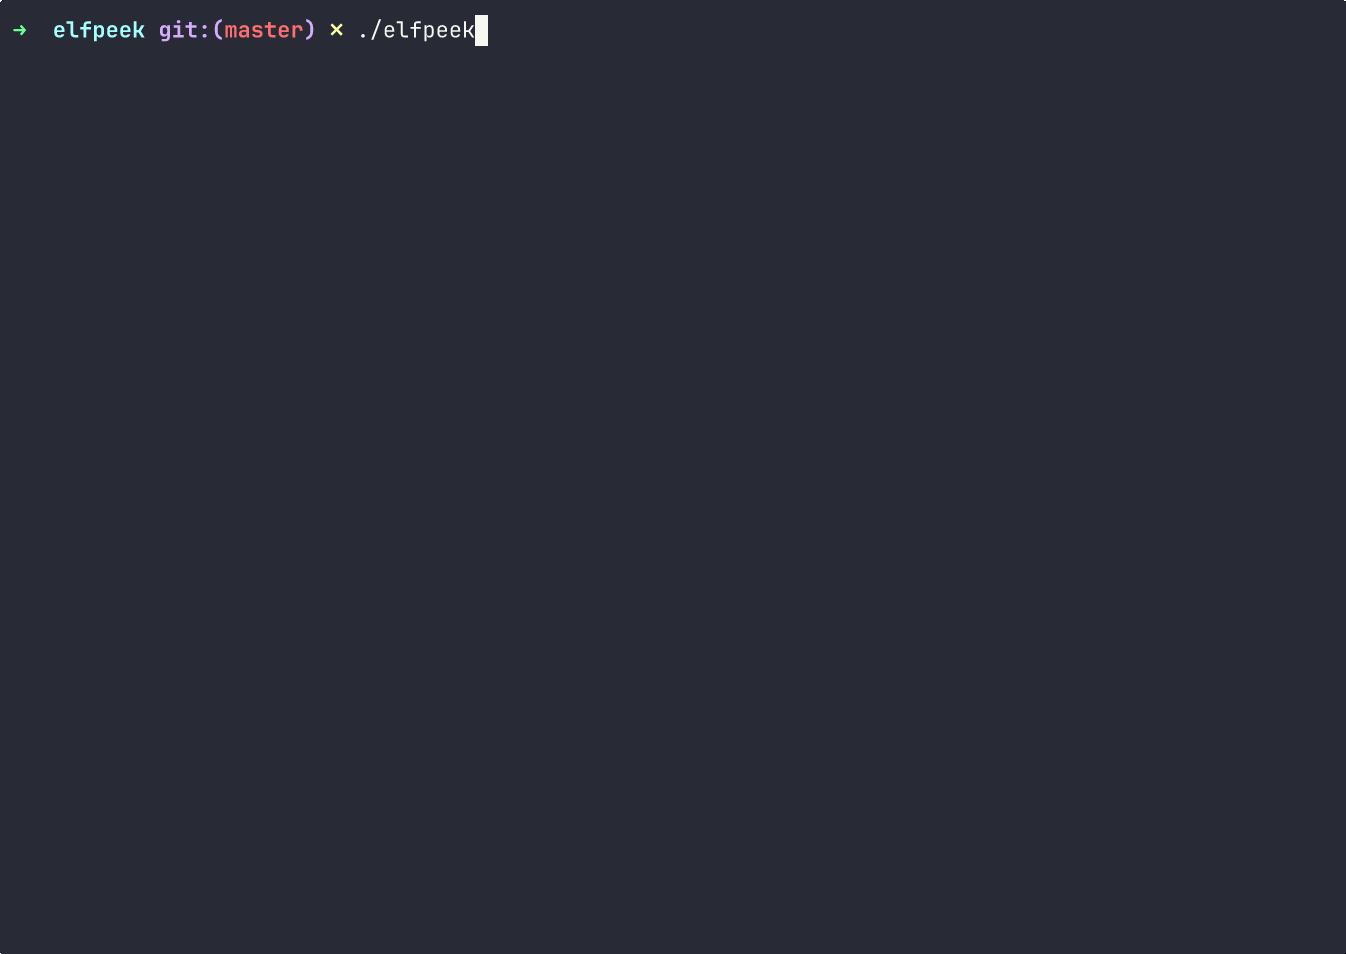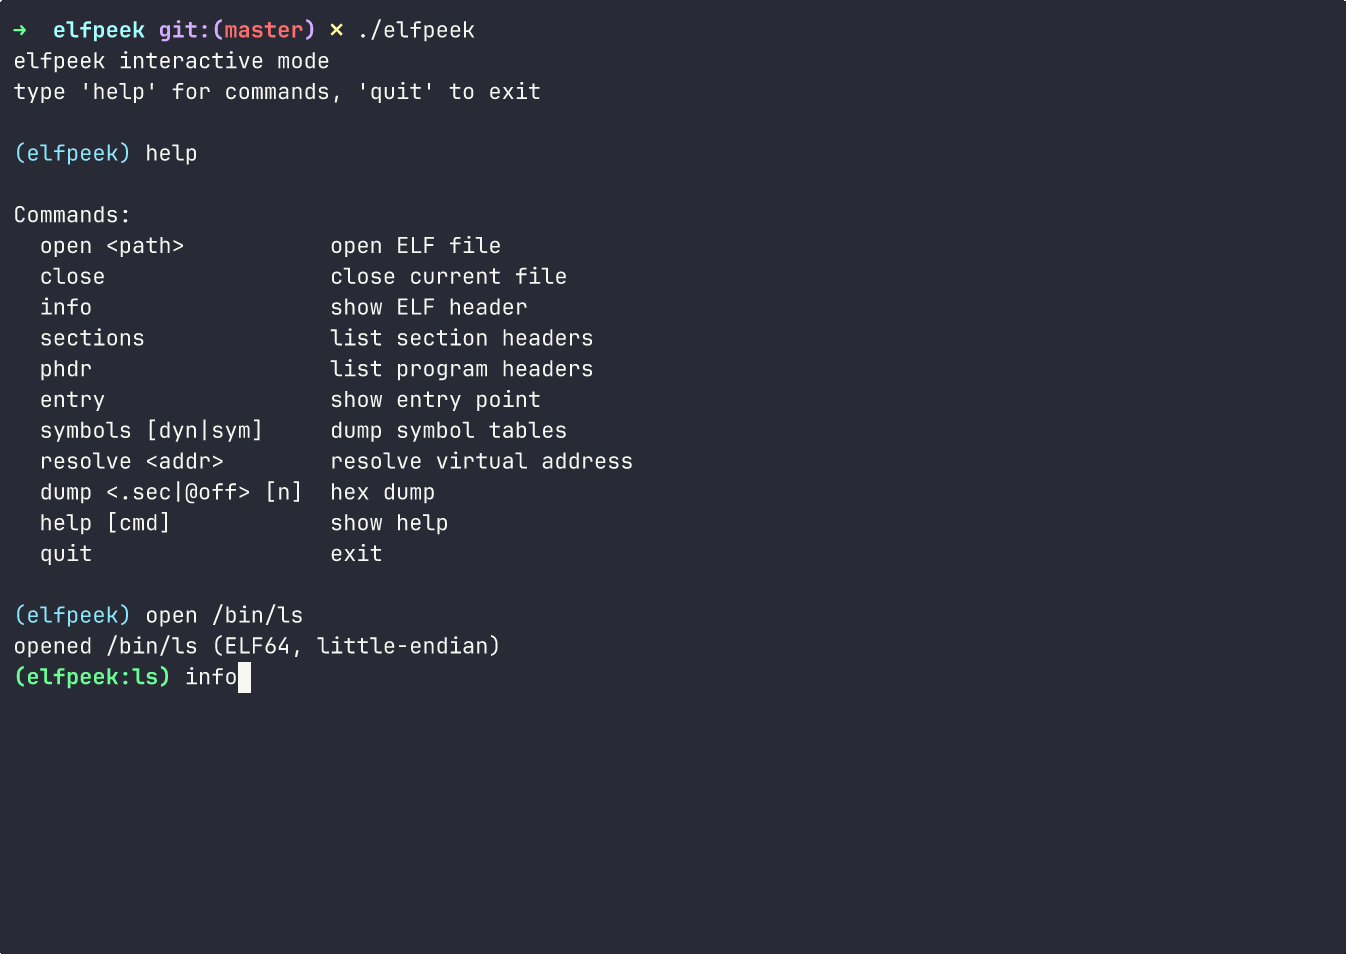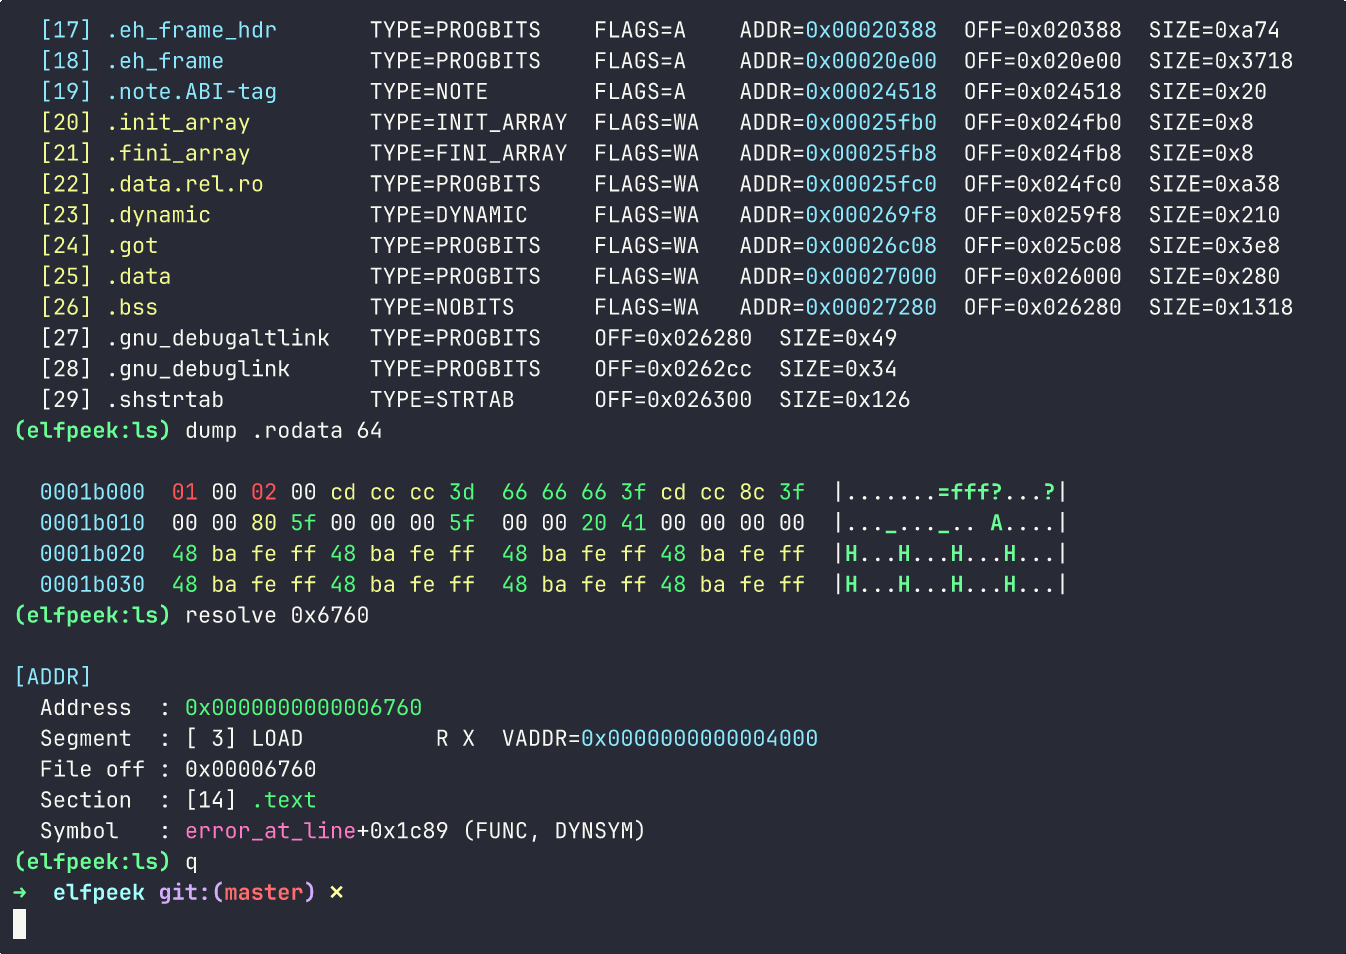 oblivionsage/elfpeek
Inspetor ELF mínimo escrito em C para inspeção rápida do layout binário
 ehabhussein/ollydbg-binary-execution-visualizer
engenharia reversa, análise visual de binários
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Adaptação do CVE-2023-6241 para o Google Pixel 7 a partir do Google Pixel 8 retirado de securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 pr0me/xtride
Ferramenta de recuperação de tipos baseada em N-gram para binários, recuperando estruturas e assinaturas de funções de código descompilado com alta…
 kernelzeroday/cve-2021-3156-baron-samedit
esforço de pesquisa de 1 dia
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception engenharia reversa








