
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Depuradores — Página 13 | Kitploit
Categorias

Depuradores

Ferramentas de depuração especificamente para analisar o fluxo de execução de malware e identificar vulnerabilidades.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1khá 1 dia
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8khá 1 dia
gef preview#3

gef

GitHubhugsy/gef
8.3khá 2 meses
delve preview#4

delve

GitHubgo-delve/delve
24.9khá 7 dias
rr preview#5

rr

GitHubrr-debugger/rr
10.7khá 4 dias
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4khá 1 mês
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5khá 5h 22m
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 5h 24m
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9khá 9 dias
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2khá 16h 35m
Mais recentesRelevânciaMais popularesAtualizadas recentemente
557 resultados
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Scripts de brincadeira para explorar a API JS do WinDbg
memory-forensicsdynamic-code-analysisreverse-engineering+3
244há 2 anos
oregami preview

oregami

GitHubshemesh999/oregami

Plugins e scripts do IDA para análise de frame de uso de registradores.
static-analysisreverse-engineeringdebuggers+1
182há 7 meses
dragondance preview

dragondance

GitHub0ffffffffh/dragondance

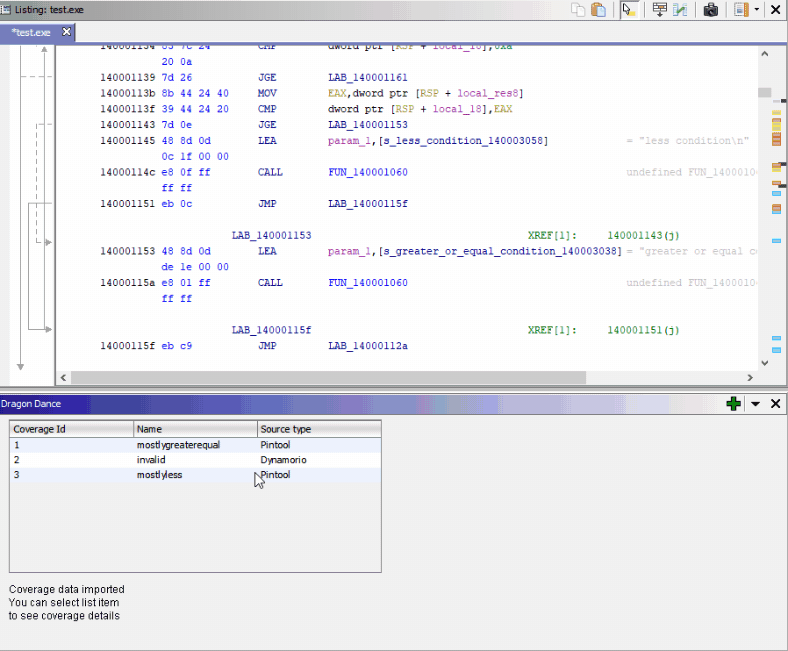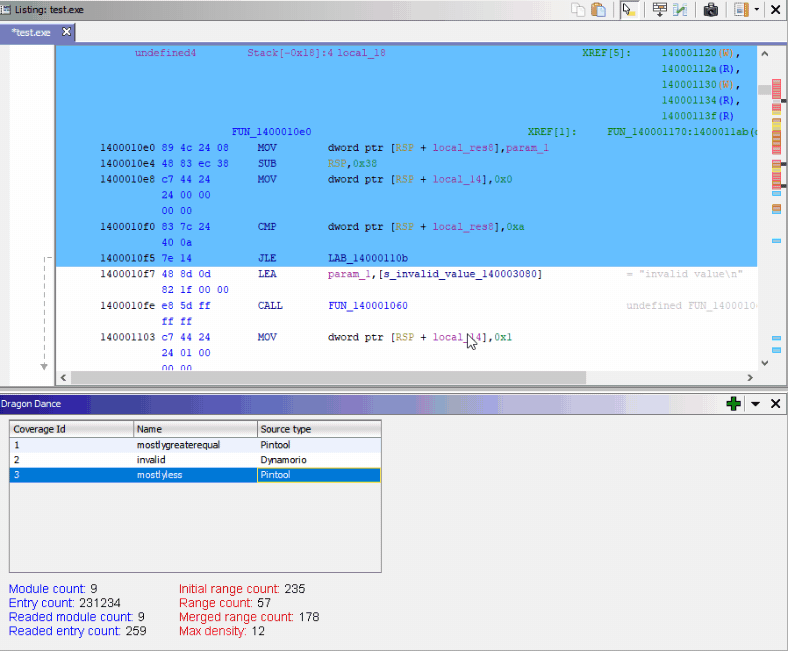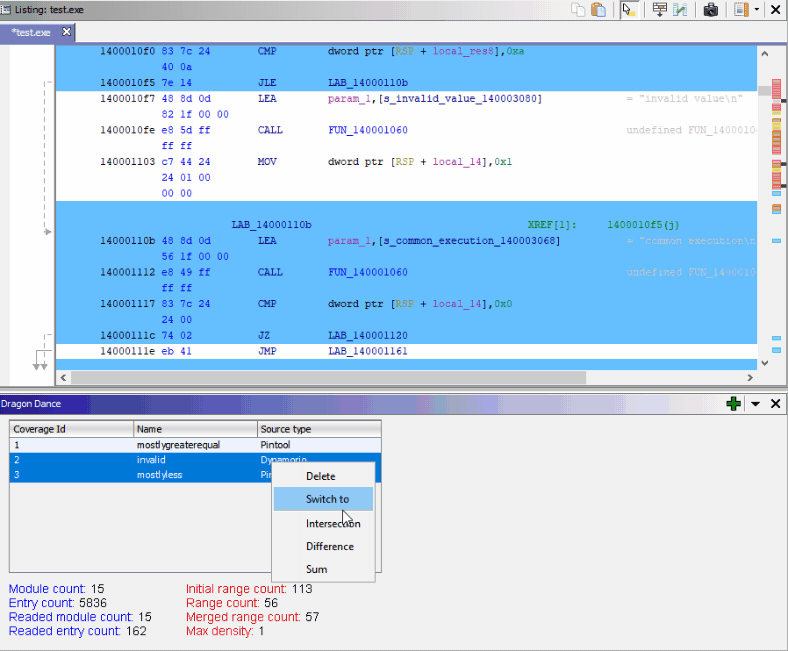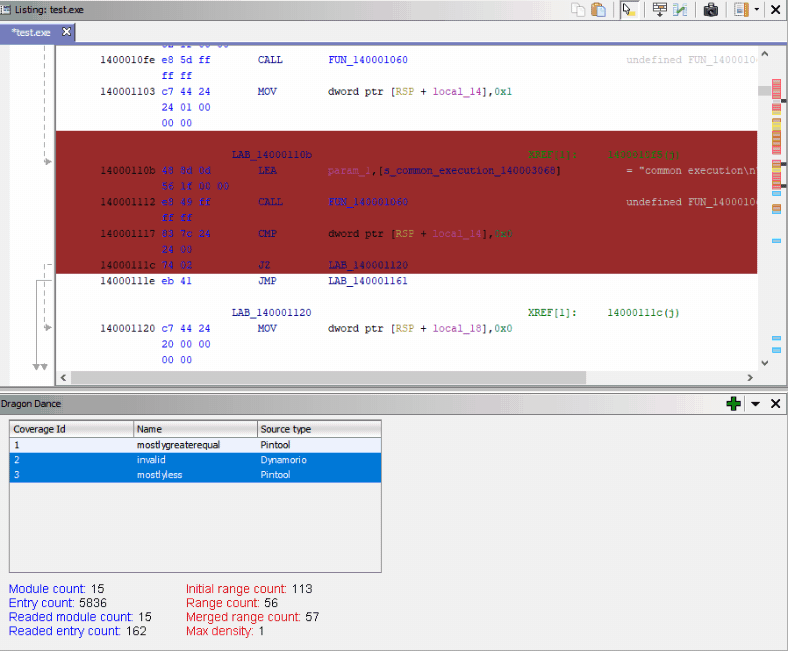
Plugin visualizador de cobertura de código binário para Ghidra
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
300há 5 anos
MemITM preview

MemITM

GitHubamossys/memitm

Ferramenta para fazer man-in-the-middle em memória

dynamic-analysis-sandboxingmemory-forensicsexploitation+4
126há 8 anos
Brovan preview

Brovan

GitHubadvdebug/brovan

Emulador binário x86_64 em modo de usuário para análise de malware e engenharia reversa. Suporta PE, ELF, dumps de memória e binários brutos com…
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
155há 15h 4m
angrgdb preview

angrgdb

GitHubandreafioraldi/angrgdb

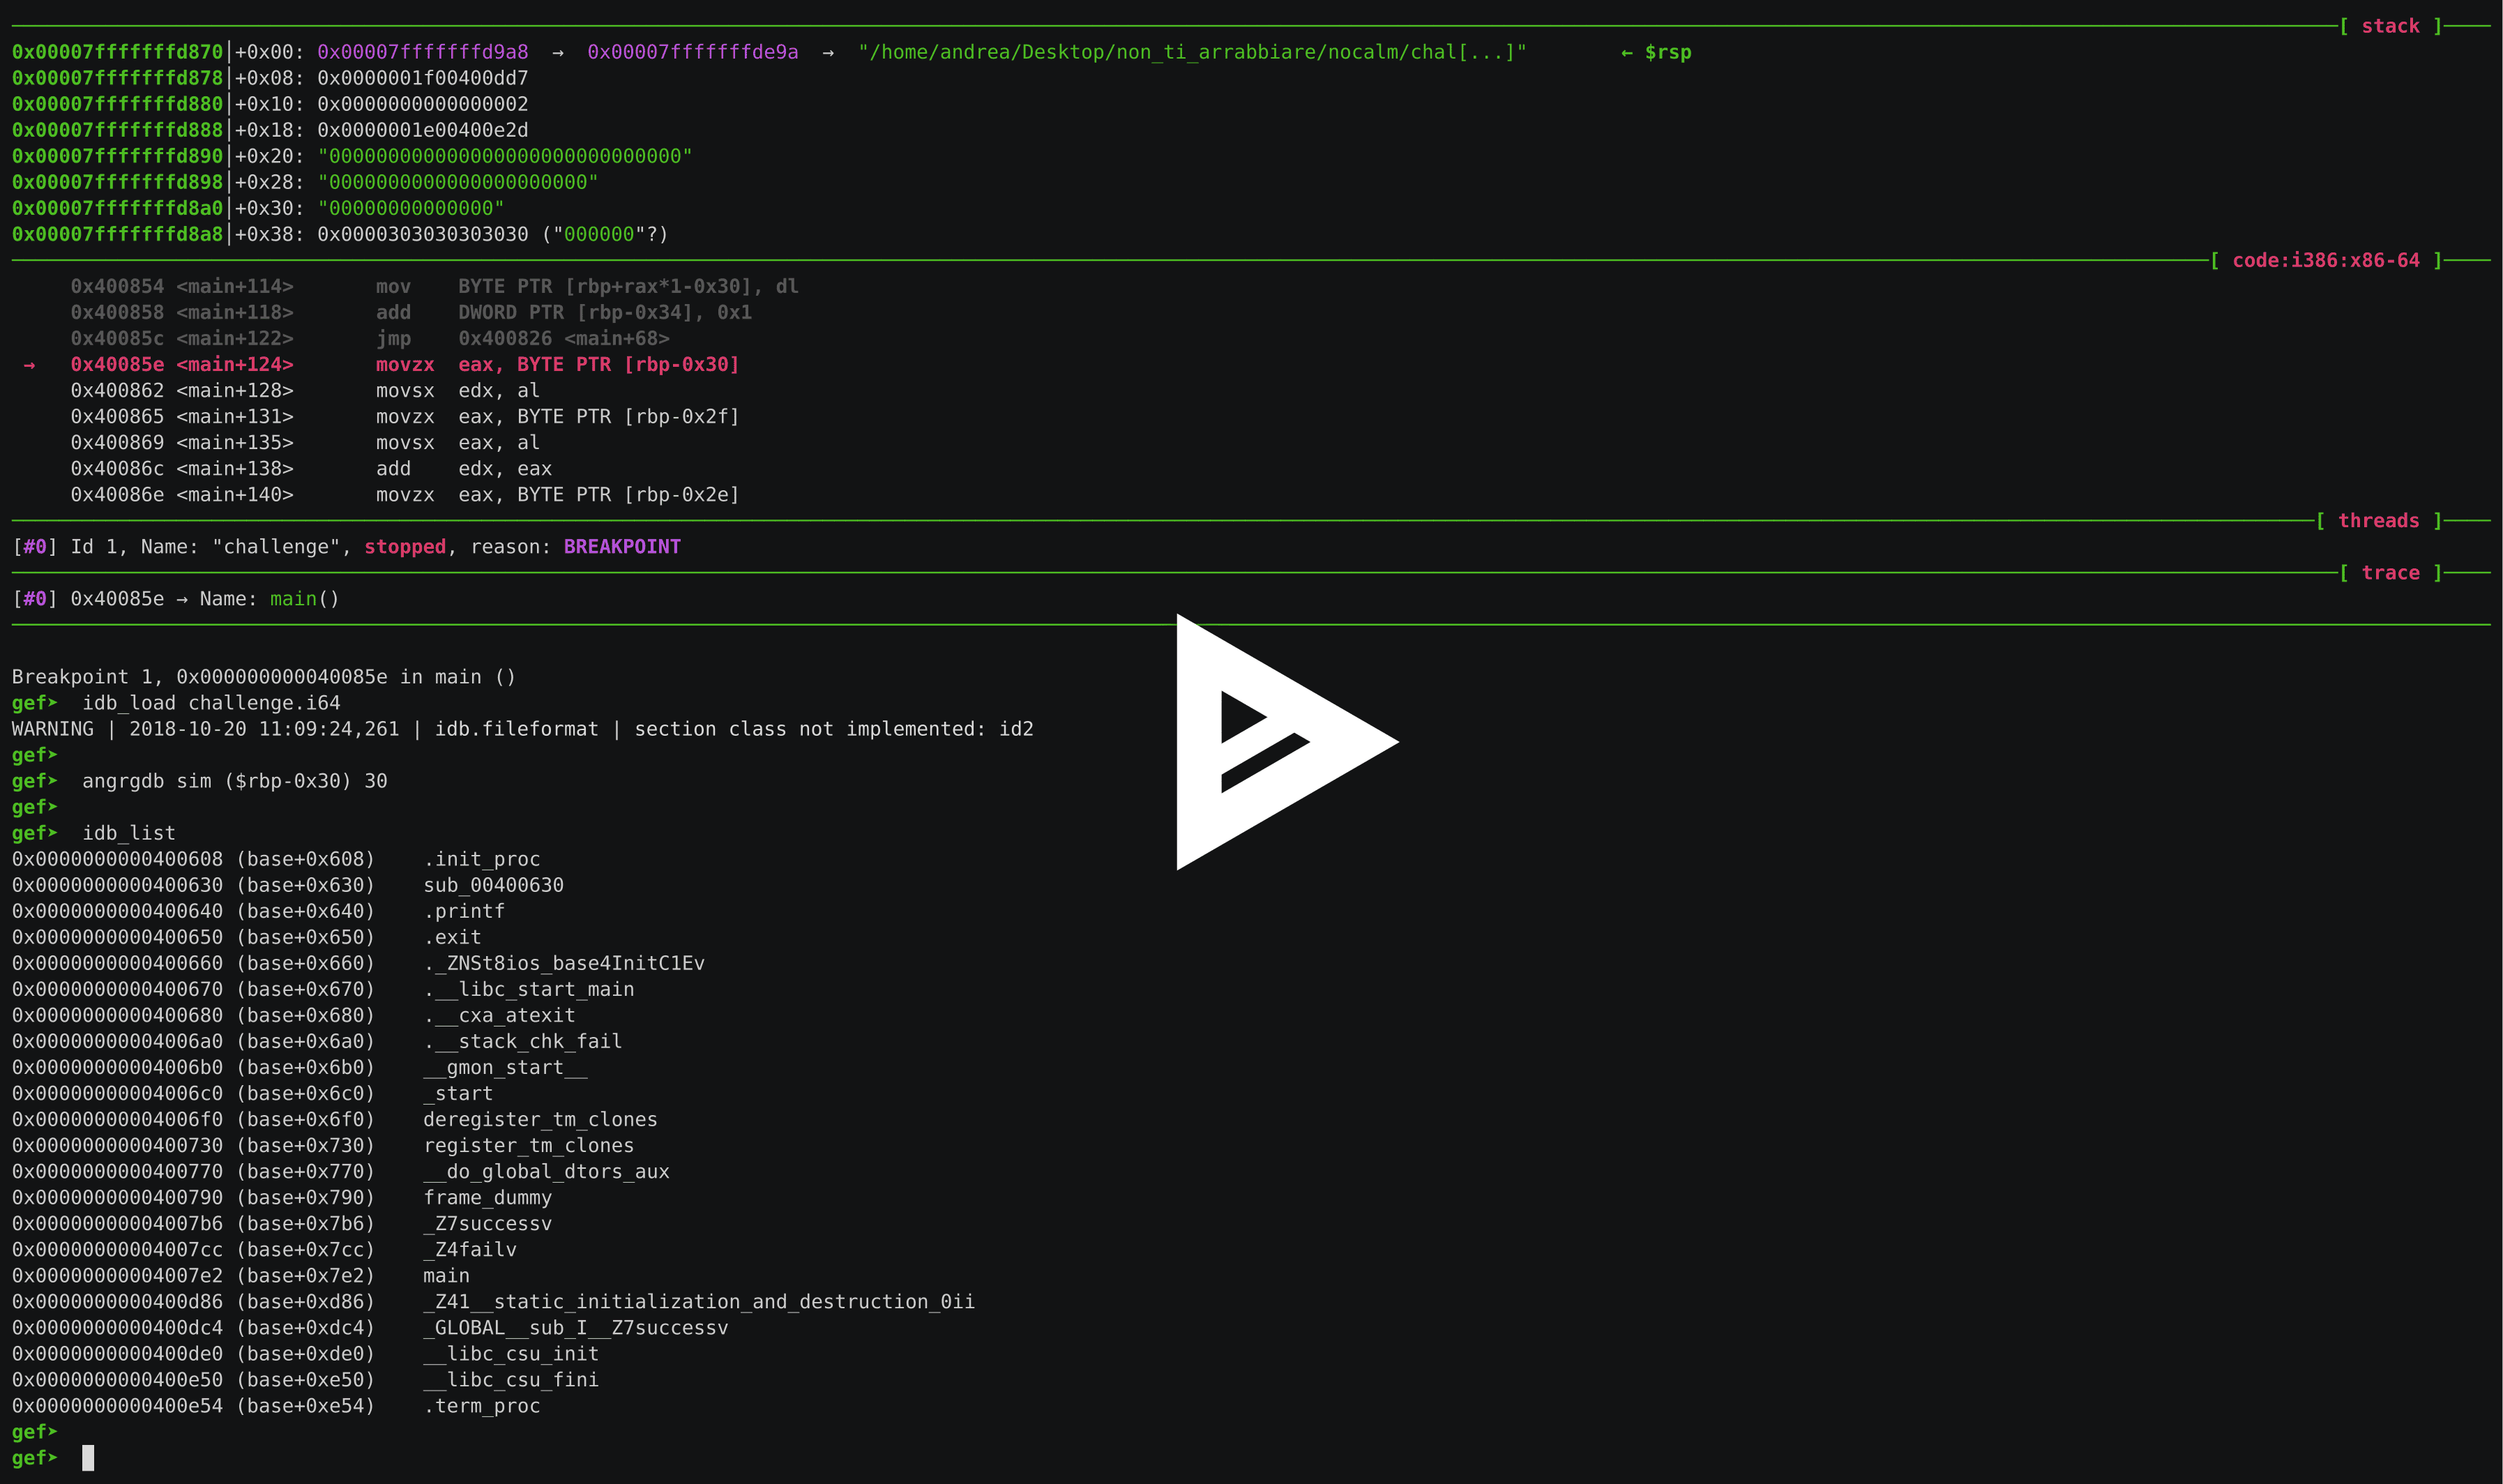
Use angr dentro do GDB. Crie um estado angr a partir do estado atual do depurador.
exploitationreverse-engineeringdebuggers+1
204há 6 anos
COM-Code-Helper preview

COM-Code-Helper

GitHubfboldewin/com-code-helper

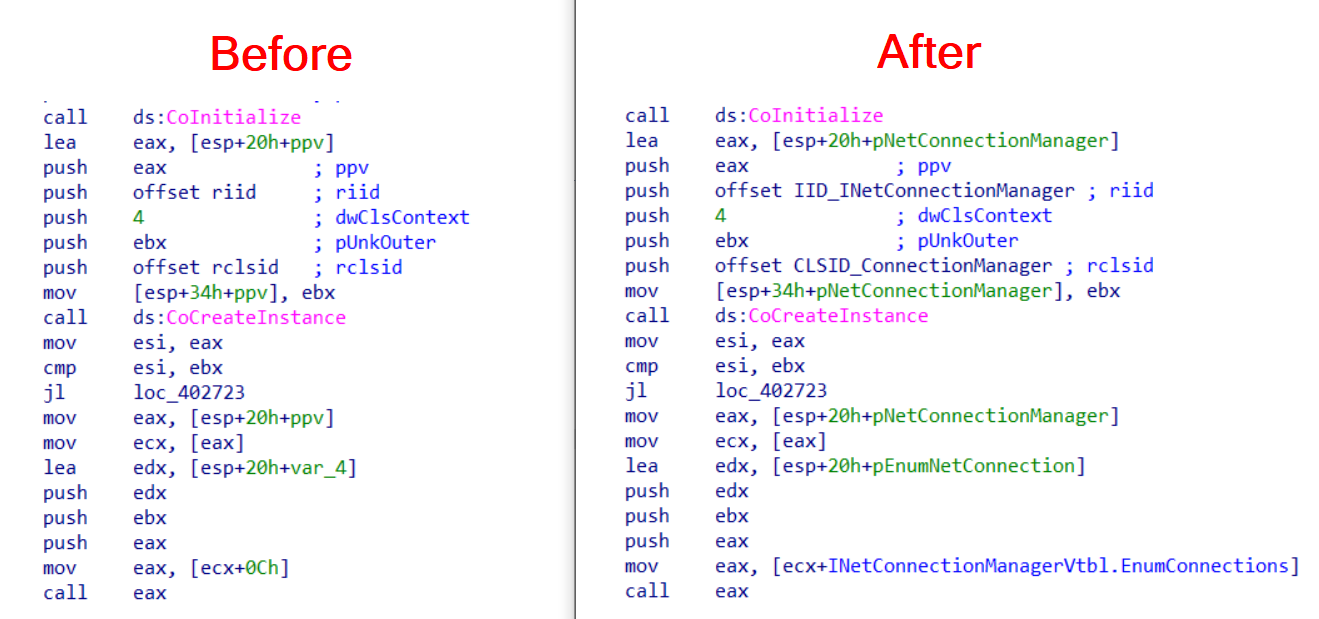
Dois Scripts IDAPython ajudam você a reconstruir o Código Microsoft COM (Component Object Model)
reverse-engineeringdebuggersmalware-analysis+1
185há 6 anos
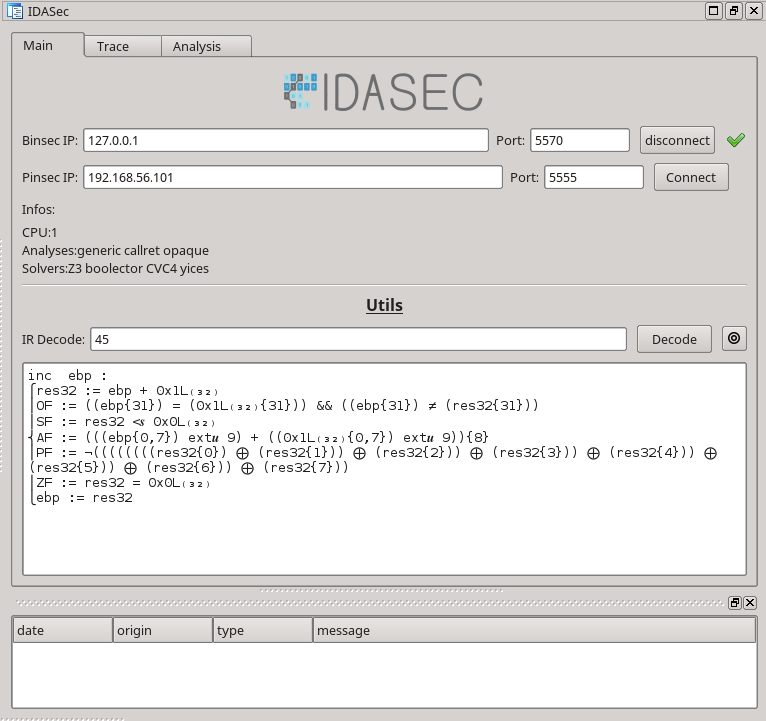
idasec preview

idasec

GitHubrobindavid/idasec

Plugin IDA para engenharia reversa e interações dinâmicas com a plataforma Binsec
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
117há 8 anos
ida_haru preview

ida_haru

GitHubtakahiroharuyama/ida_haru

scripts/plugins para IDA Pro
static-analysisreverse-engineeringdebuggers+2
179há 1 ano
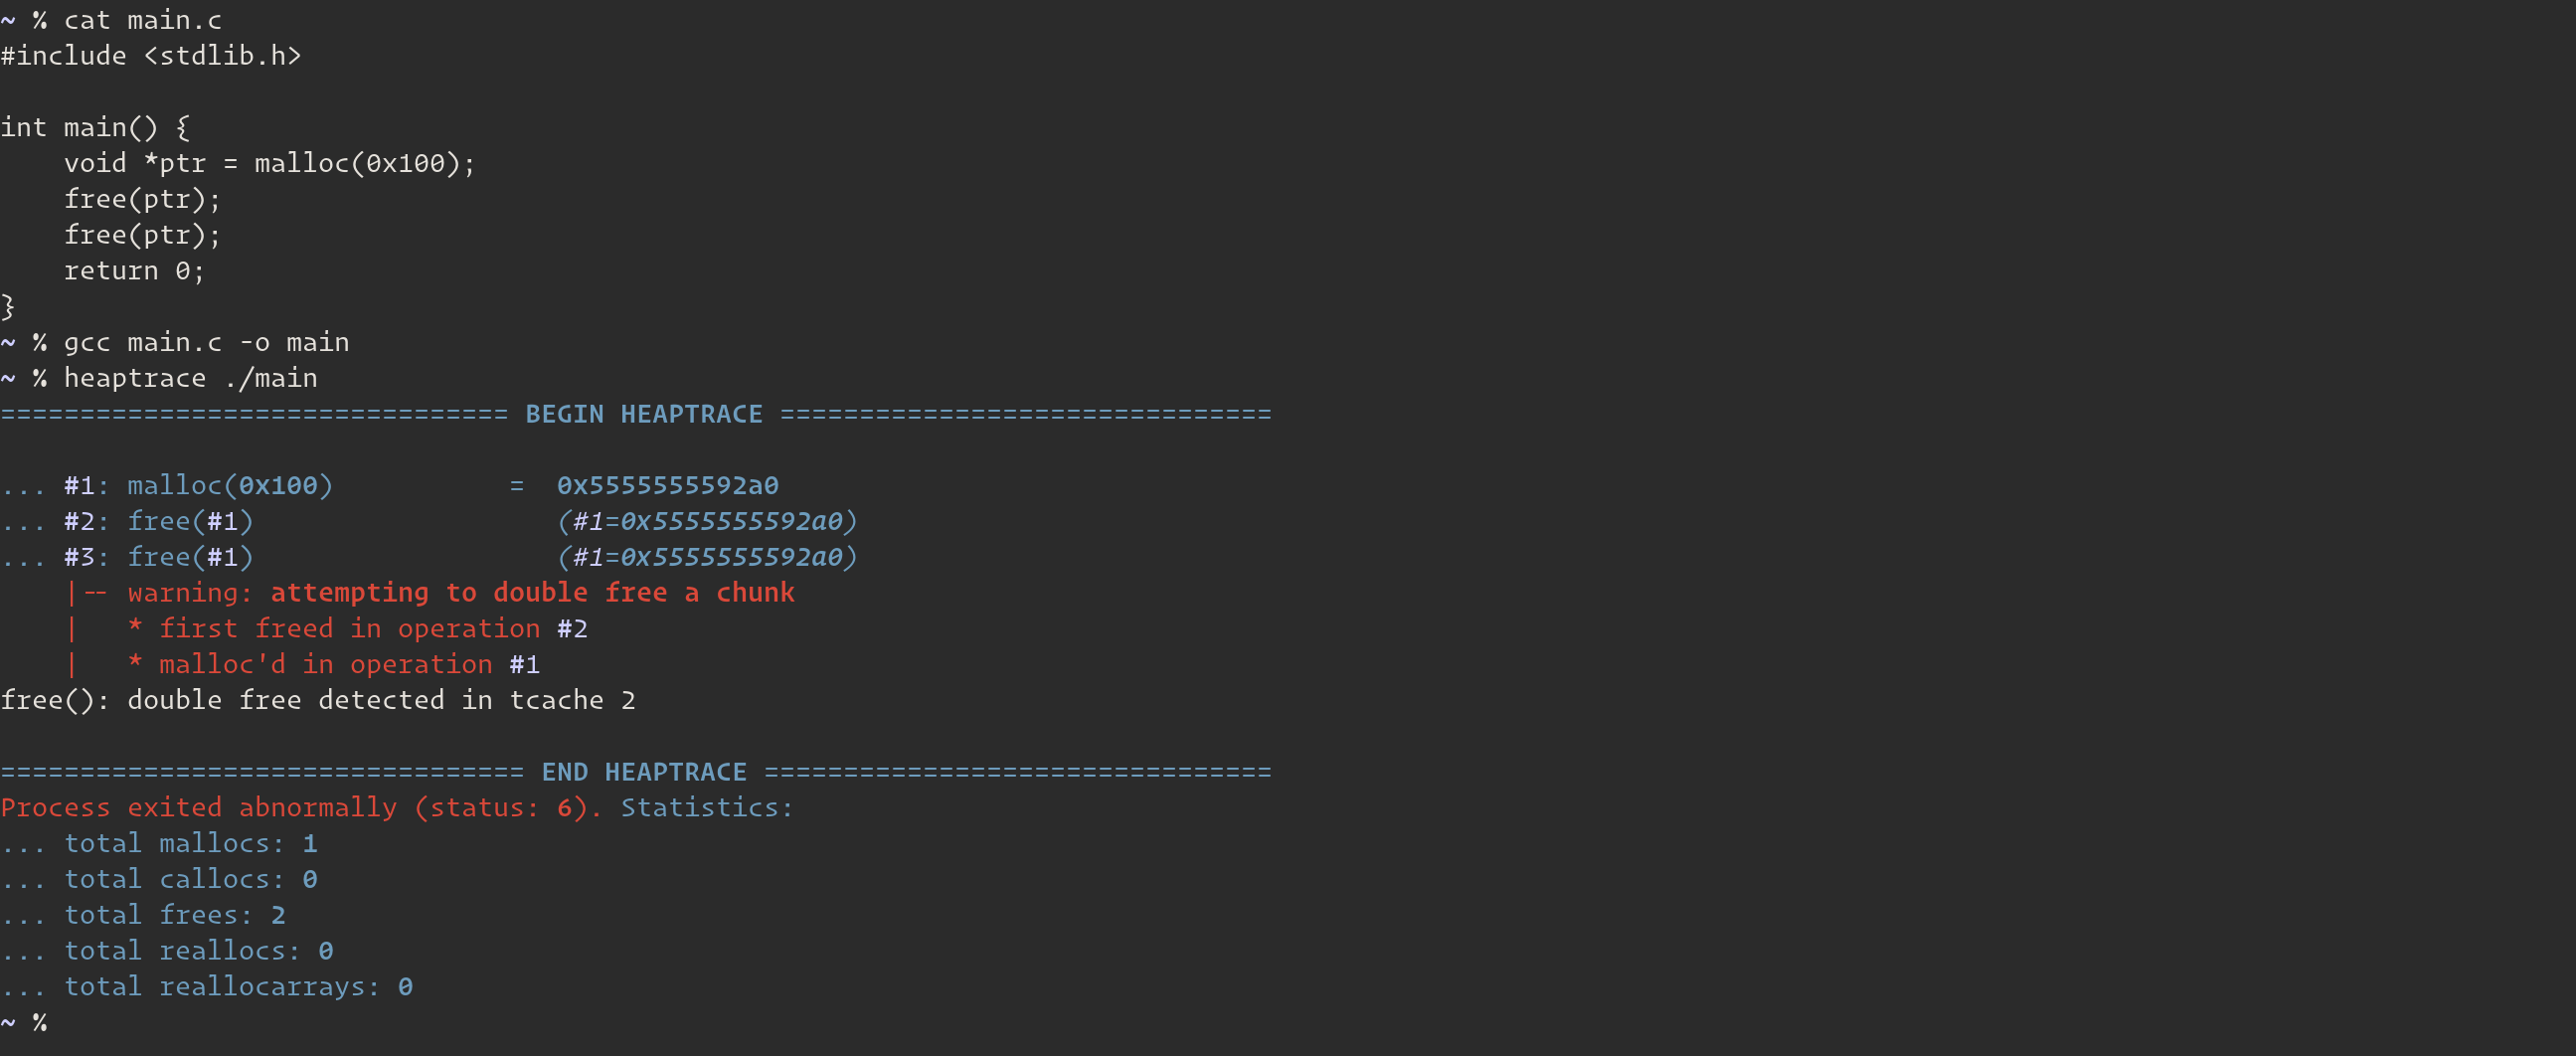
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

Ajuda a visualizar operações de heap para pwn e depuração
memory-forensicsdebuggersctf+1
330há 3 anos
cve-2019-2215 preview

cve-2019-2215

GitHubkangtastic/cve-2019-2215

Temproot para Pixel 2 e Pixel 2 XL via CVE-2019-2215
android-securityprivilege-escalationmemory-forensics+4
134há 7 anos
BurpSuiteJSBeautifier preview

BurpSuiteJSBeautifier

GitHubirsdl/burpsuitejsbeautifier

Burp Suite JS Beautifier
web-proxies-interceptioncode-analysisdebuggers+1
101há 12 anos
GhidraEmu preview

GhidraEmu

GitHubnalen98/ghidraemu

Emulador nativo de Pcode
dynamic-code-analysisreverse-engineeringdebuggers+1
305há 2 anos
hyperion-disassembler preview

hyperion-disassembler

GitHubsidenai/hyperion-disassembler

Disassembler e decompilador nativo multiarquitetura - PE/ELF/Mach-O, x86/x64/ARM64, scripts em Lua, recuperação de RTTI
static-analysisreverse-engineeringscripting-automation+5
204há 4 meses
CVE-2023-28252 preview

CVE-2023-28252

GitHubfortra/cve-2023-28252

Análise técnica e exploit de prova de conceito para CVE-2023-28252, uma vulnerabilidade de escalonamento de privilégio no driver do sistema de…
privilege-escalationmemory-forensicsvulnerability-analysis+4
184há 3 anos
DotDumper preview

DotDumper

GitHubadvanced-threat-research/dotdumper

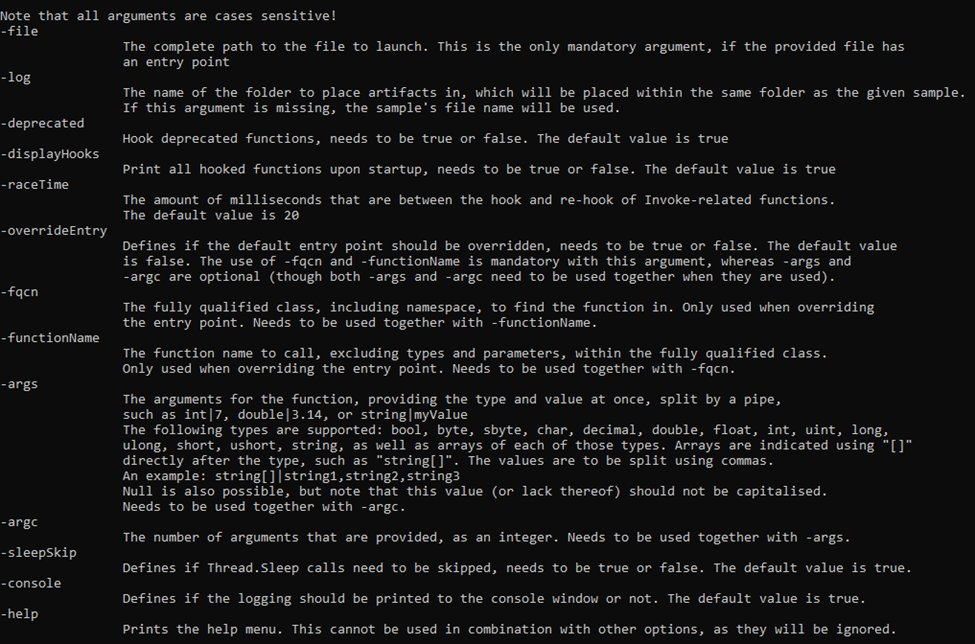
Um descompactador e registrador automático para arquivos direcionados ao DotNet Framework
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
266há 3 anos
IDA2Obj preview

IDA2Obj

GitHubjhftss/ida2obj

Ferramenta de instrumentação binária estática que extrai arquivos de objeto COFF de executáveis, permitindo inserção de código/dados em qualquer…

static-analysisreverse-engineeringdebuggers+2
121há 5 anos
ceasta preview

ceasta

GitHubngwg/ceasta

Desmontador, descompilador e depurador no estilo x64dbg para binários PE/ELF com listagem no estilo IDA, grafos de funções, plugins Lua, CLI e um…


static-analysisdynamic-analysis-sandboxingreverse-engineering+6
176há 1 mês
Anterior1…121314…31Próximo







