
 #1
Ferramentas de depuração especificamente para analisar o fluxo de execução de malware e identificar vulnerabilidades.
Recomendado pelo Kitploit
 x64dbg/x64dbg
Um depurador de modo de usuário de código aberto para Windows. Otimizado para engenharia reversa e análise de malware.
 kevoreilly/capev2
Extração de Configuração e Payload de Malware
 dynamorio/dynamorio
Framework de instrumentação em tempo de execução para criação de ferramentas de análise dinâmica: rastreamento, profiling, cobertura de código,…
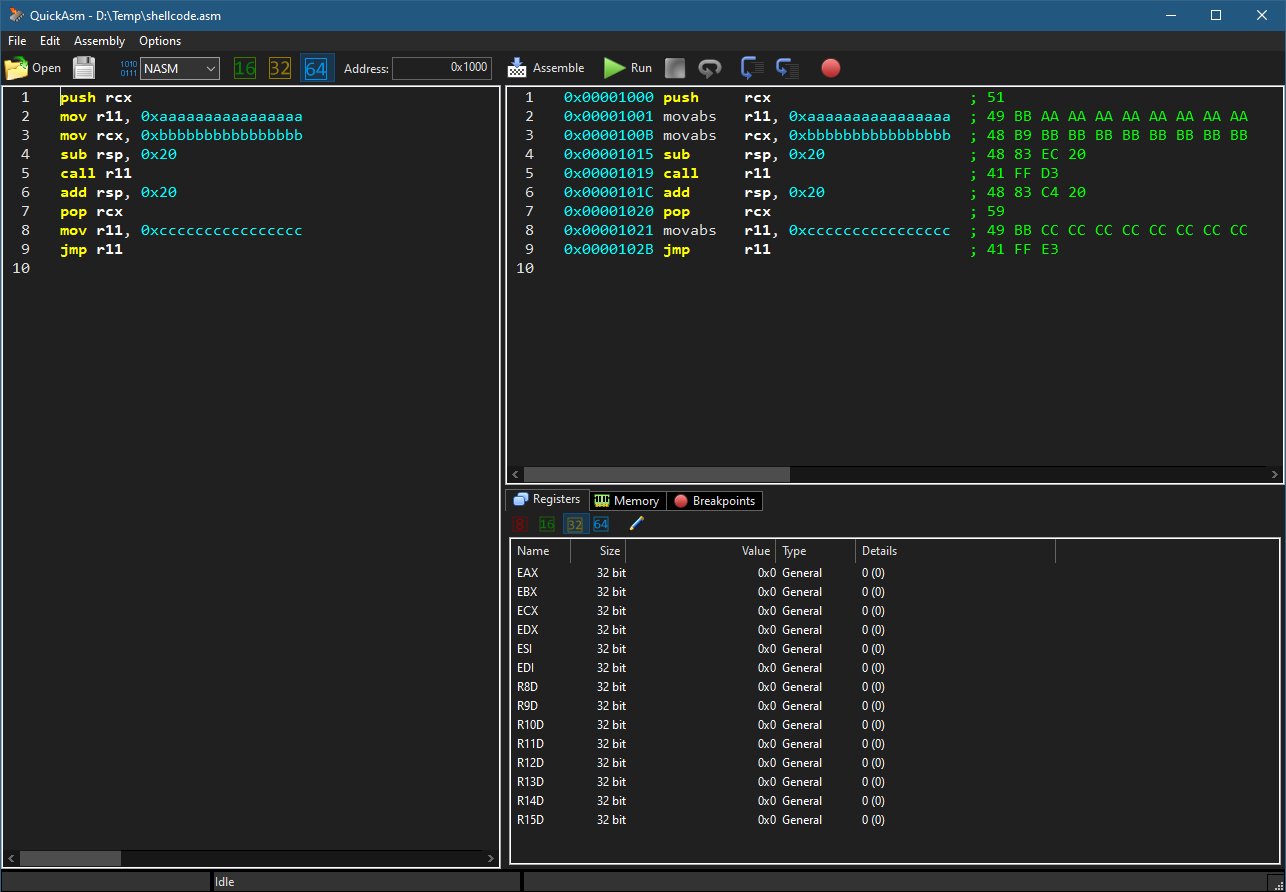 zodiacon/quickasm
Simples assembler/disassembler/emulador x86/x64
 dnspyex/dnspy
Revival não oficial do conhecido depurador .NET e editor de assembly, dnSpy
 epasveer/seer
Seer - uma interface gráfica para o gdb
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
Engenharia reversa do Amadey Loader com x64dbg: resolução dinâmica de API, escalonamento de privilégios de token, hooks de keylogger, captura de área…
 gallopsled/pwntools
Framework CTF e biblioteca de desenvolvimento de exploits
 ibotpeaches/apktool
Uma ferramenta para engenharia reversa de arquivos APK do Android.
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
 nowsecure/r2frida
Radare2 e Frida melhores juntos.
 sunghoojung/reverse-engineering-browser
Navegador de pesquisa macOS local-first construído sobre uma build personalizada do Brave que captura tráfego de rede, fingerprints, scripts e…
 jaime64net/debuggerj-
Depurador de aplicações x86 e x64 com integração de IA
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 blacktop/ipsw
Canivete Suíço de Pesquisa para iOS/macOS
 symgraph/ghidrassist
Uma extensão de LLM para Ghidra para habilitar assistência de IA em RE.
 microsoft/procdump-for-linux
Uma versão Linux da ferramenta ProcDump Sysinternals






