#1
Ferramentas de recuperação de arquivos, discos, restauração de dados excluídos e carving forense.
Recomendado pelo Kitploit
 dimareverse/nuitka-static-unpacker
Ferramenta de pesquisa prioritariamente estática para desempacotar binários compilados com Nuitka: extrai constantes, módulos, recupera arquivos .pyc…
 kfallahi/underlaycopy
Kit de ferramentas PowerShell que extrai arquivos bloqueados do Windows (SAM, SYSTEM, NTDS, ...) usando análise de MFT e leituras brutas de disco.
 ishannaik/agent-sweep
Localize e redija segredos em históricos de agentes de codificação de IA (Claude Code e outros).
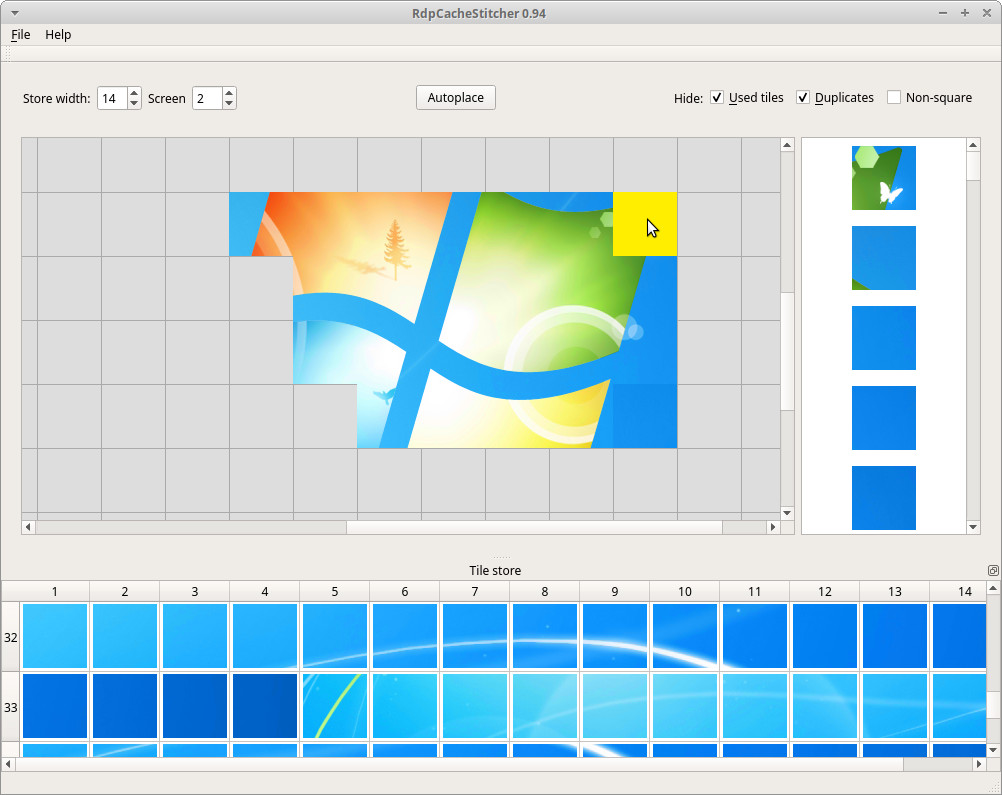 bsi-bund/rdpcachestitcher
RdpCacheStitcher é uma ferramenta que apoia analistas forenses na reconstrução de imagens úteis a partir de bitmaps de cache RDP.
 jschicht/logfileparser
Analisador para $LogFile em NTFS
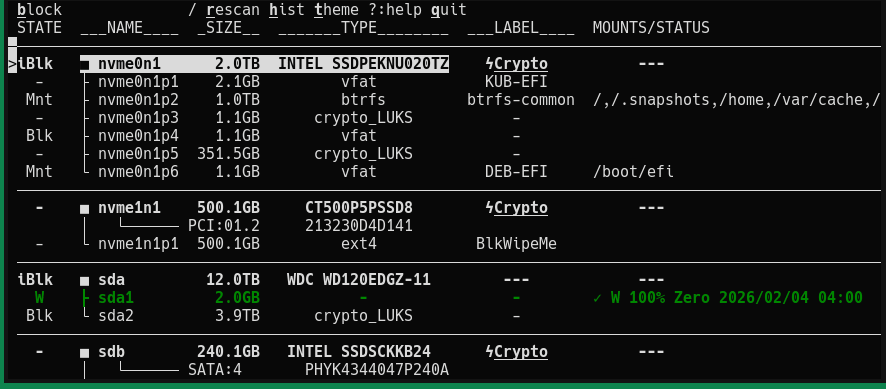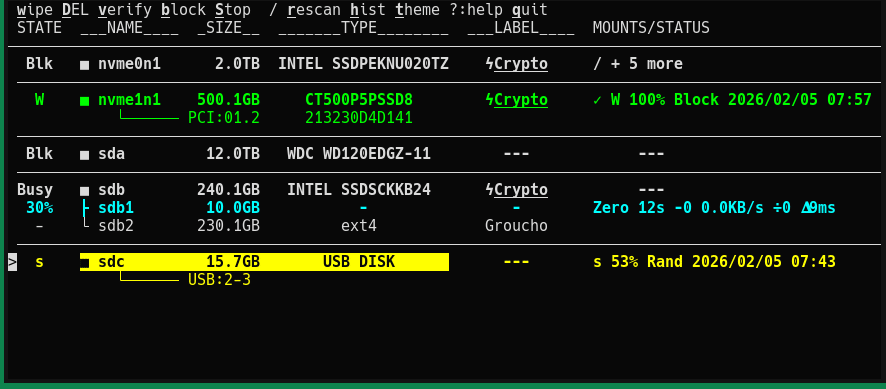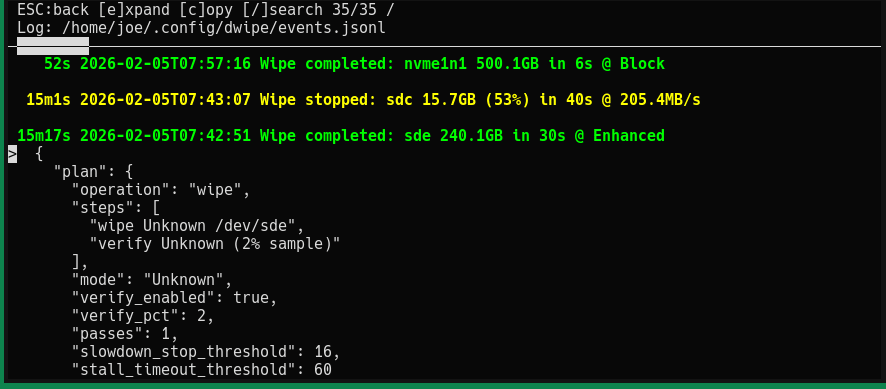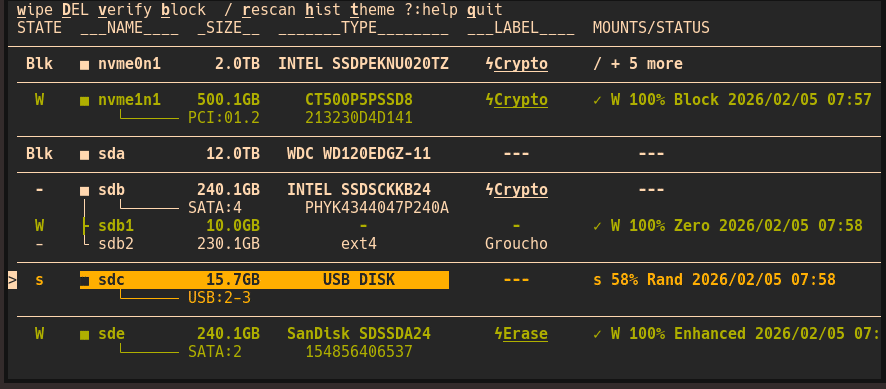 joedefen/dwipe
Ferramenta para limpar dispositivos e partições de forma segura e eficiente para Linux
 redrum0381/ataboy
ATAboy é uma ponte amigável que permite que discos rígidos IDE (PATA) legados, apenas no estilo CHS, sejam conectados a um computador moderno como um…
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' é uma ferramenta que encontra e extrai arquivos de arquivos de captura de pacotes.
 trustedsec/tscopy
Ferramenta Python que analisa o $MFT do NTFS para copiar arquivos bloqueados durante resposta a incidentes, ignorando bloqueios do SO ao ler locais…
 0xpoly/centry
Botão de pânico para proteção contra ataques de boot frio
 trimstray/reload.sh
Limpe, reinstale ou restaure seu sistema a partir de uma distribuição GNU/Linux em execução. Via SSH, sem reinicializar.
 packetlss/android-locdump
dumper de cache do serviço de localização android
 threatlabz/tools
Ferramentas desenvolvidas pela equipe de Threat Intelligence da Zscaler ThreatLabz
 patrickdw123/paranoidf
ParanoiDF - Suíte de análise de PDF baseada no PeePDF de Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Ferramentas adicionadas: quebra de…
 libyal/libfwsi
Biblioteca para acessar o formato Windows Shell Item
 dmtrkovalenko/ffs
F*ck file system - ferramenta de busca de arquivos em CLI que contorna o kernel do SO e lê seu disco diretamente
 piat0n/baremetal-ram-dumper
Um utilitário bare-metal x86 para despejar a RAM física diretamente no disco. Construído e testado para experimentos de Cold Boot Attack em memória…