

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Recuperação de Dados — Página 5 | Kitploit
Categorias

Recuperação de Dados

Ferramentas de recuperação de arquivos, discos, restauração de dados excluídos e carving forense.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.7khá 4 dias
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3khá 6 meses
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2khá 5 dias
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4khá 1 mês
foremost preview#5

foremost

GitHubkorczis/foremost
383há 9 anos
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
692há 5 anos
libewf preview#7

libewf

GitHublibyal/libewf
320há 2 dias
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
240há 8 dias
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
121há 4 dias
libqcow preview#10

libqcow

GitHublibyal/libqcow
63há 17 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
160 resultados
MEAT preview

MEAT

GitHubjfarley248/meat

Este kit de ferramentas visa ajudar os peritos forenses a realizar diferentes tipos de aquisições em dispositivos iOS

ios-securityforensicsmobile-forensics+2
168há 6 anos
ntfsDump preview

ntfsDump

GitHub3gstudent/ntfsdump

Use para copiar um arquivo de um volume particionado em NTFS lendo o volume bruto e analisando as estruturas NTFS.

data-exfiltrationpost-exploitationdata-recovery+3
119há 5 anos
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

Um utilitário bare-metal x86 para despejar a RAM física diretamente no disco. Construído e testado para experimentos de Cold Boot Attack em memória…

memory-forensicsexploitationforensics+3
101há 4 meses
SentinelNav preview

SentinelNav

GitHubsmolfiddle/sentinelnav

SentinelNav: ferramenta de visualização e forense binária em Python puro, sem dependências.

memory-forensicsreverse-engineeringforensics+4
146há 11 meses
ParanoiDF preview

ParanoiDF

GitHubpatrickdw123/paranoidf

ParanoiDF - Suíte de análise de PDF baseada no PeePDF de Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Ferramentas adicionadas: quebra de…
password-crackingstatic-analysisencryption-decryption-tools+6
112há 12 anos
dbslice preview

dbslice

GitHubnabroleonx/dbslice

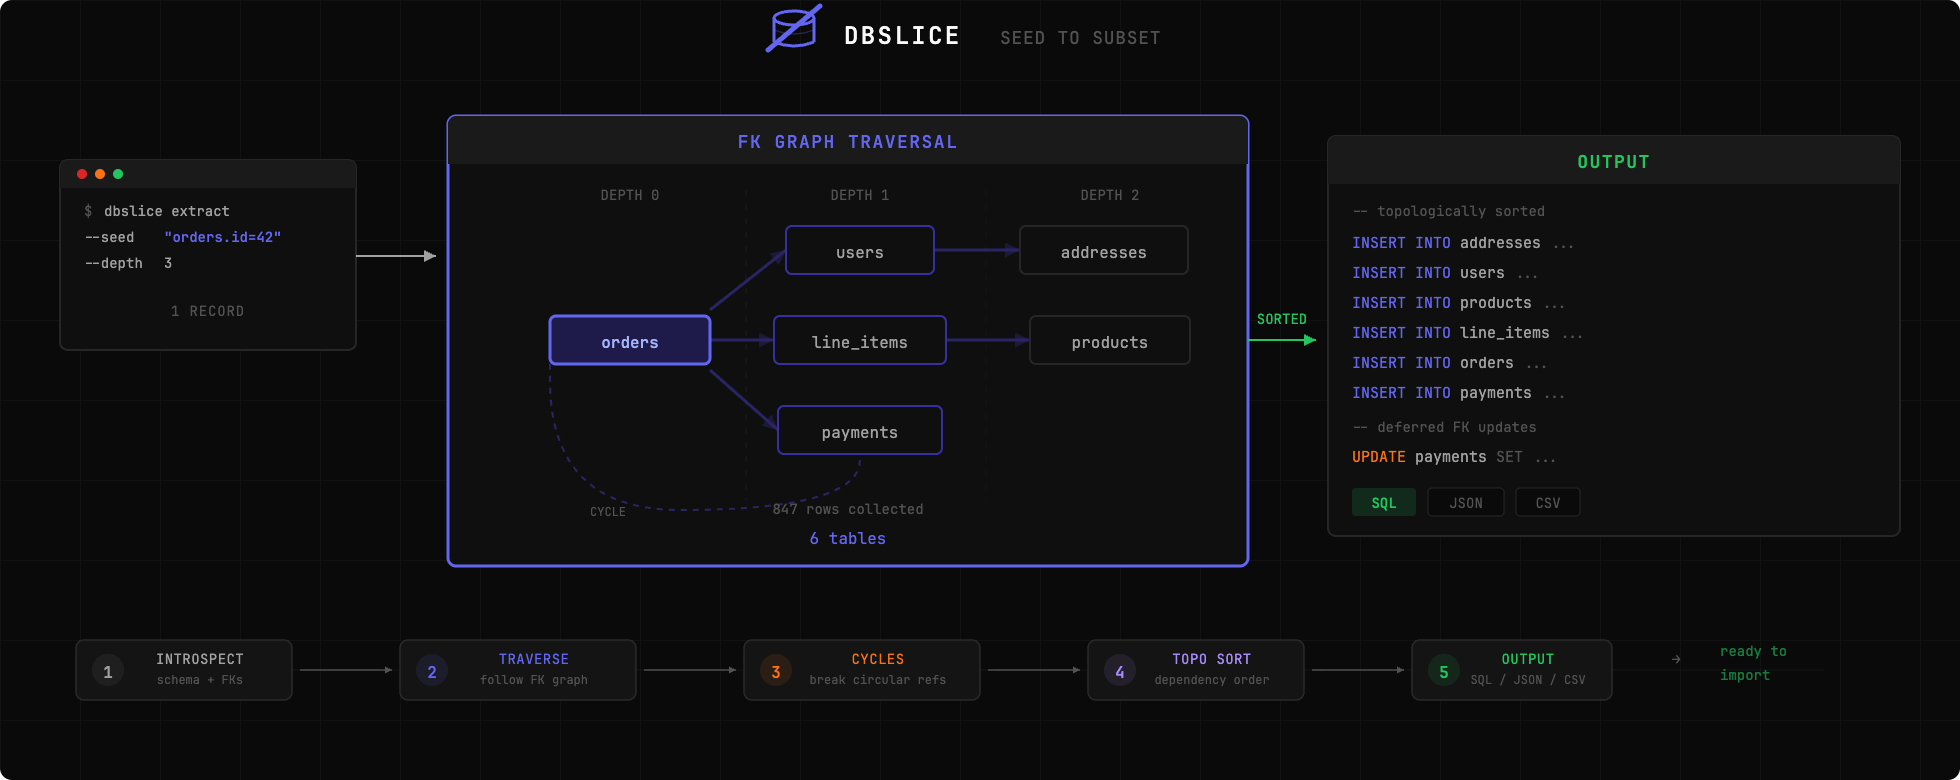
Extraia uma fatia do seu banco de dados de produção para reproduzir bugs localmente. Aponte dbslice para um registro, ele segue chaves estrangeiras e…

general-purpose-utilitiesconfiguration-auditingdata-recovery+3
141há 4 meses
mboxshell preview

mboxshell

GitHubdcarrero/mboxshell

mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…

general-purpose-utilitiesscripting-automationforensics+4
31há 3 dias
binwally preview

binwally

GitHubbmaia/binwally

Ferramenta de comparação de árvores de binários e diretórios usando Hashing Fuzzy

hash-analysisforensicsdata-recovery+3
84há 11 anos
ios_Restriction_PassCode_Crack---Python-version preview

ios_Restriction_PassCode_Crack---Python-version

GitHubyuejd/ios_restriction_passcode_crack---python-version

Quebrar código de restrição do iOS em Python

password-crackingios-securityforensics+2
39há 12 anos
libqcow preview

libqcow

GitHublibyal/libqcow

Biblioteca e ferramentas para acessar o formato de imagem QEMU Copy-On-Write (QCOW)

disk-forensicsencryption-decryption-toolsdata-recovery+2
63há 17 dias
pdfresurrect preview

pdfresurrect

GitHubenferex/pdfresurrect

Analise e ajude a extrair versões antigas "ocultas" de um pdf a partir do pdf atual.

static-analysisdata-recoverydigital-forensics
102há 4 anos
CVE-2023-21036 preview

CVE-2023-21036

GitHubinfobyte/cve-2023-21036

Detecção e sanitização para Acropalypse Now - CVE-2023-21036

encryption-decryption-toolsvulnerability-analysisforensics+3
81há 3 anos
magic-extractor preview

magic-extractor

GitHubxchwarze/magic-extractor

Ferramenta universal de extração para Windows que detecta arquivos desconhecidos e os direciona para o extrator integrado correto.

disk-forensicsmemory-forensicsreverse-engineering+8
35há 17 dias
extundelete preview

extundelete

GitHubcherojeong/extundelete

Desfaça a exclusão e recupere arquivos apagados acidentalmente de sistemas de arquivos ext3 e ext4, usando varredura de inodes e recuperação de…
disk-forensicsdata-recoverydigital-forensics
54há 10 anos
Concryptor preview

Concryptor

GitHubfrogsnot/concryptor

Um mecanismo de criptografia de arquivos multi-threaded de gigabytes por segundo. Alcança uma taxa de transferência extrema usando um pipeline…

general-purpose-utilitiesencryption-decryption-toolsdata-recovery+2
74há 4 meses
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

Ferramenta de Extração de Credenciais Independente de Offset
password-crackingmemory-forensicshash-analysis+7
73há 1 ano
dumper preview

dumper

GitHubelkirrs/dumper

Utilitário de linha de comando para criar backups criptografados de banco de dados (PostgreSQL, MySQL, MongoDB) com suporte a múltiplos backends de…

general-purpose-utilitiesencryption-decryption-toolsscripting-automation+2
88há 9 meses
HiveV5_keystream_decryptor preview

HiveV5_keystream_decryptor

GitHubreecdeep/hivev5_keystream_decryptor

coisas ruins feitas por caras maus

encryption-decryption-toolsreverse-engineeringdata-recovery+4
49há 4 anos
Anterior1…456…9Próximo







