#1
Ferramentas de recuperação de arquivos, discos, restauração de dados excluídos e carving forense.
Recomendado pelo Kitploit

 werwolv/imhex
🔍 Um editor hexadecimal para engenheiros reversos, programadores e pessoas que valorizam suas retinas ao trabalhar às 3 da manhã.

 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…
 sleuthkit/sleuthkit
Biblioteca forense e kit de ferramentas CLI para analisar imagens de disco e sistemas de arquivos, recuperar dados excluídos, gerar linhas do tempo e…
 pgbackrest/pgbackrest
Solução de backup e restauração paralela para PostgreSQL com criptografia, restauração delta e suporte a armazenamento de objetos multi-cloud para…

 onekey-sec/unblob
Extrair arquivos de qualquer formato de contêiner
 cea-sec/usbsas
Ferramenta e framework para ler com segurança dispositivos de armazenamento em massa USB não confiáveis.
 log2timeline/plaso
Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…
 yellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585
YellowKey BitLocker recovery audits CVE-2026-45585: yellowkey github, TPM, backup da chave de recuperação. Windows 10/11 CLI GUI, ferramenta de…
 desireeontrial76/yellowkey-bitlocker
Gerencie e recupere unidades criptografadas com BitLocker usando esta ferramenta para gerenciamento de chaves de recuperação do Windows 11 e estudo…
 sepinf-inc/iped
Ferramenta de Perícia Digital IPED. É um software de código aberto que pode ser usado para processar e analisar evidências digitais, frequentemente…
 restic/restic
Programa de backup rápido, seguro e eficiente
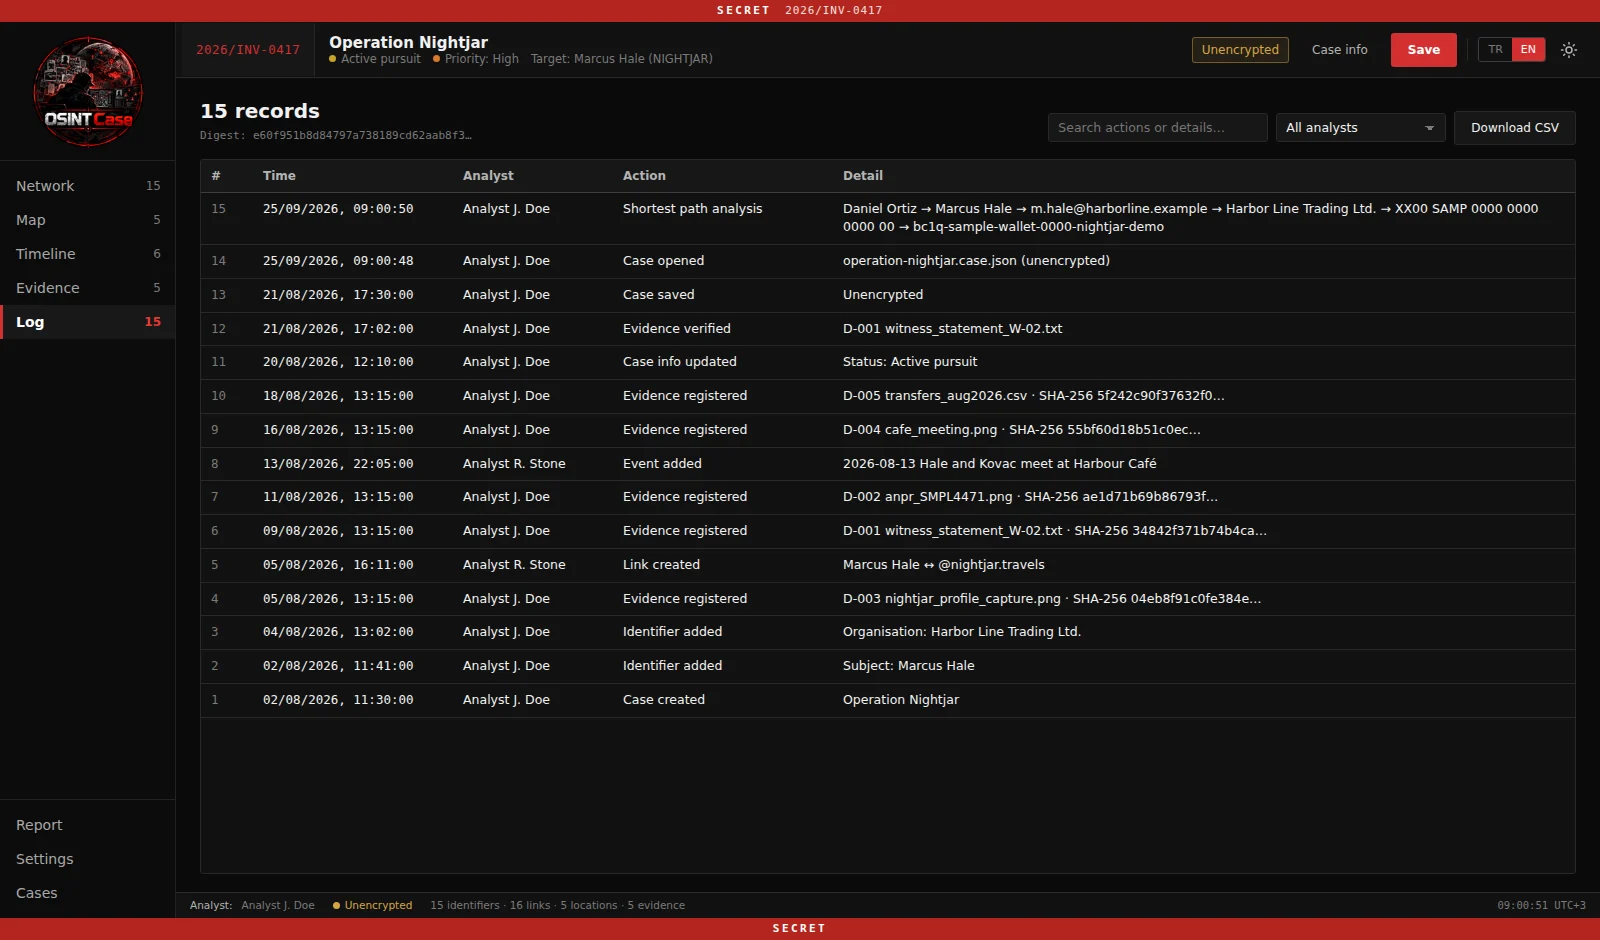 emrekybs/osintcase
Uma ferramenta de mapeamento de casos de investigação OSINT para organizar entidades, relacionamentos, evidências e inteligência.
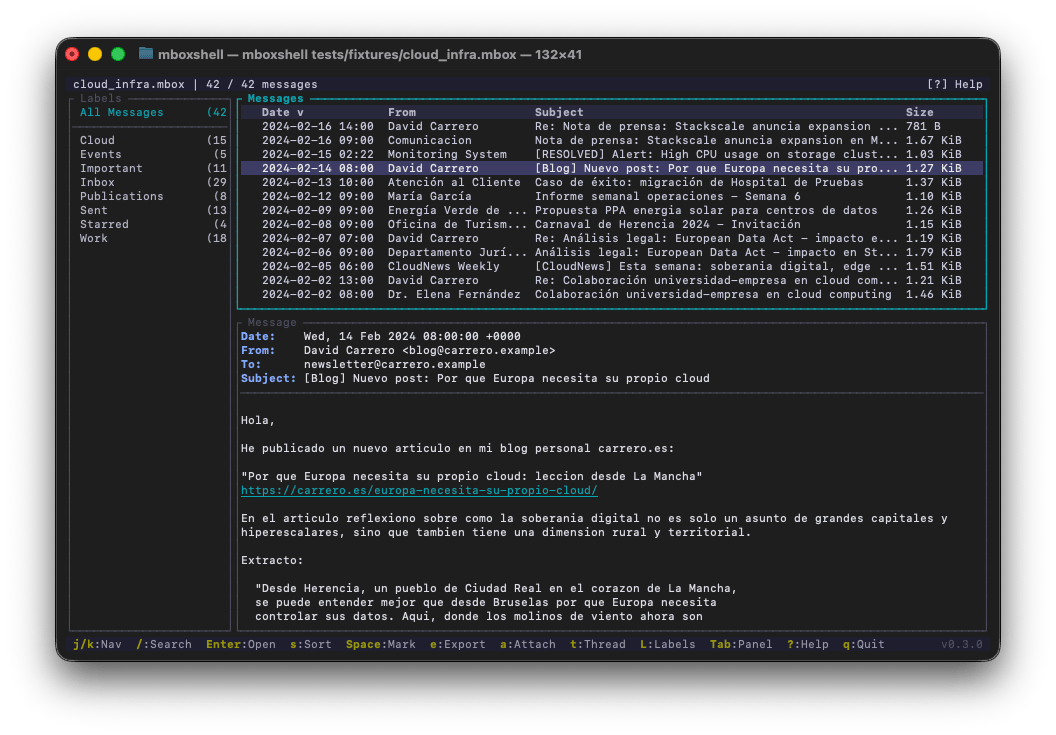 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 eldavoo/wa-crypt-tools
Gerencie arquivos .crypt12, .crypt14 e .crypt15 do WhatsApp.
 libyal/libewf
Biblioteca C e kit de ferramentas de linha de comando para manipulação forense de imagens EWF: adquirir, exportar, verificar, recuperar e montar…
 google/timesketch
Plataforma colaborativa de análise de linha do tempo forense para ingerir, pesquisar e anotar logs de eventos, a fim de apoiar resposta a incidentes…