
 #1
Ferramentas para escanear, proteger e fortalecer Docker, Kubernetes e ambientes conteinerizados.
Recomendado pelo Kitploit

 facebookincubator/bpfjailer
Controle de Acesso Obrigatório e jailer baseados em eBPF LSM
 professionallyevil/harpoon
Uma coleção de scripts, dicas e truques para hackear clusters k8s e contêineres.
 chaostoolkit/chaostoolkit-kubernetes
Extensão de driver Kubernetes da API de probes e ações do Chaos Toolkit
 eeriedusk/nysm
Contêiner furtivo baseado em eBPF que oculta processos, sockets, objetos eBPF e logs de auditoria de ferramentas de monitoramento do sistema,…
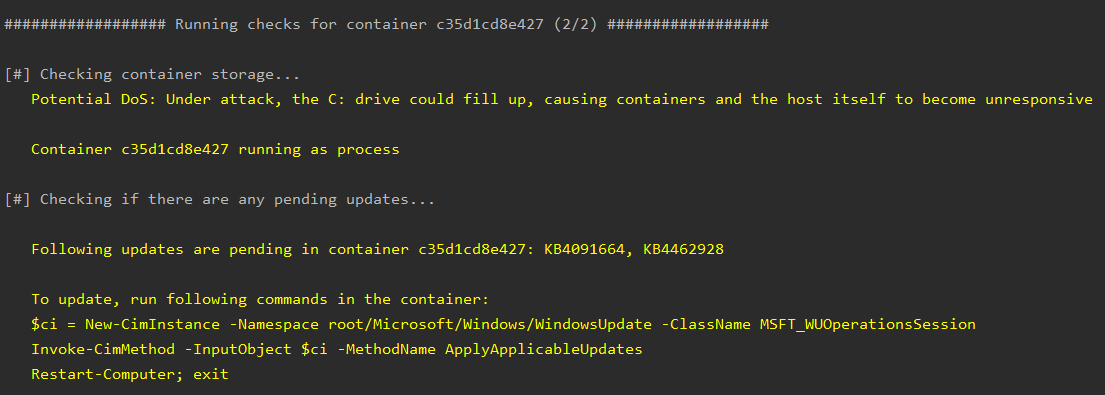 nccgroup/whalescan
Whalescan é um scanner de vulnerabilidades para contêineres Windows, que realiza várias verificações de benchmark, além de verificar CVEs/pacotes…
 facebook/mcpguard-dynamic
Sandbox eBPF em nível de kernel para proteger chamadas de ferramentas do agente LLM feitas através do Model Context Protocol (MCP)
 mondoohq/installer
Scripts de instalação para Linux, macOS e Windows para cnquery & cnspec
 iaga-team/iaga-sentinel
Camada de evidência criptograficamente assinada e verificável por repetição para agentes de IA. Governa ações no loop, gera recibos assinados com…
 ricccrd/dd
Kernel Linux em espaço de usuário baseado em JIT que executa contêineres nativamente no macOS Apple Silicon sem uma VM. Substituição drop-in da API…
 rcarmo/agentbox
Sandbox baseado em Docker para agentes de codificação com ambientes isolados, ferramentas de agente pré-instaladas, controle de serviço e…
 sensepost/dwn
d(ockerp)wn - um gerenciador de ferramentas pwn para docker
 santhreal/keyhog
Scanner de segredos de código aberto em Rust
 danthegoodman1/netfence
Como Envoy xDS, mas para filtros eBPF
 lockc-project/lockc
Tornando contêineres mais seguros com eBPF e Linux Security Modules (LSM)

 invuls/pentest-projects/pcf
Ferramenta de código aberto, multiplataforma e portátil para automatizar processos rotineiros ao realizar diversos trabalhos de teste!
 livecvebench/cve-factory
CVE-Factory
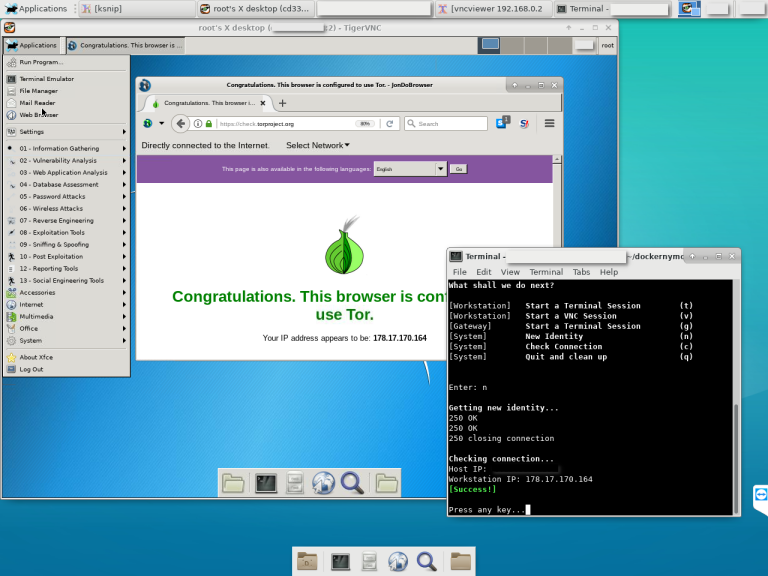 bcapptain/dockernymous
Um script usado para criar um ambiente de gateway/workstation semelhante ao Whonix com contêineres Docker.
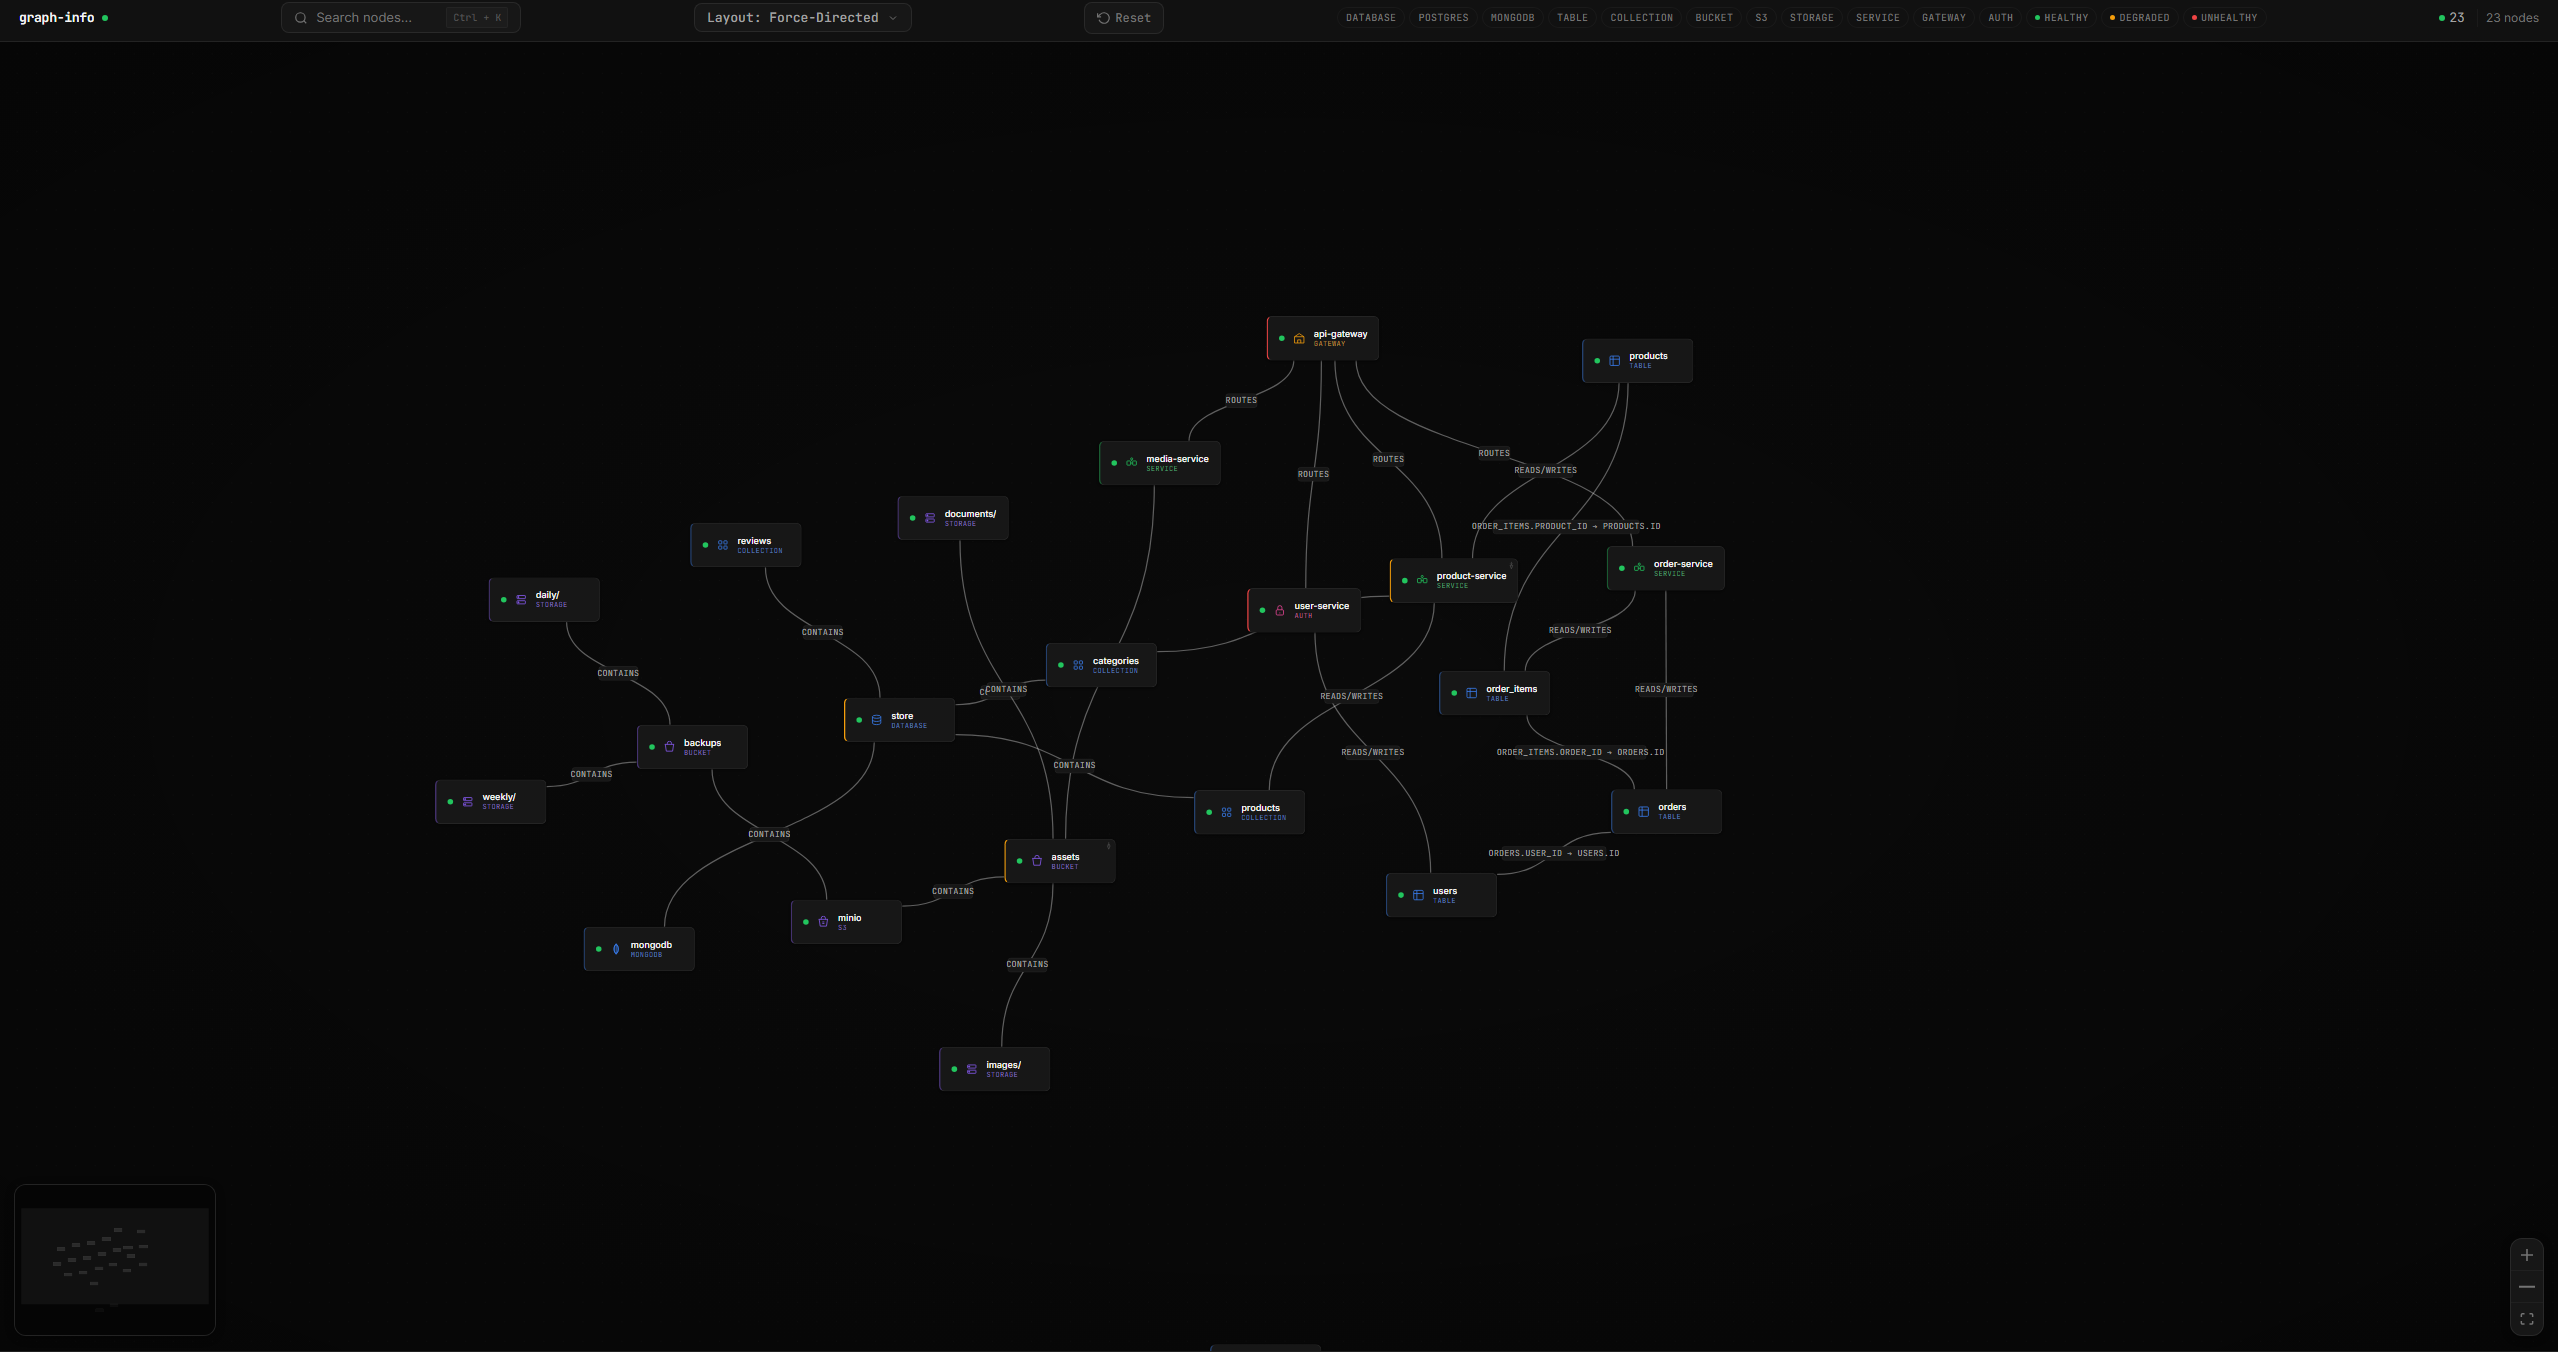 guilherme-grimm/graph-go
simplesmente nós e grafos








