
 #1
Ferramentas para escanear, proteger e fortalecer Docker, Kubernetes e ambientes conteinerizados.
Recomendado pelo Kitploit

 bombinisecurity/bombini
Agente de Monitoramento de Segurança e Sandboxing eBPF Baseado em Aya
 linux-lock/bpflock
Ferramenta de segurança baseada em eBPF para travar e auditar máquinas Linux. Restringe recursos do kernel, bloqueia execução sem arquivos, protege a…
 kvesta/vesta
Uma análise estática de vulnerabilidades, detecção de configuração de cluster Docker e Kubernetes, um kit de ferramentas baseado na penetração real…
 loresuso/psc
o utilitário ps, com um toque de eBPF e contexto de contêineres.
 inceptionstack/lowkey
Implante agentes de codificação com IA auto-hospedados (OpenClaw, Claude Code, Codex) na sua conta AWS com CloudFormation, perfis IAM e isolamento de…
 rosehgal/dockerent
A única ferramenta de código aberto para analisar vulnerabilidades e problemas de configuração em contêineres Docker em execução e redes Docker.
 aurva-io/aiostack
Inventário de runtime de IA: descubra Shadow AI, rastreie chamadas de LLM
 averonesis/kubolt
Utilitário Kubolt para escanear clusters Kubernetes públicos
 rezilion/mi-x
Determine se o seu compute é realmente vulnerável a uma vulnerabilidade específica, considerando todos os fatores que afetam a *exploração real*…
 twistlock/runc-cve-2019-5736
PoCs do CVE-2019-5736
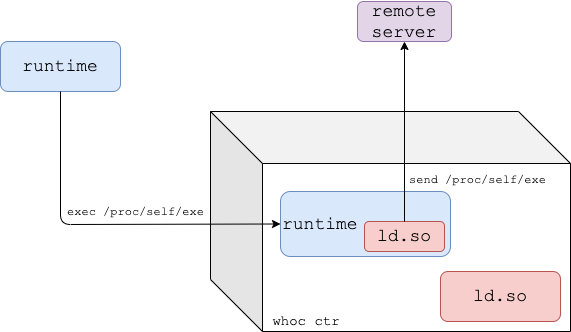 twistlock/whoc
Uma imagem de contêiner que exfiltra o runtime do contêiner subjacente para um servidor remoto.
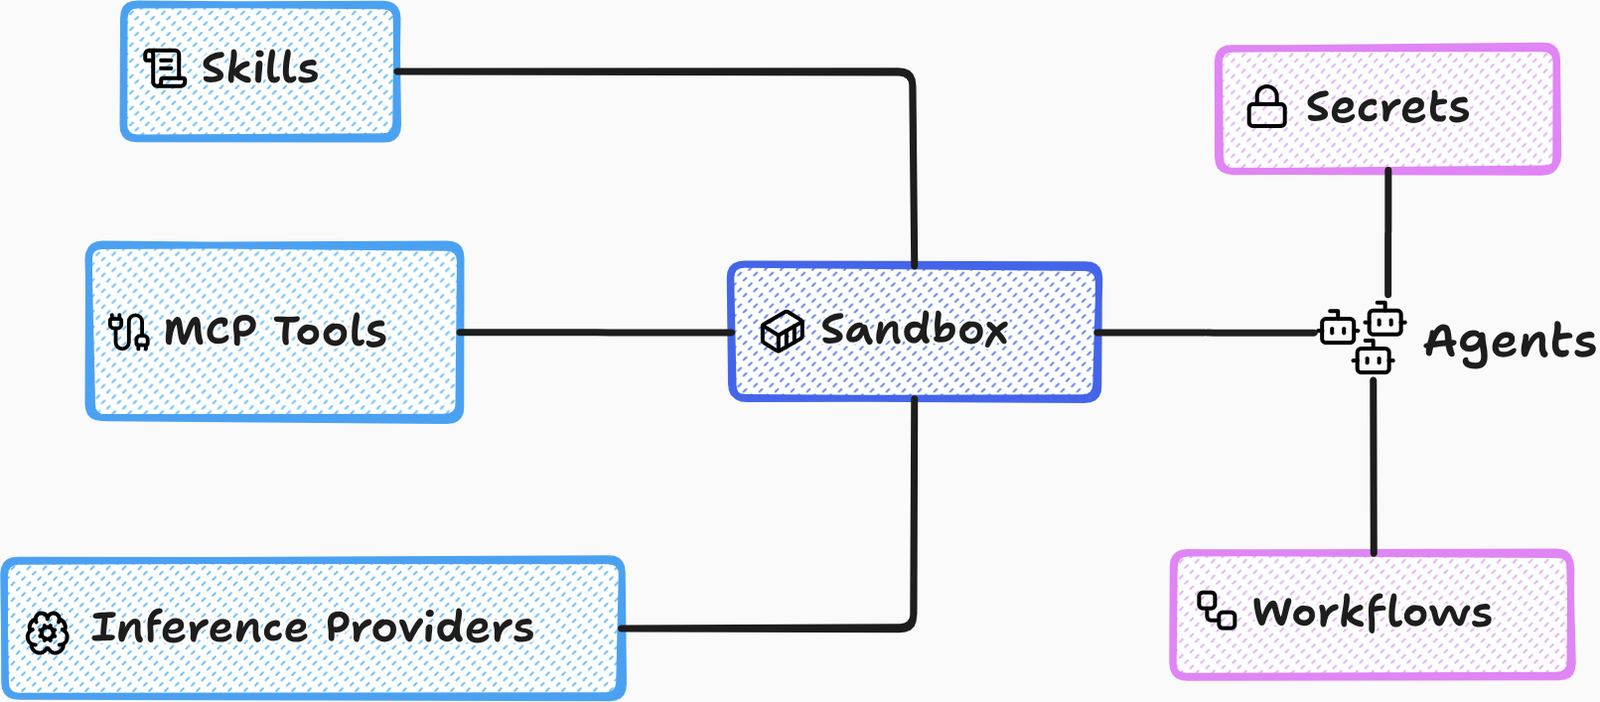 accuknox/agentz
Plataforma de IA agêntica com confiança zero. Suporta implantações SaaS e OnPrem (isoladas).
 nccgroup/wubes
Contêinerização Qubes no Windows
 andreicscs/honeywire
Plataforma de decepção de código aberto que transforma qualquer máquina Linux em um canário de alto sinal. Implante sensores tripwire em arquivos,…
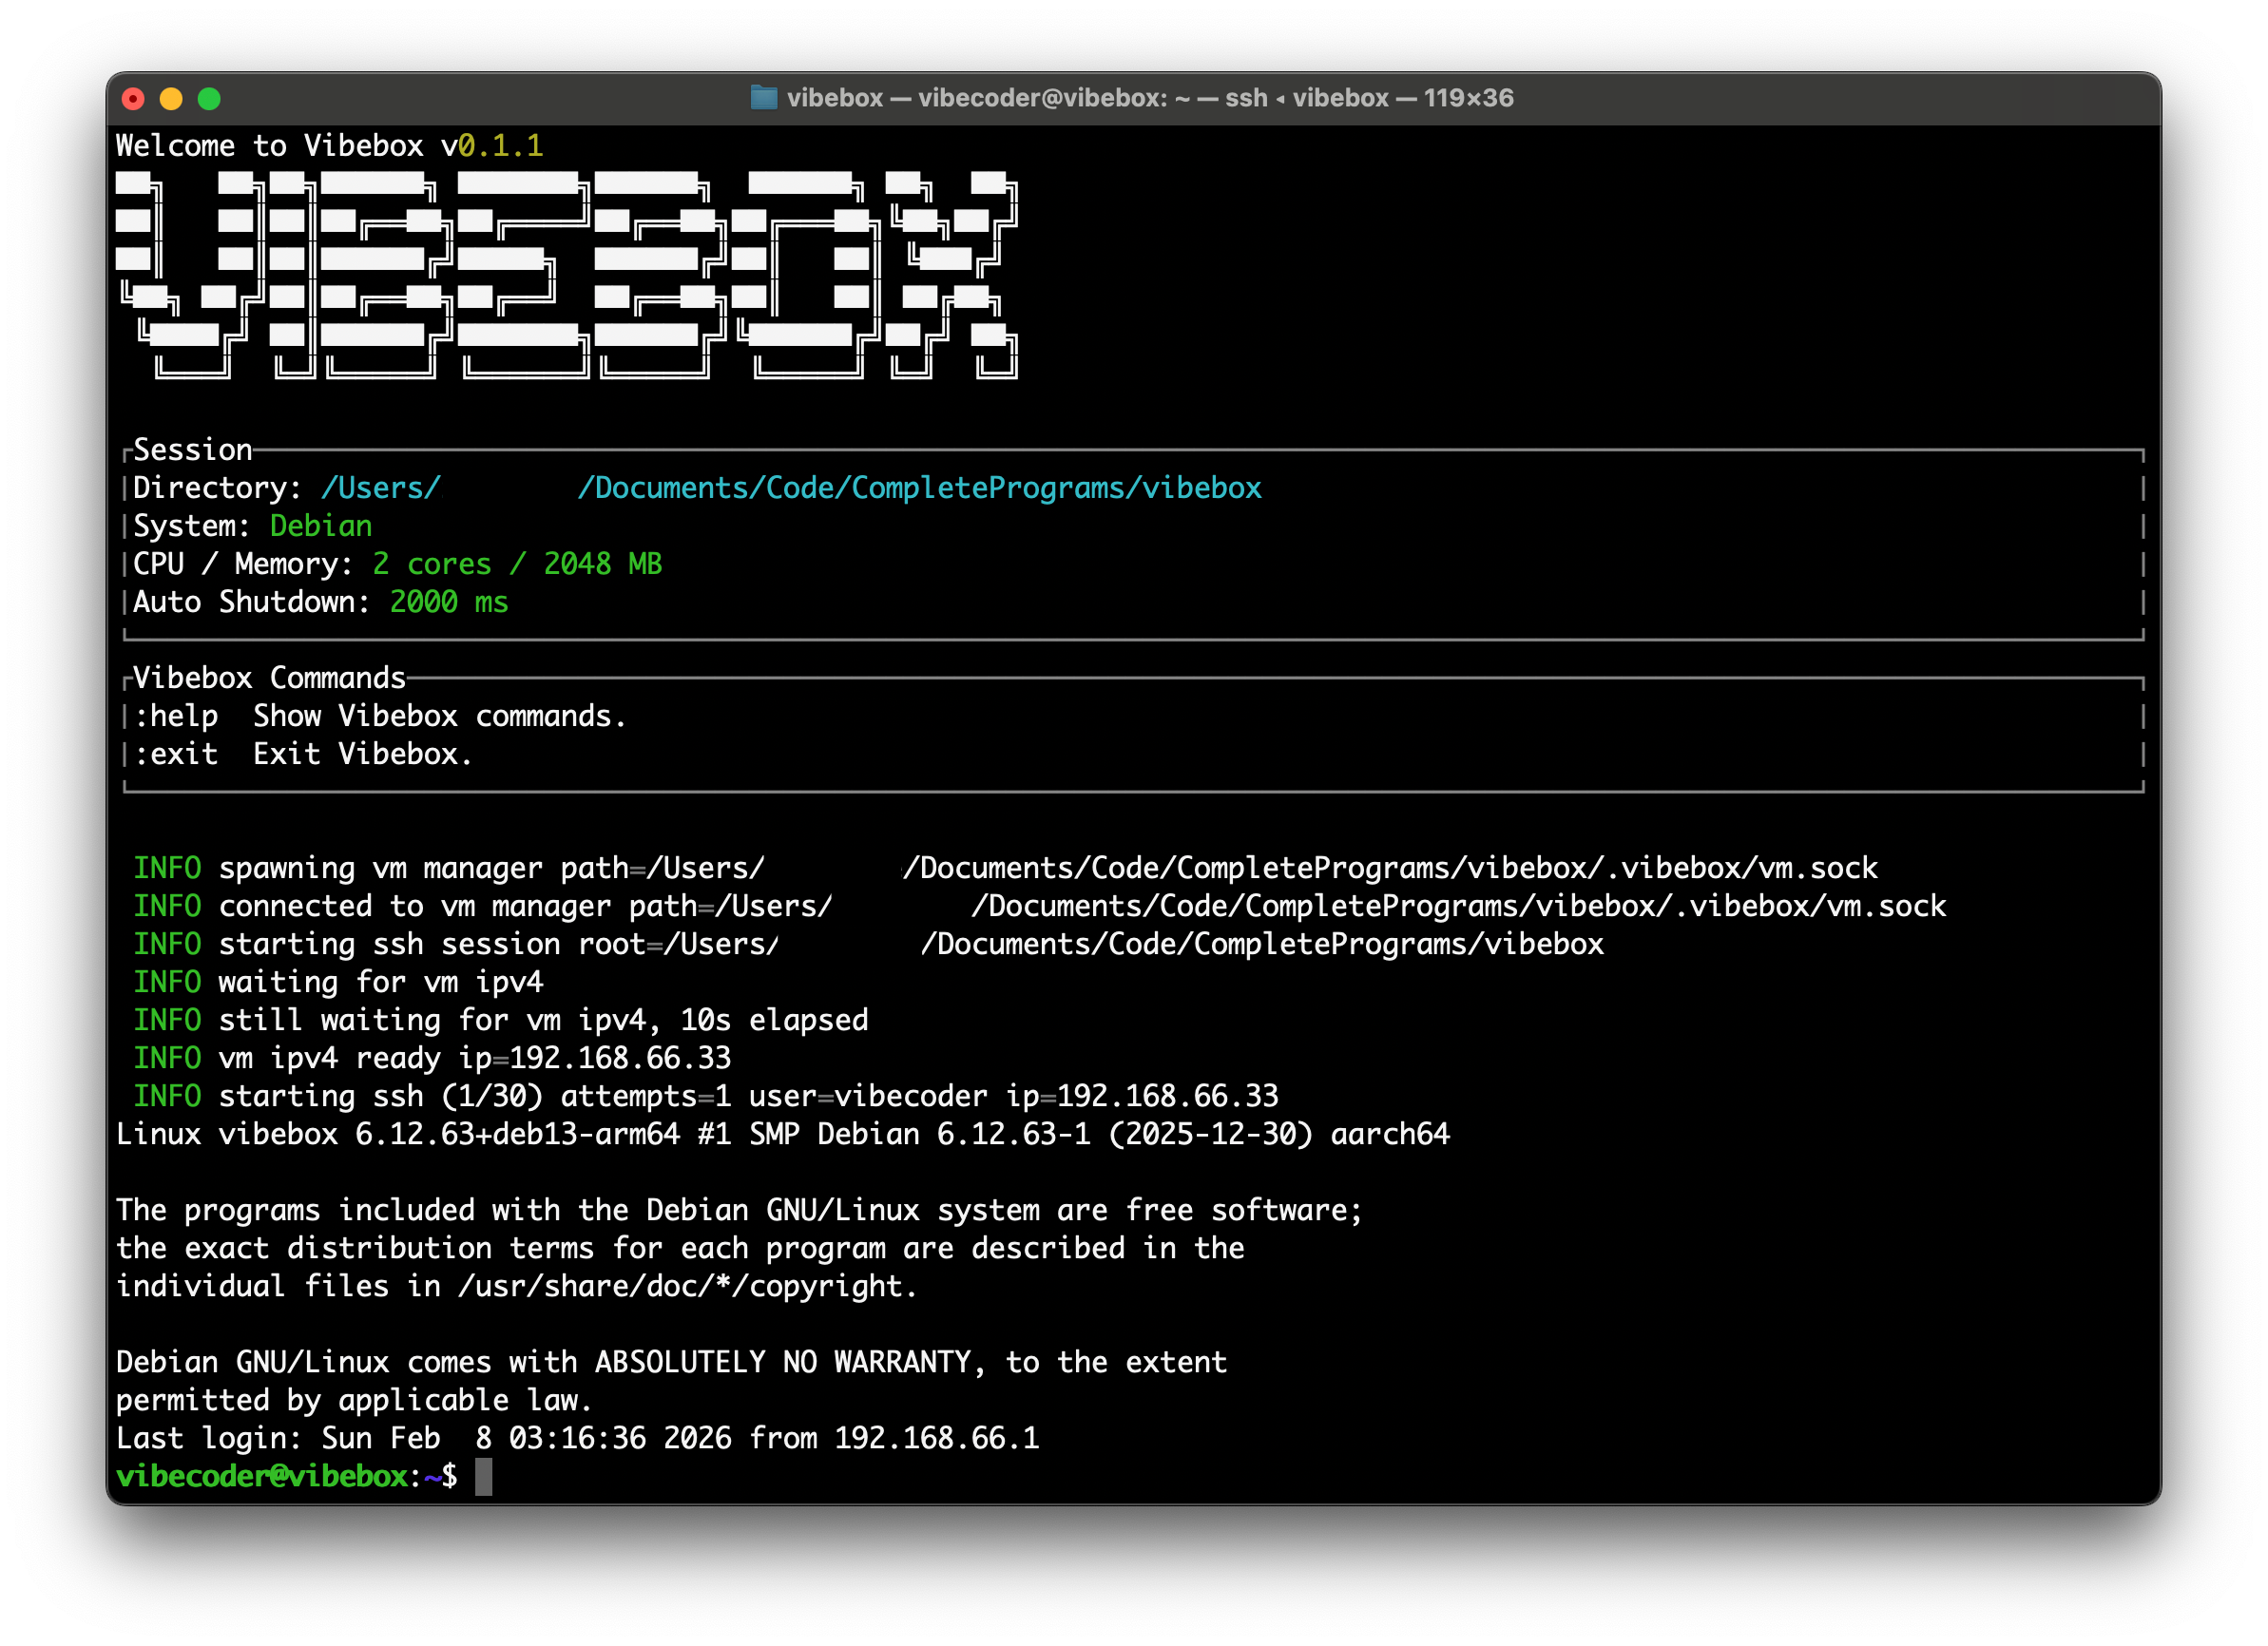 robcholz/vibebox
CLI ultra-rápida no macOS com Apple Silicon para desenvolvimento rápido e em sandbox e agentes de LLM.
 beelzebub-labs/azazel
Observador silencioso baseado em eBPF para runtimes conteinerizados, construído para sandboxes de análise de malware e monitoramento de IA Agentic.
 pwnfunction/sandbox
Execute código de IA não confiável com segurança e rapidez
 owasp/kubelight
Ferramenta de segurança e conformidade do OWASP para Kubernetes [WIP]








