
 #1
Ferramentas para escanear, proteger e fortalecer Docker, Kubernetes e ambientes conteinerizados.
Recomendado pelo Kitploit
 q3k/cve-2019-5736-poc
Prova de Conceito desarmada para CVE-2019-5736 (escape do Docker)
 kstenerud/yoloai
O seu agente é um risco de segurança, então trate-o como tal. O yoloAI faz sandboxing de agentes de IA corretamente.
 videns/vulners-scanner
Scanner de vulnerabilidades baseado na API de auditoria da vulners.com
 opsxcq/exploit-cve-2014-6271
Exploit do Shellshock + ambiente vulnerável
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
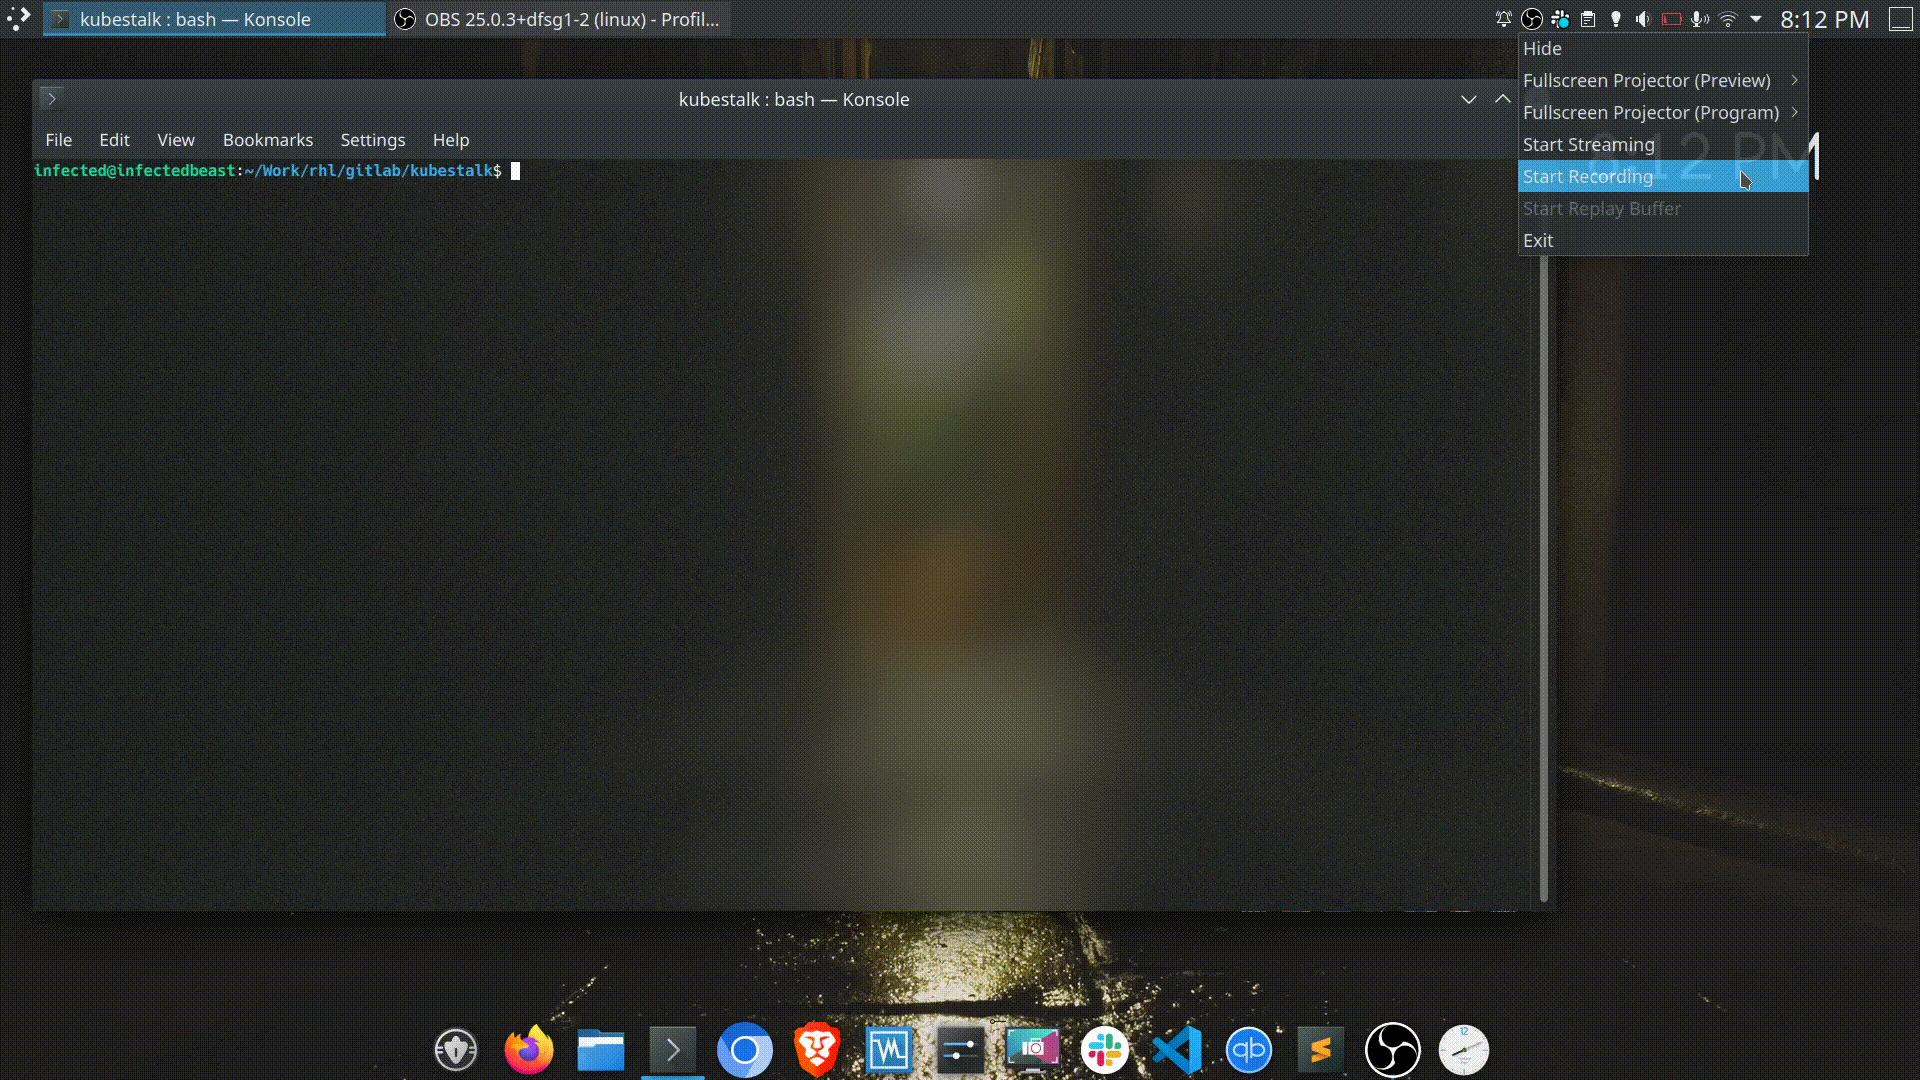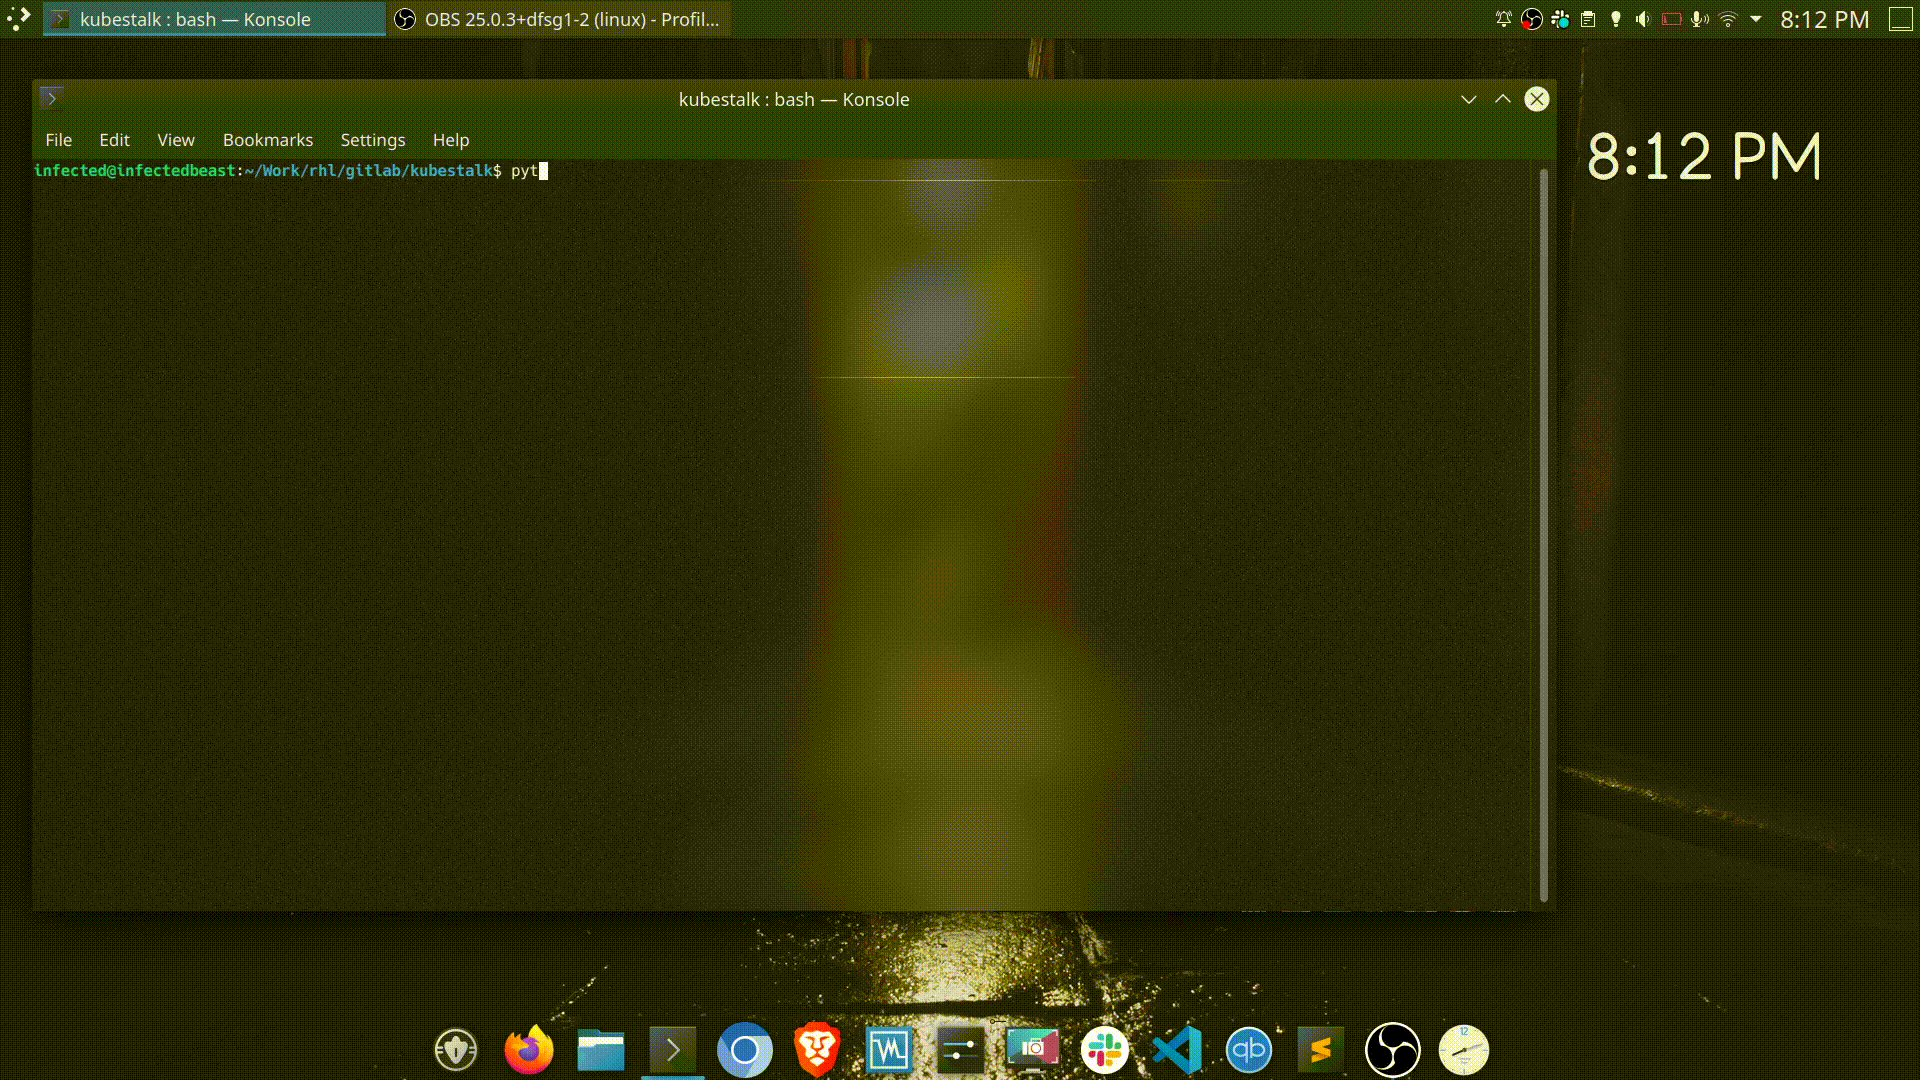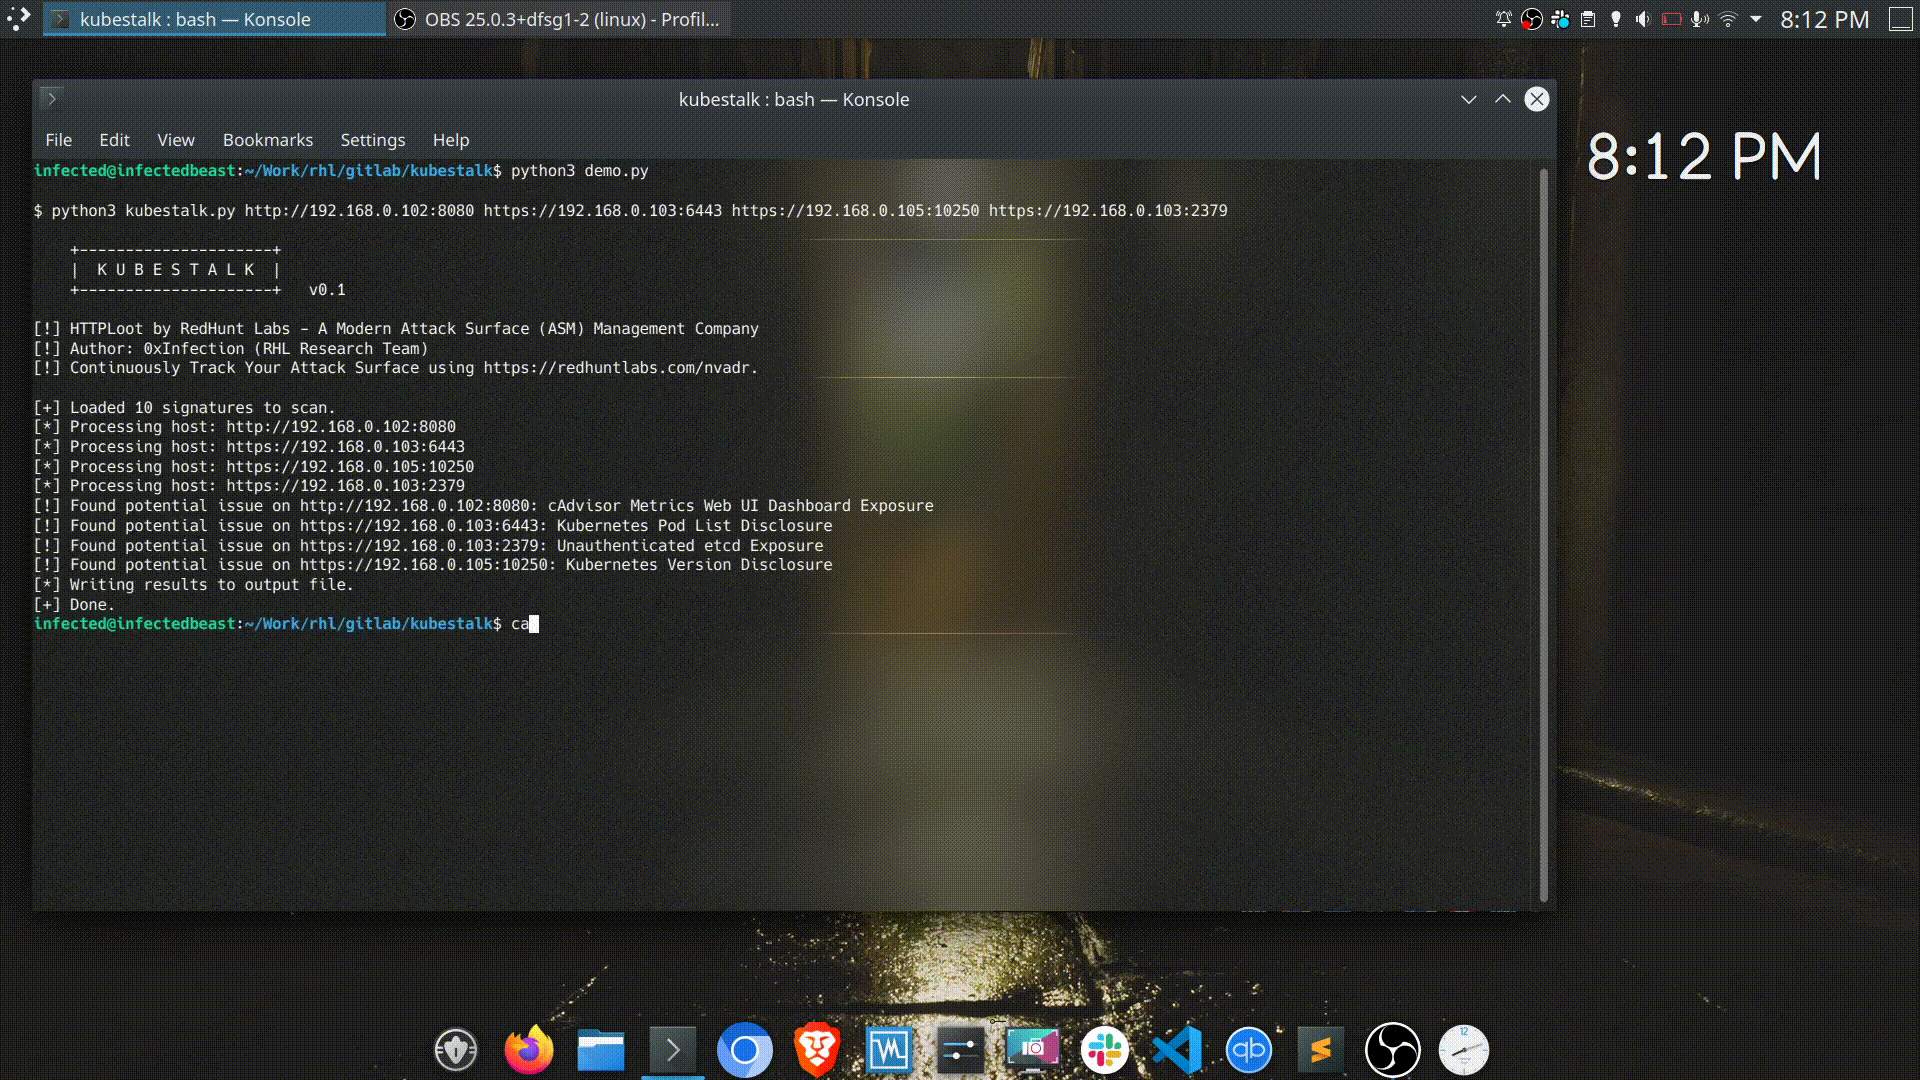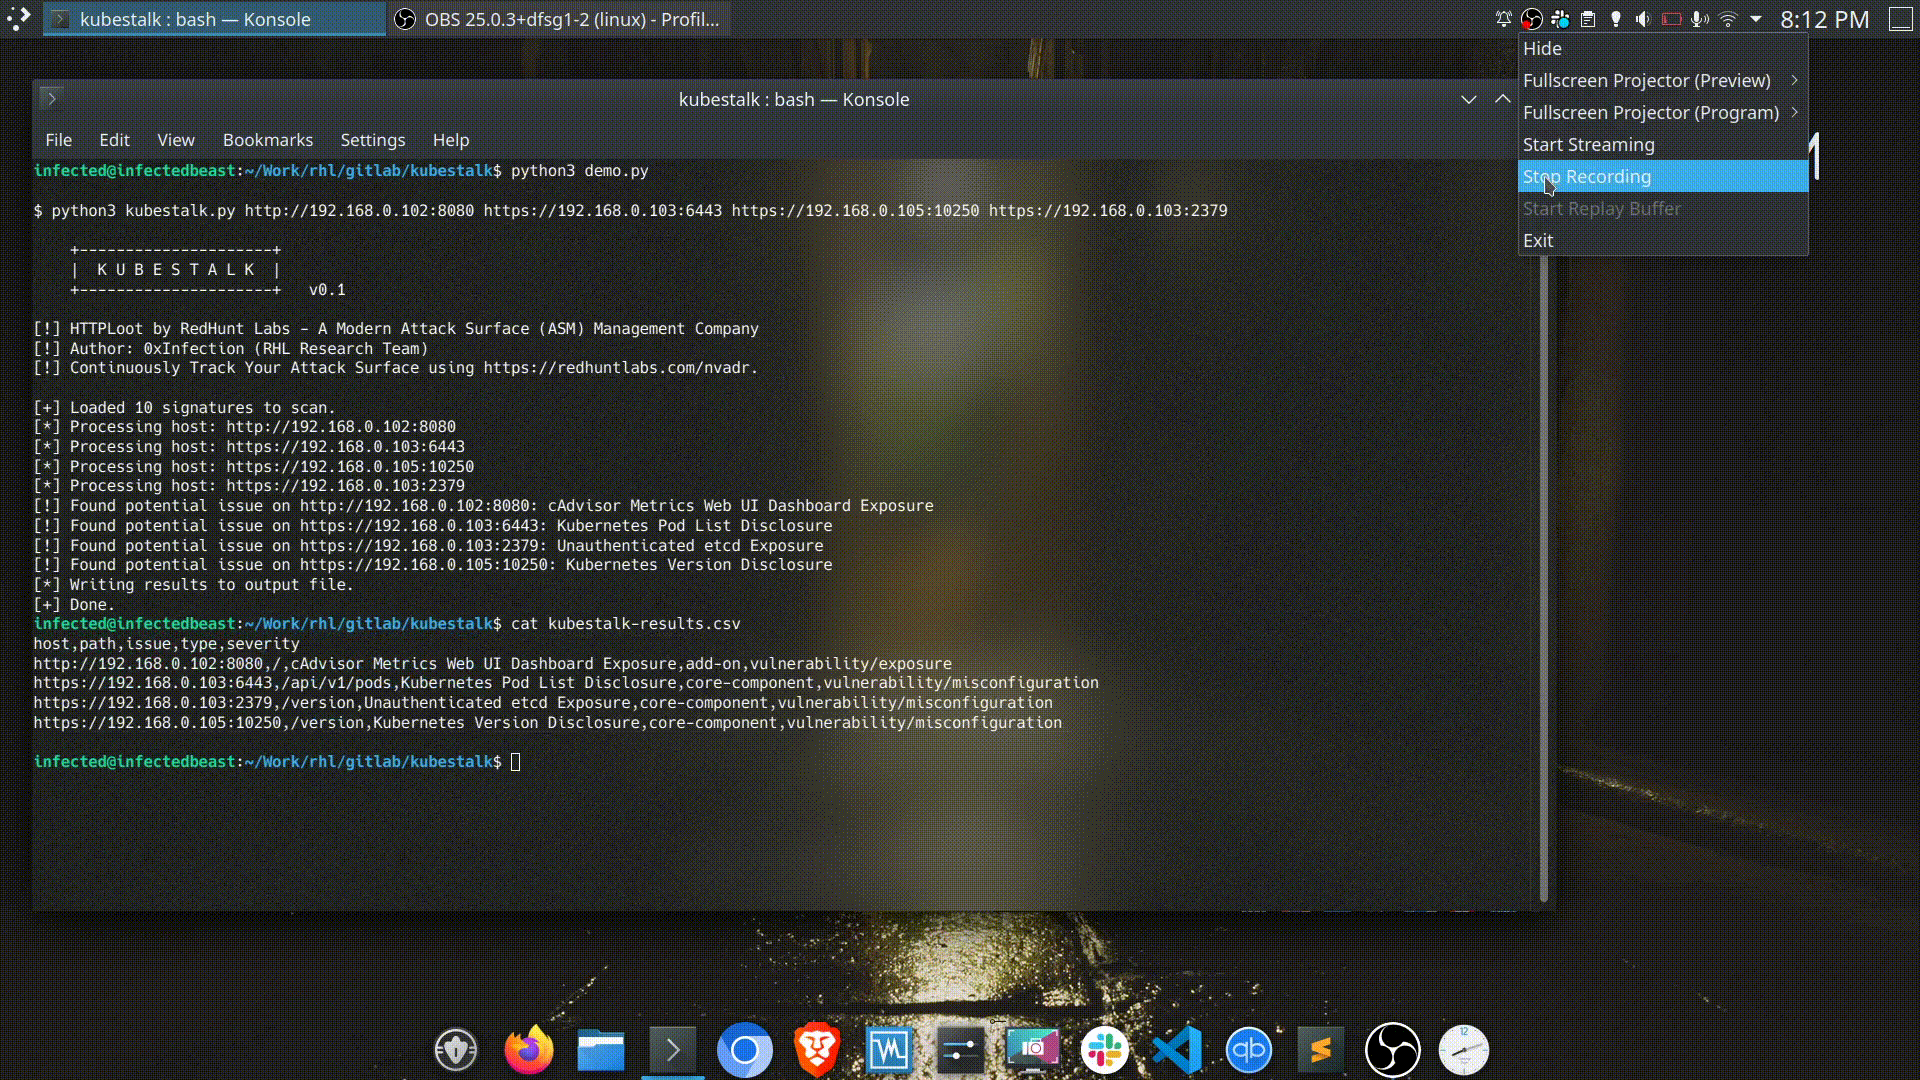 redhuntlabs/kubestalk
Ferramenta de descoberta de superfície de ataque Kubernetes em caixa-preta que sonda por clusters inseguros, painéis expostos e configurações…
 dipjyotimetia/hybridtestframework
Teste de ponta a ponta de Web, API, Nuvem, Eventos e Segurança
 hakaioffsec/ingressnightmare-poc
Este é um código PoC para explorar as vulnerabilidades IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 e CVE-2025-1974).
 hackerhouse-opensource/cve-2018-10933
Exploit de bypass de autenticação CVE-2018-10933 do libssh baseado em Docker com cliente corrigido para testar vulnerabilidades de servidor SSH e…
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 blasty/cve-2021-41773
CVE-2021-41773 parque de testes
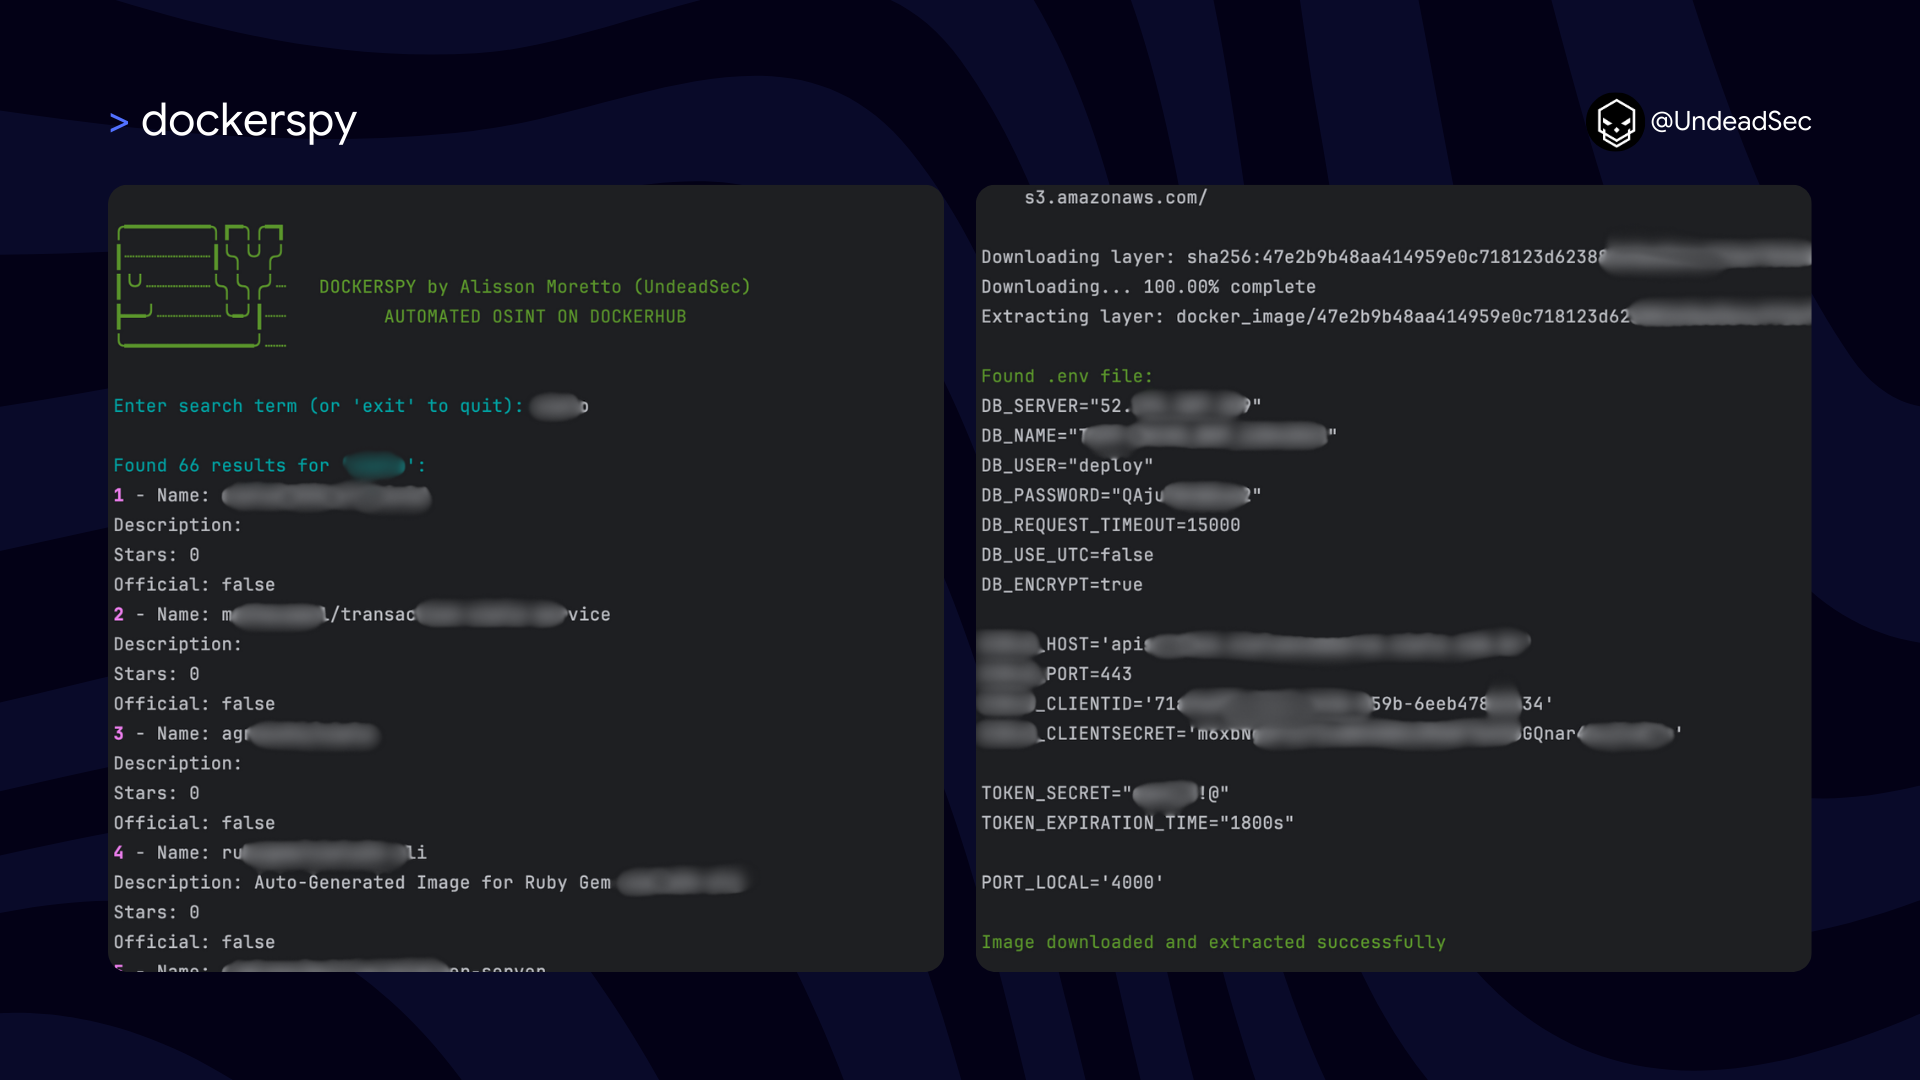 undeadsec/dockerspy
Escaneia imagens do Docker Hub usando padrões de regex para extrair segredos expostos, chaves privadas e tokens de autenticação para auditoria de…
 loresuso/psc
o utilitário ps, com um toque de eBPF e contexto de contêineres.
 heroku/terrier
Terrier é uma ferramenta de análise de imagens e contêineres que pode ser usada para escanear imagens e contêineres a fim de identificar e verificar…
 amlalabs/amla-sandbox
Sandbox WASM com aplicação de capacidades para código de agentes de IA. Agentes só podem chamar ferramentas explicitamente fornecidas com restrições…
 rolix44/kubestroyer
Ferramenta de exploração Kubernetes baseada em Go que escaneia portas expostas e explora configurações incorretas do cluster, incluindo RCE anônimo…
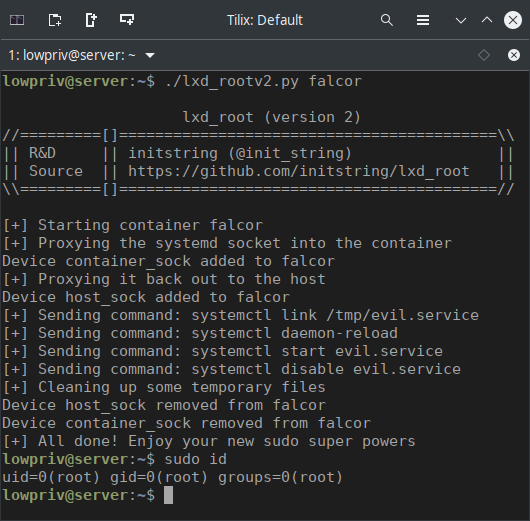 initstring/lxd_root
Escalação de privilégios no Linux via LXD








