
 #1
Ferramentas para revisar configurações de sistemas e aplicações em busca de fraquezas de segurança e conformidade.
Recomendado pelo Kitploit
 noah4ever/sshconfig-lint
Linter baseado em regras para arquivos de configuração do cliente OpenSSH que detecta hosts duplicados, arquivos de identidade ausentes, algoritmos…
 ustayready/outpost
Ferramenta de Gerenciamento de Testes e Relatórios da AWS
 zappaboy/vuln-scanner
Scanner de Avaliação de Vulnerabilidades com Geração de Relatórios
 nccgroup/sfpoldevchk
Salesforce Policy Deviation Checker
 jp1337/easywall
Interface web para o firewall nftables no Linux, escrita em Go. A aplicação é desfeita após 120 segundos, a menos que você a confirme — você não…
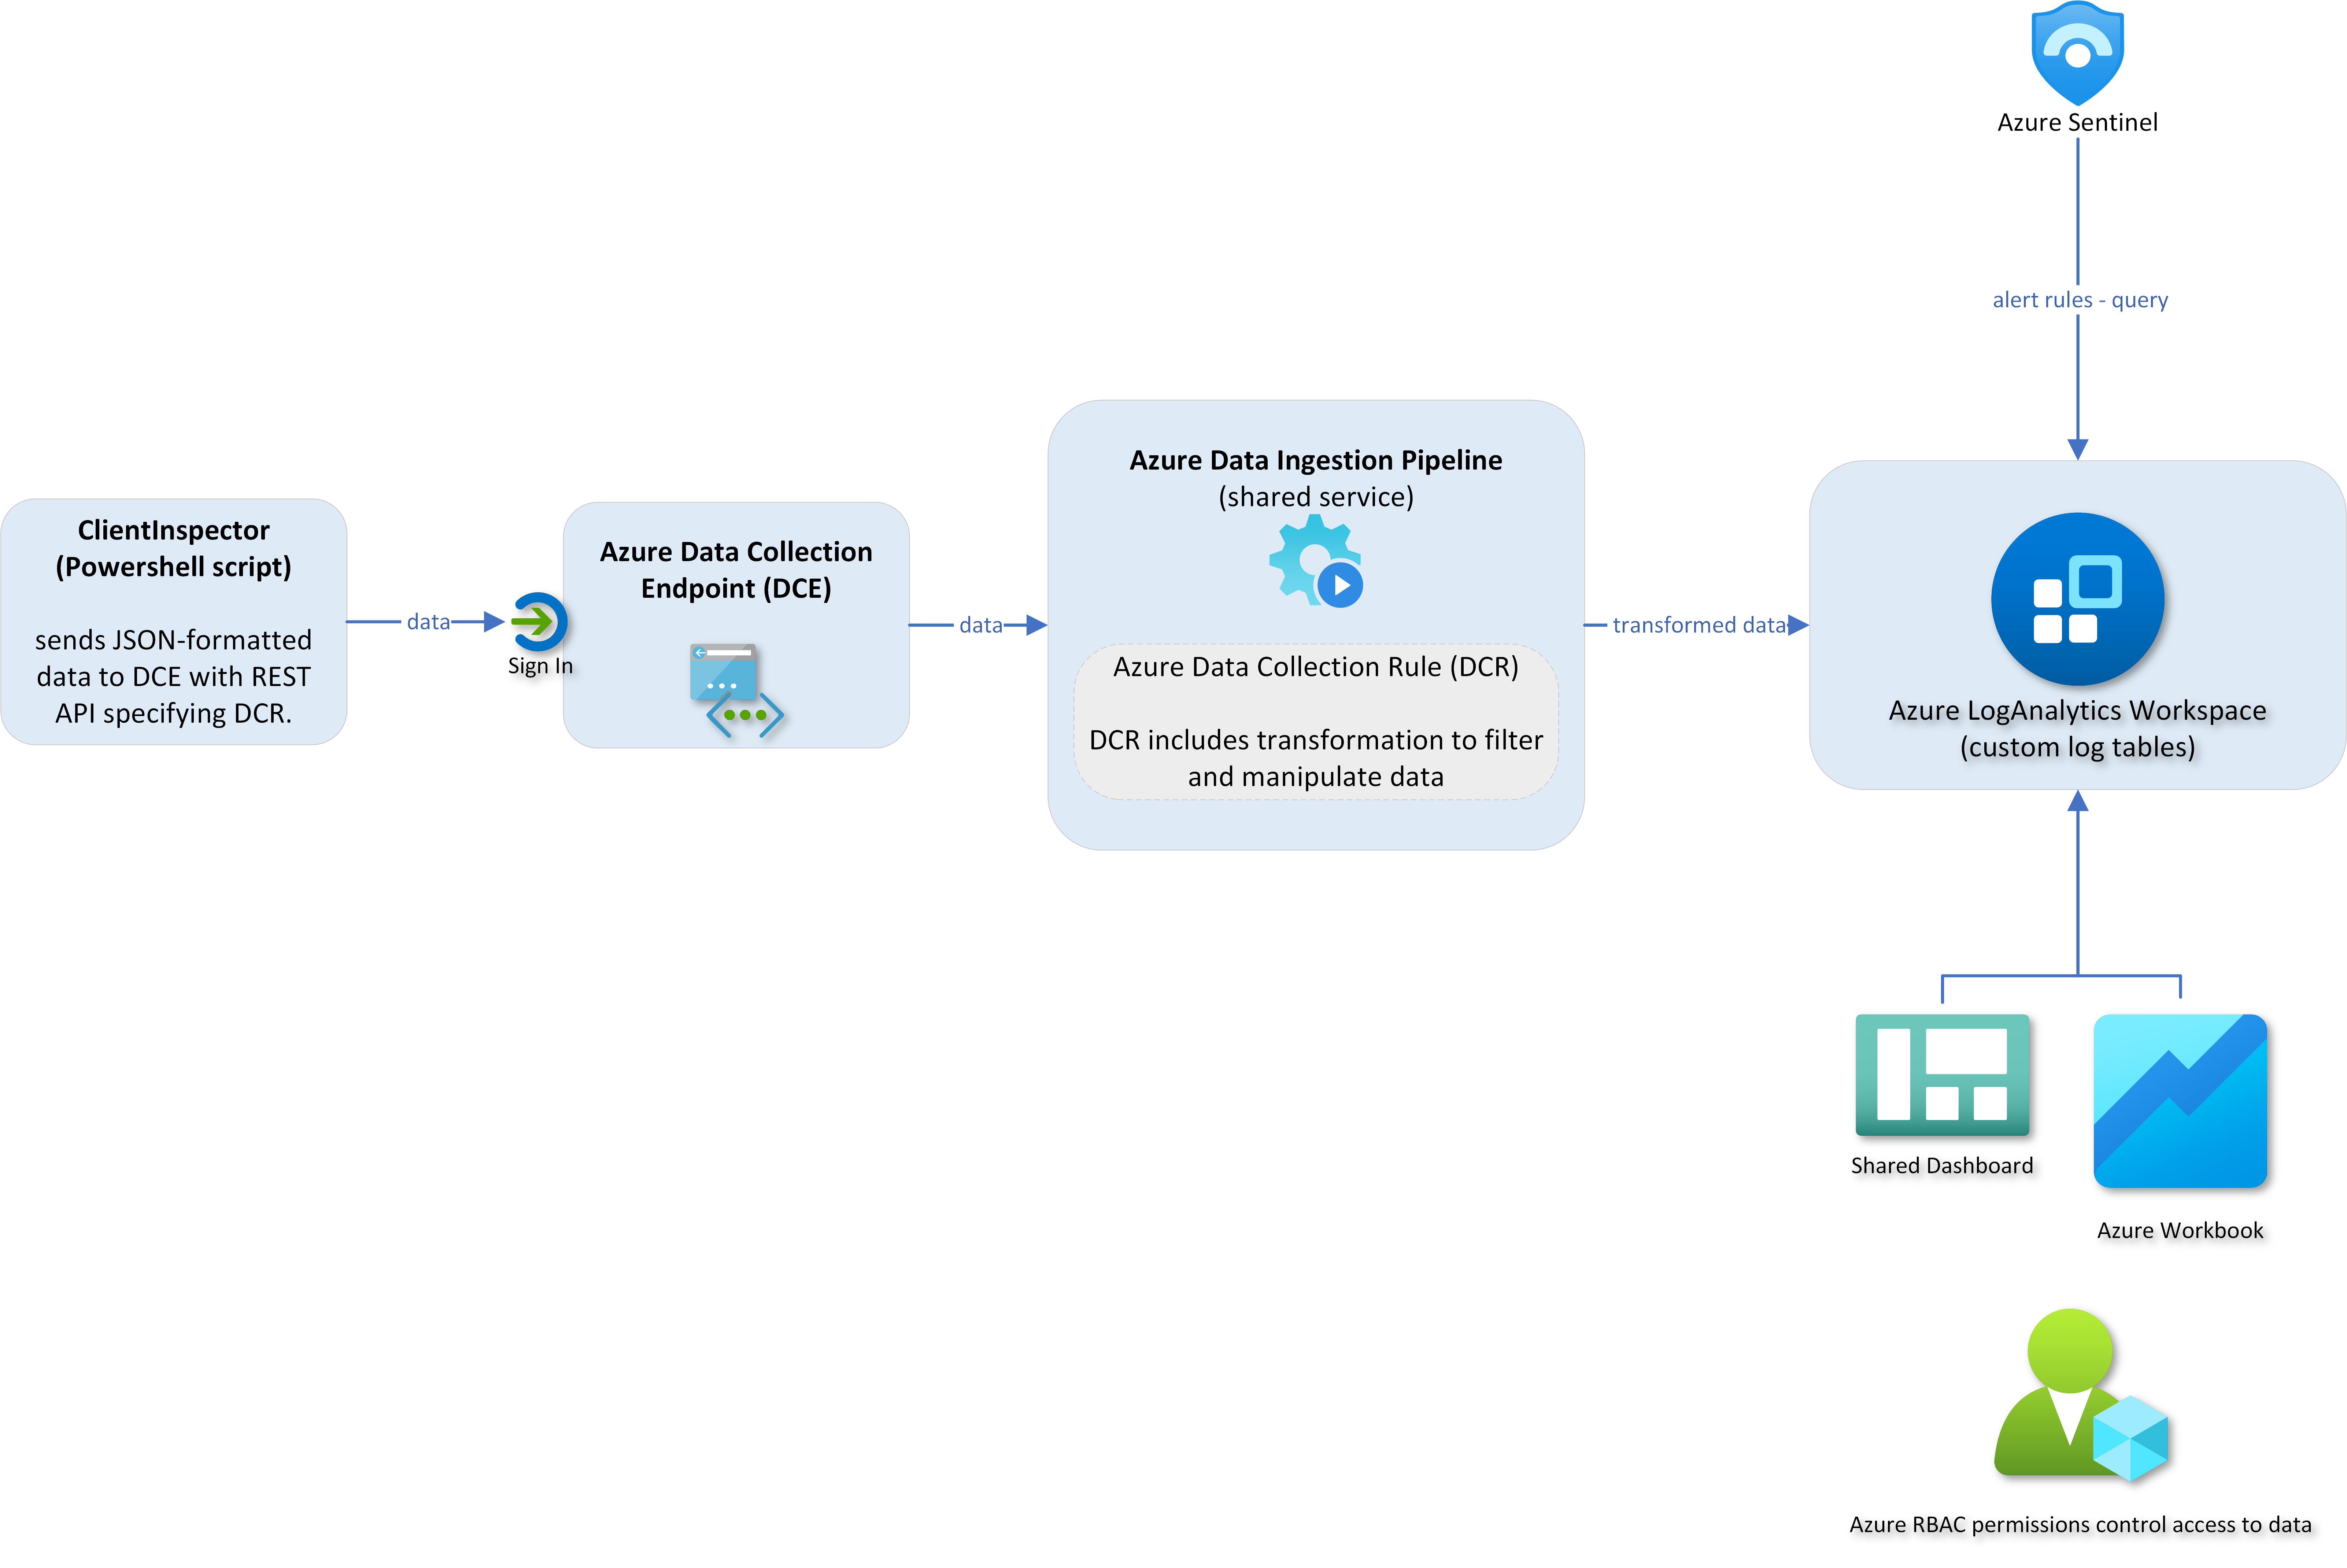 knudsenmorten/clientinspectorv2
Ferramenta de inventário de clientes e detecção de deriva baseada no Azure que coleta dados de configuração do Windows (antivírus, patches,…
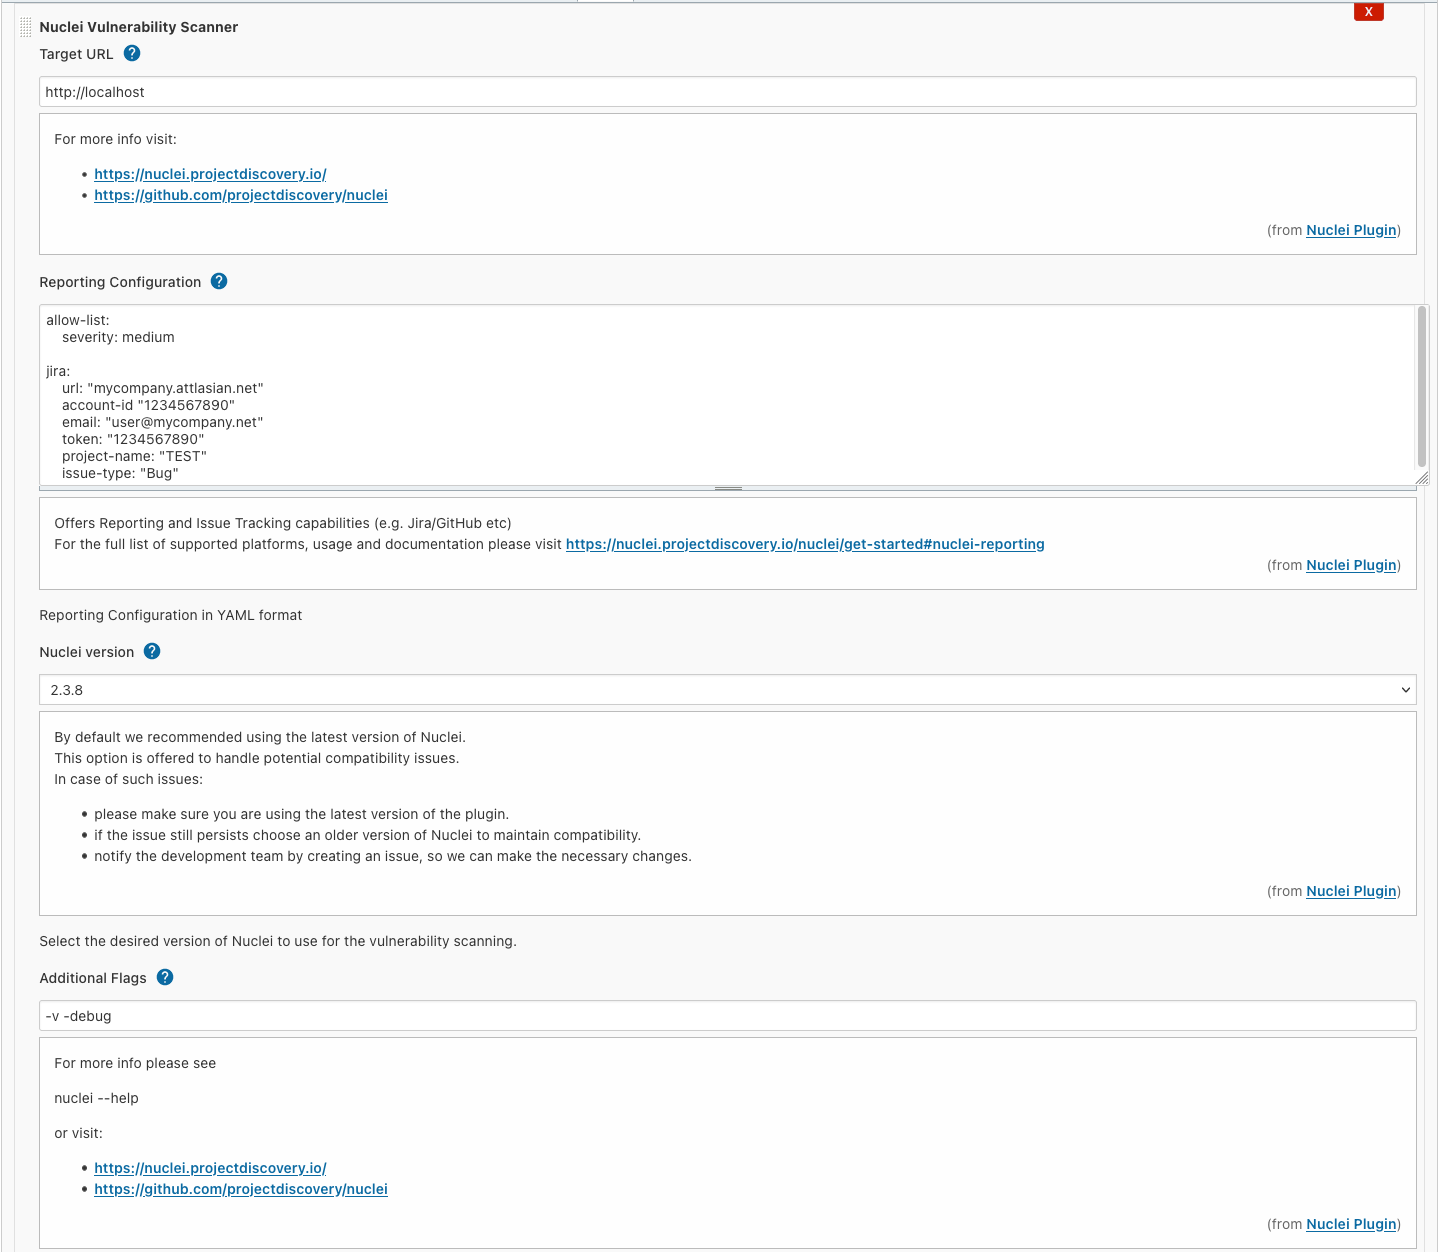 jenkinsci/nuclei-plugin
Nuclei é uma ferramenta rápida para varredura de vulnerabilidades direcionadas configurável baseada em templates, oferecendo enorme extensibilidade e…
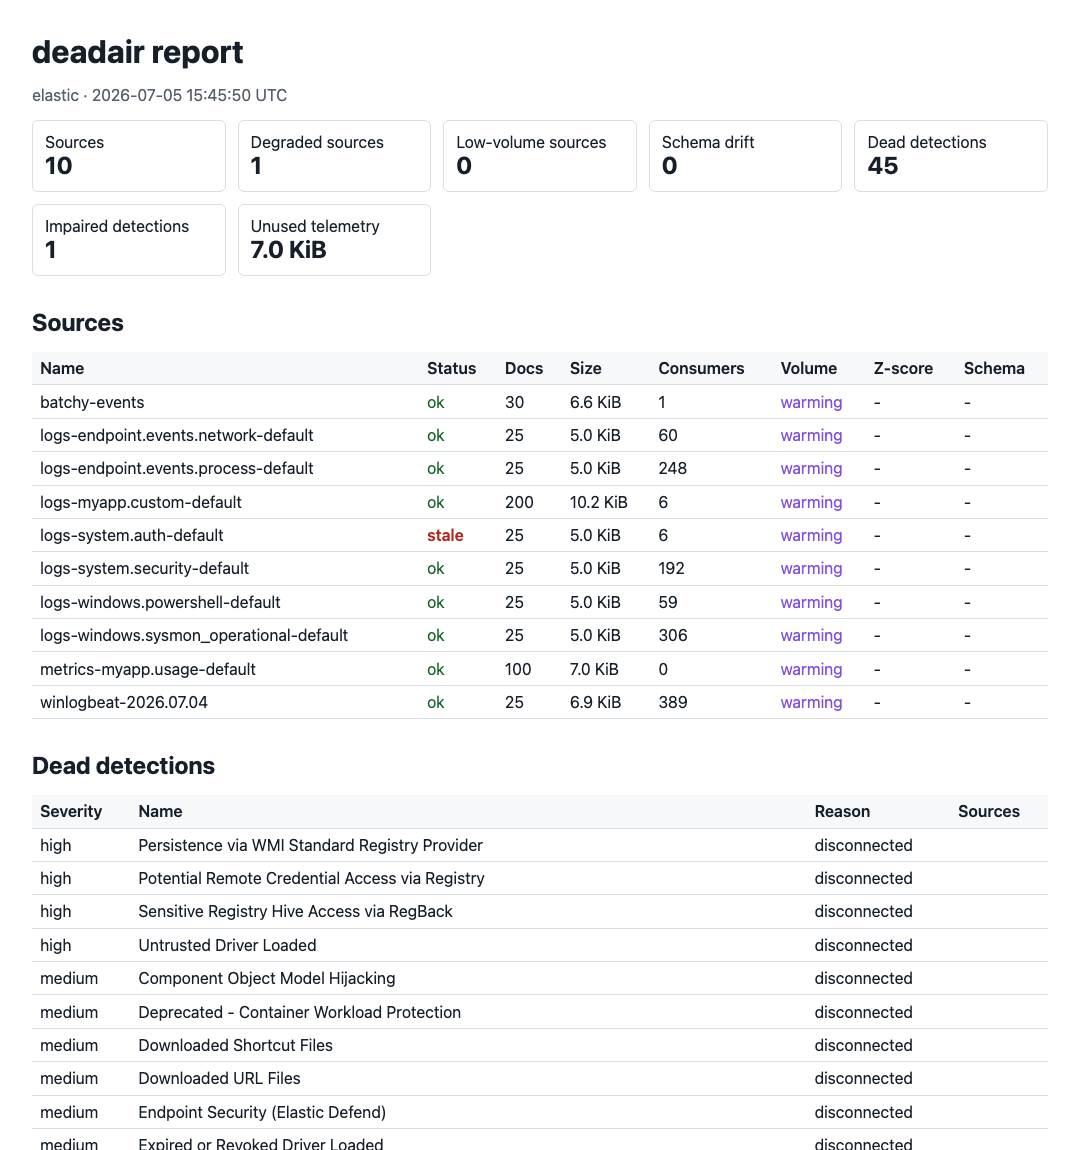 big-comfy/deadair
Encontra as regras de deteção no seu SIEM que estão a funcionar às cegas.
 jhs/audit_couchdb
Detectar problemas de segurança em um servidor Apache CouchDB
 alt3kx/wafparan01d3
Avaliação Rápida do WAF "paranóico" Doctor | Ferramenta WAFPARAN01D3
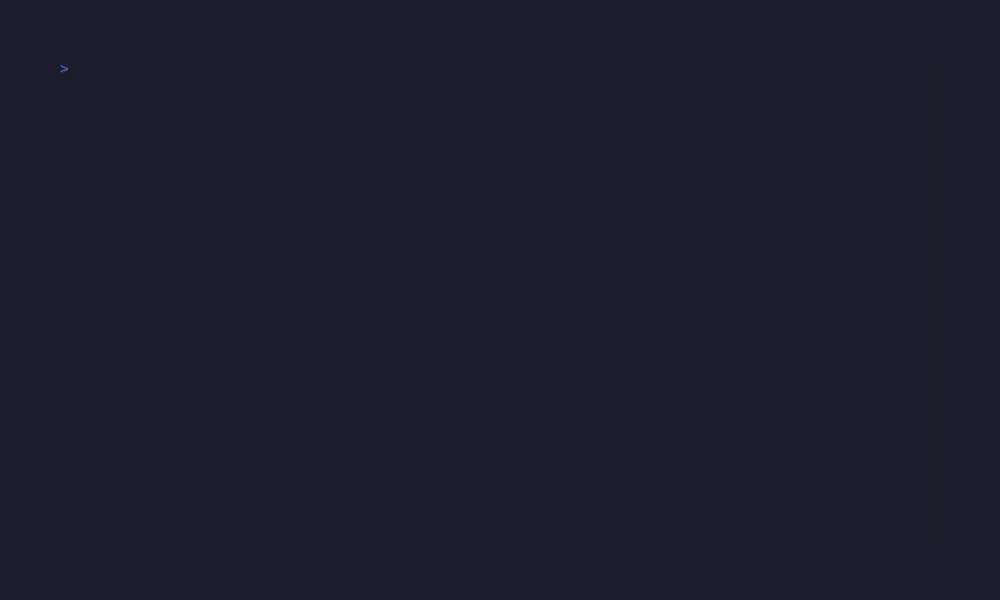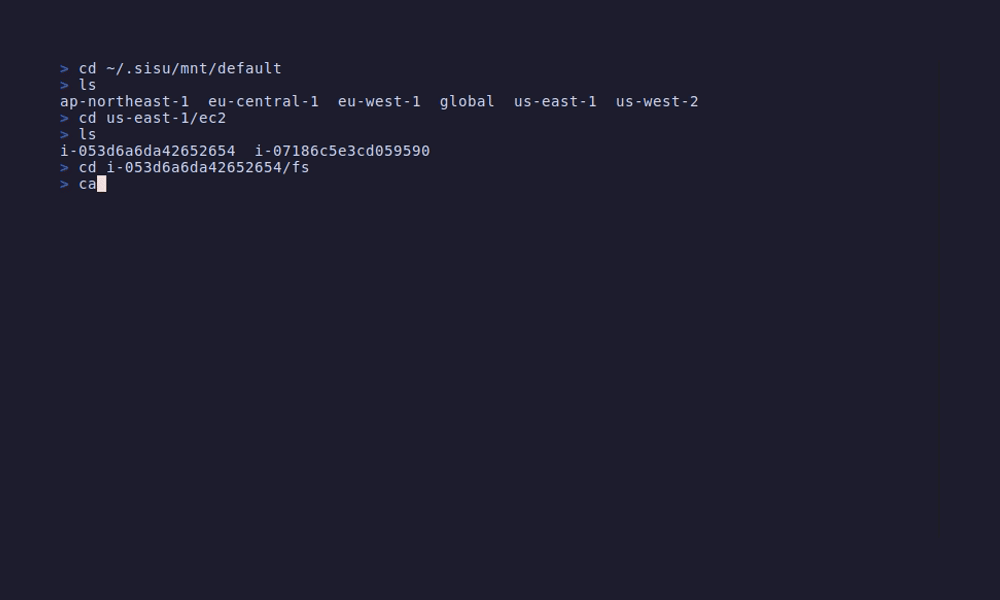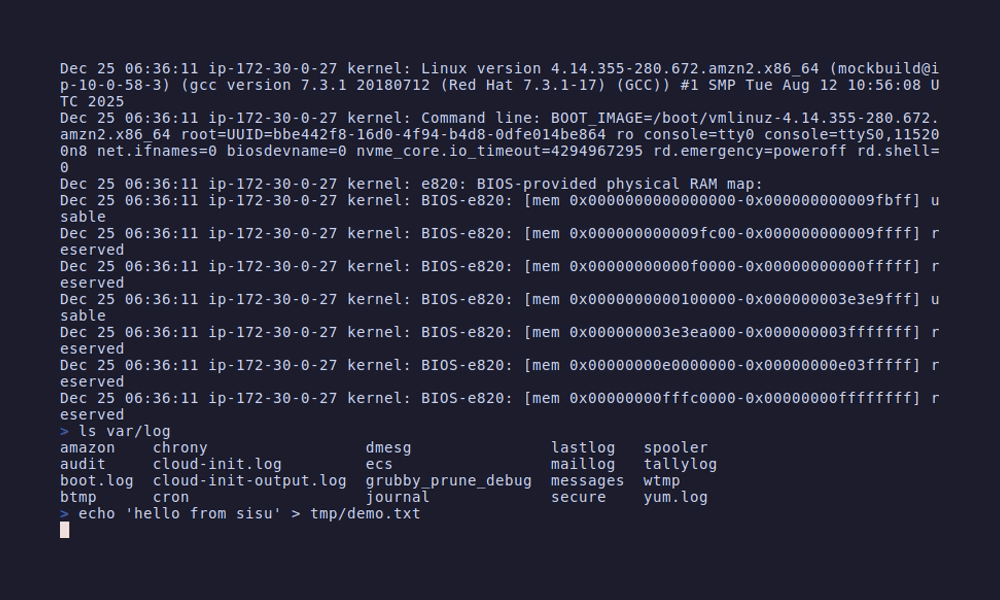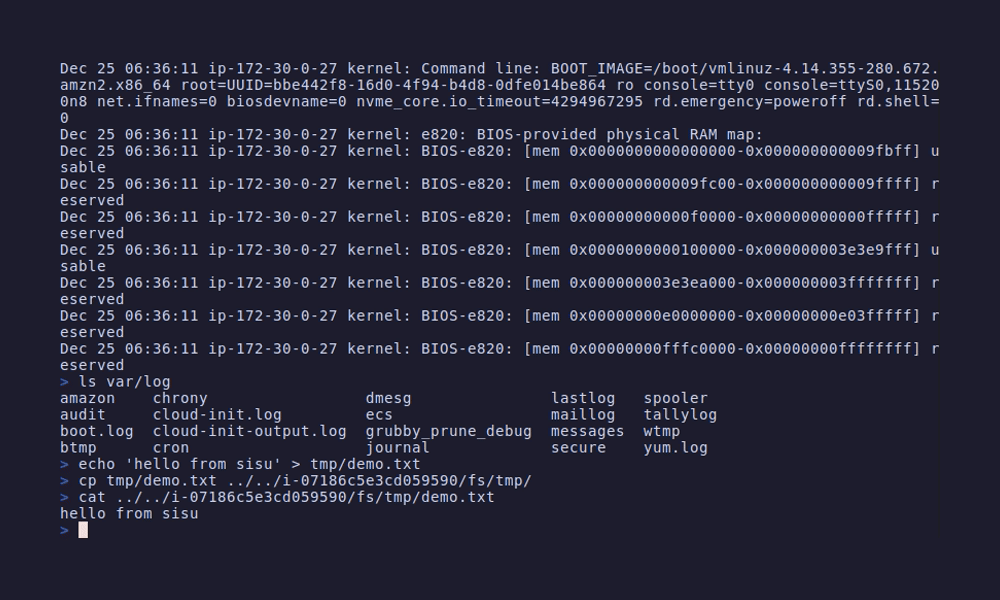 semonte/sisu
Monta recursos da AWS como um sistema de arquivos local para exploração de infraestrutura, auditoria de segurança e análise de configuração usando…
 alrikrr/cisco-smart-exploit
Exploit Cisco SmartInstall [CVE-2018-0171]
 jdauphant/patch-openssl-cve-2014-0160
Corrigir openssl #heartbleed com ansible
 synacktiv/bissap
Uma nova ferramenta de código aberto para auditar rapidamente permissões SAP.
 iot-onboarding/mud-visualizer
mud-visualizer é uma ferramenta para visualizar arquivos MUD
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 ozergoker/cve-2021-40444
Vulnerabilidade de execução remota de código no Microsoft MSHTML CVE-2021-40444
 synacktiv/kcmapper
KcMapper é uma ferramenta de auditoria de segurança para Keycloak. Ele exporta sua configuração Keycloak (realms, clientes, usuários, papéis, etc.)…








