Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-5777-TrendMicro-ApexCentral-RCE — Prova de Conceito para CVE-2025-5777 – Bypass de Autenticação e RCE no Trend Micro Apex Central | Kitploit
Ferramentas/GitHubGitHub/shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleAutenticaçãoRed Teaming
GitHub
shivshantp/cve-2025-5777-trendmicro-apexcentral-rce

CVE-2025-5777-TrendMicro-ApexCentral-RCE

Prova de Conceito para CVE-2025-5777 – Bypass de Autenticação e RCE no Trend Micro Apex Central

Ver Repositório
431há 1 anoAinda não revisado
Compartilhar

CVE Exploit-Status

🚨 CVE-2025-5777 – Bypass de Autenticação + RCE no Trend Micro Apex Central

🔎 Visão Geral

CVE-2025-5777 é uma vulnerabilidade crítica de bypass de autenticação e execução remota de código (RCE) descoberta no Trend Micro Apex Central. Ela permite que atacantes não autenticados executem comandos arbitrários no sistema ao abusar de uma falha na interface de gerenciamento baseada na web.

  • Gravidade: Crítica
  • Pontuação CVSS: 10.0
  • Vetor de Ataque: Remoto
  • Autenticação Necessária: Não
  • Produto Afetado: Trend Micro Apex Central
  • Versões Afetadas: Anteriores ao Patch 2379
  • Status: Explorado ativamente na natureza

🧠 Detalhes Técnicos

A vulnerabilidade existe na interface web do Trend Micro Apex Central. Ao enviar uma solicitação HTTP especialmente criada, um atacante pode bypassar a autenticação e desencadear a execução de comandos com privilégios de SYSTEM/root.

📝 Nota: Esta falha afeta implantações acessíveis externamente que não aplicaram o patch lançado em junho de 2025.


🧪 Prova de Conceito (PoC)

🔸 Vetor de Exploit HTTP:

O PoC abusa de uma verificação de autenticação mal configurada em um endpoint interno, seguido pela injeção de comandos do sistema.

📄 Script PoC:

cve-2025-5777-poc.py

python3 cve-2025-5777-poc.py --target http://<target-ip> --cmd "whoami"

Substitua <target-ip> pelo endereço da instância vulnerável do Apex Central.

Se bem-sucedido, a saída do comando (ex.: nt authority\system) será retornada na resposta HTTP.


🛠️ Ferramentas e Tecnologias Utilizadas

  • Python – criação de scripts do exploit
  • Burp Suite – interceptação e modificação de requisições
  • Wireshark – análise de pacotes
  • Nmap – enumeração de serviços
  • Trend Micro Apex Central – aplicativo alvo
  • GitHub – para publicação do PoC e documentação

📝 Passos para Reproduzir

  1. Implante uma versão vulnerável do Trend Micro Apex Central (anterior ao Patch 2379).
  2. Execute o script de exploit com o IP alvo e o comando desejado.
  3. Observe a saída retornada pelo servidor (indicando execução de código).
  4. Confirme privilégios em nível de sistema por meio de comandos adicionais (whoami, id, etc.).

✅ Mitigação

  • Atualize o Trend Micro Apex Central para o Patch 2379 ou posterior.

  • Restrinja o acesso público à interface web do Apex Central.

  • Monitore logs para padrões incomuns de execução de comandos do sistema.

  • Utilize controles de camada de rede para impedir acesso não autenticado.


⚠️ Aviso Legal:
Este PoC foi criado estritamente para fins educacionais e de demonstração.
O uso não autorizado contra sistemas que você não possui ou não tem permissão para testar é ilegal.


🎬 Demonstração ao Vivo (Simulada)

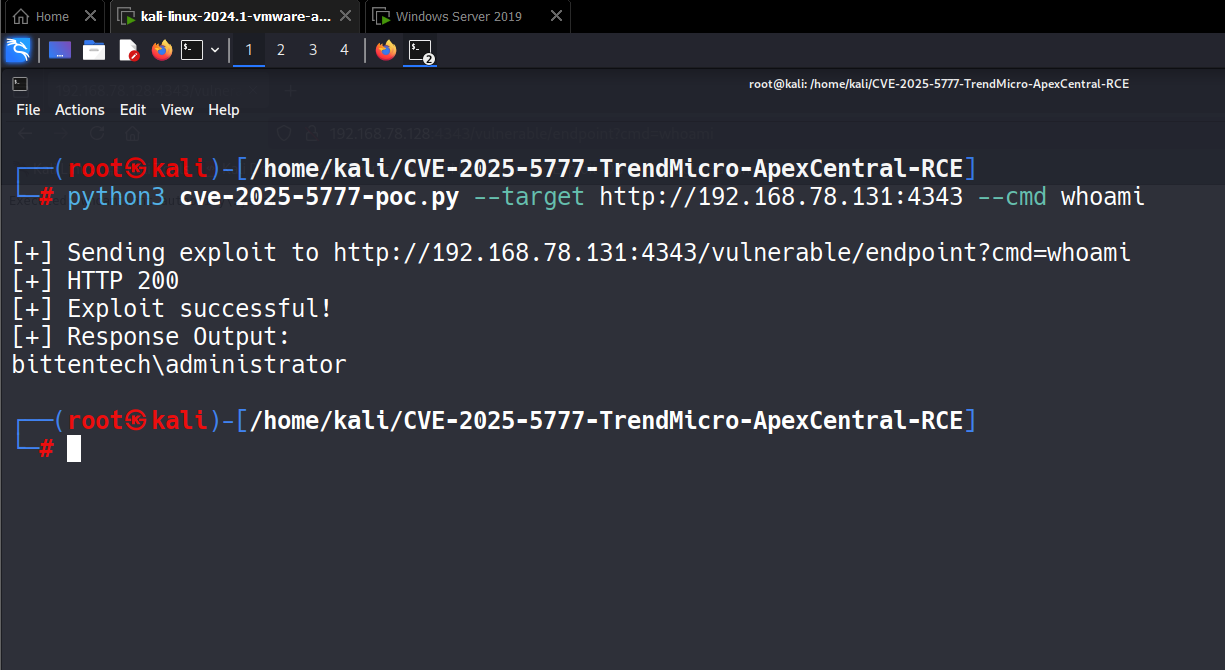
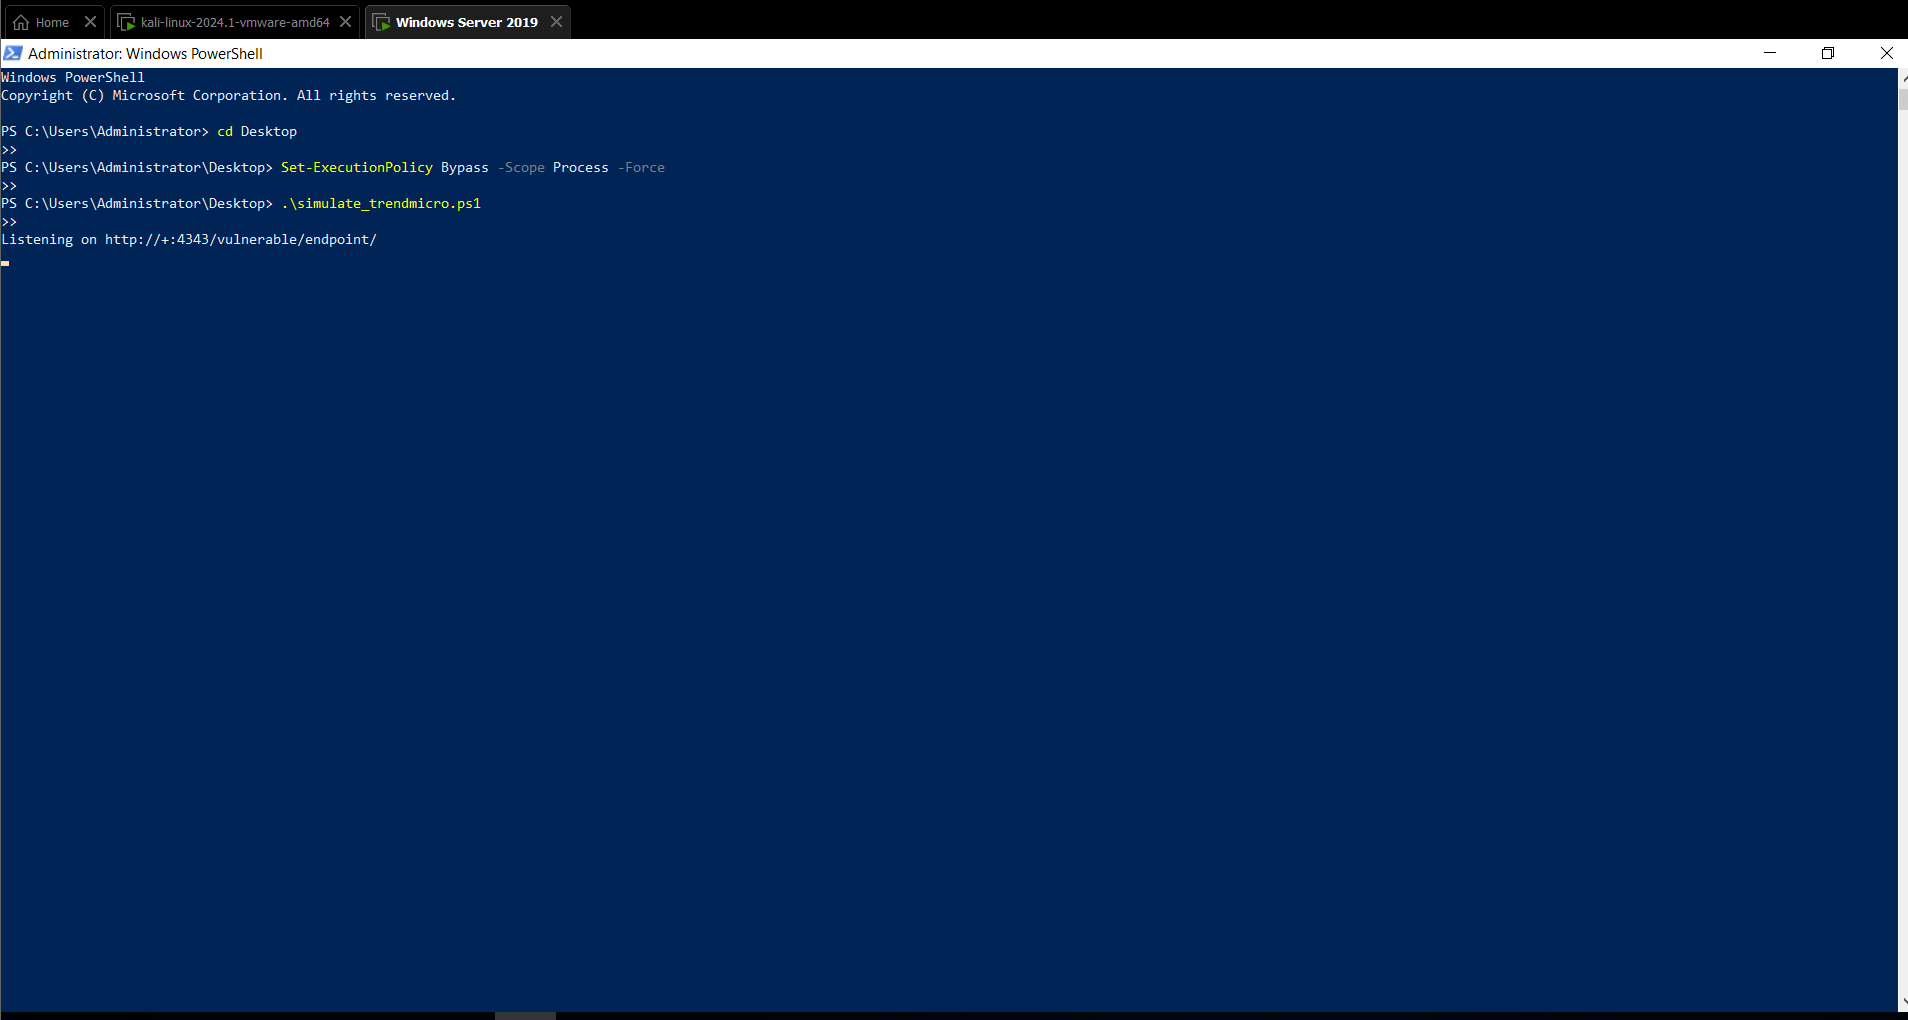
Saída do Listener PowerShell Simulado: Listener
Exploit Executado a partir do Kali: PoC Output

👨‍💻 Autor

Shivshant Patil
Hacker Ético Certificado (CEH v13)
Graduado em Engenharia da Computação
🔗 Perfil no LinkedIn
🔗 Perfil no GitHub

📚 Referências

  • 🔗 Comunicado de Segurança da Trend Micro
  • 🔗 Entrada NVD - CVE-2025-5777
  • 🔗 Cobertura do ThreatPost
  • 🔗 Segurança PacketStorm

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    315

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Baixar ferramenta