
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit

 roostercoopllc/flipper-mcp
Servidor MCP com IA para Flipper Zero. Controle SubGHz, NFC, RFID, IR, BLE, GPIO e muito mais via WiFi usando Claude ou qualquer cliente MCP.
 oyesanyf/oshoosiclaw
Agente autônomo de segurança de endpoint em Rust que combina driver Ring-0 do Windows e bloqueio pré-execução eBPF do Linux, detecção YARA,…
 iss4cf0ng/openshell
Servidor de gerenciamento de reverse shell leve baseado em Go com uma interface web para sessões interativas de shell, gerenciamento de sessões e…
 st3rven/fronthunter
FrontHunter é uma ferramenta para testar grandes listas de domínios e identificar candidatos para domain fronting.
 r00k5a58/pyc2
c2 simples escrito em python para demonstrar conceitos de segurança
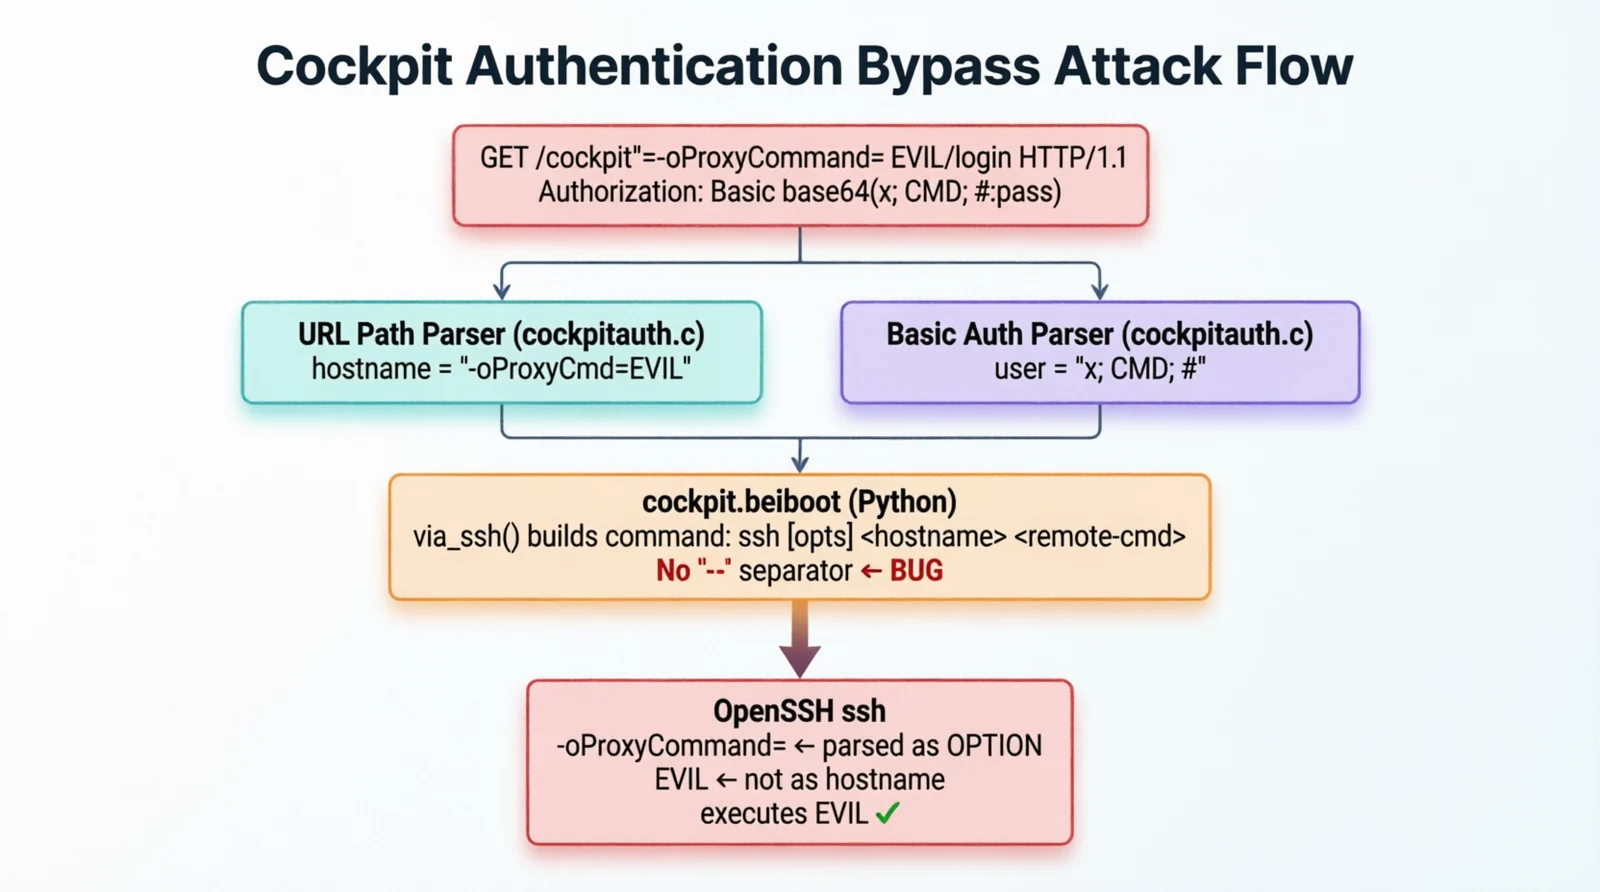 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Execução Remota de Código Não Autenticada via Injeção de Argumentos de Linha de Comando SSH
 tas9er/cve-2021-22986
Codificado por:Tas9er / F5 BIG-IP Vulnerabilidade de Execução Remota de Comandos
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
Vulnerabilidade de injeção remota de comandos no firewall Zyxel (CVE-2022-30525)
 padsalatushal/cve-2011-2523
Exploit em Python para vsftpd 2.3.4 - Execução de Comandos via Backdoor
 tc4dy/cve-2026-15409-15410-framework
Framework multi-exploit para SonicWall SMA1000 encadeando SSRF (CVE-2026-15409) a Erlang RCE e escalonamento de privilégios root (CVE-2026-15410).…
 tc4dy/cve-2026-41940-poc-exploit
PoC exploit para CVE-2026-41940 visando bypass de autenticação no cPanel/WHM via injeção de CRLF. Suporta sequestro de sessão, RCE, reverse shell,…
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
POC da vulnerabilidade de execução remota de código do Spring Cloud Gateway, que adiciona uma operação de shell reverso com base na execução de…
 user696/mrrat
:mouse: Este é um Trojan de Acesso Remoto (RAT) multiplataforma em Python 2.x
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) é uma vulnerabilidade de dia zero do Microsoft Office que foi recentemente descoberta. É uma vulnerabilidade de alta…
 horizon3ai/cve-2024-8190
Exploit de prova de conceito para CVE-2024-8190, uma vulnerabilidade de injeção de comandos autenticada no Ivanti Cloud Service Appliance, permitindo…
 leviticus-triage/chromsploit-framework
Framework de Exploração Avançado com IA | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
 arlyone/apache-struts-0day-exploit
Vulnerabilidade Crítica de Execução Remota de Código (CVE-2018-11776) Encontrada no Apache Struts.








