
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit

 noperator/cve-2019-18935
Exploit de RCE para uma vulnerabilidade de desserialização JSON no .NET no Telerik UI para ASP.NET AJAX.
 r00t-3xp10it/meterpeter
C2 Powershell Framework de Comando e Controle com Comandos Integrados
 trustedsec/tap
A TrustedSec Attack Platform é um método confiável para droppers em uma infraestrutura, a fim de garantir conexões estabelecidas com uma organização.
 3v4si0n/http-revshell
Shell reverso do Powershell usando protocolo HTTP/S com bypass do AMSI e consciente de proxy
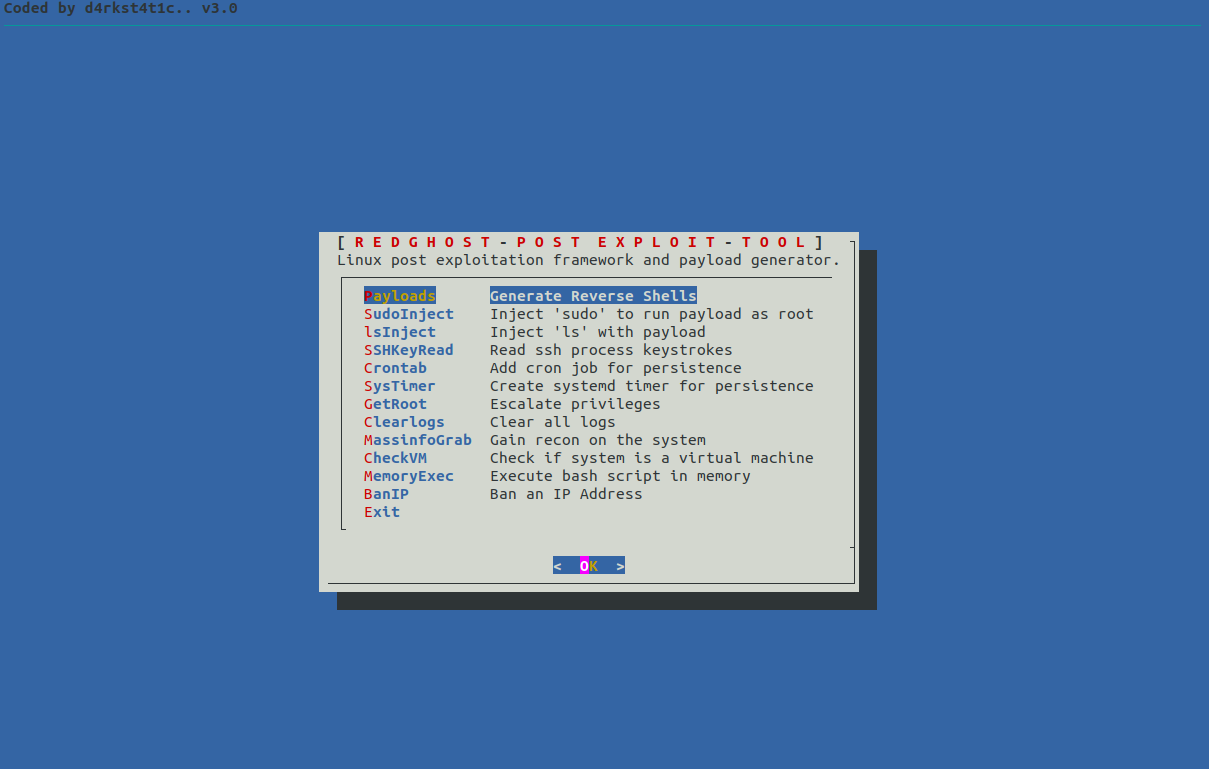 d4rk007/redghost
Estrutura de pós-exploração Linux escrita em bash projetada para auxiliar equipes vermelhas em persistência, reconhecimento, escalonamento de…
 tamim1089/hikvisionexploiter
HikvisionExploiter é um utilitário baseado em Python projetado para automatizar a exploração e verificações de acessibilidade de diretórios em…
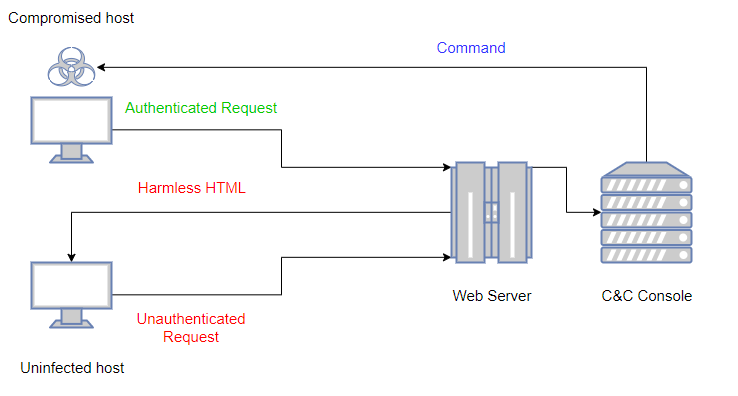 kudaes/lolbits
** DESCONTINUADO ** C2 framework que usa o Background Intelligent Transfer Service (BITS) como protocolo de comunicação e Direct Syscalls + Dinvoke…
 globalpolicy/phonemonitor
Uma Ferramenta de Administração Remota para dispositivos Android
 tsuyoken/imgbackdoor
Oculte seu payload em um arquivo .jpg
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) é um shell reverso baseado em Python equipado com funcionalidades que auxiliam em um cenário de…
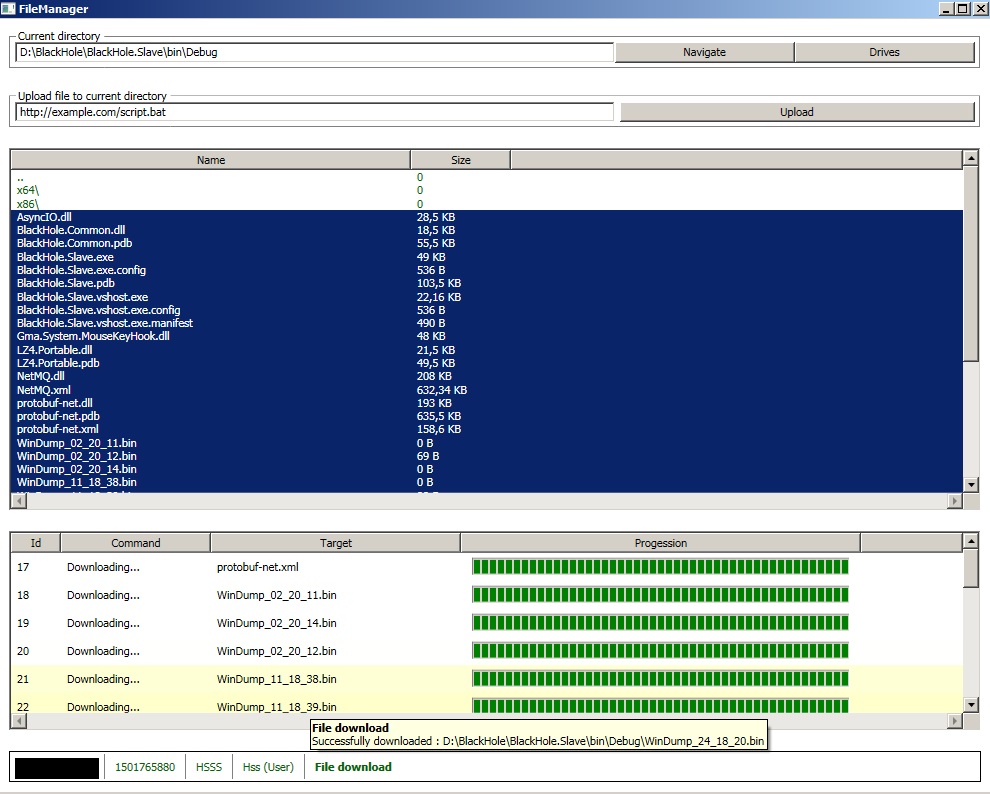 hussein-aitlahcen/blackhole
RAT em C# (Ferramenta de Administração Remota)
 28zaaky/khaos-c2
KHAOS é um framework C2 moderno que roteia o tráfego de agentes através de serviços de nuvem já confiáveis pelas redes corporativas.
 codextf2/screenshotbof
Uma capacidade alternativa de captura de tela para o Cobalt Strike que utiliza WinAPI e não realiza fork & run. Captura de tela baixada na memória.
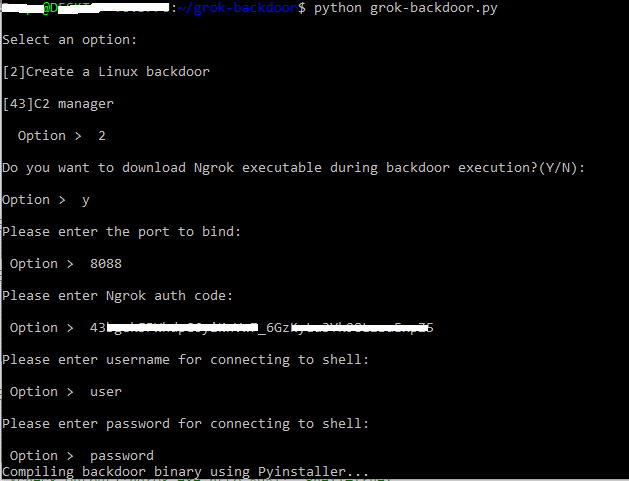 deepzec/grok-backdoor
Backdoor simples em Python com suporte a túnel Ngrok
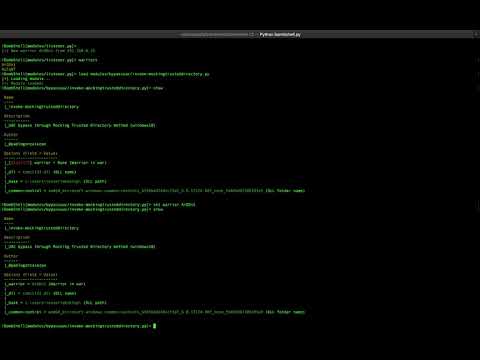 telefonica/ibombshell
Ferramenta para implantar um prompt de pós-exploração a qualquer momento.
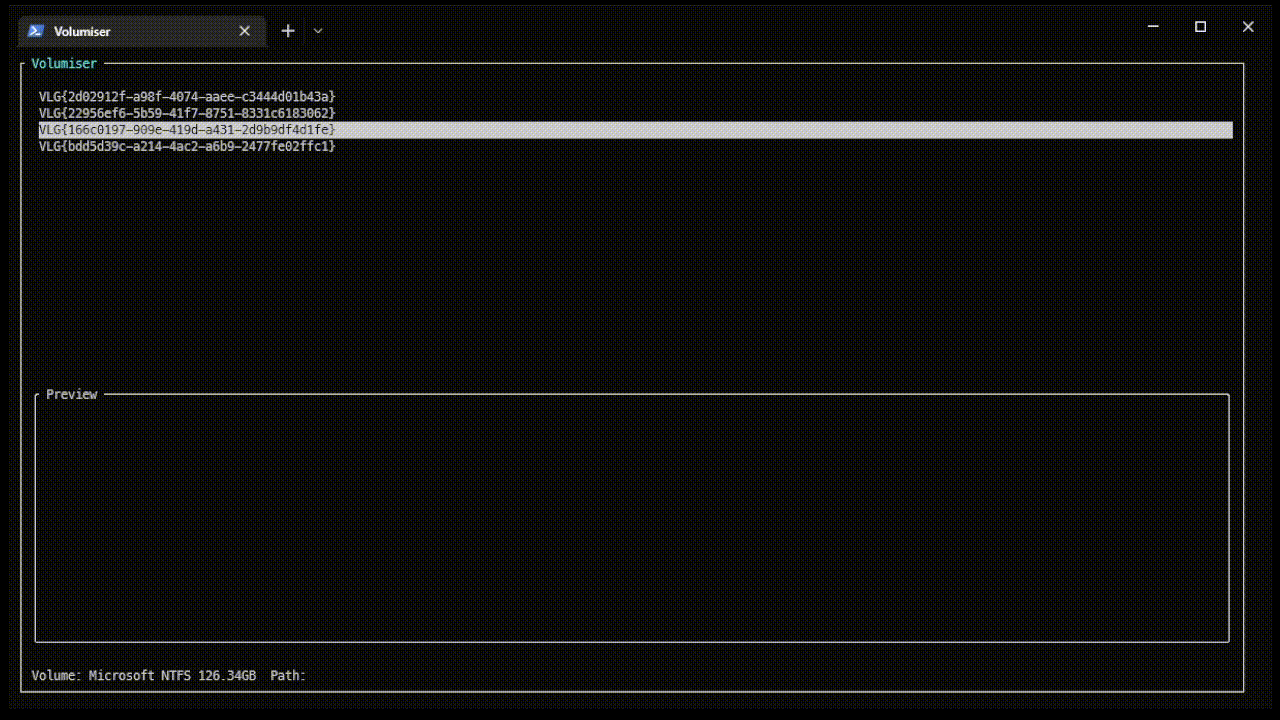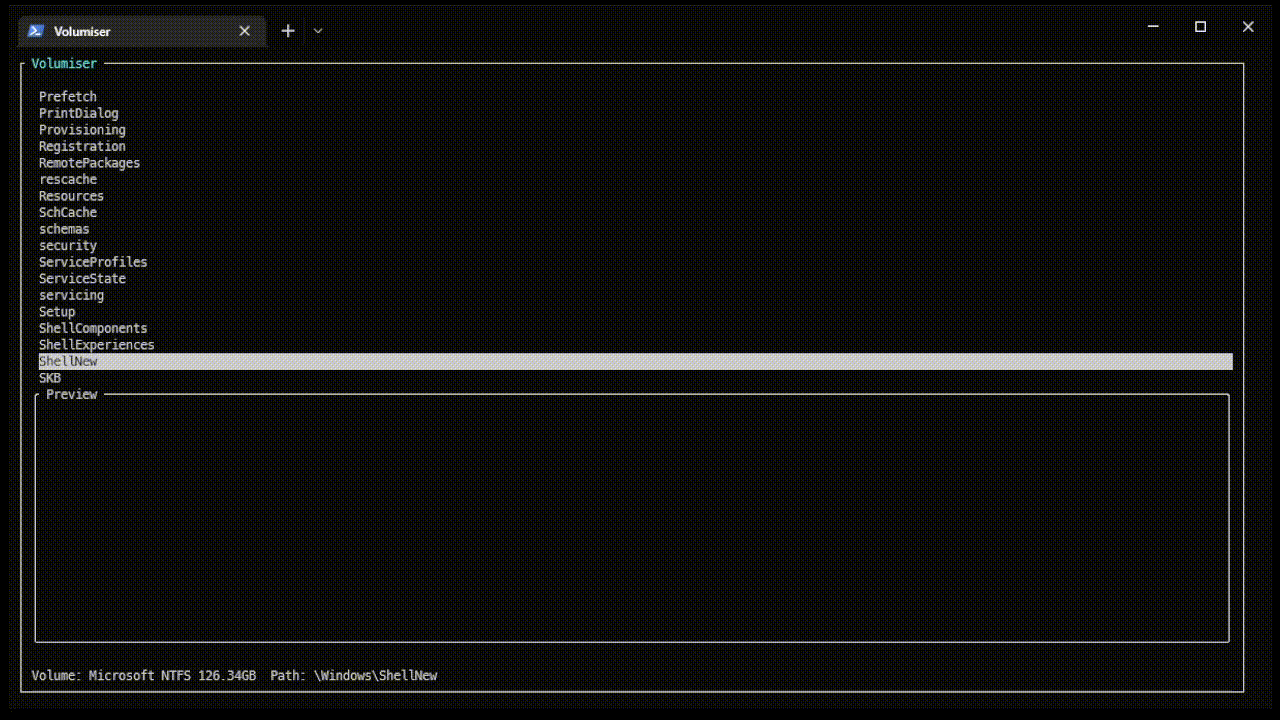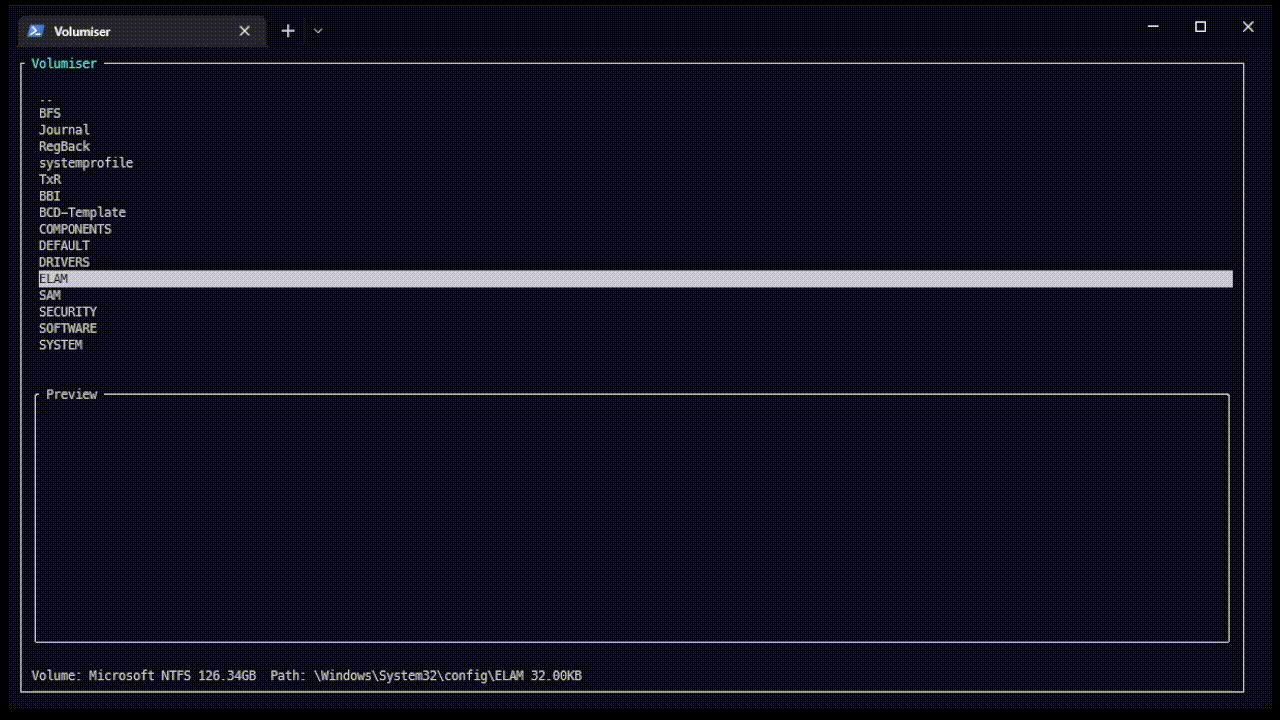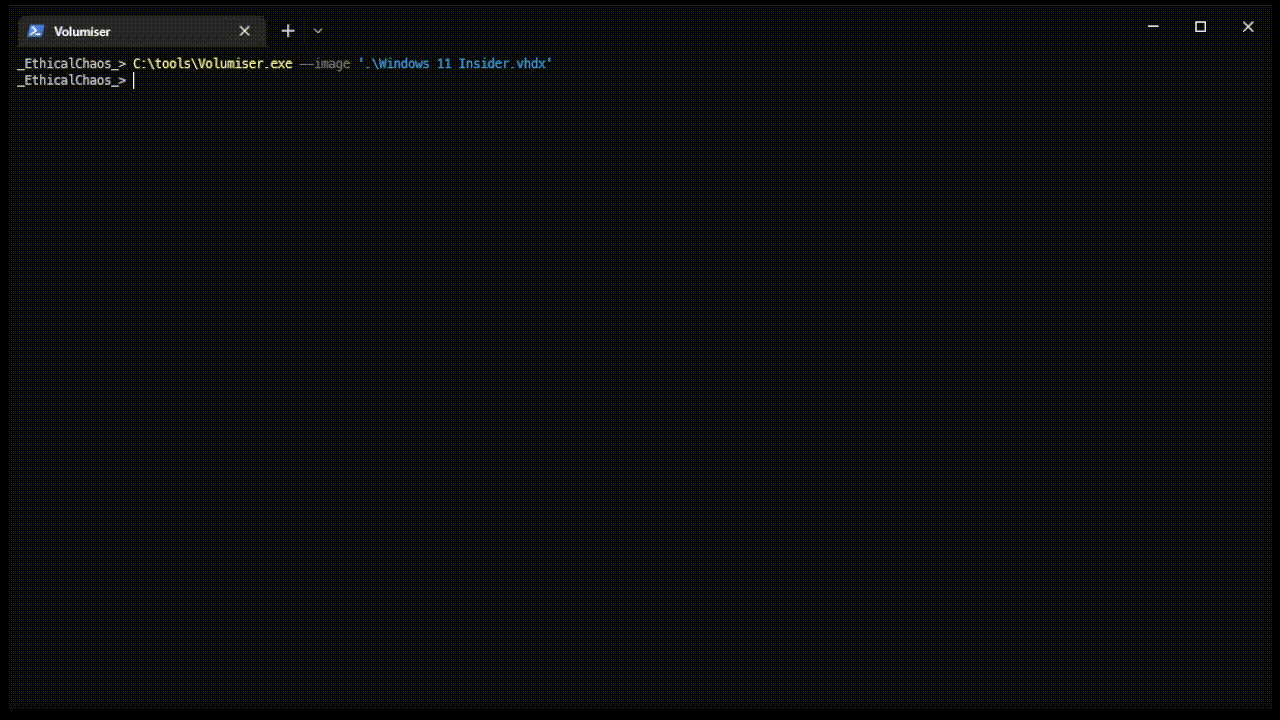 ccob/volumiser
CLI e console interativo para listar, navegar e extrair arquivos de imagens de disco de VMs (VHDX, VMDK, snapshots EBS, discos brutos) para…
 yaxser/cobaltstrike-bof
Coleção de beacon BOF escrita para aprender windows e cobaltstrike
 r00t-3xp10it/trojanizer
Trojanize seu payload - automatização do WinRAR (SFX) - em distribuições Linux








