
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit

 28zaaky/khaos-c2
KHAOS é um framework C2 moderno que roteia o tráfego de agentes através de serviços de nuvem já confiáveis pelas redes corporativas.
 codextf2/screenshotbof
Uma capacidade alternativa de captura de tela para o Cobalt Strike que utiliza WinAPI e não realiza fork & run. Captura de tela baixada na memória.
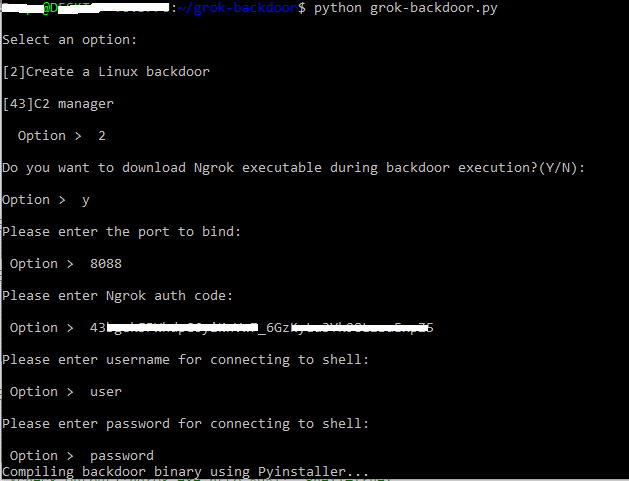 deepzec/grok-backdoor
Backdoor simples em Python com suporte a túnel Ngrok
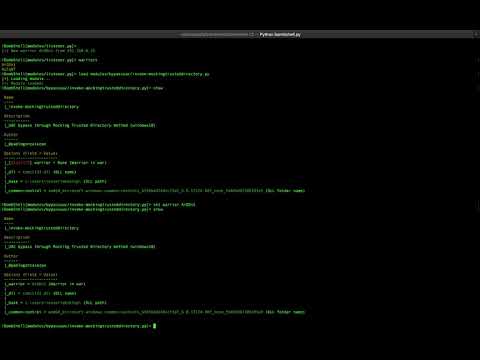 telefonica/ibombshell
Ferramenta para implantar um prompt de pós-exploração a qualquer momento.
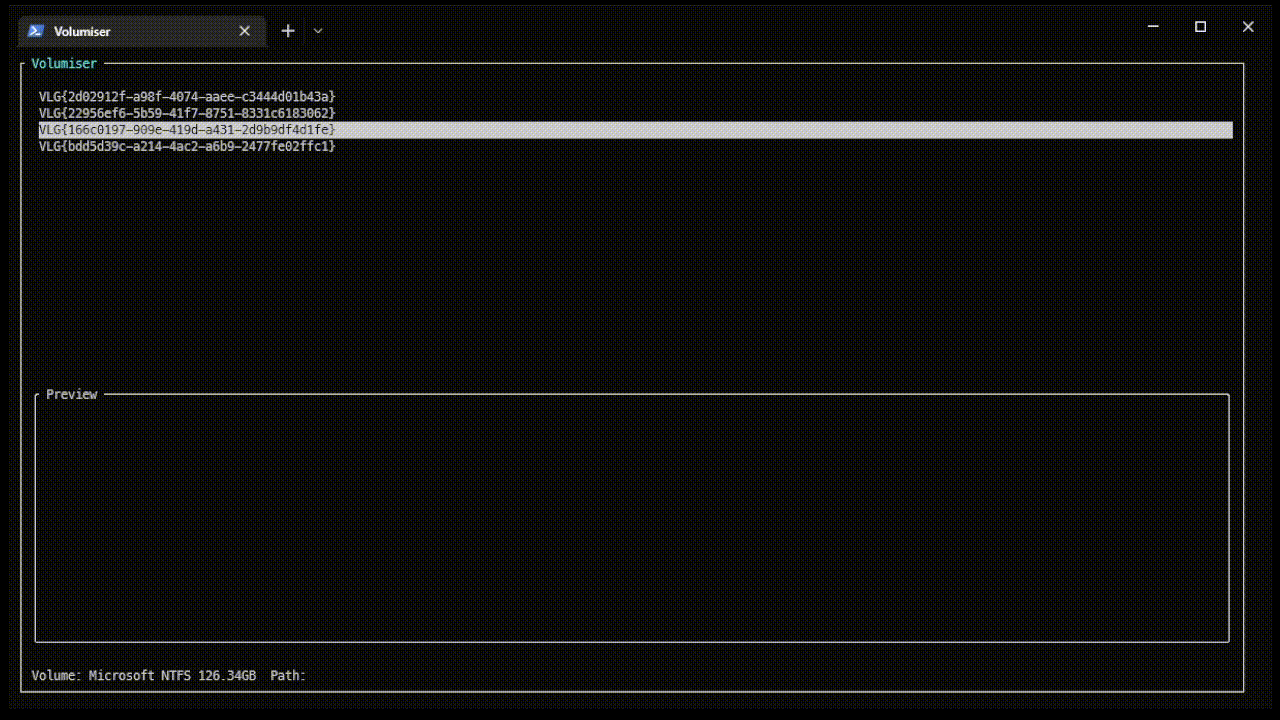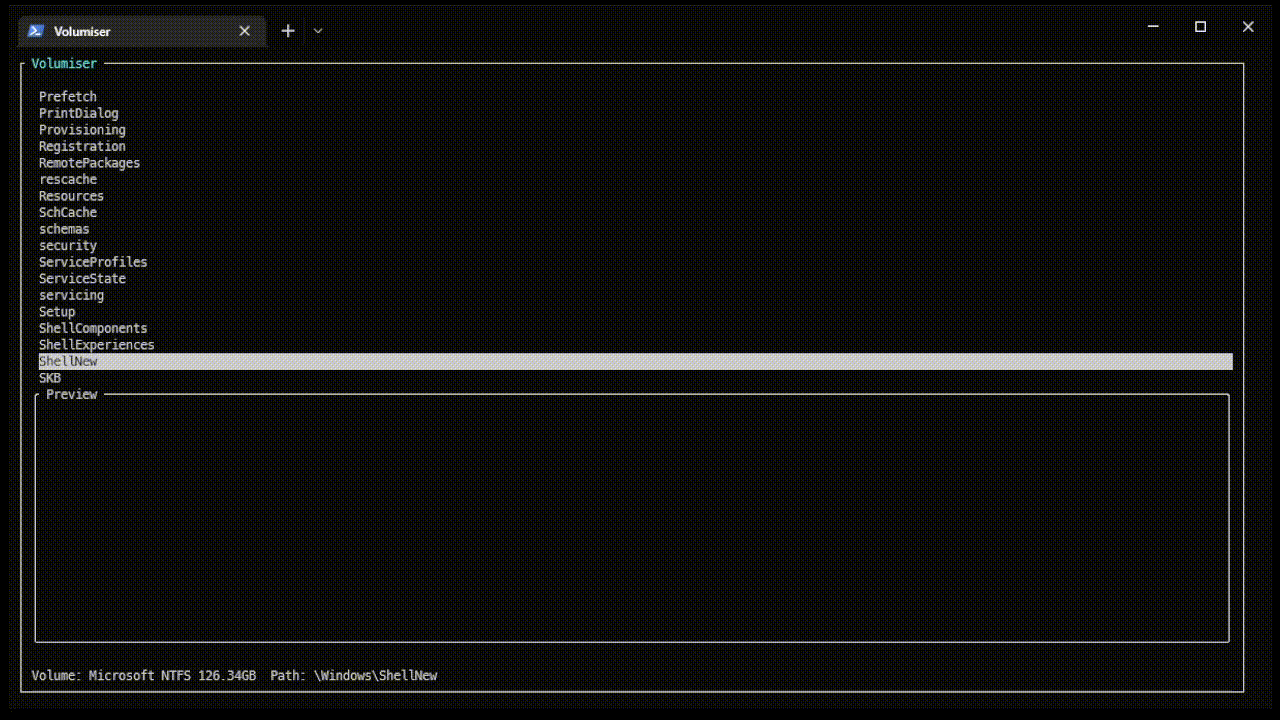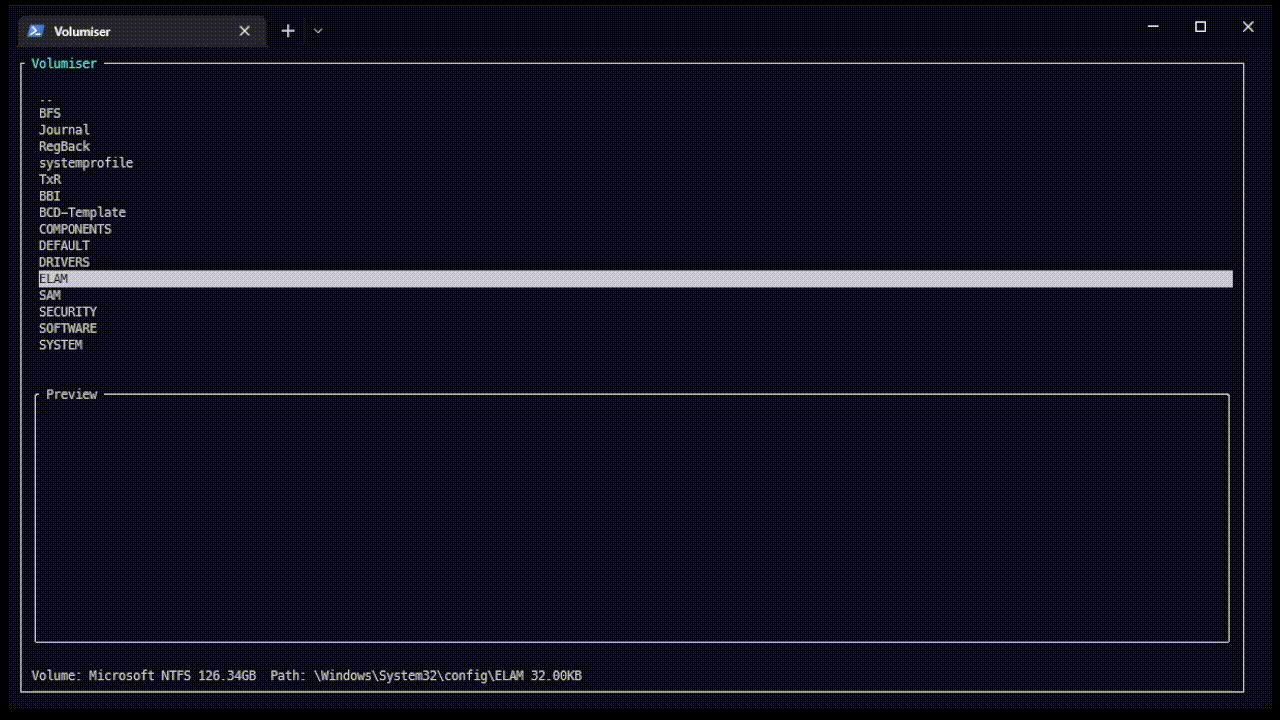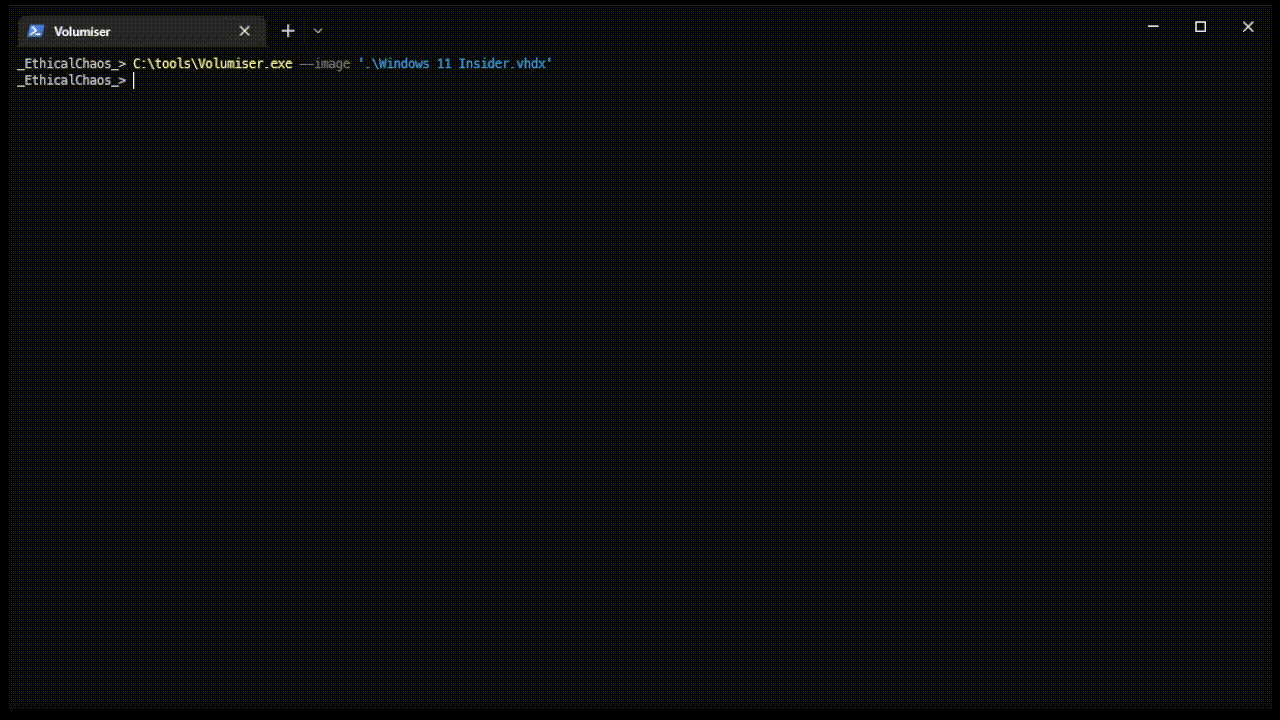 ccob/volumiser
CLI e console interativo para listar, navegar e extrair arquivos de imagens de disco de VMs (VHDX, VMDK, snapshots EBS, discos brutos) para…
 yaxser/cobaltstrike-bof
Coleção de beacon BOF escrita para aprender windows e cobaltstrike
 r00t-3xp10it/trojanizer
Trojanize seu payload - automatização do WinRAR (SFX) - em distribuições Linux
 joelgmsec/http-shell
Shell reverso HTTP multiplataforma que fornece uma interface semelhante a um shell via HTTP, com upload/download de arquivos, histórico de comandos,…
 its-arun/cve-2022-39197
Exploit de prova de conceito para CVE-2022-39197, permitindo execução remota de código contra CobaltStrike <= 4.7.1 por meio de payload SVG malicioso…
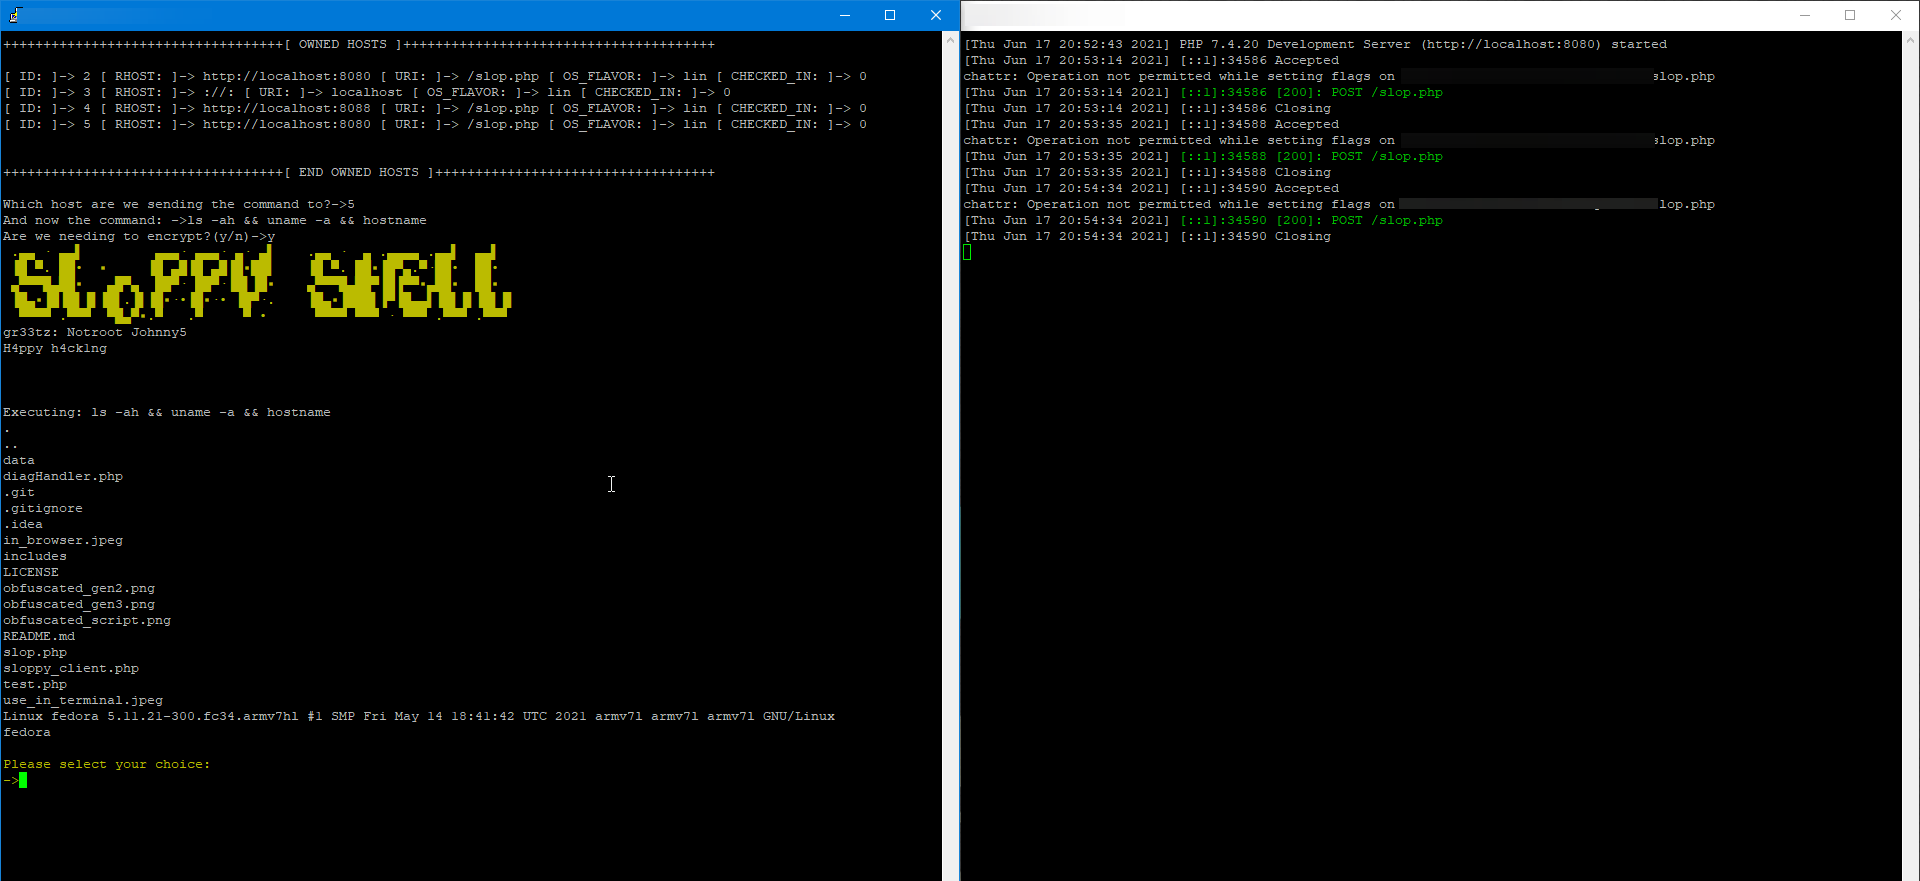 oldkingcone/slopshell
a única webshell PHP que você precisa.

 matheuzsecurity/ringreaper
Agente de pós-exploração para Linux que usa io_uring para contornar furtivamente a detecção por EDR, evitando syscalls tradicionais.
 them4hd1/vayne-rat
Um RAT C# .NET avançado, é estável e contém muitos recursos.
 umutcamliyurt/pingrat
Ferramenta de comando e controle baseada em ICMP que tunela tráfego C2 através de firewalls usando payloads de ping, indetectável pela maioria das…
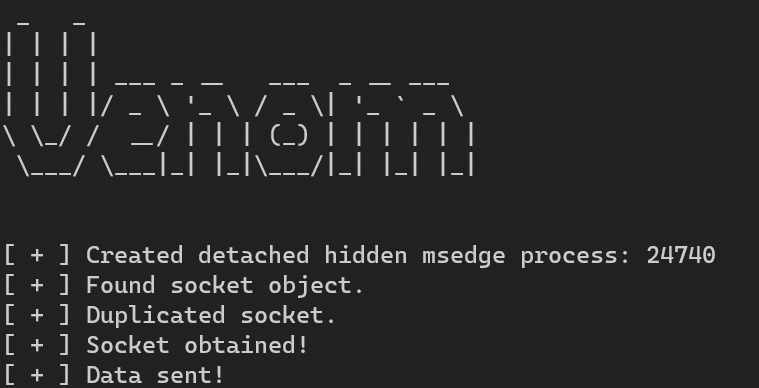 idov31/venom
Venom é uma biblioteca concebida para realizar comunicação evasiva usando socket de navegador roubado.
 hoodoer/js-tap
Beacons JavaScript e C2 para serem usados como payload XSS ou implantes de pós-exploração em servidores de aplicações web ou software desktop para…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - Conexões SSL/TLS
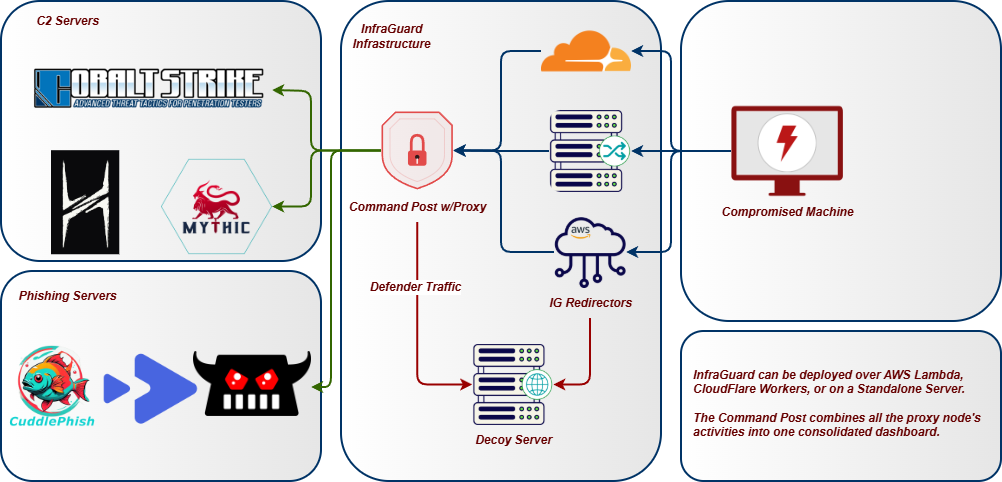 whispergate/infraguard
InfraGuard é um Proxy de Redirecionamento e Gerenciador de Command & Control que protege sua Infraestrutura de Red Team contra atribuição de ameaças.








