
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
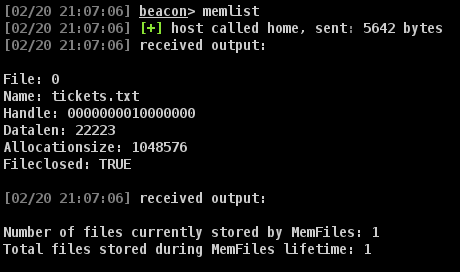
 octoberfest7/memfiles
Um toolkit CobaltStrike para gravar arquivos produzidos pelo Beacon na memória em vez do disco.
 incidedigital/mistica
Um canivete suíço de código aberto para comunicação arbitrária sobre protocolos de aplicação.
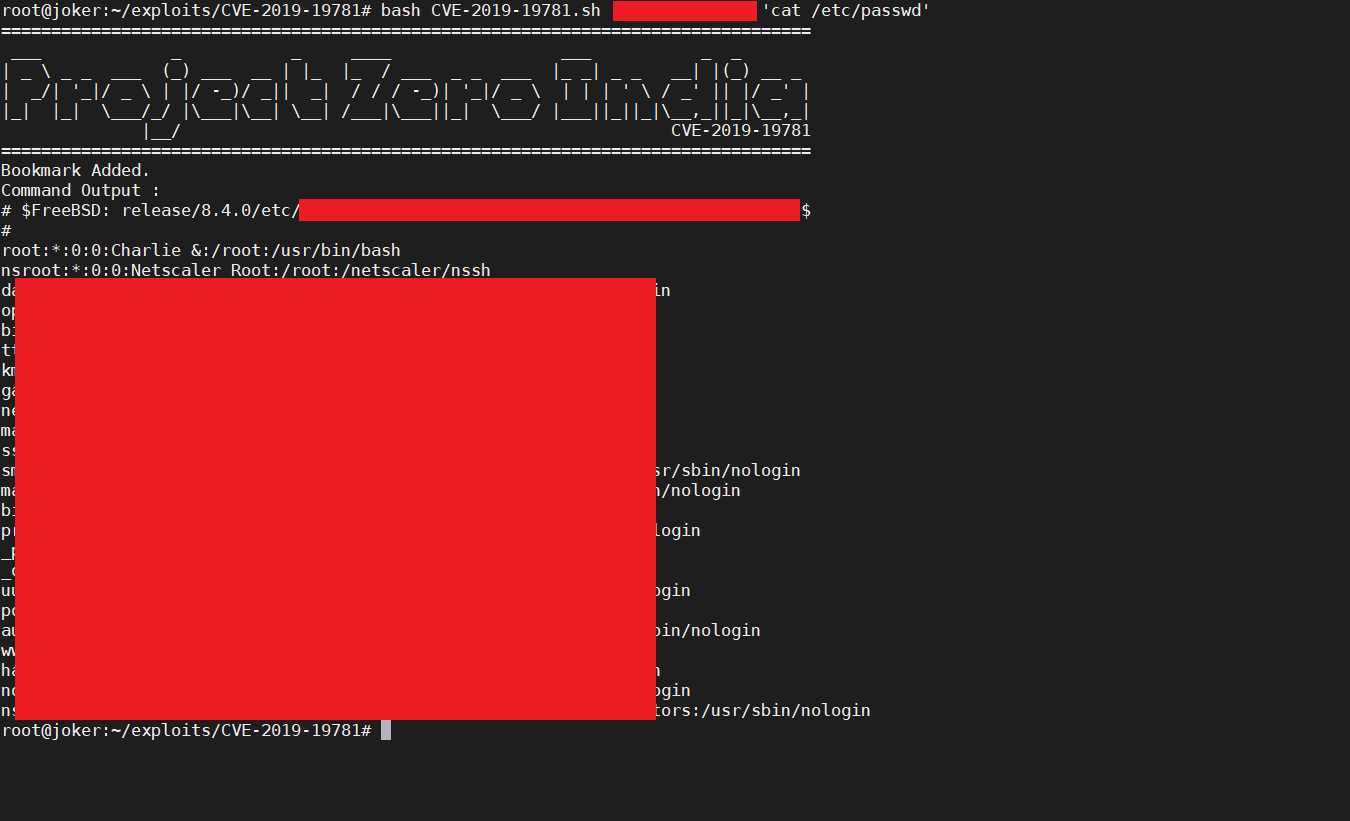 projectzeroindia/cve-2019-19781
Exploit de Execução Remota de Código para Citrix Application Delivery Controller e Citrix Gateway [ CVE-2019-19781 ]
 yeeb1/socktail
Binário Go leve que conecta um dispositivo a uma rede Tailscale e expõe um proxy SOCKS5 local para acesso efêmero de red team. Suporta chaves de…
 gl4ssesbo1/nebula
Nebula é um framework C2 para nuvem, que no momento oferece reconhecimento, enumeração, exploração, pós-exploração na AWS, mas ainda está sendo…
 here_forawhile/terminalphone
Comunicação de voz por push-to-talk e texto criptografada através de serviços ocultos Tor com criptografia de ponta a ponta, cifras configuráveis,…
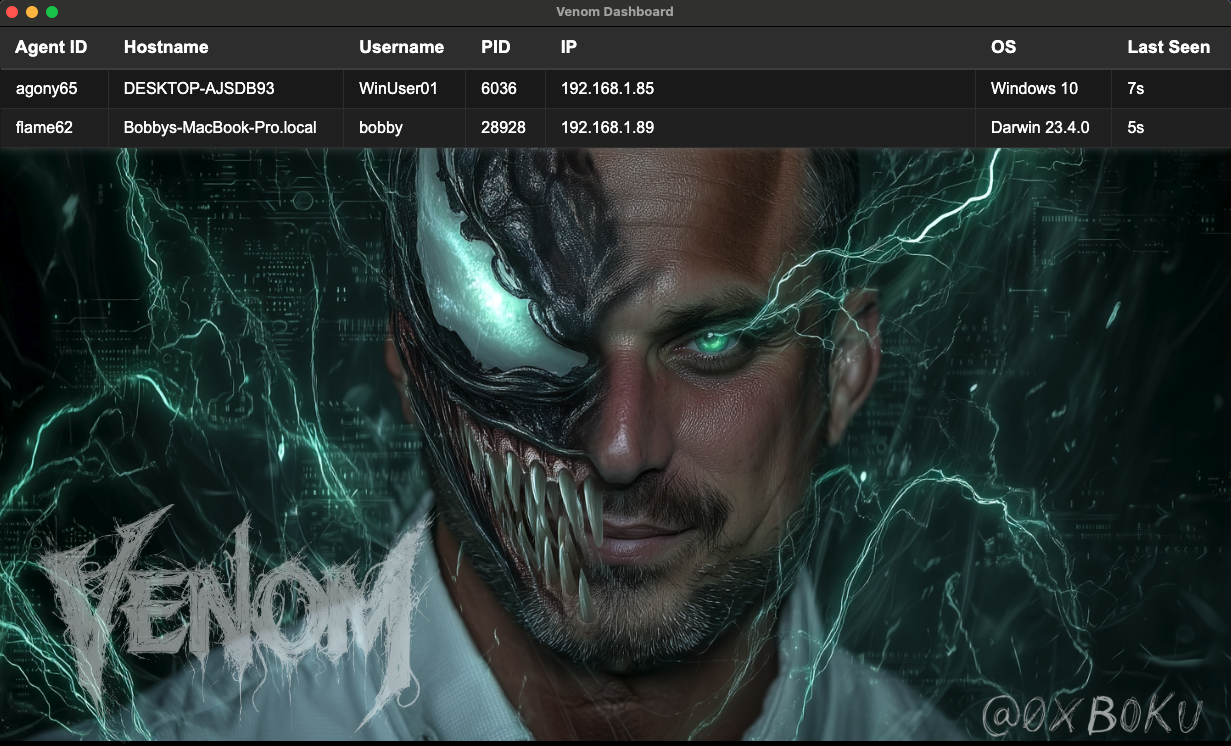 boku7/venom
Venom C2 é um framework de Comando e Controle em Python3 sem dependências para persistência de redteam.
 maldevel/gdog
Um backdoor Windows completo que usa o Gmail como servidor C&C
 m3rcer/chisel-strike
Uma implementação de agressor do Cobalt Strike criptografada com XOR em .NET para o chisel utilizar proxy mais rápido e capacidades avançadas de…
 hood3drob1n/jsrat-py
Esta é minha implementação do JSRat.ps1 em Python, para que você possa agora executar o servidor de ataque a partir de qualquer SO, em vez de ficar…
 mazen160/shennina
Automatizando a Exploração de Hosts com IA
 qsecure-labs/overlord
CLI baseada em Python para implantação automatizada de infraestrutura de red team na AWS e Digital Ocean, com suporte modular para C2, servidores de…
 mthbernardes/gtrs
GTRS - Google Tradutor Reverse Shell
 rand0m1ze/ezsploit
Automação de script bash em Linux para metasploit
 b4rtik/redpeanut
RedPeanut é um pequeno RAT desenvolvido em .Net Core 2 e seu agente em .Net 3.5 / 4.0.
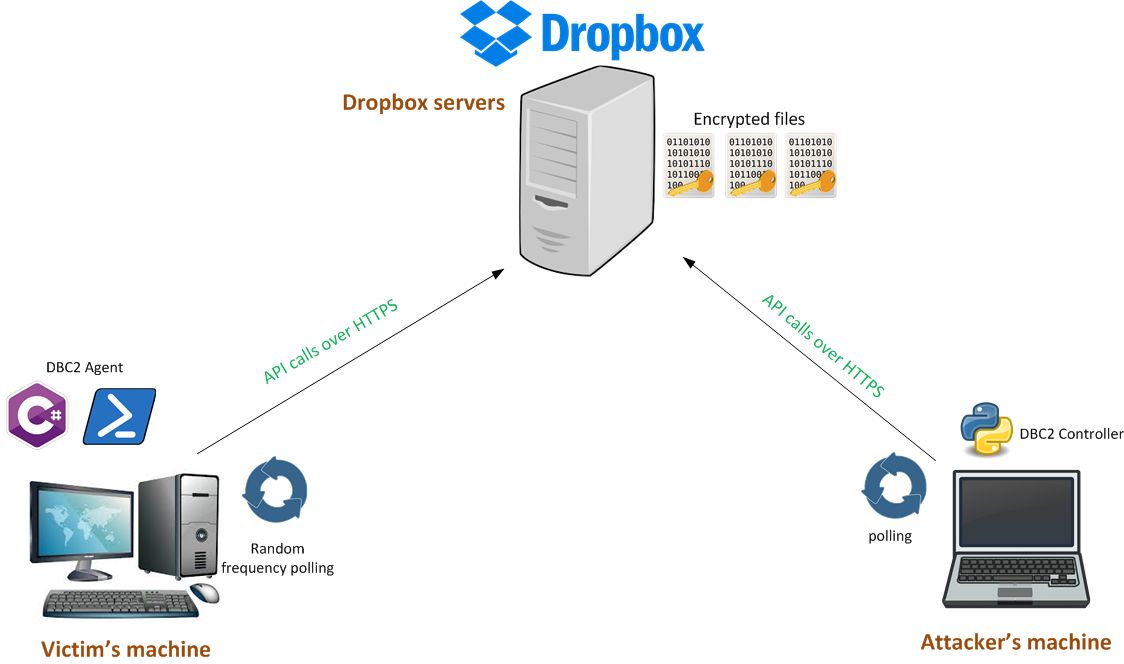 arno0x/dbc2
DBC2 (DropboxC2) é uma ferramenta modular de pós-exploração, composta por um agente que roda na máquina da vítima, um controlador, rodando em…








