
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 rgielen/struts1filter
Uma solução de filtro de parâmetros de requisição para Struts 1 CVE-2014-0114 baseada no trabalho de Alvaro Munoz e da equipe HP Fortify.
 elevenpaths/atomshields
Framework de teste de segurança para repositórios e código-fonte
 werew/qsynth-artifacts
Conjuntos de dados de benchmark e artefatos de síntese para o QSynth, contendo funções C ofuscadas pelo Tigress, binários x86_64, traces de execução,…
 synacktiv/action-octoscan
📦 :octocat: Uma GitHub Action que realiza uma varredura de segurança das suas GitHub Actions.
 csenox/cve-2021-21425
GravCMS Escrita/Atualização Arbitrária de YAML Não Autenticada leva à Execução de Código (CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
No Dolibarr 17.0.0 com o plugin CMS Website (core) habilitado, um atacante autenticado pode obter execução remota de comandos via injeção de código…
 chybeta/cve-2018-11235-demo
Demonstra a exploração da CVE-2018-11235, uma vulnerabilidade de RCE em submódulos do Git, com script de compilação e análise para fins educacionais.

 bytehackr/cve-2022-0853
Demonstra uma fuga de memória no cliente JBoss ao usar UserTransaction repetidamente, com um PoC e análise para CVE-2022-0853.
 vinsontang1/vultriage
O código do VulTriage: Aumento de Contexto de Caminho Triplo para Detecção de Vulnerabilidades Baseada em LLM
 gmh5225/cve-2022-35737
Prova de conceito de código de exploração e análise técnica para CVE-2022-35737, um estouro de inteiro na função sqlite3_str_vappendf do SQLite3 que…
 mindpatch/vulfy
🐺 Vulfy – Scanner rápido de versões de pacotes baseado em Rust
 4nnns/cve-2022-22947
Spring-Cloud-Spel-RCE
 rvermeulen/codeql-workshop-cve-2021-21380
Um workshop de CodeQL abordando CVE-2021-21380
 fuzzlove/fudforum-xss-rce
FUDForum 3.0.9 - XSS / Execução Remota de Código (CVE-2019-18873, CVE-2019-18839)
 babyteam1024/cve-2021-2394
Código de exploit para CVE-2021-2394, uma vulnerabilidade Java, fornecendo prova de conceito para testes de segurança e pesquisa.
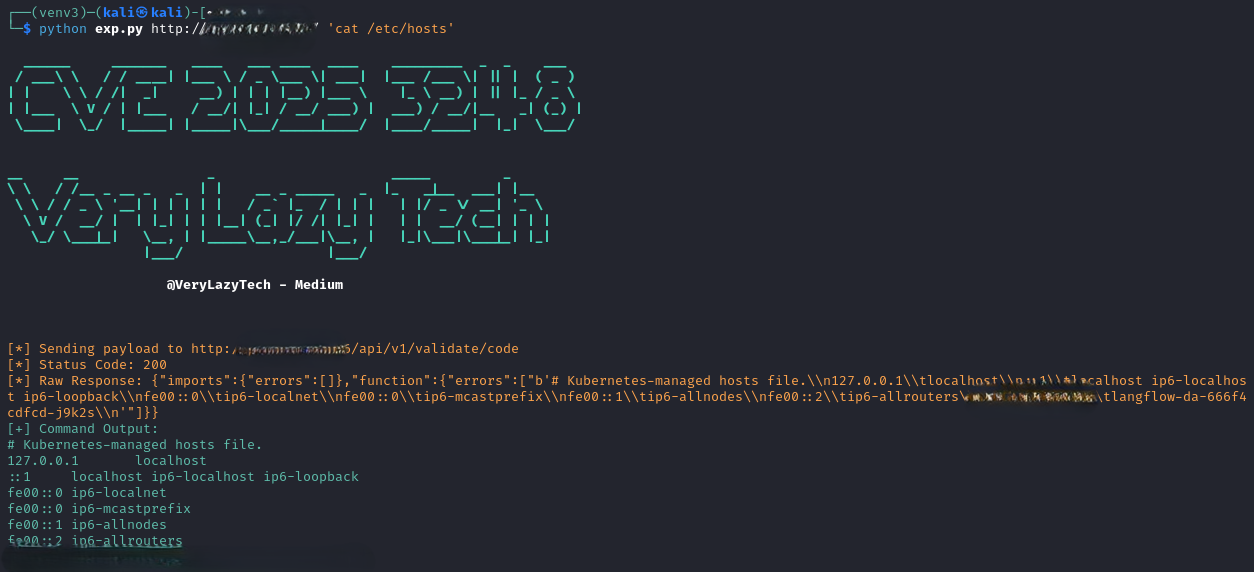 verylazytech/cve-2025-3248
Exploração de prova de conceito para CVE-2025-3248, uma vulnerabilidade de injeção remota de código no Langflow anterior a 1.3.0. Envia solicitações…








