
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 1lann/log4shelldetect
Examine rapidamente sistemas de arquivos em busca de programas Java potencialmente vulneráveis ao Log4Shell (CVE-2021-44228) ou 'aquele exploit JNDI…
 al1ex/cve-2020-35728
CVE-2020-35728 & Jackson-databind RCE
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 gwroblew/detectxsslib
Biblioteca C++ para detecção de vulnerabilidades de cross-site scripting (XSS) em URLs por meio de análise de padrões, com módulos de servidor e…
 iamlucif3r/aws-key-hunter
[Só por diversão] Encontre chaves AWS expostas (APENAS CHAVES VÁLIDAS) no github
 exporx/idachef
Kit de ferramentas de receitas no estilo CyberChef para o IDA Pro: encadeie 289 operações de codificação, cifra, compressão e hashing sobre os bytes…
 mahmoudimus/static_asm
Montador de cabeçalho único em C++2x em tempo de compilação para codificação de instruções x86/x86-64
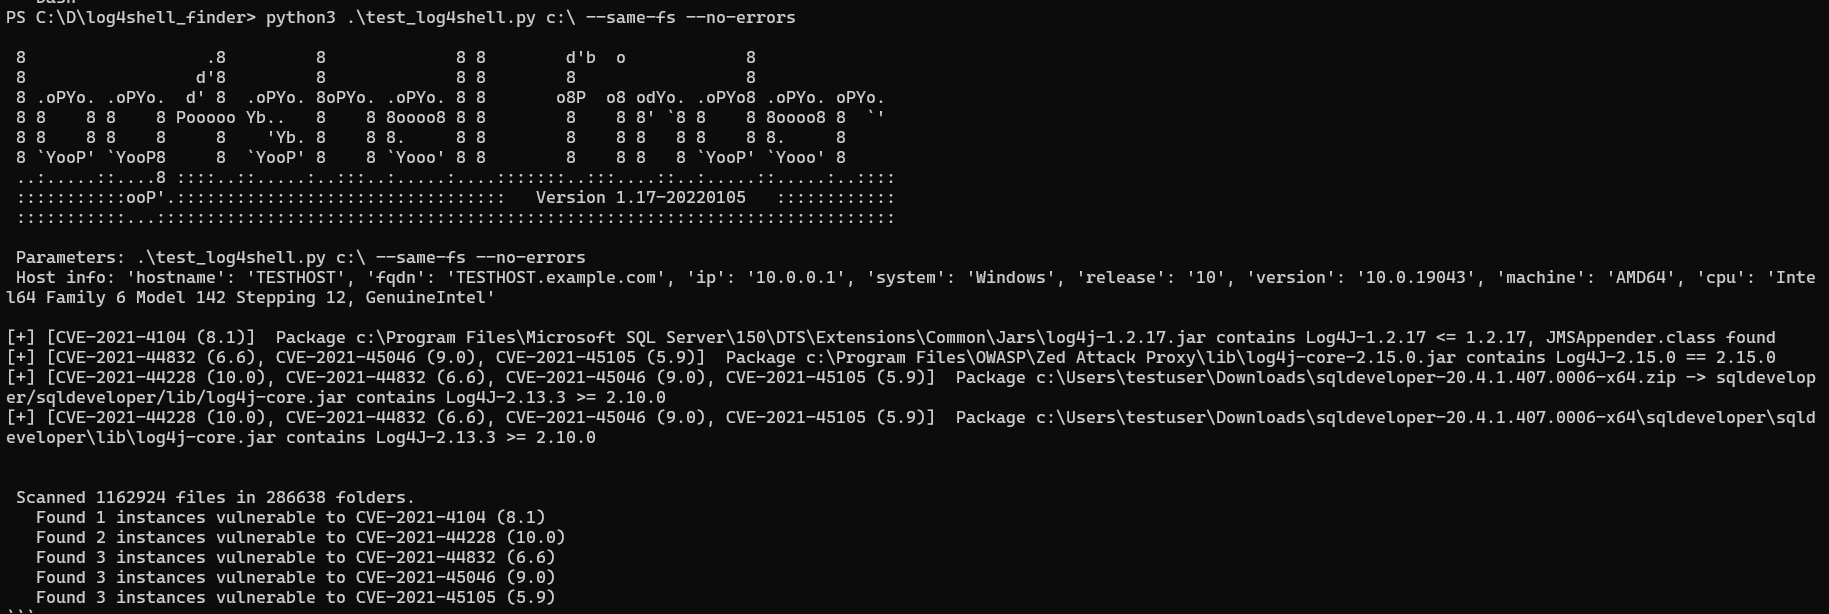 hynekpetrak/log4shell-finder
Scanner de sistema de arquivos mais rápido para log4shell (CVE-2021-44228, CVE-2021-45046) e outras instâncias vulneráveis (CVE-2017-5645,…
 sevuldet/sevuldet
Um detector de vulnerabilidades aprendível com semântica aprimorada
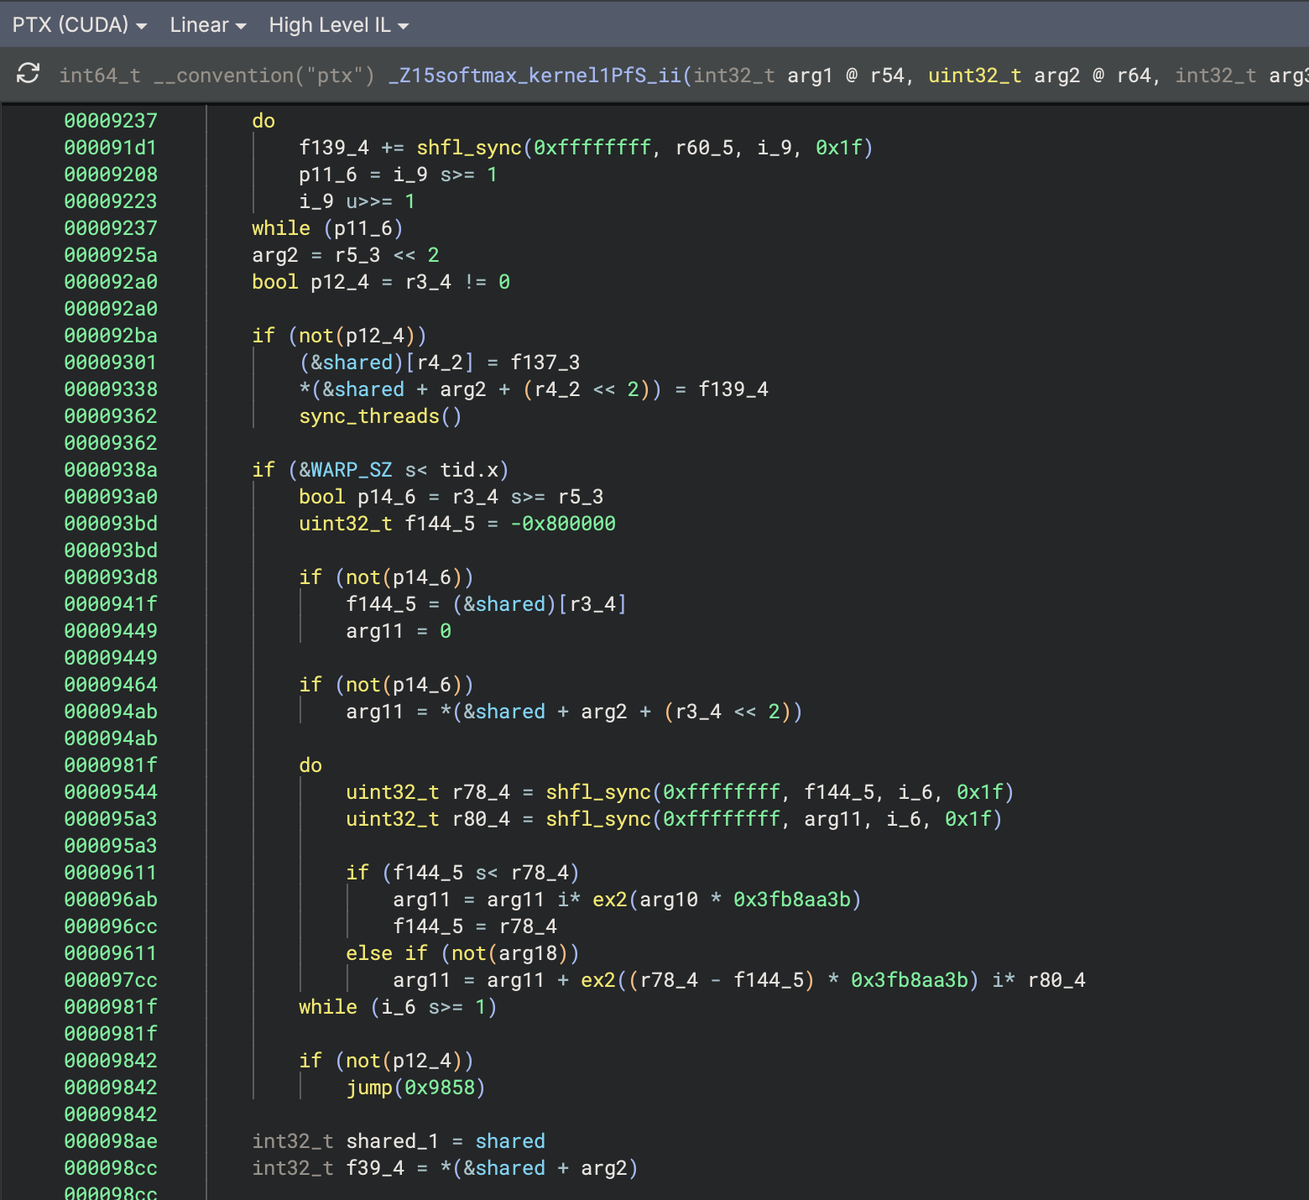 seekbytes/ptxninja
Plugin Binary Ninja para engenharia reversa de PTX -- a arquitetura de conjunto de instruções virtual de GPUs baseadas em CUDA.
 jas502n/cve-2020-1947
Vulnerabilidade de execução remota de código na análise de YAML do Apache ShardingSphere UI
 lilify-jp/squre
🛡️ Ferramenta de proteção binária de código aberto para Windows PE. Nanomite, proteção de VM, anti-debug e mais.
 off-by-1-labs/flawed
Artefatos semelhantes a correções com defeitos incorporados
 saint0x/fzy
uma linguagem de programação de sistemas que prioriza correção verificável, determinismo e desempenho
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI bindings para libinjection, fornecendo detecção de injeção de SQL e XSS com APIs específicas de contexto para segurança de aplicações web.
 mathiasreker/blmvuln
Grande Vulnerabilidade de Segurança em Sites PrestaShop - CVE-2022-31101
 sylwia-budzynska/codeql-workshop
Dê os primeiros passos no CodeQL para Python escrevendo uma consulta para encontrar o CVE-2024-32022
 0xcyberstan/cve-2026-42533-config-scanner
Scanner de configuração estática que sinaliza configurações do nginx vulneráveis ao bug complex_value de two-pass capture-clobbering (regex map +…








