
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 emicoecommerce/magento-apsb22-48-security-patches
Este repositório contém possíveis patches de segurança para a vulnerabilidade de segurança Magento APSB22-48 e CVE-2022-35698.
 josue87/givemesecrets
Use expressões regulares para obter informações sensíveis de um determinado repositório (GitHub, pip ou npm).
 dr4k0nia/tooling-playground
Uma coleção de pequenos scripts e ferramentas para desofuscação e análise de malware.
 seanwrightsec/cve-2022-42889-poc
Prova de Conceito para a vulnerabilidade do Apache commons-text CVE-2022-42889.
 rakosn1cek/oversight
Um auditor de segurança leve e sandbox para scripts de shell. O Oversight combina um mecanismo de Análise Estática (Rust) com Execução Dinâmica…
 raoufmaklouf/jsecret
Scanner estático rápido baseado em Go para detectar dados sensíveis (chaves de API, tokens, senhas) em arquivos JavaScript e código-fonte usando…
 eset/wslink-vm-analyzer
WslinkVMAnalyzer é uma ferramenta para facilitar a análise de código protegido por uma máquina virtual presente no malware Wslink.
 cookiengineer/exocomp
Ambiente multi-agente auto-hospedado para Go com agentes de pentest alimentados por LLM (exploiter, reverser, threathunter, webscanner) que…
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 makerchecker/makerchecker
Gateway de segurança de código aberto & scanner estático para agentes de IA. Imponha controle de acesso baseado em funções (RBAC), aprovações com…
 muhammadwaseem29/cve-2025-53770
Execução de Código Remota Não Autenticada via desserialização insegura no Microsoft SharePoint Server (CVE-2025-53770)
 codeshield-security/log4jshell-bytecode-detector
Scanner local de bytecode para a vulnerabilidade Log4JShell (CVE-2021-44228)
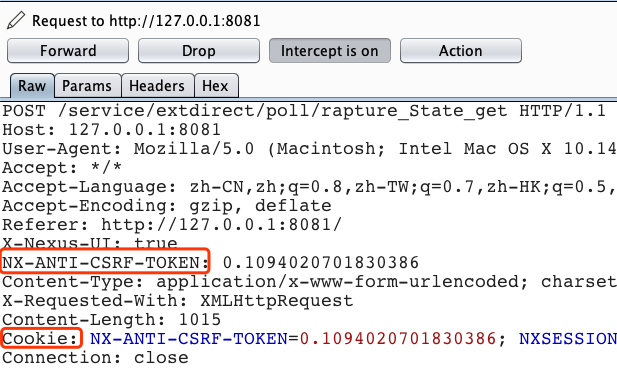 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199、CVE-2020-10204 ferramenta de detecção de vulnerabilidades com um clique, com interface gráfica. Ferramenta Vul para CVE-2020-10199 e…
 ariary/trojansourcefinder
🔎 Ajude a encontrar vulnerabilidade Trojan Source no código 👀 . Útil para revisão de código em projeto com vários colaboradores (CI/CD)
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC para CVE-2026-3891 — Upload Arbitrário de Arquivo Não Autenticado levando a Execução Remota de Código no Pix for WooCommerce <= 1.5.0
 ab1gale/phpcms-2008-cve-2018-19127
Prova de conceito de exploit para CVE-2018-19127 no phpcms 2008, demonstrando execução remota de código por meio de parâmetro de template manipulado…
 aethervm/aethervm
Plataforma de análise e emulação de binários nativa em LLVM que converte código de máquina AArch64 e x86_64 para LLVM IR para instrumentação,…
 s4dhul4bs/vimana-framework
Vimana é uma ferramenta de segurança experimental que visa fornecer recursos para auditoria de aplicações web em Python.








